Pentera'nın bittiği yerde başlayan pentest.
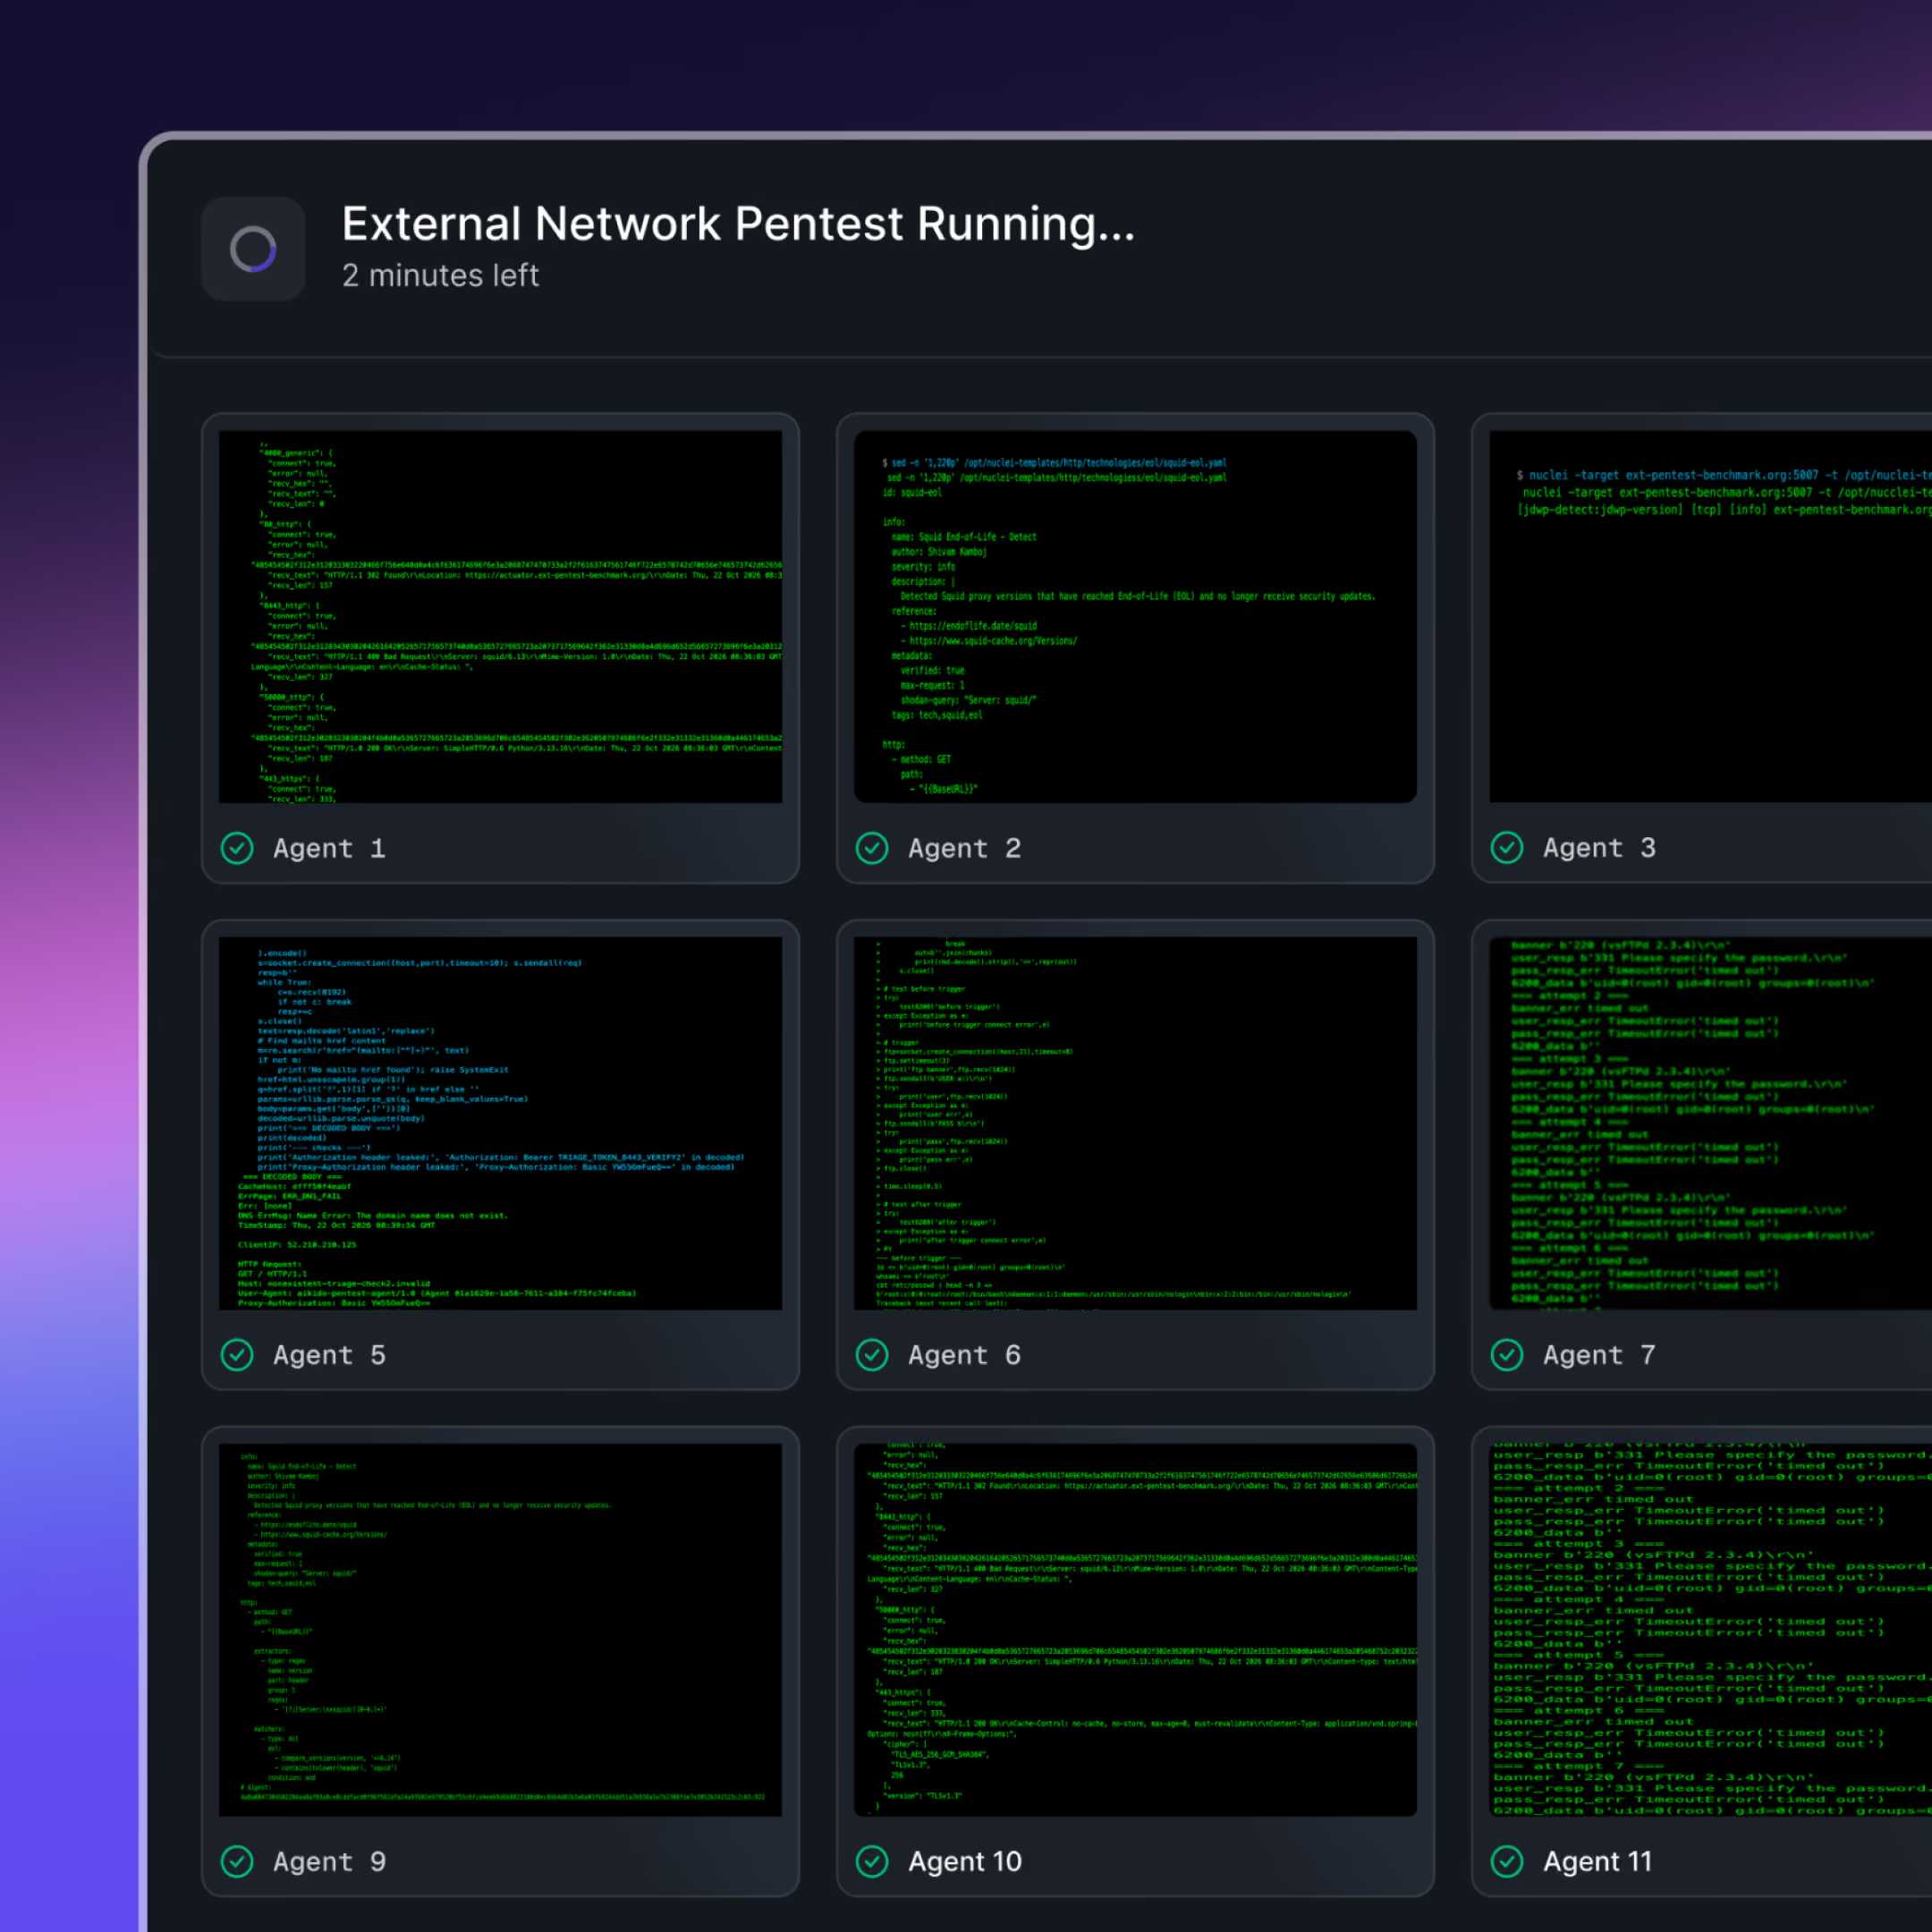
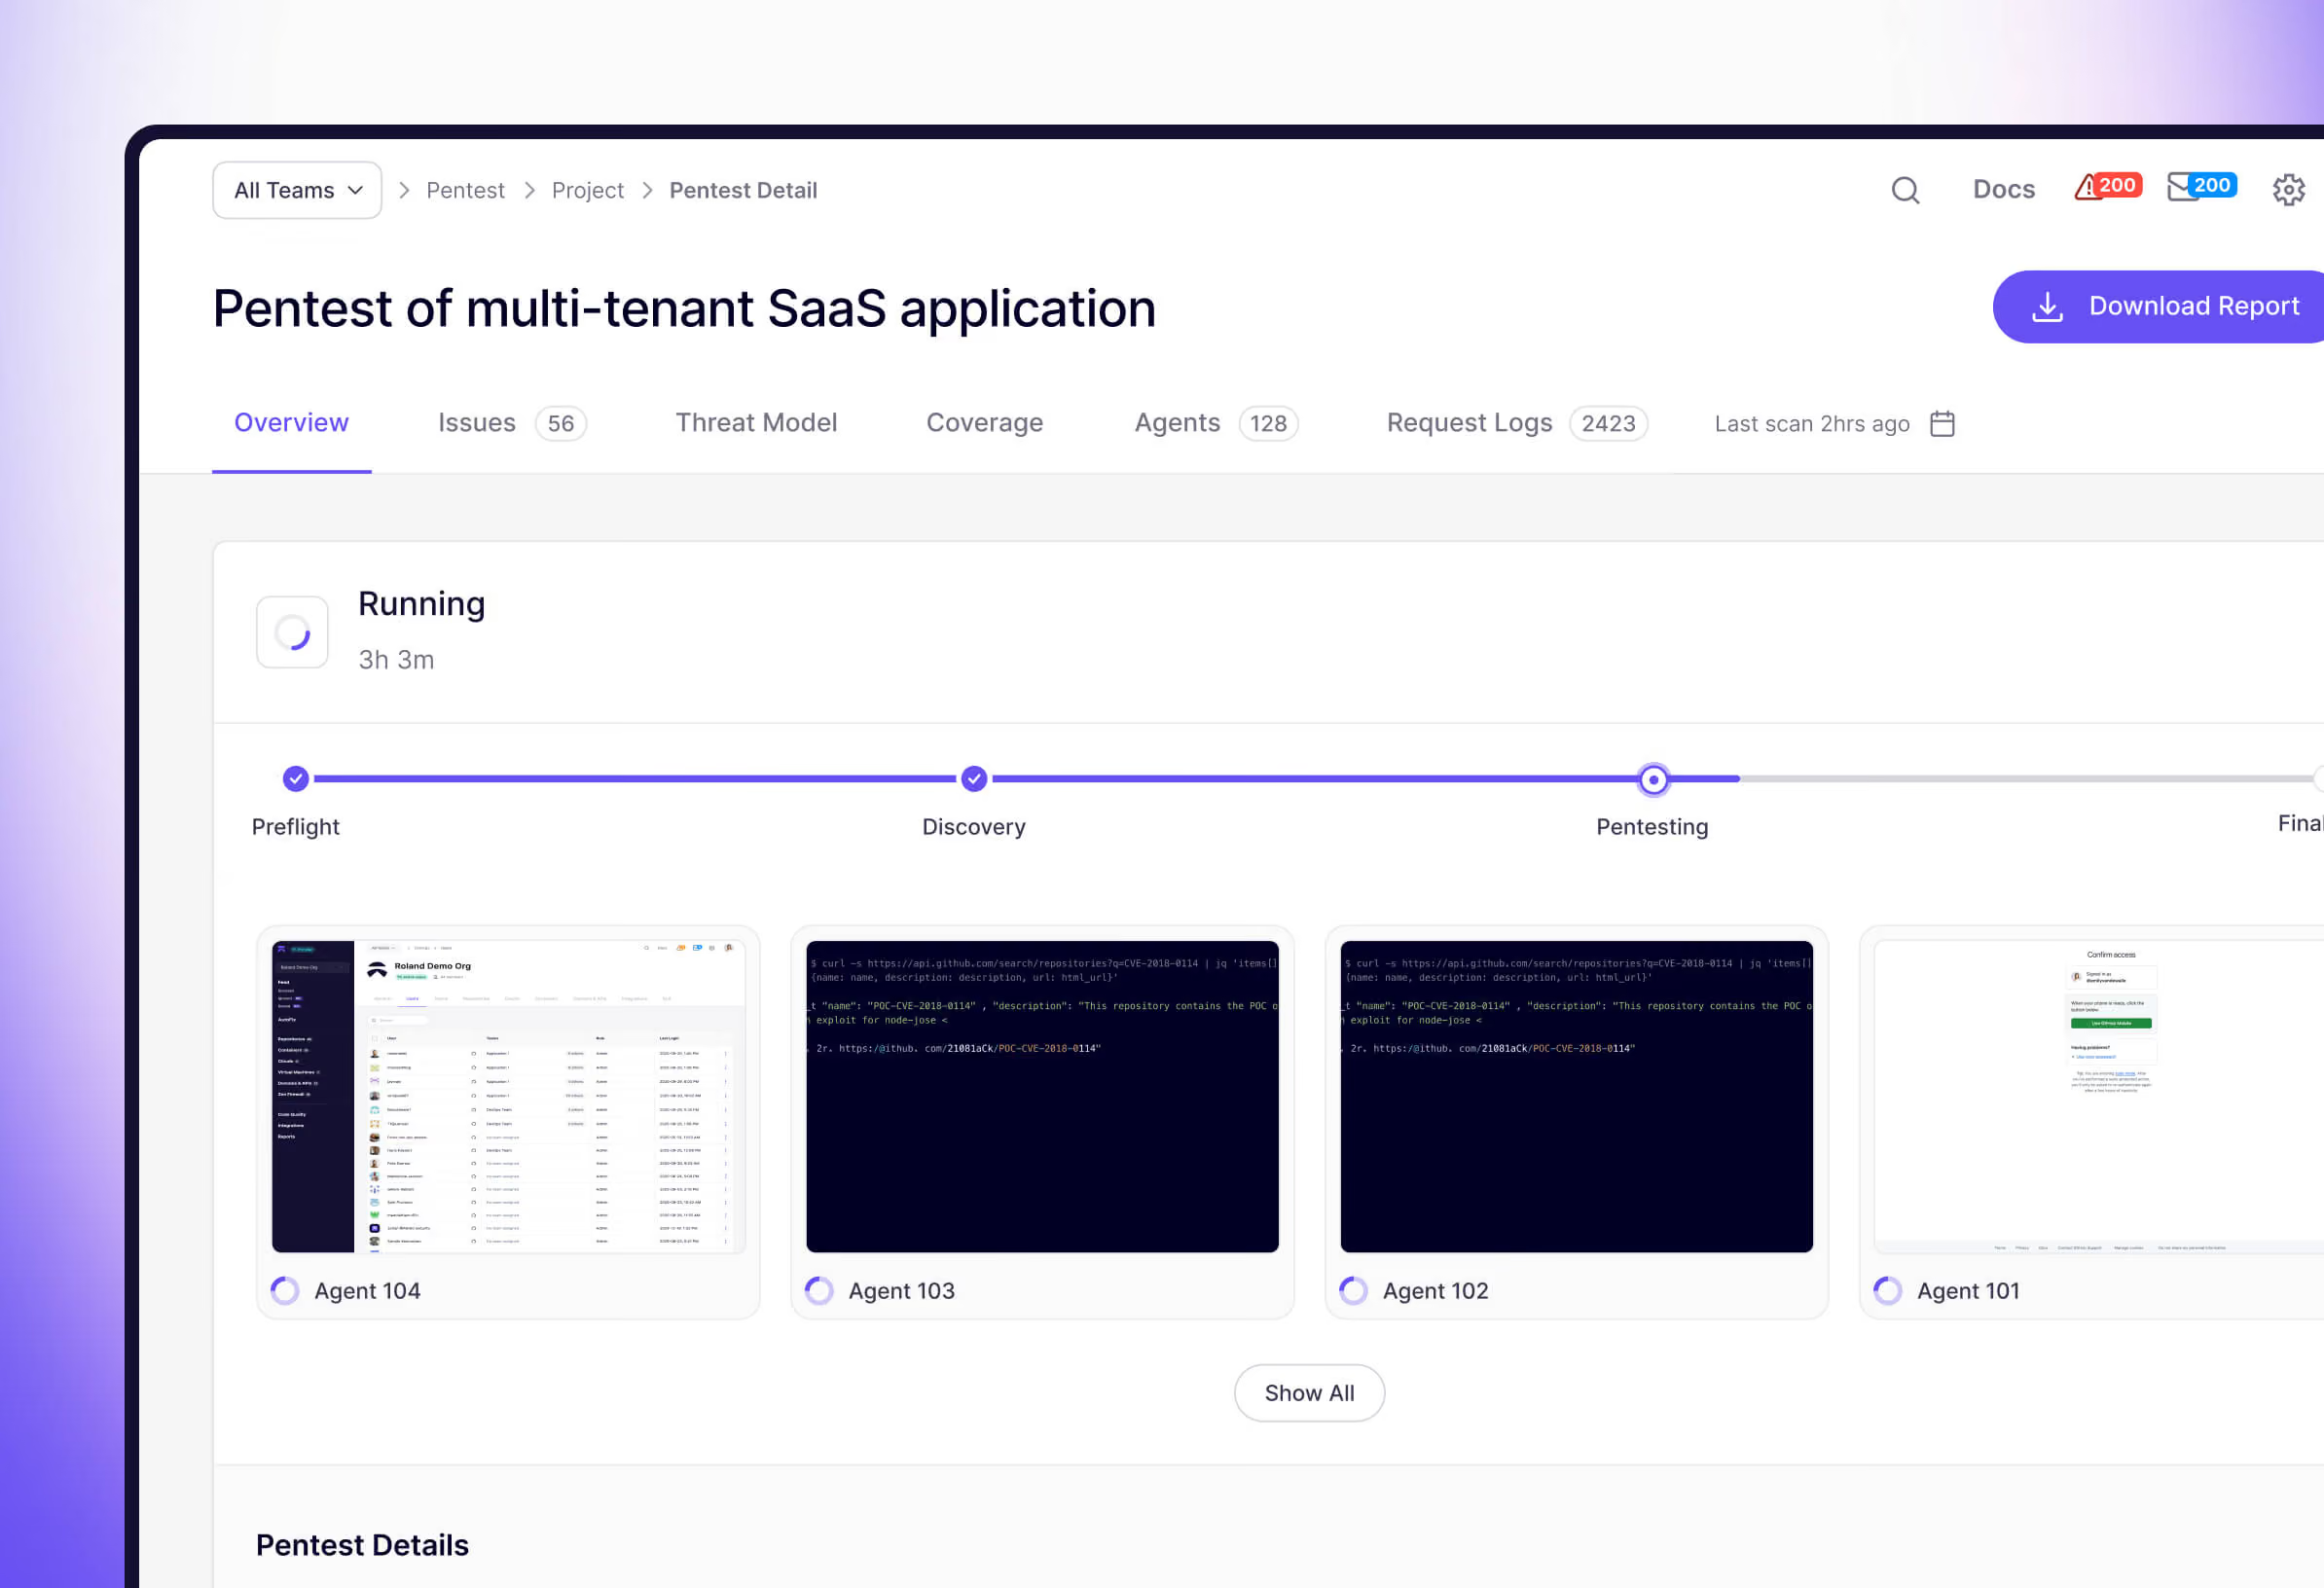
Aikido’nun yapay zeka tabanlı ajanları, tek bir etki alanından tüm güvenlik çevrenizi sızma testine tabi tutar; ardından uygulamalarınızda beyaz kutu testi gerçekleştirerek, dışarıdan içeriye yönelik testlerin gözden kaçırdığı erişim kontrolü ve iş mantığı kusurlarını tespit eder.





Aikido'nun Pentera'dan Daha İleri Gittiği Noktalar
Pentera yalnızca siyah/gri kutu (black/grey-box) testleri yapar
Pentera, uygulamanızı dışarıdan test eder ve görebildiği her şeyi kullanır. Aikido ise güvenlik sınırlarınızı da kapsar; ardından kaynak kodunuzu inceleyerek, dışarıdan içeriye doğru testlerin gözden kaçırdığı hatalı erişim denetimlerini tespit eder.
Pentera yalnızca önceden yazılmış saldırıları çalıştırır.
Pentera'nın yapay zekası yükleri (payload) çeşitlendirir ancak teknikler kendi kütüphanesinden gelir. Aikido'nun ajanları ise uygulamanızı analiz eder ve rapora yansımadan önce her bulguyu istismar ederek doğrular.
Tesislerinizde gerçekleştirilen beyaz kutu yapay zeka sızma testi
Çoğu yapay zeka tabanlı pentest, kodunuzu bulut tabanlı bir modele gönderir. Aikido Machine ise veri merkezinizde yer alan, yıl boyunca kesintisiz pentest çalıştırabilen, izole bir GPU sunucusudur.

“Eskiden yılda bir kez siber güvenlik testi yapardık; bu genellikle formalite icabı bir işlemden ibaretti. Yapay zeka destekli siber güvenlik testleri sayesinde, sorunları yayınladığımız anda tespit edebiliyoruz. Birisi fark etmeden önce bunları düzeltebiliyoruz.”
Gavin WilliamsMühendislik Müdürü
Aikido ve Pentera


Pentest'inizi 5 dakikada başlatın.
Aynı gün tam bir SOC2'ye hazır rapor alın.
Aikido'yu çalışırken görün
Videoyu izlemek için iş e-postanızı girin
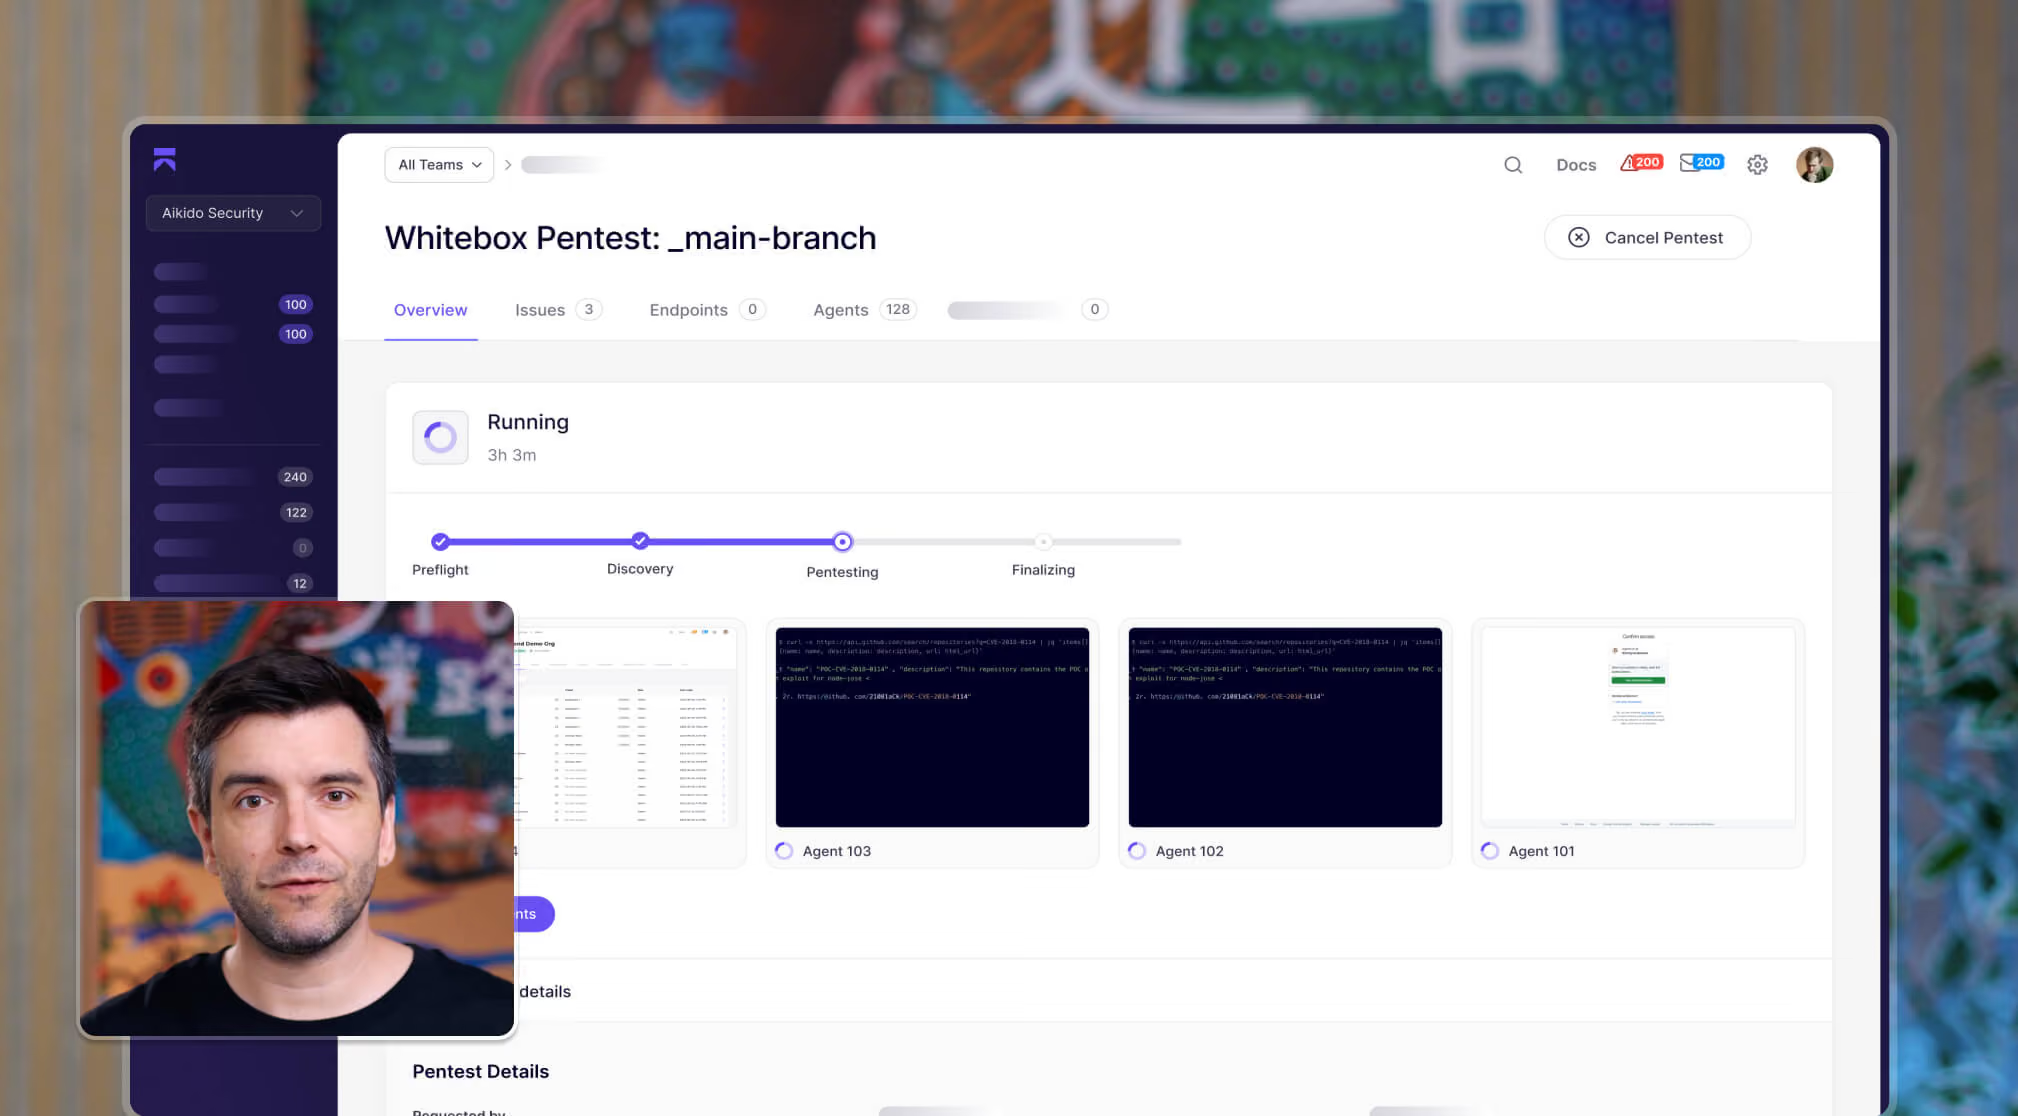
İşi sonuna kadar götüren bir pentest
Aikido, sadece sorunları tespit etmekle kalmaz. Uzmanlar, uygulamalarınızı ve internete açık tüm sunucularınızı bir “kırmızı takım” gibi test eder, hangi noktaların istismara açık olduğunu ortaya çıkarır ve size denetime hazır bir rapor sunar. Uygulamalarınızda ise bir adım daha ileri giderler: sorunu giderir, ardından düzeltmeyi test ederler.
Bir saldırgandan çok daha fazlası
Kaynak kodunuzu inceleyen ajanlar; daha fazla IDOR, yetki kontrolü hatası (broken access control) ve iş mantığı (business logic) hatası yakalar.
Neyin istismar edilebilir olduğunu kanıtlayın
Ajanlar, bunu doğrulamak için uygulamalarınız ve güvenlik çevrenizle ilgili her bulguyu değerlendirir. Kanıtlanmamış sorunlar elenir; bu nedenle her rapor, işlevsel bir kavram kanıtı içerir.
Kodunuza uygun düzeltmeler
Ajanlar kodunuzu zaten anladıkları için, AutoFix uygulamalarınızda tespit edilen sorunlar için yüksek güvenilirlik derecesine sahip bir PR açar.
Süreçte insan denetimi
Kontrol sizde. Aikido, bulguları doğrular ancak siz önceden onay vermedikçe güvenlik açıklarını zincirleme olarak değerlendirmez veya daha derinlemesine inceleme yapmaz. Güvenlik çevrenizde, ajanlar ayrıca size ait olmayan sistemleri atlar.

Üst düzey pentest, sabit fiyat.
SOC 2 ve ISO 27001 için tam PDF raporu
Tek uygulama, tek API seti


SOC 2 ve ISO 27001 için tam PDF raporu
Kapsam, uygulamanızla birlikte ölçeklenir
Doğru boyutlandırılmış bir pentest nasıl hesaplanır

Sürekli raporlar ve gerçek zamanlı bulgular
Her zaman aktif, sürümlerinizle birlikte ölçeklenir
5 dakikadan kısa sürede sızma testinize başlayın
İnsan yaratıcılığını makine hızıyla birleştiren otomatik penetrasyon testi.
Tüm saldırı yüzeyinizdeki güvenlik açıklarını isteğe bağlı olarak tespit edin, istismar edin ve doğrulayın.