
Uygulamanızı ve API’larınızı saldırganlardan koruyun
Uygulamanızı ve API'lerinizi, SQL enjeksiyonu, XSS ve CSRF gibi güvenlik açıklarını hem yüzeyde hem de kimliği doğrulanmış DAST aracılığıyla bulmak için izleyin.
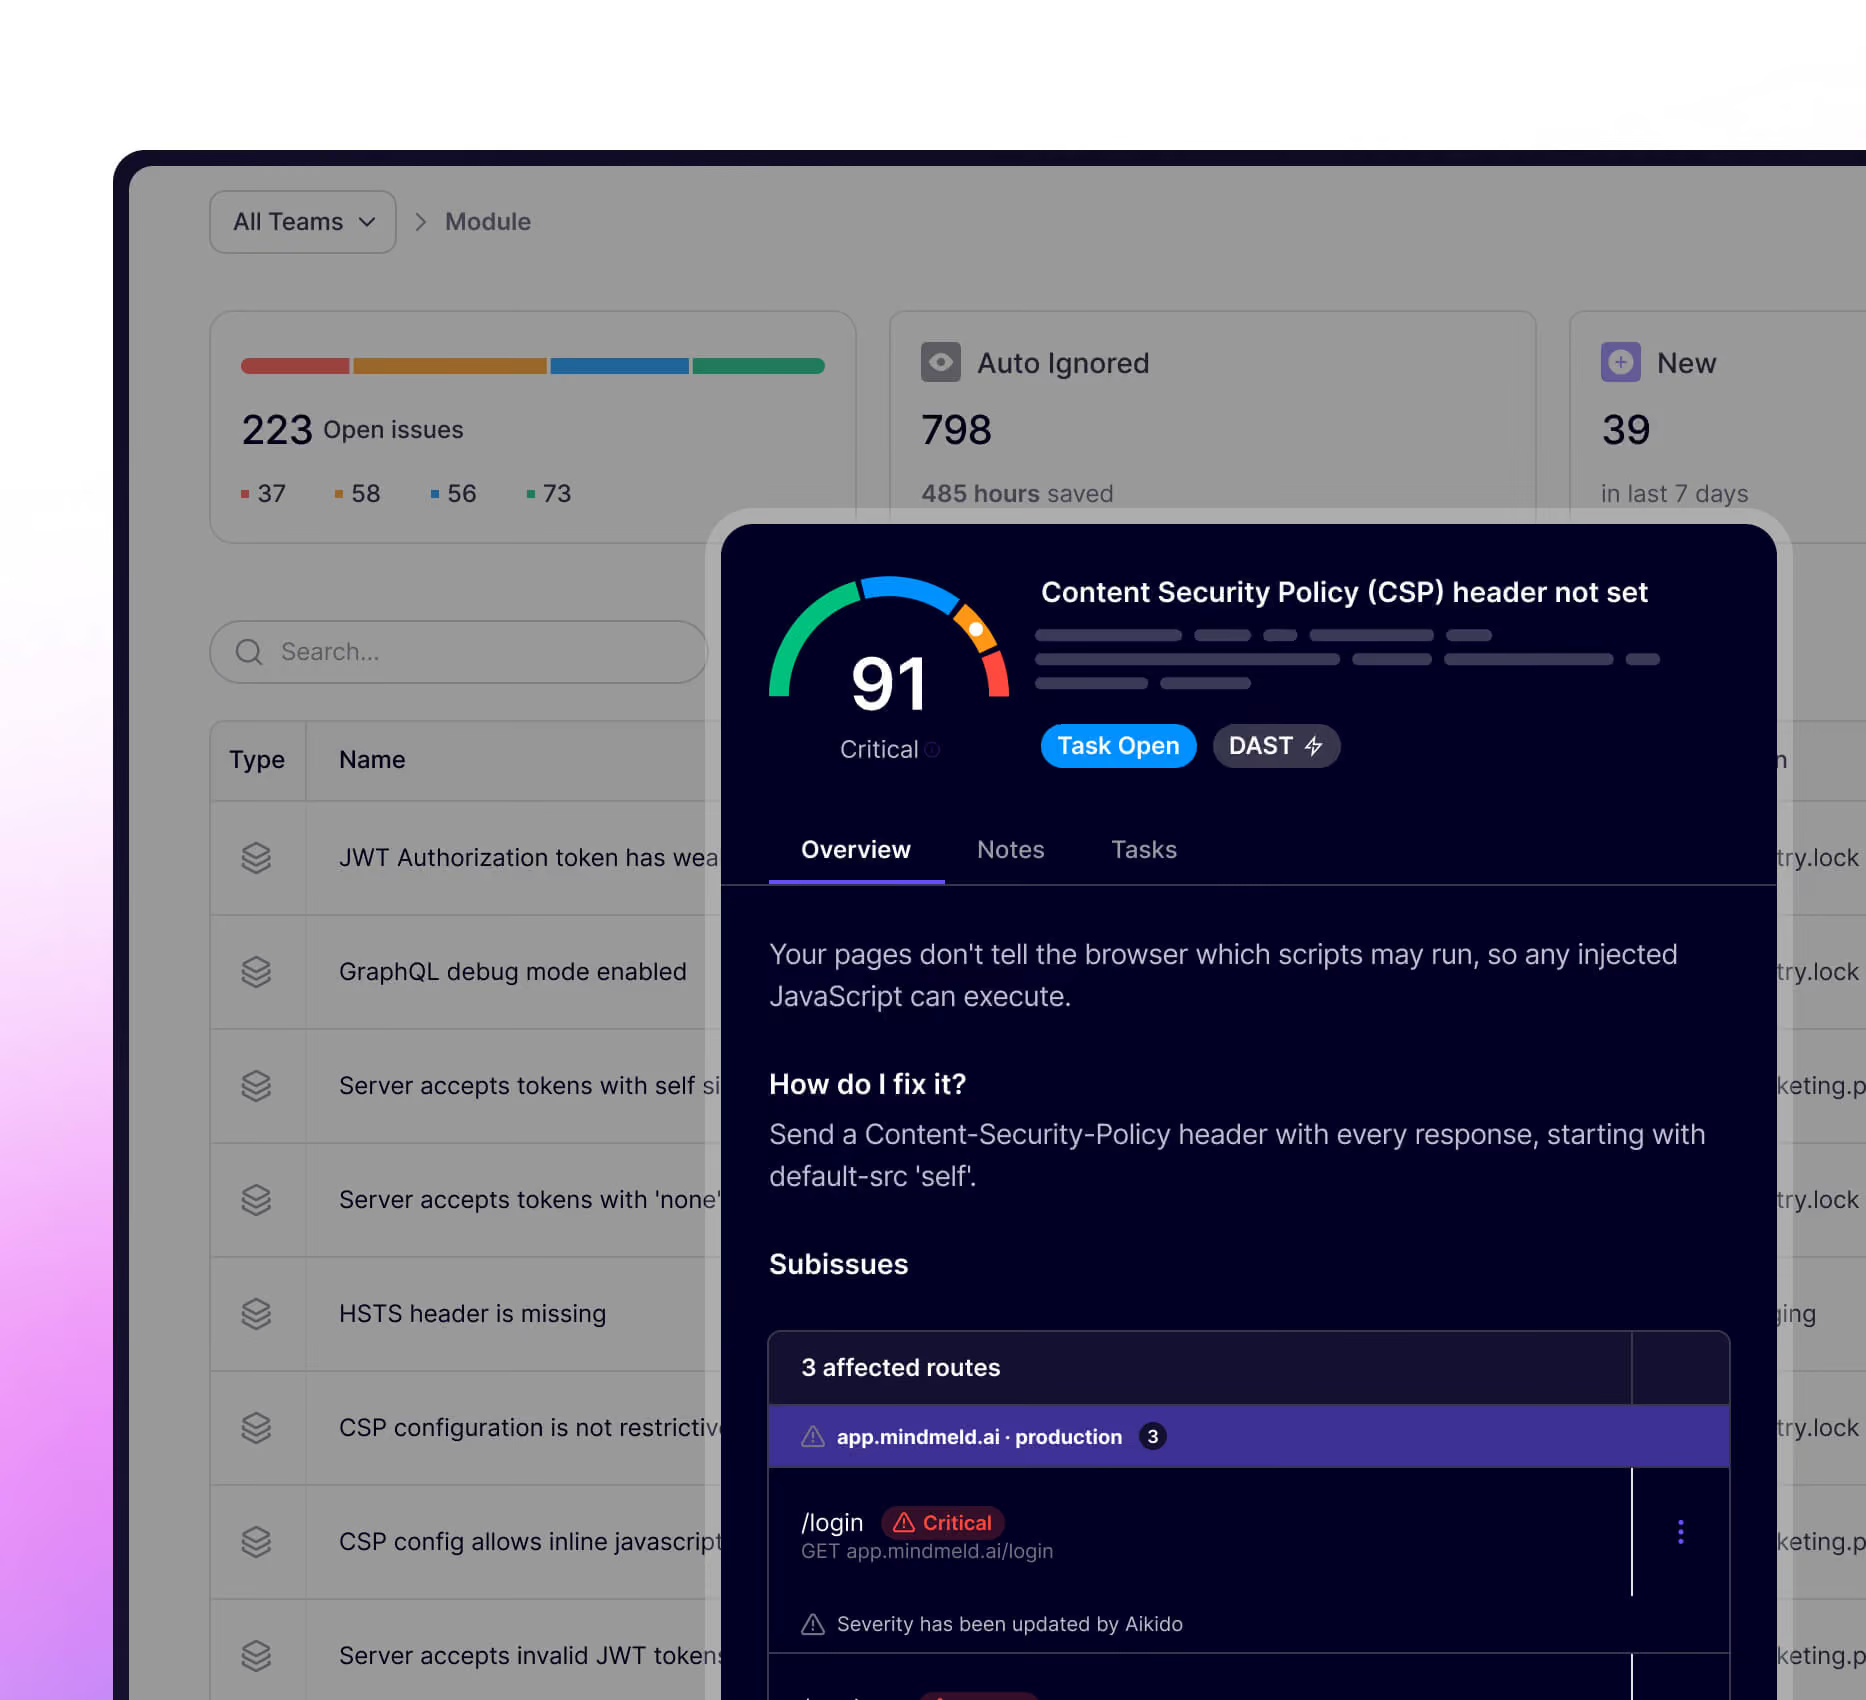





Ön uç sisteminiz, bilgisayar korsanları için adeta bir oyun alanı. Size hangi açıkların istismar edilebileceğini göstereceğiz.
Aikido’nun DAST tarayıcısı, Aikido Platformu ile birlikte kullanıldığında uygulamanızın en savunmasız olduğu noktaları ortaya çıkarır; böylece saldırganlar bu açıkları bulmadan önce güvenlik açıklarını kapatabilirsiniz.
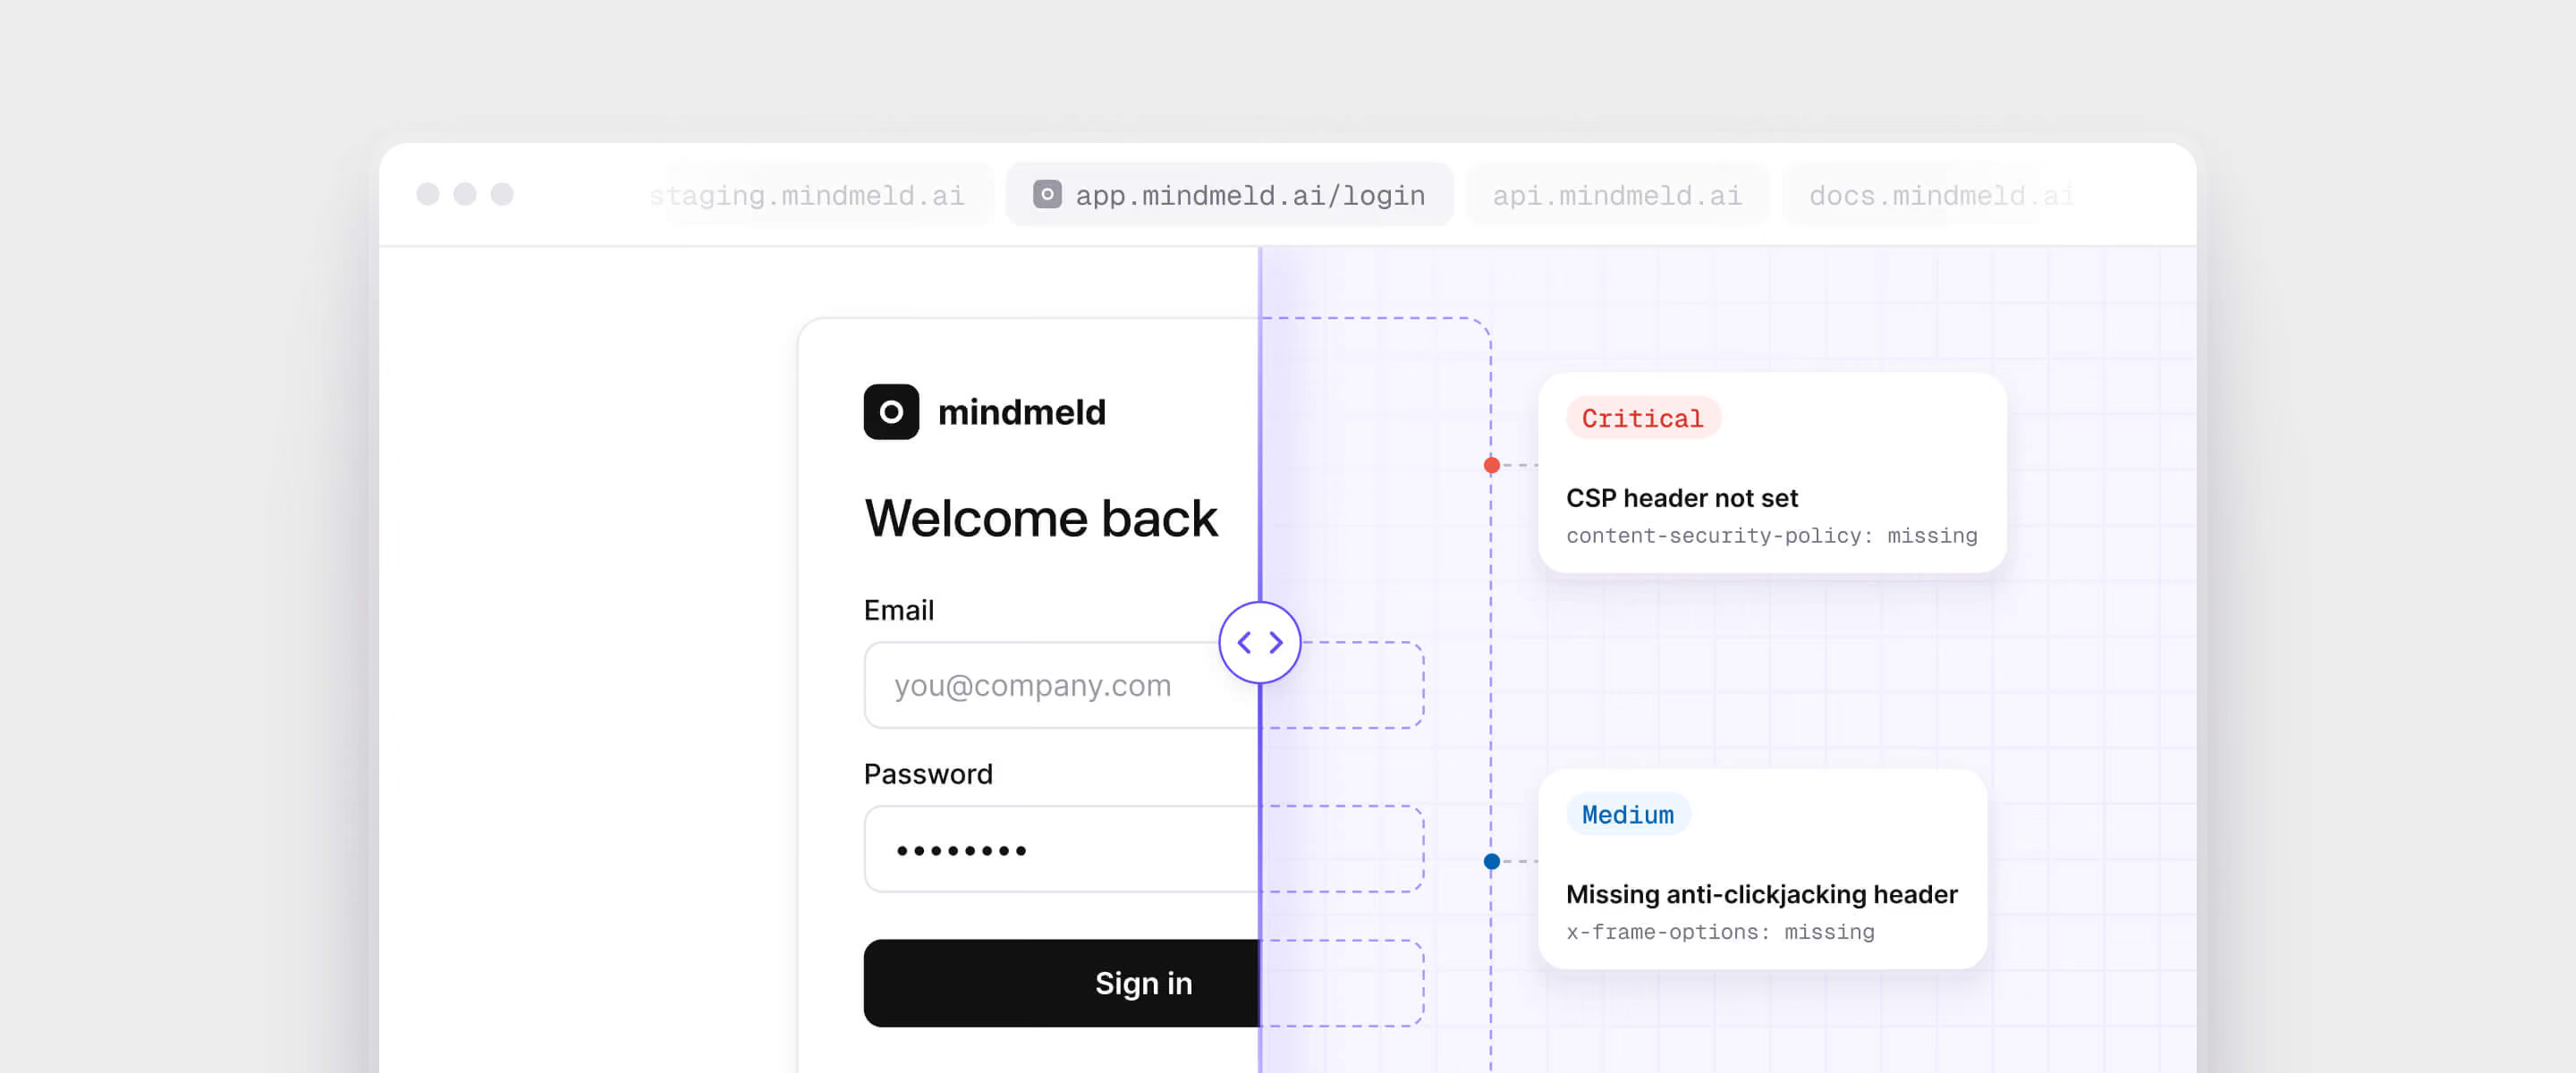
Bir hacker'ın istismar etmek için neler kullanabileceğini kontrol edin
Uygulamanızı kesintiye uğratmadan otomatik olarak tarayın
İstismarları ve güvenlik açıklarını ortaya çıkmadan önce önleyin
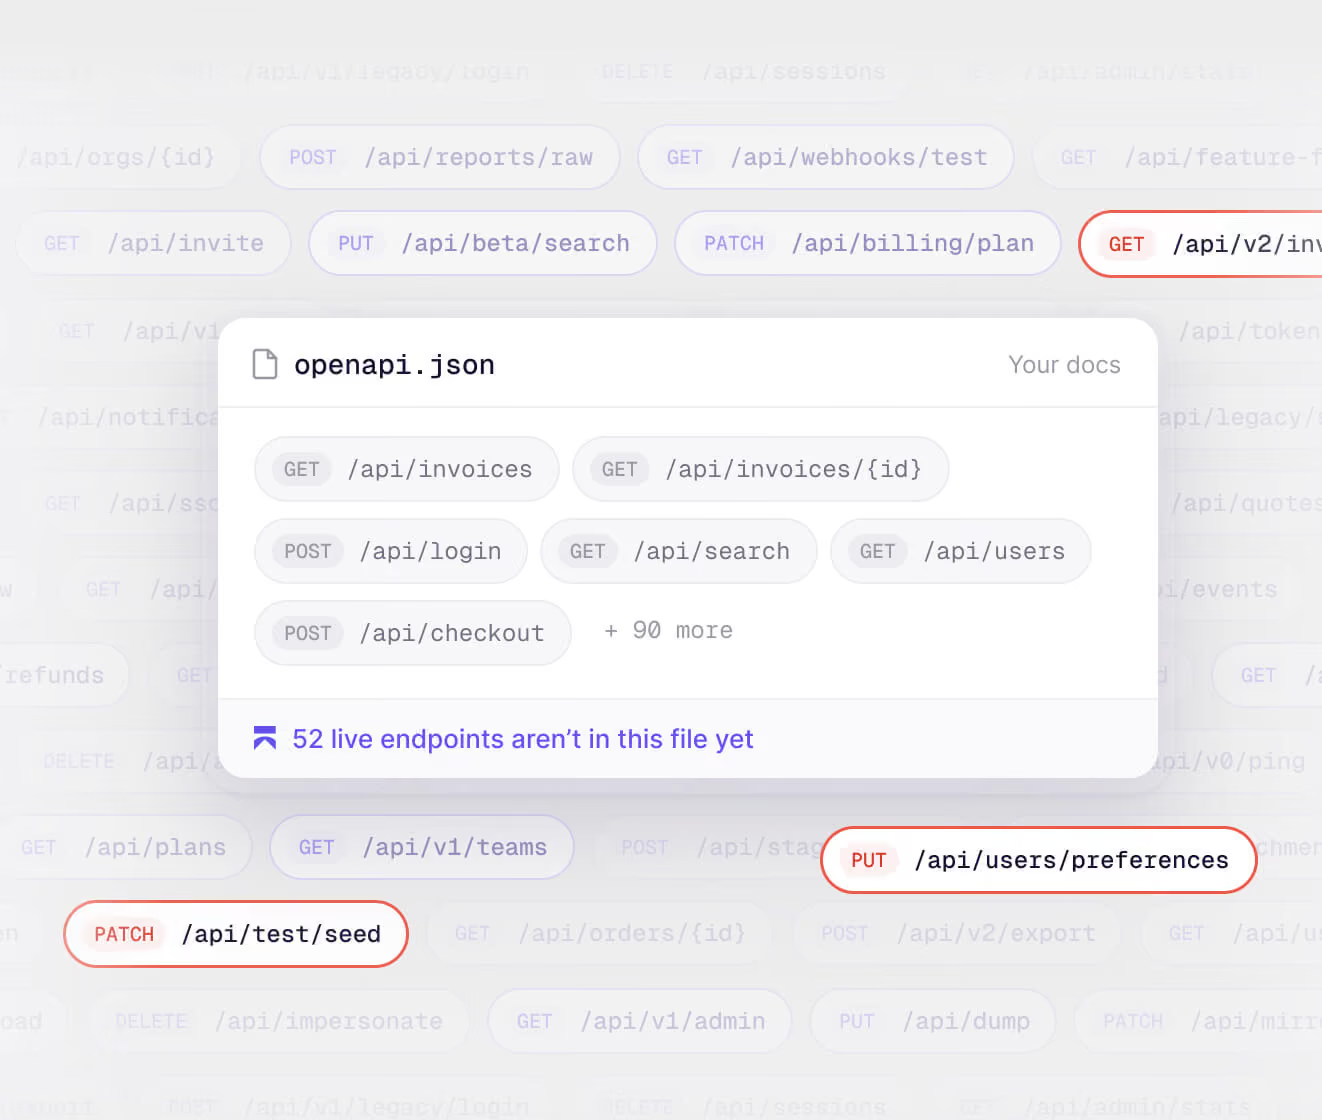
Otomatik API Keşfi ve Güvenliği
Normal kod kontrollerinin ötesine geçin. API'leri güvenlik açıkları ve kusurlar için otomatik olarak keşfedin ve tarayın. Gerçek dünya saldırılarını simüle edin ve her API uç noktasını yaygın güvenlik tehditlerine karşı tarayın.
Bağlamdan haberdar DAST ile daha fazla güvenlik açığı bulun
Güncel Swagger dokümanları / OpenAPI spesifikasyonları edinin
Manuel iş yükünü azaltın
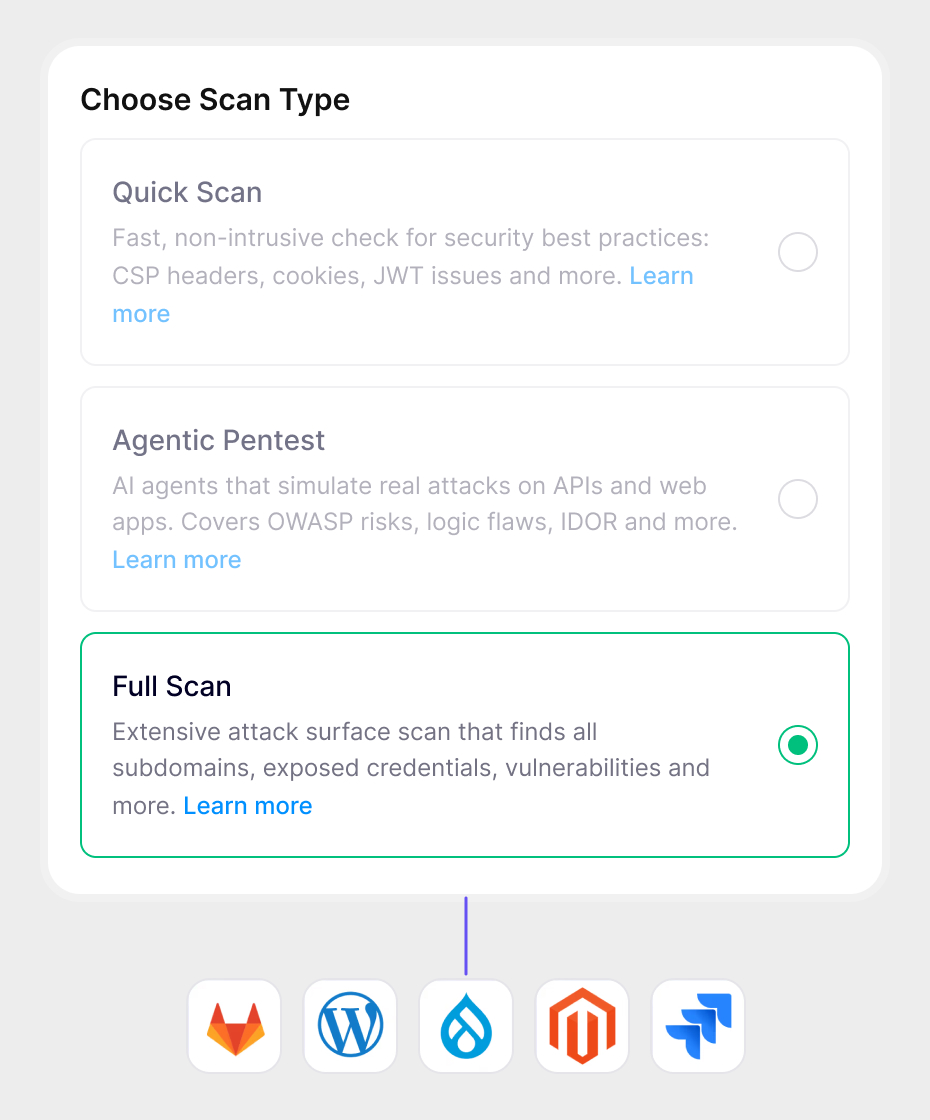
Gelişmiş DAST özellikleri
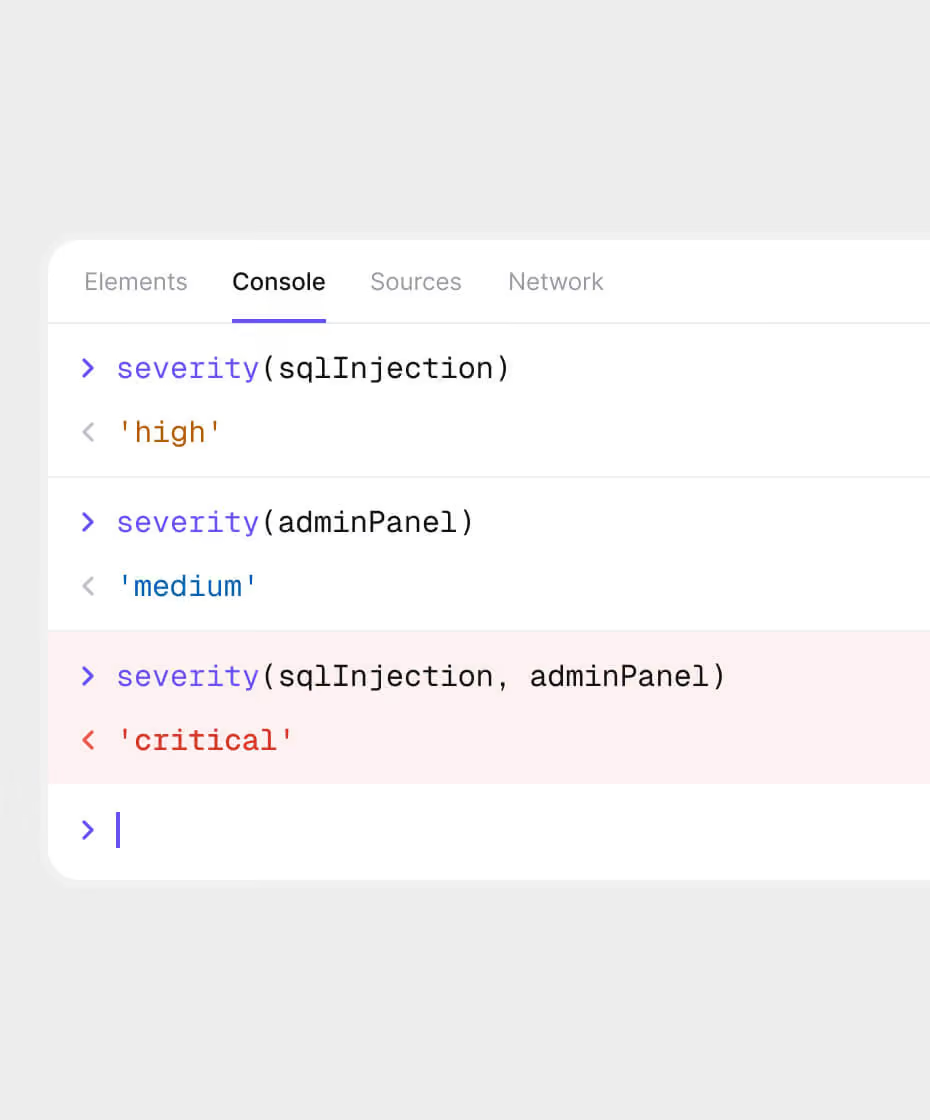
Tehlikeli kombinasyonlar
Tehlikeli kombinasyonlar, birleştiğinde kritik tehditler oluşturan güvenlik açıklarıdır. Yanlış yapılandırılmış bir yönetici paneliyle birleşen bir SQL injection güvenlik açığını düşünün. Aikido'nun DAST'ı bu bulguları daha kritik olarak işaretleyecektir.
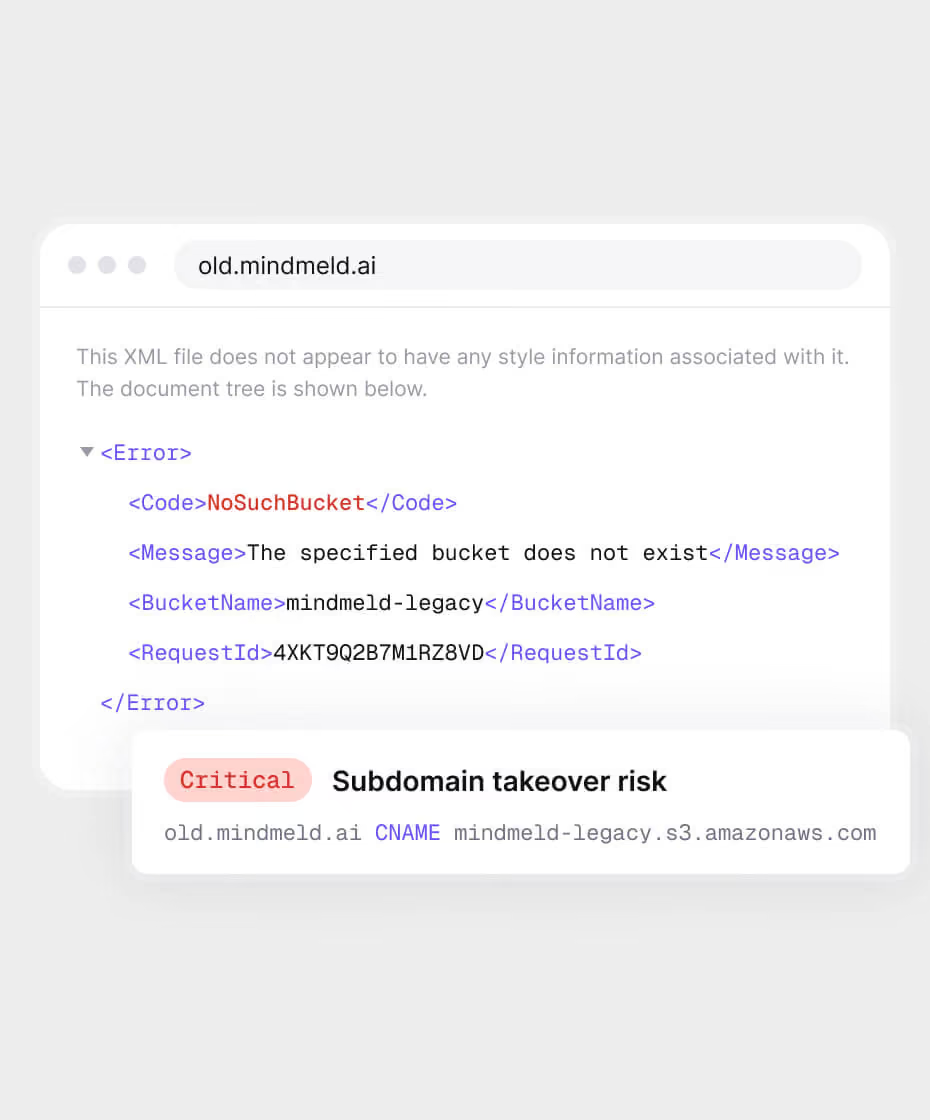
Askıda Kalan Alan Adları
Alt etki alanlarının ele geçirilmesini önleyin. DNS kayıtlarını tarayarak, artık kullanılmayan hizmetlere yönlendiren alt etki alanlarını (diğer adıyla “asılı etki alanları”) tespit edin. Ele geçirme girişimlerini gerçekleşmeden önleyin; herhangi bir kurulum gerekmez.
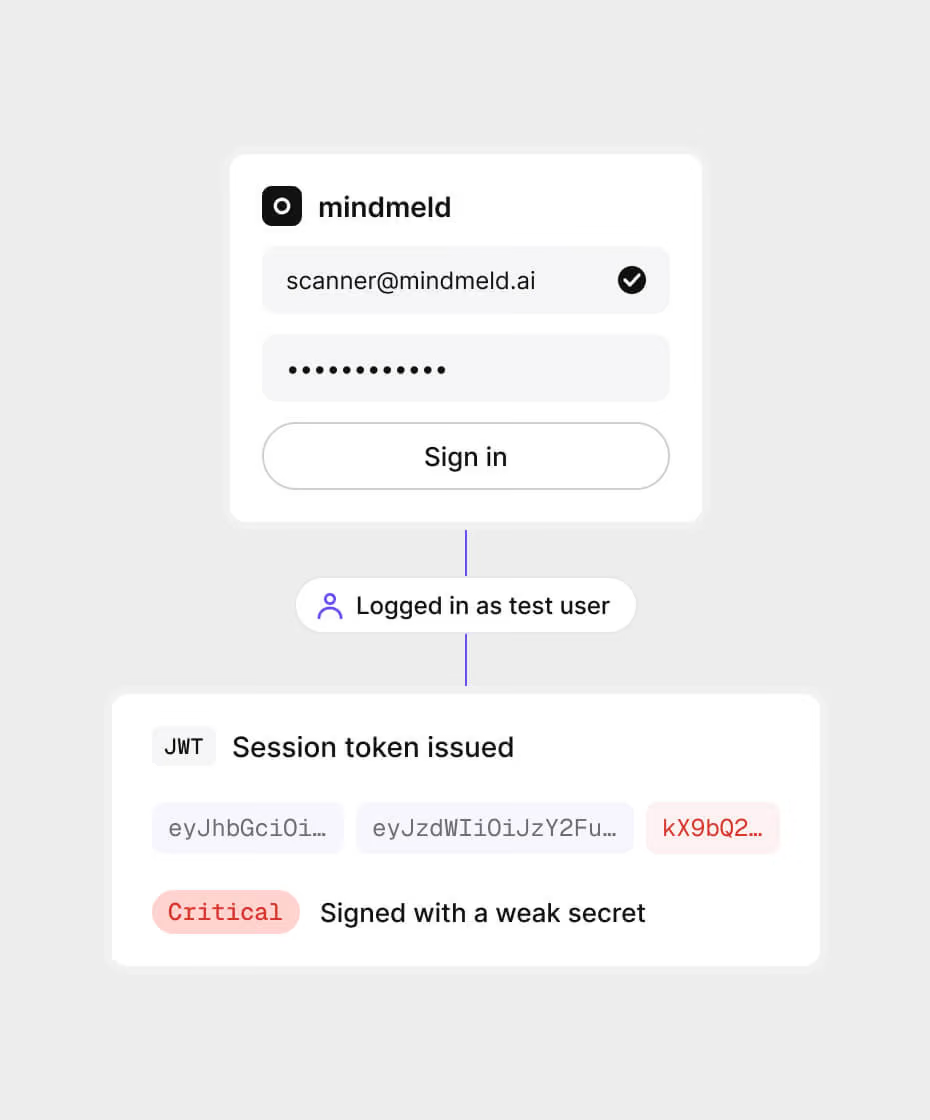
Kimlik Doğrulamalı DAST
Kimlik Doğrulamalı DAST ile, oturum açmış kullanıcıların uygulamanızı bozup bozamadığını veya hassas verilere erişip erişemediğini test edebilirsiniz. Tarayıcı, gerçek bir kullanıcı olarak oturum açar, daha derin güvenlik açıklarını ortaya çıkarır ve JWT token'larınızın güvenliğini sağlar.

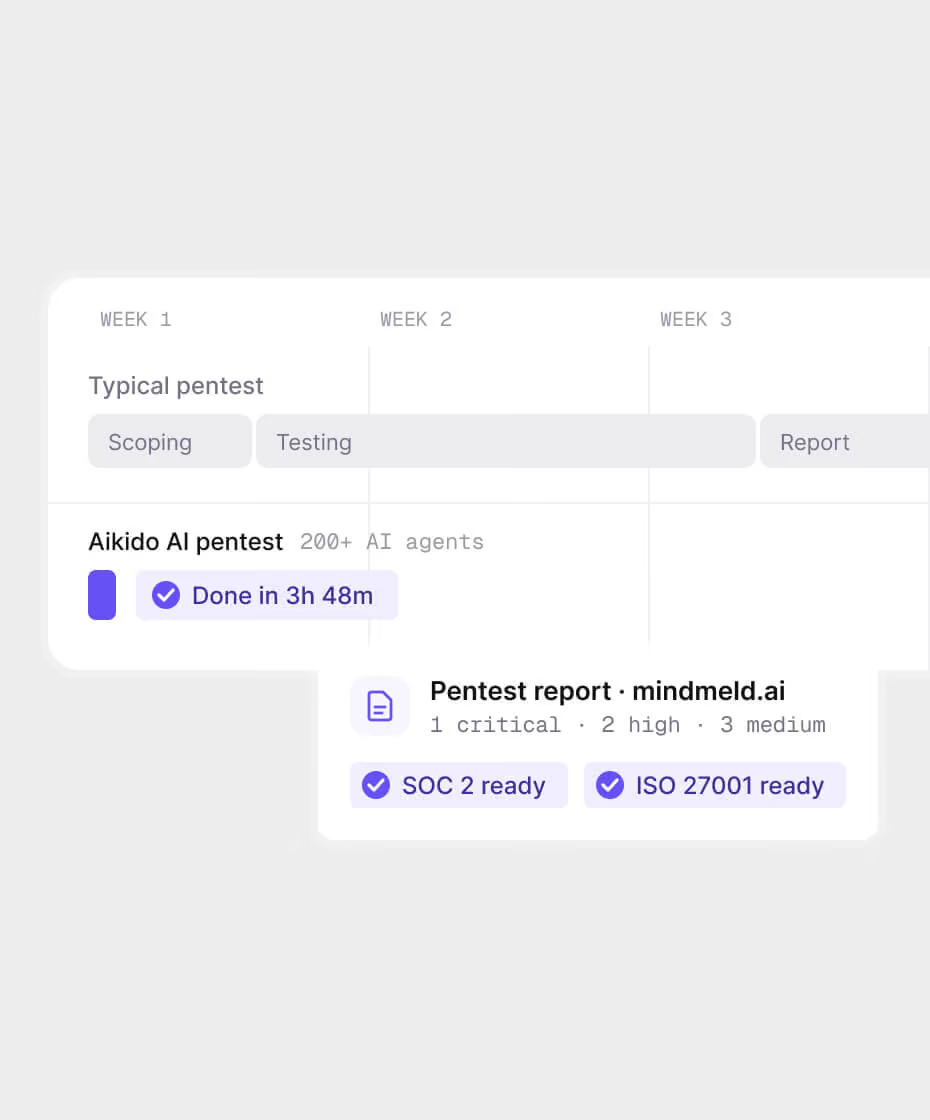
"Aikido'nun pentesti, insan seviyesinde, kapsamlı bulguları şimşek hızında sundu ve titiz bir uyumluluk incelemesini sorunsuz bir şekilde geçti."
Dan SherwoodKhaos Control Solutions Genel Müdürü

“Bir güvenlik açığını en hızlı düzelttiğimiz süre, tespit edildikten sadece 5 saniye sonraydı. İşte bu verimlilik.”
Aufar SukmajayaBack End Geliştiricisi


DAST’ın üstlendiği görevler
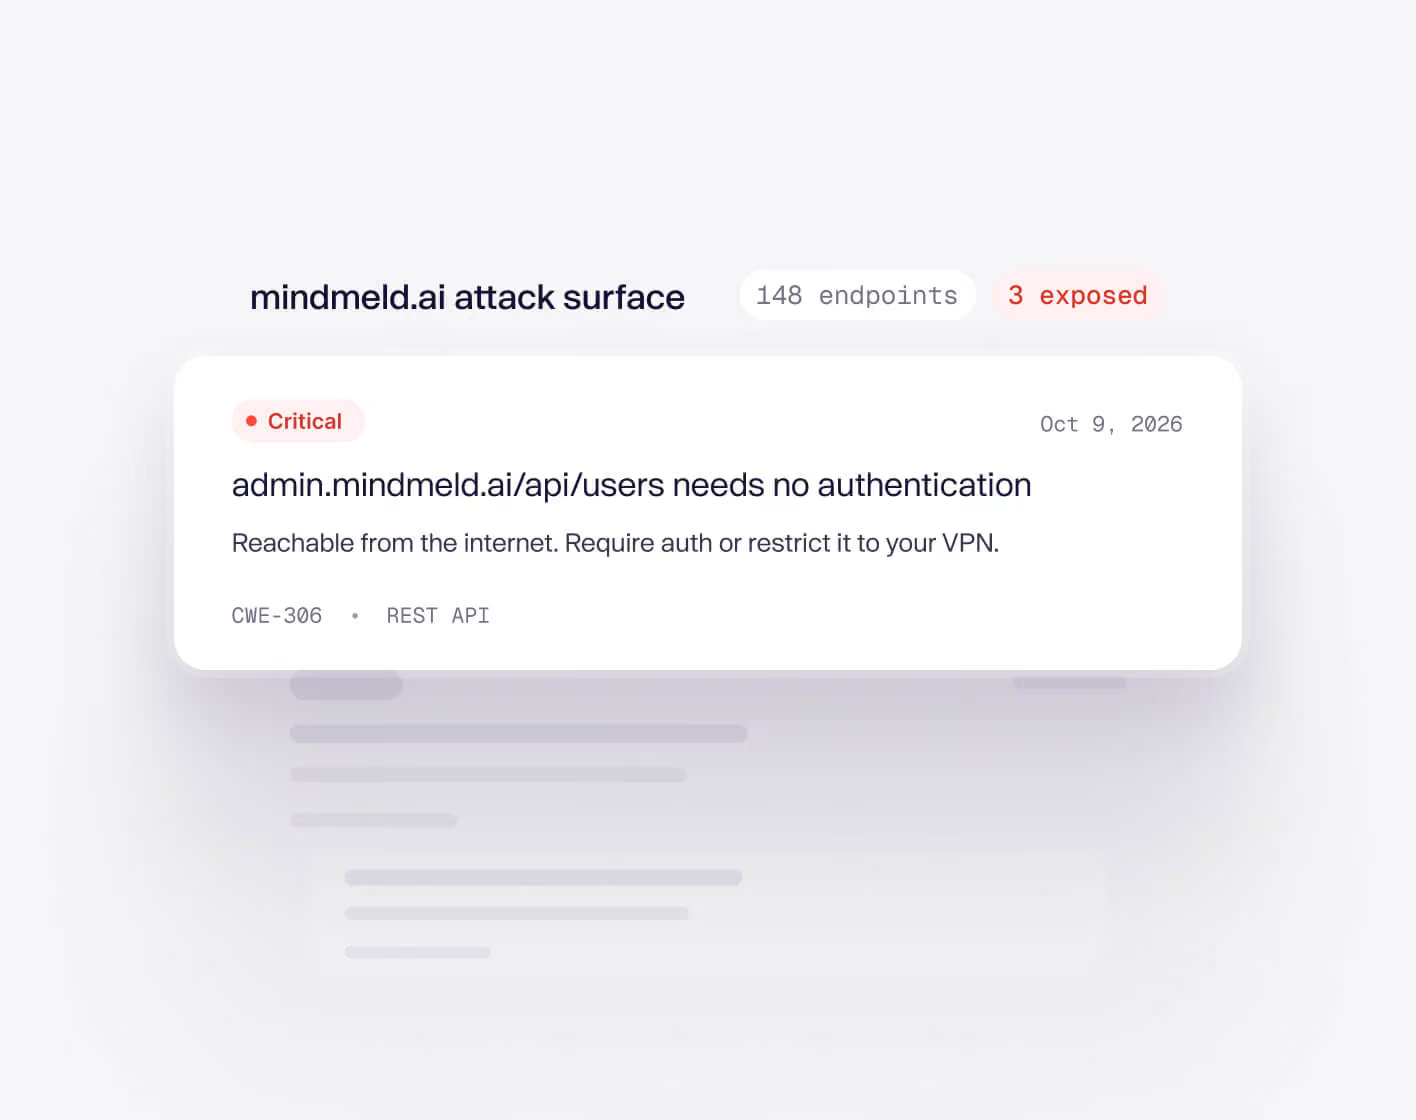
Nelerin açığa çıktığını bilin. Böylece önemli olanı düzeltebilirsiniz.
Aikido'nun DAST taramaları, nelerin açığa çıktığı ve çıkmaması gerektiği konusunda size tam bir genel bakış sunar. Böylece uygulamanızın en çok nerede savunmasız olduğunu kolayca görebilirsiniz. REST ve GraphQL uç noktalarınızı koruyun.
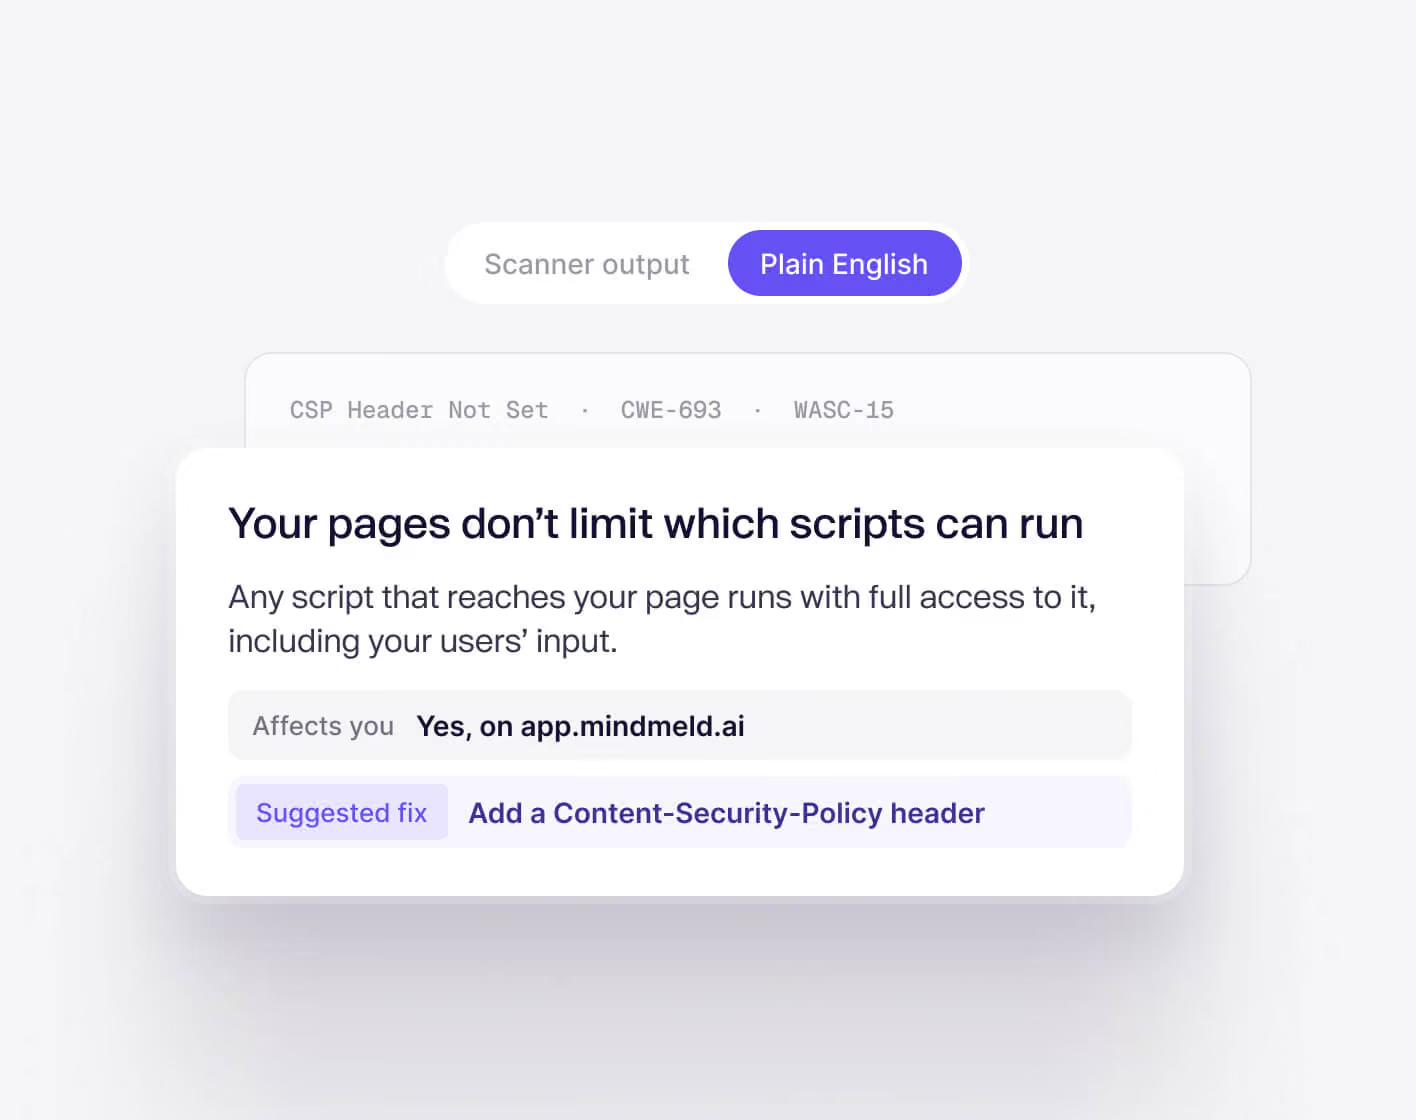
Uygulanabilir tavsiyeler
Karmaşık güvenlik jargonunu insan tarafından okunabilir dile çeviriyoruz, böylece sorunu ve sizi etkileyip etkilemediğini kolayca anlayabilirsiniz. Araştırmayı atlayın ve hızlıca bir çözüm bulun.
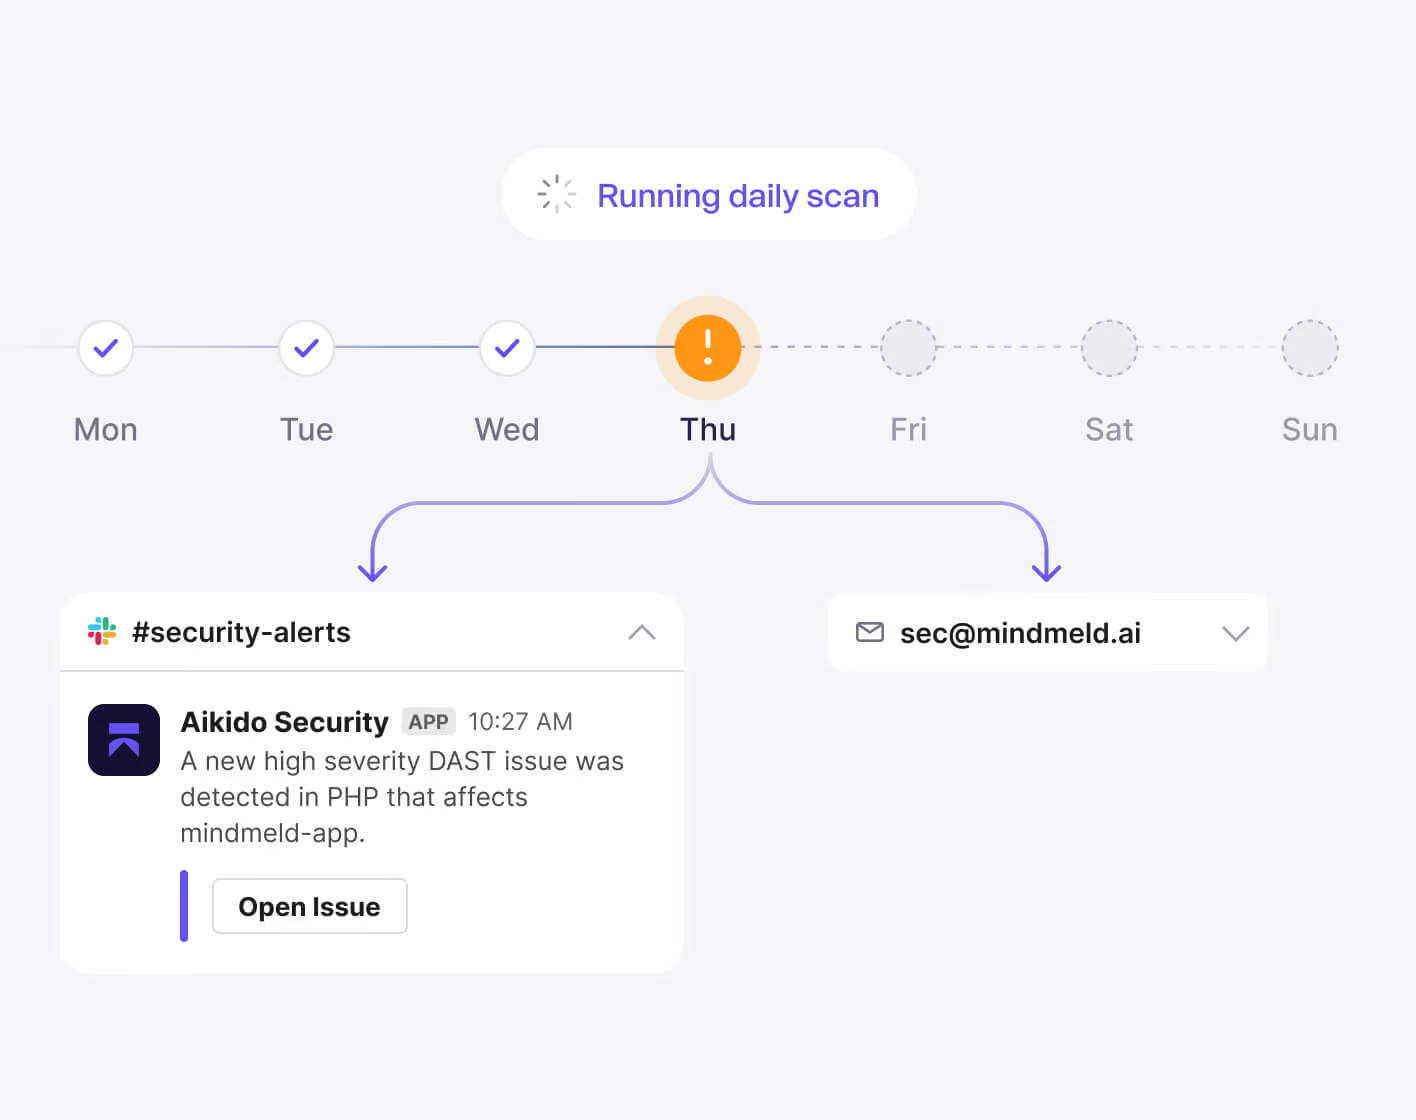
Otomatik Taramalar
Yapılandırıldıktan sonra, DAST taramaları günlük olarak çalışır ve yalnızca yeni ilgili güvenlik açıkları keşfedildiğinde sizi bilgilendirir. Uyarıları nereden almak istediğinizi seçin: E-posta, Slack…

Üretimde çalıştırılması güvenli
Aikido, ön yüzünüzü yaygın DAST güvenlik açıklarına karşı test eder, ancak otomatik SQL injection denemeleri gibi uygulamanızı bozabilecek herhangi bir test yapmaz.
Bir adım daha ileri gidin. Uygulamanızı bir saldırganın yapacağı gibi siber saldırı testine tabi tutun.
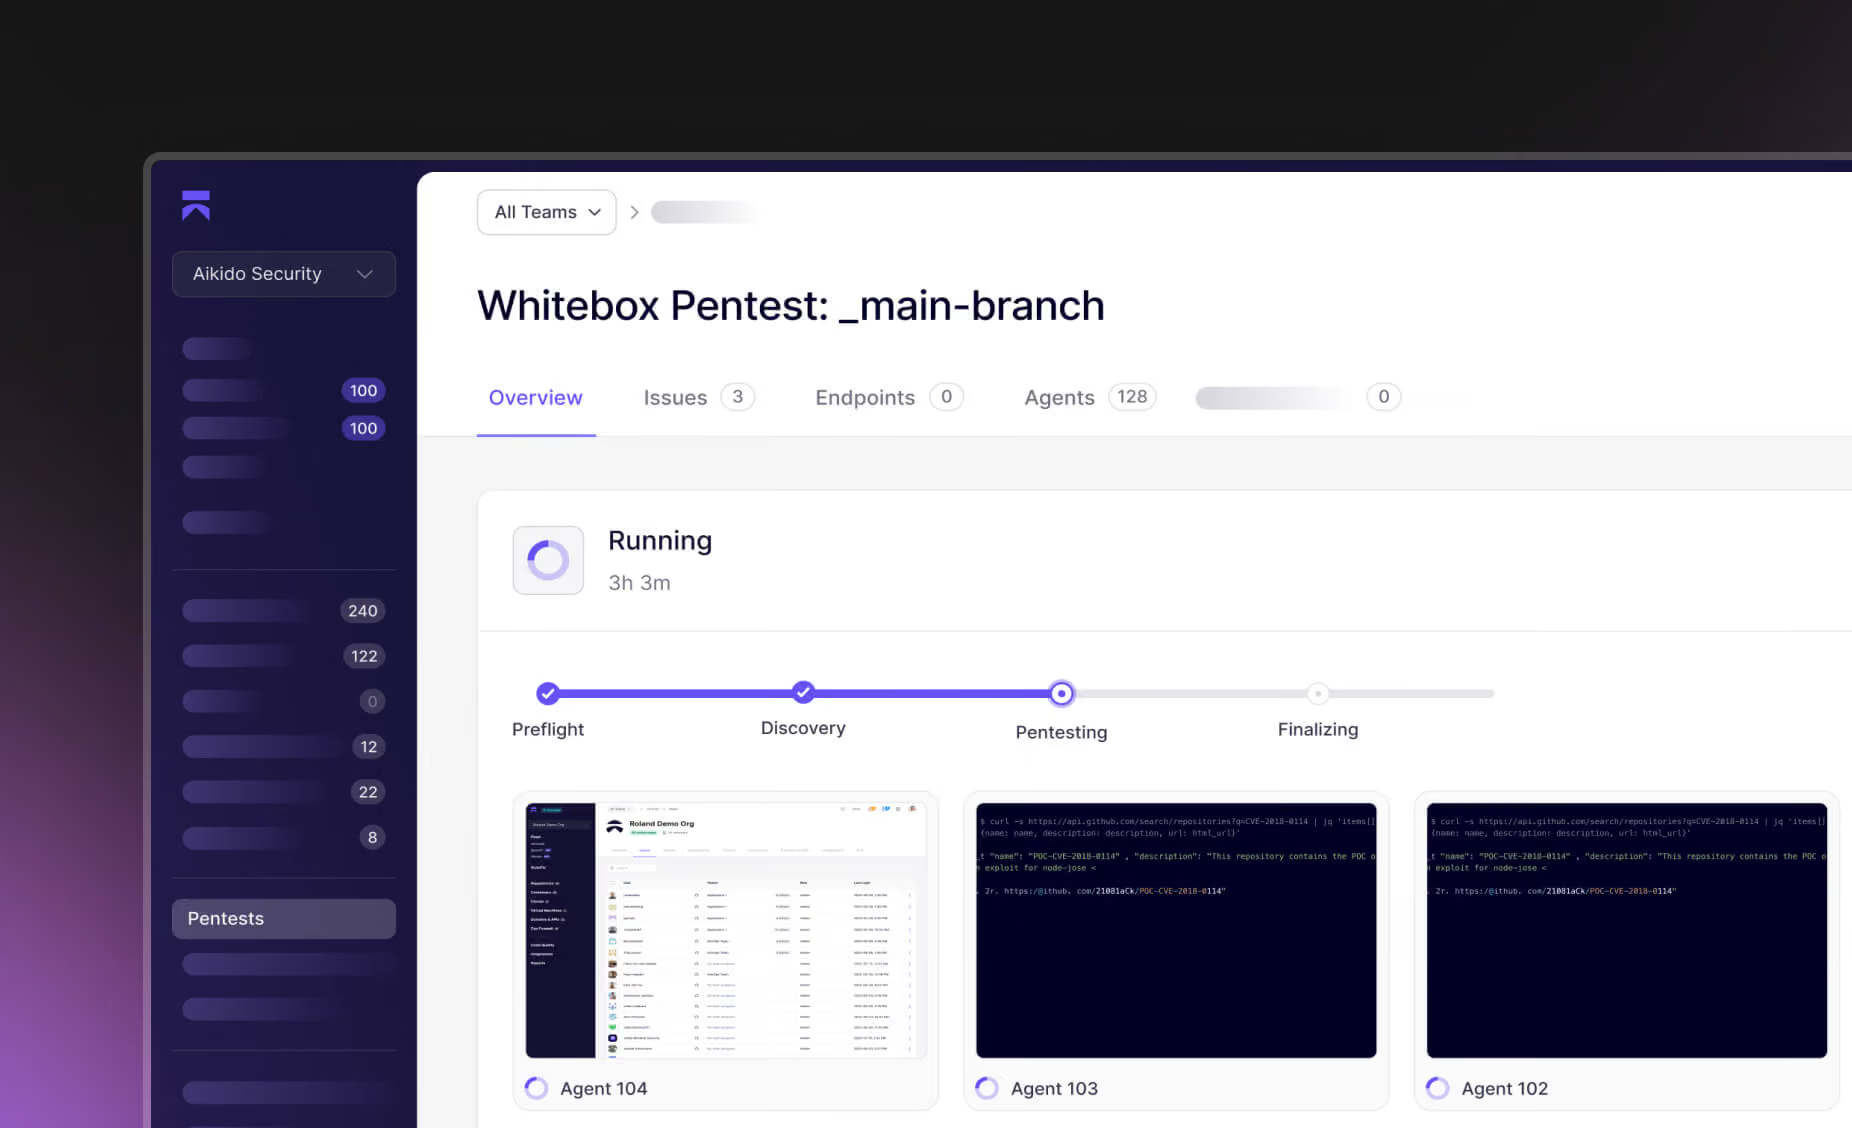
Hemen, hızlı ve ücretsiz bir şekilde güvenliğinizi sağlayın.
Kod tabanınızda akıl yürütme ajanlarının neleri keşfettiğini görmek için bir depo bağlayın. Veya mevcut SAST aracınızla birlikte çalıştırın ve nelerin eksik olduğunu görün.


DAST Hakkında Sık Sorulan Sorular

Dinamik Uygulama Güvenlik Testi (DAST), çalışan bir web uygulamasını dışarıdan (kara kutu) taramak anlamına gelir; tıpkı bir saldırganın sitenizi yoklayacağı gibi. Bu önemlidir, çünkü uygulamanız canlıyken ortaya çıkan güvenlik sorunlarını bulur - örneğin, sadece koda bakarak anlaşılamayacak yanlış yapılandırmalar veya bozuk kimlik doğrulama akışları gibi. Kısacası, DAST, saldırganlardan önce web uygulamanızdaki gerçek dünya güvenlik açıklarını yakalamanızı sağlar.
Tam olarak değil - tarama türüne bağlıdır. Aikido'nun DAST'ı (Yüzey İzleme olarak da adlandırılır) ön ucunuzda kötü amaçlı yükleri simüle etmez, ancak API'lerinizi aktif olarak test eder. API taraması için, zayıflıkları bulmak amacıyla kontrollü kötü amaçlı yükler gönderir. Uygulamanızla HTTP ve API'ler aracılığıyla etkileşime girer, test girdileri enjekte eder ve uygulamanızın nasıl yanıt verdiğini gözlemler (otomatik bir saldırgan gibi davranarak). AI Pentesting bunu daha da ileri götürerek daha gelişmiş simüle edilmiş saldırılar gerçekleştirir. Bu dinamik yaklaşım, sadece kodu taramak yerine, harici bir saldırganın yapacağı gibi uygulamanızı gerçek zamanlı olarak yokladığı anlamına gelir.
Güvenli – Aikido'nun DAST'ı, üretim sitenizi yormayacak veya bozmayacak şekilde tasarlanmıştır. Tarayıcı, yıkıcı testlerden kaçınır; örneğin, veritabanınızı çökertme potansiyeli olan kaba kuvvet SQL enjeksiyonu gerçekleştirmez. Yaygın web güvenlik açıklarına nazik bir yaklaşımla odaklanır, böylece tarama sırasında uygulamanızı yavaşlatmadan veya istikrarsızlaştırmadan güvenlik kapsamı elde edersiniz.
Çoğu ekip için Aikido'nun DAST tarayıcısını CI/CD hattınız içinde çalıştırmak yerine hazırlık (staging) veya üretim (production) uç noktalarında çalıştırmanızı öneririz. Mevcut DAST'ımız canlı, internete açık uygulamaları taramak üzere tasarlandığından, CI'da çalıştırmanın güçlü bir faydası yoktur. Yerel DAST taraması (CI'da çalışabilecek) dördüncü çeyrekte yayınlanması planlanmaktadır ve muhtemelen ilk olarak kurumsal planlar için sunulacaktır. O zamana kadar, tarayıcıyı üretime mümkün olduğunca yakın bir ortamda çalıştırarak en doğru sonuçları elde edersiniz.
Aikido'nun DAST'ı, canlı, internete açık uç noktalarınızda güvenilir bir şekilde tespit edebileceği sorunlara odaklanır. Bu, SQL injection, kimlik doğrulama ve erişim kontrolü sorunları, güvensiz yapılandırmalar ve hassas uç noktaların açığa çıkması gibi API'ler için birçok OWASP Top 10 güvenlik açığını içerir. Kontrollerin tam ve güncel listesini buradan görebilirsiniz: Aikido Security DAST kontrolleri. Ön yüze özel taramalar hariç tutulmuştur, bu nedenle bulgular istemci tarafı güvenlik açıkları yerine sunucu tarafı ve API güvenliğine yöneliktir.
Aikido'nun DAST taramaları hızlıdır; çoğu yaklaşık iki dakikada tamamlanır ve nadiren dördü aşar. Tarama başladıktan hemen sonra sonuçları görmeye başlarsınız, böylece beklemek zorunda kalmazsınız. Tam süre uygulamanızın boyutuna ve karmaşıklığına bağlıdır, ancak tarayıcı geliştiricilerin hızlı hareket edebilmesi için hızlı geri bildirim sağlayacak şekilde tasarlanmıştır.
Evet - Aikido'nun DAST'ı API'lerinizi tarayabilir, ancak uç noktaları frontend'inizden otomatik olarak keşfetmez. API taraması için, bir OpenAPI spesifikasyonu (koddan veya manuel olarak oluşturulmuş) içe aktarabilir veya uç nokta tespiti için Zen'i kullanabilirsiniz. Yapılandırıldıktan sonra, tarayıcı API uç noktalarınızı (REST ve GraphQL dahil) güvenlik açıkları açısından test edecektir. Bu, tamamen ayrı bir API tarayıcısına ihtiyacınız olmadığı anlamına gelir; sadece uç noktalarınızın tanımlandığından emin olun, böylece Aikido onları etkili bir şekilde hedefleyebilir.
Aikido'nun DAST'ı, güvenli OWASP ZAP taramalarının bir alt kümesini kullanır, ardından yalnızca ilgili sonuçları görmeniz için kendi gürültü giderme ve tekilleştirme işlemlerini ekler. Gürültü, manuel kurulum veya yapılandırma yönetimi olmadan ZAP düzeyinde tespit elde edersiniz; hızlı, az bakım gerektiren ve üzerinde işlem yapılması kolay olacak şekilde tasarlanmıştır.
Yalnızca kimliği doğrulanmış kontroller çalıştırmak isterseniz. Aikido, giriş betiklerini desteklemez, ancak ek testler çalıştırmamız için kimlik doğrulama bilgileri sağlayabilirsiniz; örneğin, teslim edilen token'ları yaygın zayıflıklar açısından kontrol etmek gibi. Ön uç taraması için ana fayda, bu ek kontrolleri etkinleştirmektir. Ayarlarınızda "kimliği doğrulanmış" kuralları buradan etkinleştirebilirsiniz: Aikido DAST kontrolleri. Kimlik bilgileri sağlamazsanız, tarayıcı yalnızca herkese açık uç noktalarınızı tarar.
Hayır - Aikido'nun DAST frontend tarayıcısı, web uygulamanızı açığa çıkarabilecek daha kolay tespit edilebilir yanlış yapılandırmaları bulmaya odaklanarak yaygın riskleri hızla düzeltmenize yardımcı olur. Daha derin kapsam için - karmaşık iş mantığı kusurları veya daha gelişmiş saldırı simülasyonları gibi - AI Pentesting ve API Security taraması gibi araçlar daha uygundur. Otomatik taramalar günlük sorunları ele alırken, ara sıra yapılan manuel veya gelişmiş testler daha zor tespit edilen güvenlik açıklarını yakalamanızı sağlar. Aikido, bu alanlardaki kapsamını da yakında genişleterek daha derin testleri doğrudan platforma getirecektir.