
FinTech için Yazılım Güvenliği
Yoğun uyumluluk gerektiren bankacılık API'lerinden yüksek hızlı kripto borsalarına kadar Aikido, FinTech ekiplerinin hızlı teslimat yapmasına, uyumlu kalmasına ve SDLC'lerini korumasına yardımcı olurken geliştirme hızını düşürmez.






FinTech şirketlerine yönelik özellikler
Güvenliği hızlandırın, müşteri güvenini kazanın
FinTech sektörü hızla gelişiyor, ancak güvenlik ve mevzuata uygunluk da bu gelişimin gerisinde kalmamalıdır.
Aikido, sürüm döngülerinizin güvenliğini sağlar ve DORA, PCI DSS ve ISO 27001 standartlarına uygun hale getirir; böylece müşterilerinize, iş ortaklarınıza ve düzenleyici kurumlara güvenlik durumunuzu kanıtlar.
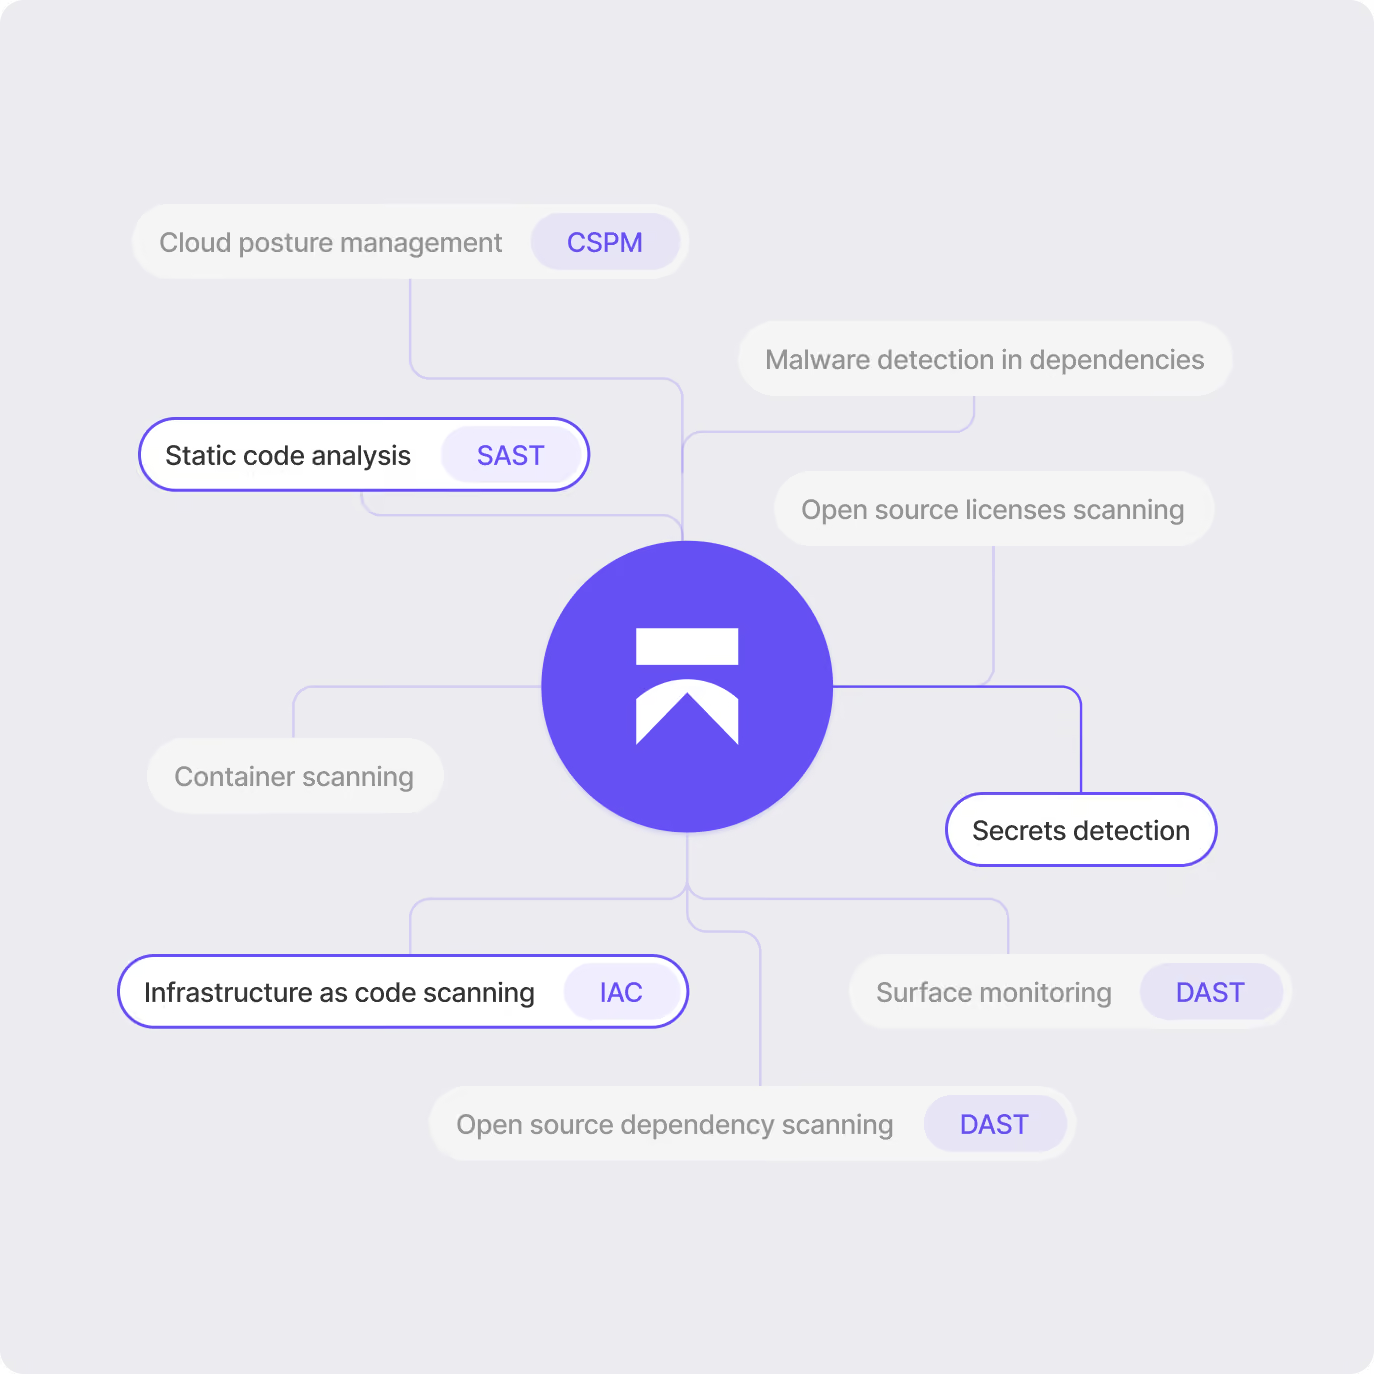
Hız ve güvenilirlik için tasarlanmış, sektörün önde gelen güvenlik çözümü
FinTech'te güvenilirlik bir para birimidir. Aikido, teslimatı yavaşlatmadan en yüksek güvenlik standartlarını karşılamanıza yardımcı olur.
Tespit, izleme ve iyileştirmeyi birleştirin
Sorunları üretime geçmeden önce düzeltin
Denetime hazır raporlarla uyumluluğu kanıtlayın.
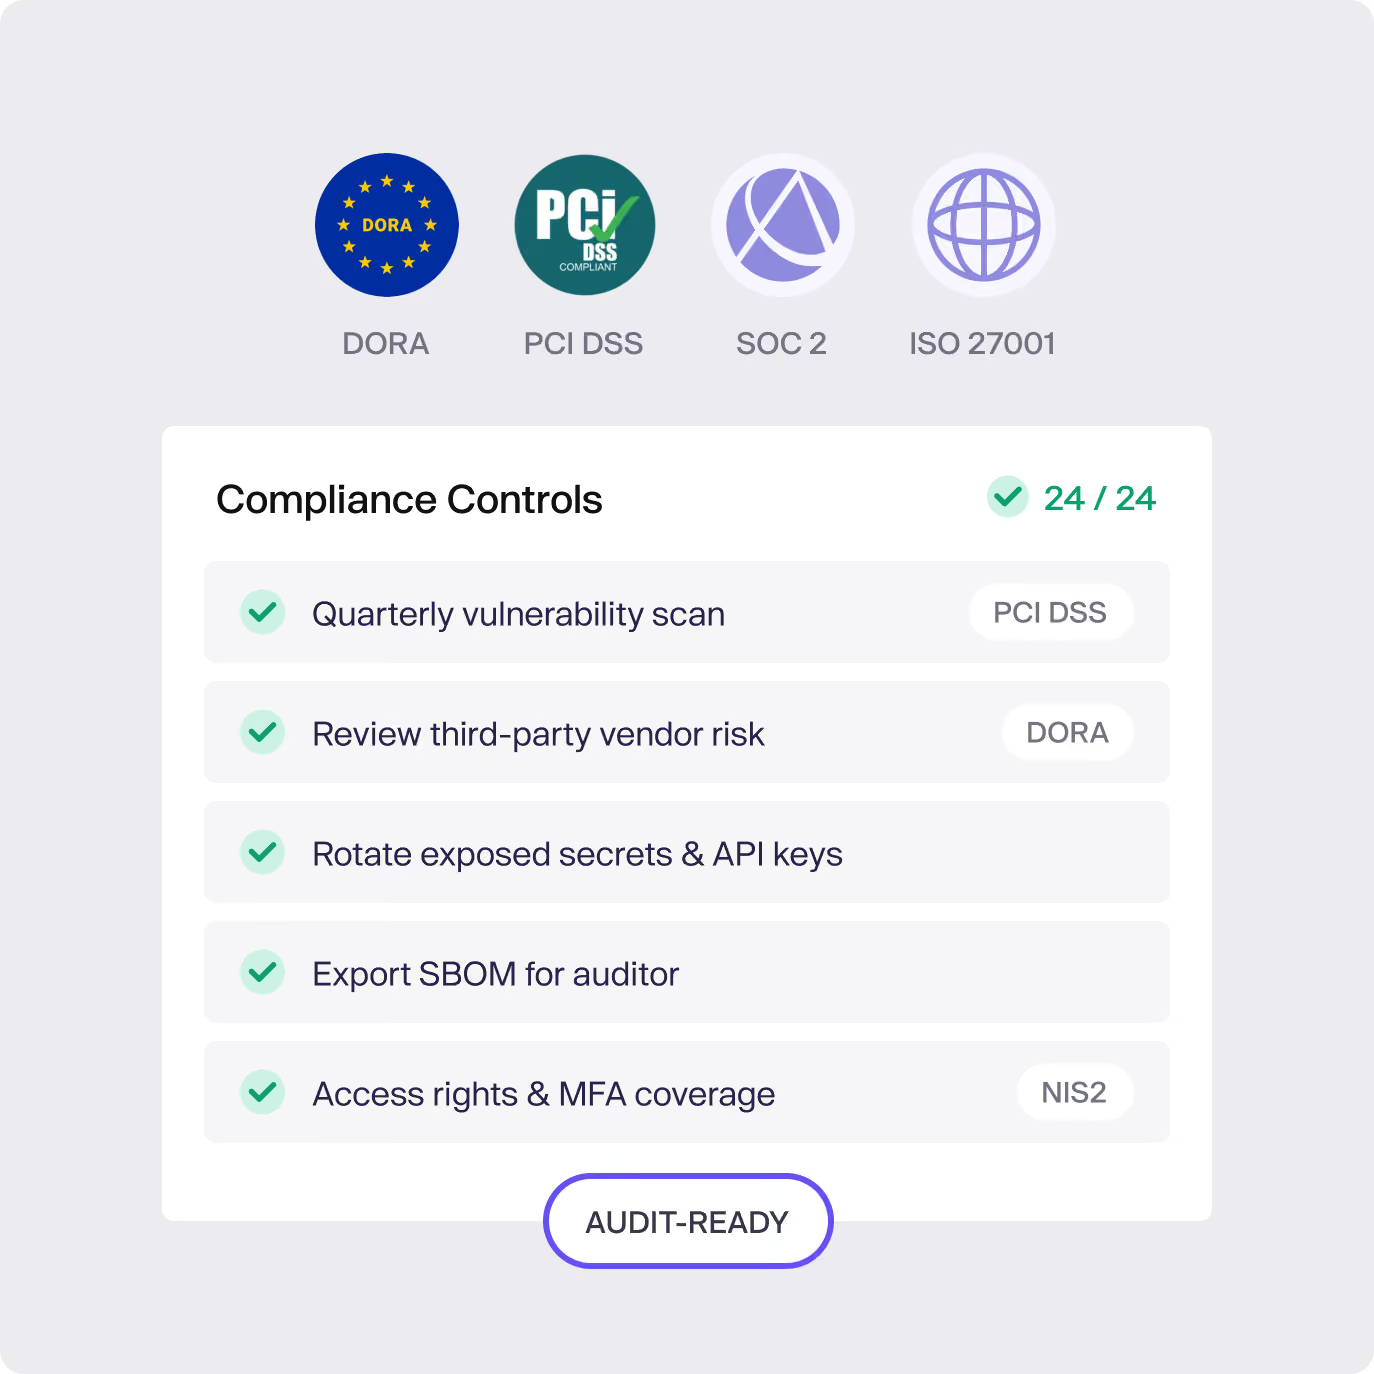
Sorunsuz Uyum
PCI DSS'ten DORA'ya, ISO 27001'den SOC 2'ye ve NIS2'ye kadar uyumluluk, FinTech'te temel bir gerekliliktir. Aikido, otomatik kontroller, net raporlama ve daha hızlı denetim süresi ile sertifikasyon elde etmeyi ve sürdürmeyi kolaylaştırır.
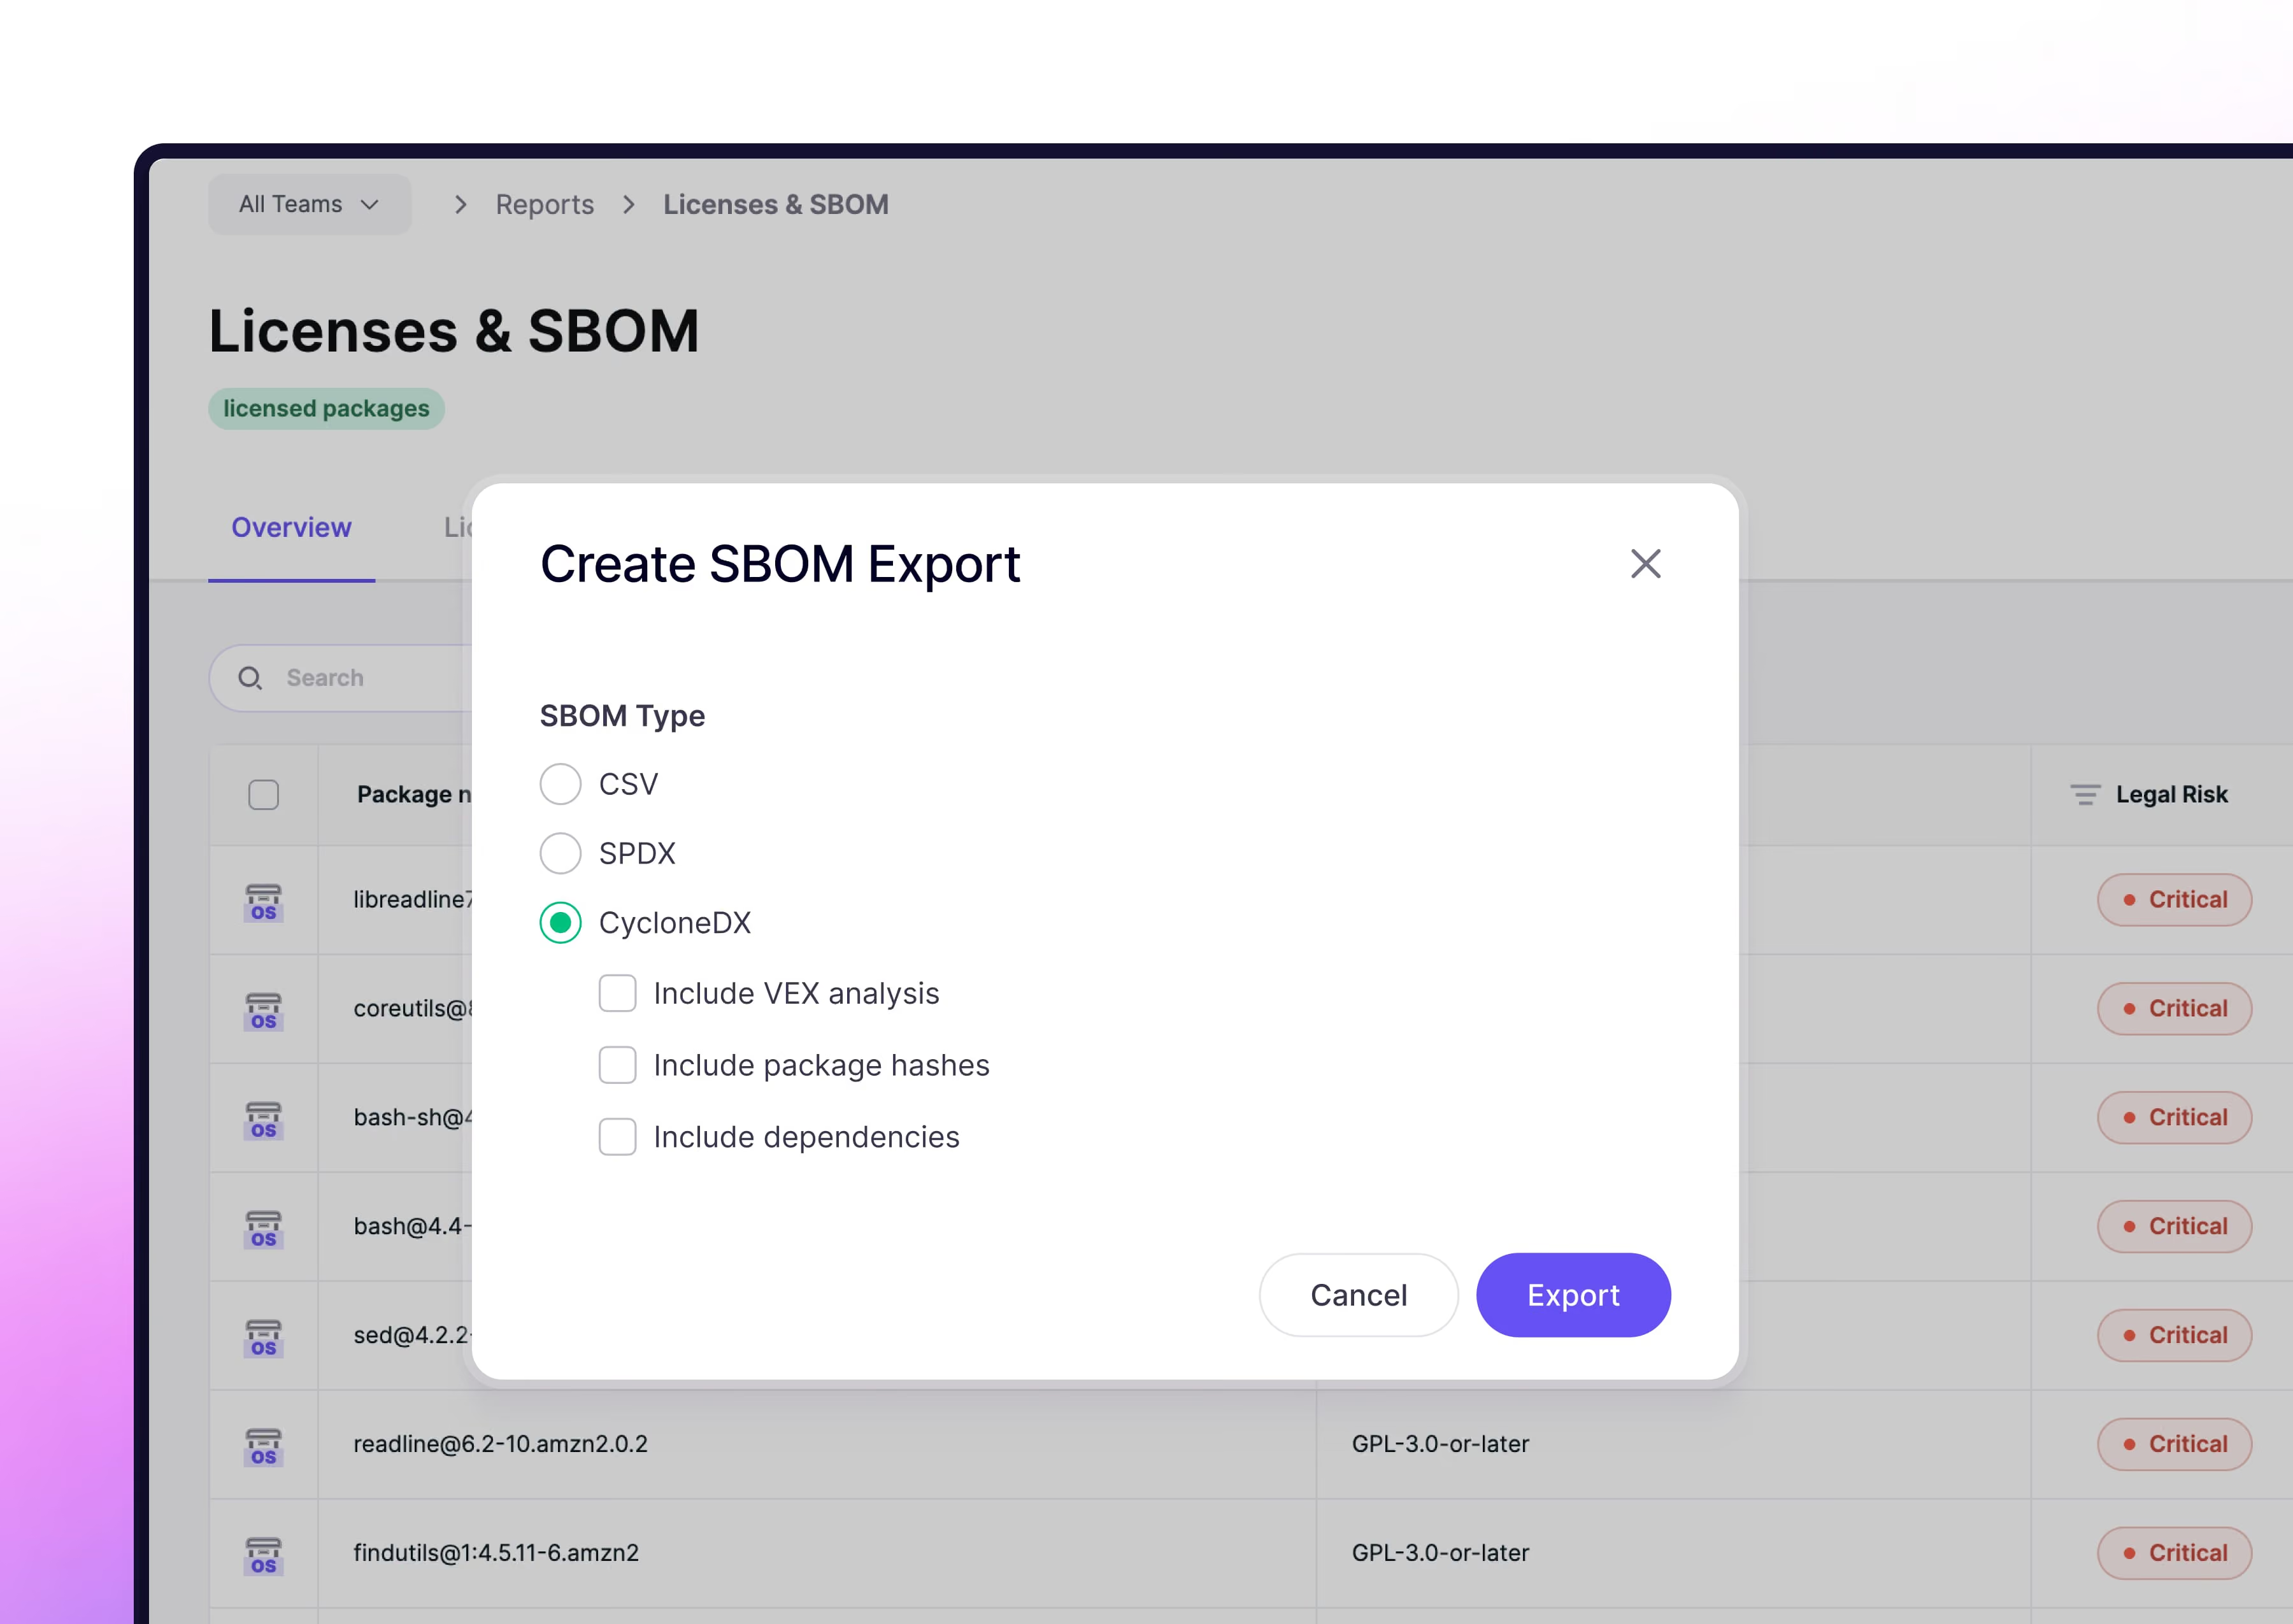
SBOM'ları, OSS lisans kontrollerini ve NIS2 uyumlu raporları otomatikleştirin
DORA, PCI DSS ve daha fazlası için denetime hazır kanıtlar oluşturun
İş ortaklarına, denetçilere ve düzenleyicilere net kanıtlar sunun
Yerleşik kontroller ve raporlama ile uyumluluk yükünü azaltın.
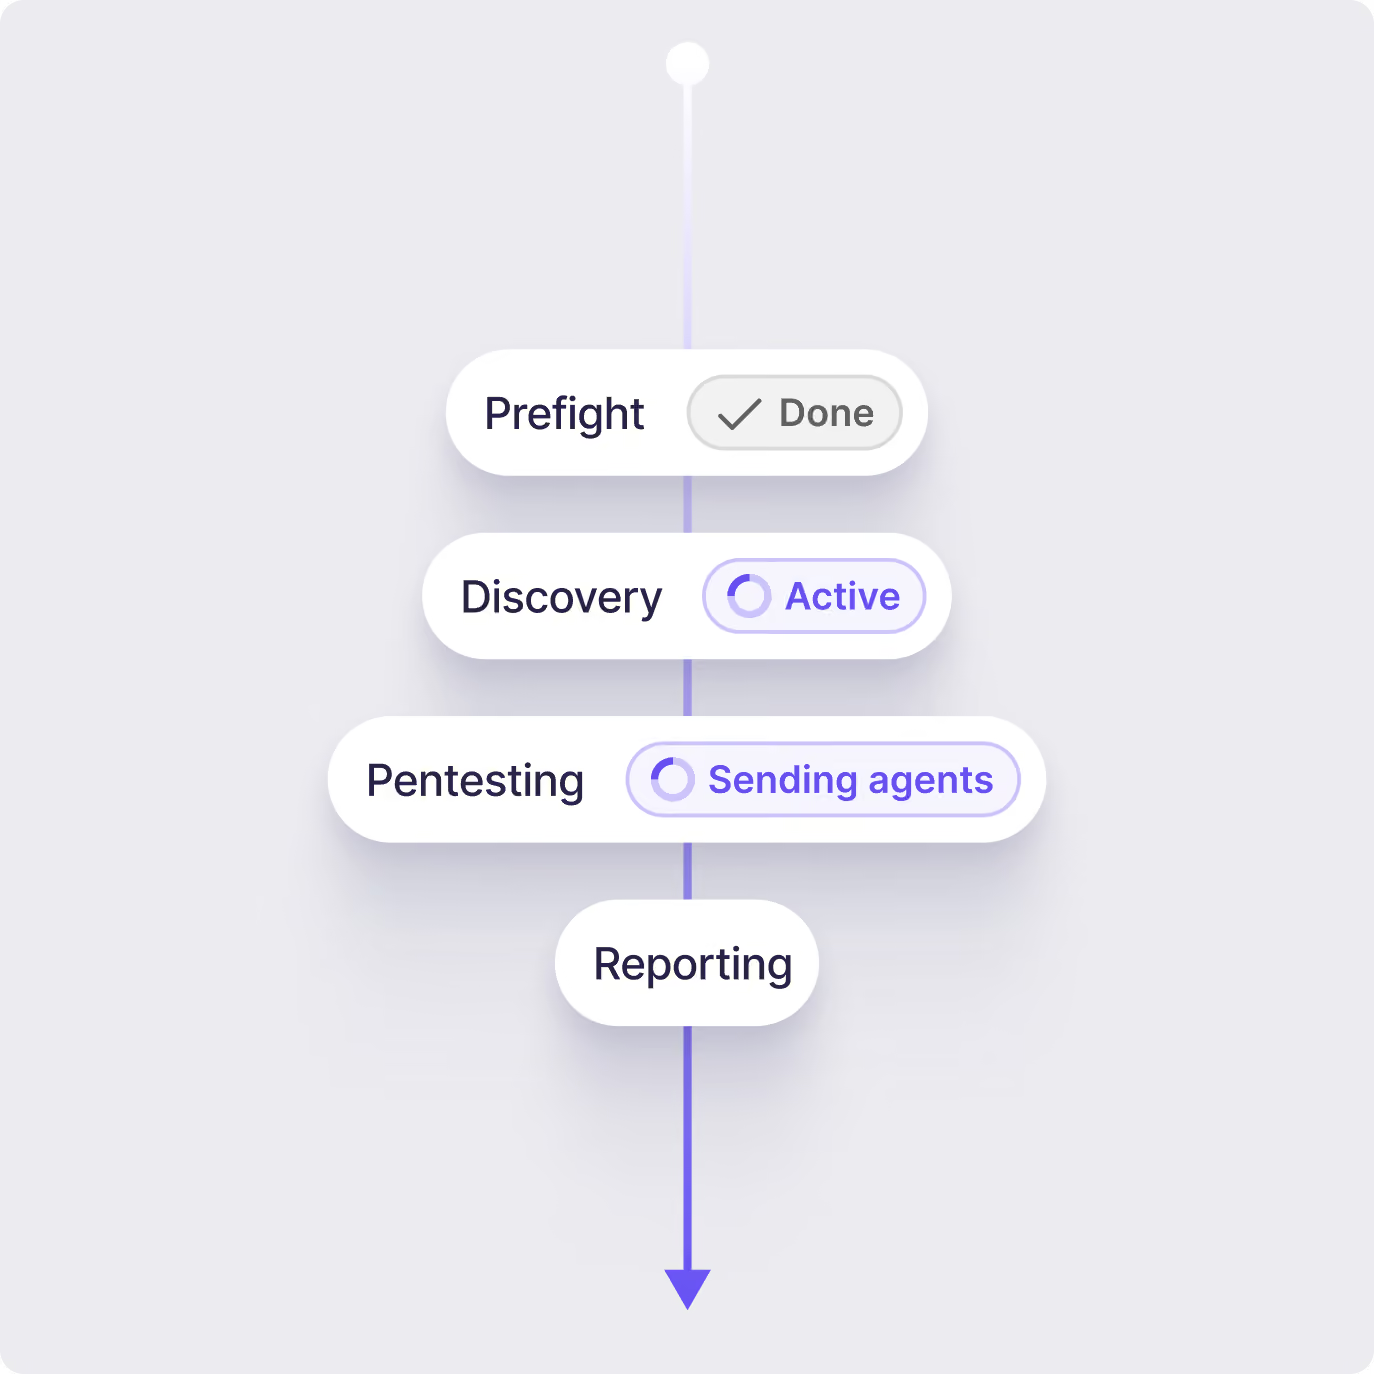
Otonom Yapay Zeka Pentesti
Güvenlik sadece tarama yapmakla sınırlı değildir; gerçek saldırganların nasıl hareket ettiğini anlamakla ilgilidir. Yapay zeka ajanlarımız, kodunuzu ve devreye alınmış web uygulamalarınızı veya API’larınızı analiz eder, gerçek saldırgan davranışlarını simüle eder ve SOC2 ile ISO27001 standartlarına uygun, doğrulanmış bir rapor sunar – tüm bunları birkaç saat içinde gerçekleştirir.
Uçtan Uca Saldırı Yolları: Kod, bulut ve çalışma zamanı genelinde istismar edilebilir rotaları haritalandırın.
İstismar Simülasyonları: Üretime risk oluşturmadan gerçek dünya tekniklerine karşı test yapın.
Öncelikli Risk: Saldırganların gerçekten istismar edeceği güvenlik açıklarına odaklanın.
Kripto ve Web3 uyumlu
Kripto ekipleri proaktif savunmaya ihtiyaç duyar. Aikido, istismarları gerçek zamanlı olarak durdurmak için uygulama içi çalışma zamanı koruması ekler ve Açık Kaynak Tehdit Akışımız, başkalarının gözden kaçırdığı riskleri ortaya çıkarır.
Açık Kaynak Tehdit Akışı: İnsan tarafından doğrulanmış istihbarat, on binlerce güvenlik açığı ve kötü amaçlı yazılım paketi ortaya çıkarıldı (NVD/GitHub'daki boşluklar dahil)
Çalışma zamanı koruması: saldırıları uygulamanızın içinde gerçekleşirken engelleyin
Kritik açık kaynak bağımlılıklarındaki zero-day'ler hakkında erken uyarı.
Güvenlik araçlarının gerçekten yapmasını istediğiniz her şey




Uyumunuzu Kontrol Altına Alın
Aikido, ISO 27001:2022, SOC 2 Type 2, PCI Güvenlik standardı ve DORA için teknik kontrolleri denetler ve kanıtlar oluşturur. Teknik kontrolleri otomatikleştirmek, uyumluluğa ulaşmada büyük bir adımdır.
ISO 27001:2022
ISO 27001, FinTech şirketleri için özellikle önemlidir. Bu küresel olarak tanınan standart, hassas şirket bilgilerini yönetmek için sistematik bir yaklaşımınız olmasını sağlayarak, bu bilgilerin gizliliğini, bütünlüğünü ve erişilebilirliğini garanti eder. Aikido, çeşitli ISO 27001:2022 teknik kontrollerini otomatikleştirir.
SOC 2 Type 2
SOC 2, hizmet sağlayıcılarınızın verilerinizi kuruluşunuzun çıkarlarını ve müşterilerinin gizliliğini korumak için güvenli bir şekilde yönetmesini sağlayan bir prosedürdür. SOC2'ye uyum sağlayarak veri koruma taahhüdünüzü gösterin. Aikido, tüm teknik kontrolleri otomatikleştirerek uyumluluk sürecini çok daha kolay hale getirir.
DORA
Dijital Operasyonel Direnç Yasası (DORA), finansal kurumların BT ile ilgili risklere karşı savunmalarını güçlendirmesini gerektiren bir AB yönetmeliğidir. Aikido, güvenlik açıklarının tespitini ve giderilmesini otomatikleştirerek, sürekli izleme, olay raporlama ve DORA yönetmeliğinin gerektirdiği şekilde üçüncü taraf risklerinin yönetimini sağlayarak DORA uyumluluğuna yardımcı olur.
Ödeme Kartı Endüstrisi Veri Güvenliği
Ödeme Kartı Endüstrisi Veri Güvenliği Standardı (PCI DSS), finansal işlemler sırasında ve sonrasında kart sahibi verilerini korumak için tasarlanmış bir dizi güvenlik standardı gerektirir. Kredi kartı bilgilerini işleyen herhangi bir kuruluş, kart sahibi verilerinin güvenli bir şekilde işlenmesini, depolanmasını ve iletilmesini sağlamak için bu standartlara uymalıdır. Aikido birçok teknik kontrolü otomatikleştirir.
"En büyük başarılarımızdan biri, güvenlik ekibi ile geliştiricilerimiz arasındaki gerginliğin ortadan kalkmış olmasıdır. Aikido bir sorunu gündeme getirdiğinde, bunun zaman ayırmaya değer olduğuna güveniyorlar."
Uyumluluk paketinizle entegre olun
Bir uyumluluk paketi kullanıyor musunuz? Aikido, seçtiğiniz paketle entegre olur.

Vanta
Uyumluluğa giden en hızlı yol. Sertifikanız için gereken kanıtların %90'ını toplar.

Drata
Uyumluluk sürecinizi başlangıçtan denetime hazır hale ve ötesine kadar otomatikleştirir.

Sprinto
Sprinto, tüm güvenlik uyumlulukları ve sertifikasyon denetimleri için hepsi bir arada bir platformdur.

Thoropass
Thoropass, sorunsuz bir güvenlik denetimi deneyimi sunan uçtan uca bir uyumluluk çözümüdür.

Secureframe
Herhangi bir uyumluluğu hızlı ve kolay hale getiren lider güvenlik uyumluluğu otomasyon platformu.
SIEM
Güvenlik günlüklerinizi tek bir kontrol panelinde merkezileştirin ve tehdit tespitini hızlandırın.
Hemen güvenli hale gelin:
’yi hızlı ve ücretsiz olarak edinin.
Bir depoyu bağlayarak, mantık tabanlı ajanların kod tabanınızda neler bulduğunu keşfedin. Ya da mevcut SAST'ınızla birlikte çalıştırın ve neleri gözden kaçırdığınızı görün.


Fintech ile İlgili Sık Sorulan Sorular

Depoları geçici ortamlarda (size özel Docker container'ları gibi) klonlarız. Bu container'lar analizden sonra imha edilir. Test ve taramaların süresi yaklaşık 1-5 dakika sürer. Tüm klonlar ve container'lar daha sonra, her zaman, her müşteri için otomatik olarak kaldırılır.
Elbette! Git hesabınızla kaydolurken, hiçbir depoya erişim vermeyin ve bunun yerine demo deposunu seçin!
Hayır! Diğerlerinin aksine, tamamen API tabanlıyız, Aikido'yu dağıtmak için ajanlara gerek yok! Bu sayede dakikalar içinde kullanıma hazır olursunuz ve çok daha az müdahaleciyiz!