


İnceleme
Aikido, FDA uyumluluğumuzun kritik bir yönünü desteklemektedir. Birleşik kod tarama ve bulut güvenlik özellikleri, tıbbi cihazlarımızın gerekli yazılım güvenliğini karşılamasına yardımcı olur.

Jonathan V, Xeos Medical Güvenlik Mühendisi
FDA, diğer kurumların yanı sıra, MedTech şirketlerinin bir dizi siber güvenlik düzenlemesine uymasını gerektirmektedir. İster tıbbi bir uygulamanız olsun ister tıbbi cihazlar geliştirin, bir güvenlik ihlali verilerin tehlikeye girmesine veya cihazın arızalanmasına yol açarak kullanıcıları güvenlik risklerine maruz bırakabilir. Uygulamalarınızı ve cihazlarınızı herhangi bir güvenlik açığına karşı korumak ve bu konuda farkında olmak çok önemlidir.
Uyumluluk
Aikido, ISO 27001:2022 ve SOC 2 Tip 2 için teknik kontrolleri denetler ve kanıt oluşturur. Teknik kontrolleri otomatikleştirmek, ISO ve SOC 2 uyumluluğuna ulaşmada büyük bir adımdır.
Bu küresel olarak tanınan standart, yasal gerekliliklere uyarken bilgi varlıklarınıza yönelik riskleri sistematik olarak tanımlamanızı, değerlendirmenizi ve azaltmanızı sağlar. Aikido, çeşitli teknik kontrolleri otomatikleştirir.

SOC 2, hizmet sağlayıcılarınızın verilerinizi kuruluşunuzun çıkarlarını ve müşterilerinin gizliliğini koruyacak şekilde güvenli bir biçimde yönetmesini sağlayan bir prosedürdür. Aikido, tüm teknik kontrolleri otomatikleştirerek uyumluluk sürecini çok daha kolay hale getirir.

Hassas bilgileri oluşturan, erişen, depolayan veya değiştiren MedTech kuruluşları, verilerin güvenli bir şekilde saklandığından emin olmak için HITRUST ve HIPAA çerçevelerini kullanmalıdır. Aikido, bu güvenlik kontrollerinin birçoğunda (diğerlerinin yanı sıra SAST, DAST ve SCA) size yardımcı olacaktır.

Özellikler
Teknik güvenlik açığı yönetimi (ISO ve SOC2 uyumluluğu) sadece bir başlangıçtır. FDA düzenlemeleri, kapsamlı siber güvenlik koruması gerektirir. Aikido; bağımlılık taraması (SCA), SAST, DAST, IaC, konteyner taraması, sır tespiti, açık kaynak lisans taraması ve daha fazlasını bir araya getirir.
Özelliklerimizi görün


Kaynak kodunuzu SQL enjeksiyonu, XSS, buffer taşmaları ve diğer güvenlik riskleri gibi güvenlik açıkları açısından tarar. Popüler CVE veritabanlarına karşı kontrol eder. Kutudan çıktığı gibi çalışır ve tüm başlıca dilleri destekler.
Daha fazla bilgi edinin
İnternet bağlantılı tıbbi cihazlar için Dinamik Uygulama Güvenlik Testi (DAST), cihazın yaşam döngüsü boyunca güvenlik açıklarını belirlemeyi ve azaltmayı içerir. Aikido, dağıtım sonrası sürekli izleme ve düzenli taramalar yaparak cihazlarınızın güvenliğini sağlar ve mevzuata uygunluk elde etmenize yardımcı olur. API Güvenliğini içerir.

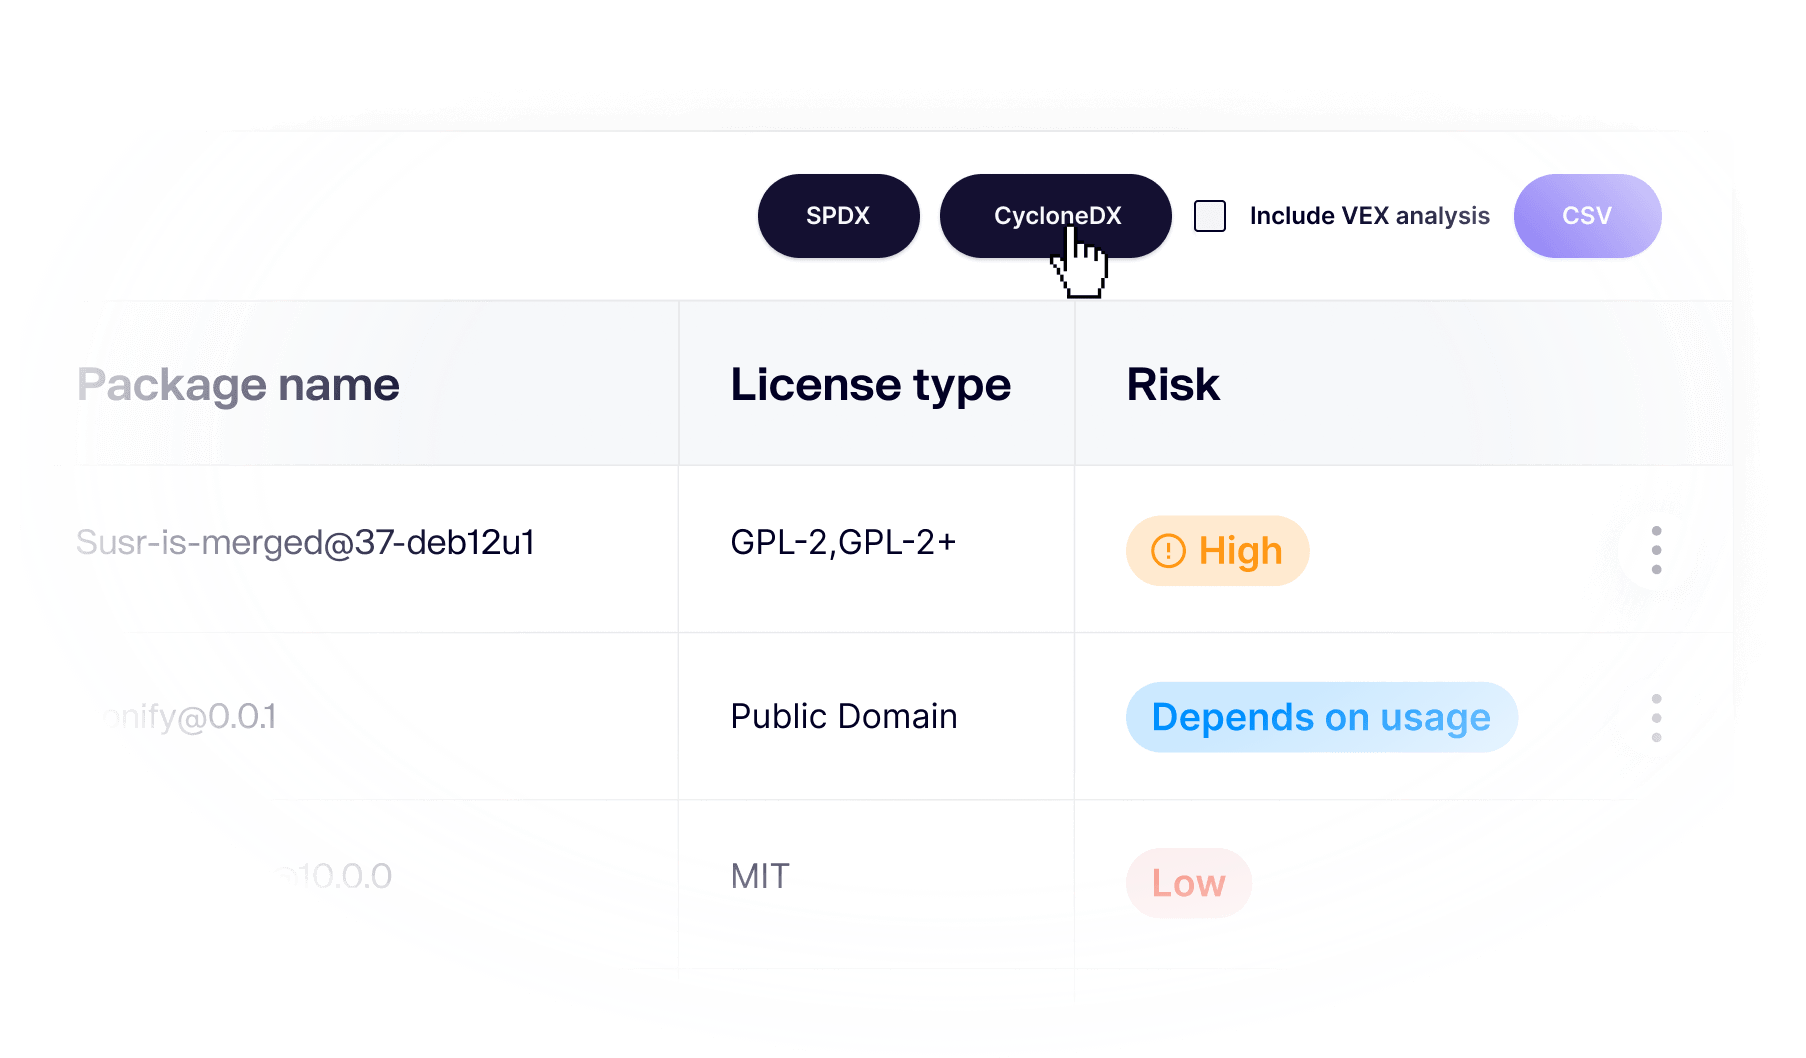
FDA düzenlemeleri ve güvenlik denetimleri, düzenli SBOM'lar sağlamanızı gerektirir. Aikido, lisans listesini önceden analiz etmeyi ve ihtiyaç duyduğunuzda bir SBOM oluşturmayı kolaylaştırır.
Konteyner işletim sisteminizi güvenlik sorunları olan paketler için tarayın.
Daha fazla bilgi edinin


npm ekosistemi, yapısı gereği açık olduğundan kötü amaçlı paketlerin yayınlanmasına karşı savunmasızdır.
Aikido, JavaScript dosyalarında veya npm paketlerinde gizlenmiş olabilecek kötü amaçlı kodları tespit eder. (Arka kapılar, truva atları, keylogger'lar, XSS, kripto madenciliği betikleri ve daha fazlasını tarar.)
Devamını oku
Kütüphaneler, framework'ler ve bağımlılıklar gibi üçüncü taraf bileşenleri güvenlik açıkları açısından analiz edin. Aikido, erişilebilirlik analizi yapar, hatalı pozitifleri filtrelemek için önceliklendirir ve net düzeltme önerileri sunar. Güvenlik açıklarını tek tıklamayla Auto-fix edin.
Daha fazla bilgi edinin


Terraform, CloudFormation ve Kubernetes Helm chart'larını yanlış yapılandırmalar için tarar.
Başlıca bulut sağlayıcıları genelindeki bulut altyapısı risklerini tespit edin.


Kodunuzu sızdırılmış ve ifşa edilmiş API anahtarları, parolalar, sertifikalar, şifreleme anahtarları vb. için kontrol edin…
Yapay zeka ajanlarımız, kodunuzu ve dağıtılmış web uygulamalarınızı veya API'lerinizi analiz eder, gerçek saldırgan davranışlarını simüle eder ve doğrulanmış, SOC2 ve ISO27001 uyumlu bir raporu birkaç saat içinde sunar.
Entegrasyonlar
Bir uyumluluk paketi kullanıyor musunuz? Aikido, seçtiğiniz paketle entegre olur.
Entegrasyonlarımızı görün

Uyumluluğa giden en hızlı yol. Sertifikanız için gereken kanıtların %90'ını toplar.

Uyumluluk sürecinizi başlangıçtan denetime hazır hale ve ötesine kadar otomatikleştirir.

Sprinto, tüm güvenlik uyumlulukları ve sertifikasyon denetimleri için hepsi bir arada bir platformdur.

Thoropass, sorunsuz bir güvenlik denetimi deneyimi sunan uçtan uca bir uyumluluk çözümüdür.

Herhangi bir uyumluluğu hızlı ve kolay hale getiren lider güvenlik uyumluluğu otomasyon platformu.
Güvenlik loglarınızı merkezi bir yerde toplayın ve tek bir panoda tehdit algılamayı hızlandırın.
SOC 2 Kontrolleri
CC3.3: Dolandırıcılık potansiyelini değerlendirin
CC3.2: Belirlenen Risklerin Önemini Tahmin Edin
CC5.2: Kuruluş, hedeflere ulaşmayı desteklemek amacıyla teknoloji üzerindeki genel kontrol faaliyetlerini seçer ve geliştirir.
CC6.1
CC6.6
CC6.7
CC6.8
CC7.1: Altyapı ve yazılımı izleyin
CC7.1: Değişiklik algılama mekanizması uygulayın
CC7.1: Bilinmeyen veya yetkisiz bileşenleri tespit edin
CC7.1: Güvenlik açığı taramaları yapın
CC7.1: Anormallikleri analiz etmek için filtreler uygulayın
CC7.1: Etkilenen ortamları geri yükler
CC10.3: Yedekleme verilerinin bütünlüğünü ve eksiksizliğini test eder
CC8.1: Gizli bilgileri koruyun
CC8.1: Sistem değişikliklerini takip edin
ISO 27001 Kontrolleri
A.8.2: Ayrıcalıklı erişim hakları
A.8.3: Bilgi erişim kısıtlaması
A.8.5: Güvenli kimlik doğrulama
A.8.6: Kapasite yönetimi
A.8.7: Kötü amaçlı yazılımlara karşı koruma
A.8.8: Teknik güvenlik açıklarının yönetimi
A.8.9: Konfigürasyon yönetimi
A.8.12: Veri sızıntısı önleme
A.8.13: Yedeklemeler
A.8.15: Günlükleme
A.8.16: İzleme faaliyetleri
A.8.18: Ayrıcalıklı yardımcı programların kullanımı
A.8.20: Ağ güvenliği
A.8.24: Kriptografi kullanımı
A.8.25: Güvenli geliştirme yaşam döngüsü
A.8.28: Güvenli kodlama
A.8.31: Geliştirme, test ve üretim ortamlarının ayrılması
A.8.32: Değişiklik yönetimi
A.5.15: Erişim kontrolü
A.5.16: Kimlik yönetimi
A.5.28: Kanıt toplama
A.5.33: Kayıtların korunması
İnceleme
Jonathan V, Xeos Medical Güvenlik Mühendisi
Ana platform API tabanlı olduğundan, birkaç dakika içinde kullanıma başlayabilirsiniz. Bu durum aynı zamanda Aikido’nun daha az müdahaleci olmasını sağlar. Uç nokta güvenlik aracımız olan Cihaz Koruması için cihaz üzerinde çalışan bir ajan kullanıyoruz.
Elbette! Git hesabınızla kaydolurken, hiçbir depoya erişim vermeyin ve bunun yerine demo deposunu seçin!
Depolarınızı yalnızca taramalarınız için oluşturulan, kısa ömürlü ve izole ortamlara klonlarız. Bu ortamlar, genellikle bir ila beş dakika süren analiz süresi boyunca varlığını sürdürür. Tarama bittikten sonra her bir klon ve konteyner otomatik olarak kaldırılır.
Kodunuzu, bulutunuzu ve çalışma zamanınızı tek bir merkezi sistemde güvenceye alın.
Güvenlik açıklarını otomatik olarak hızla bulun ve düzeltin.

