Devlet ve Kamu Sektörü için Yazılım Güvenliği
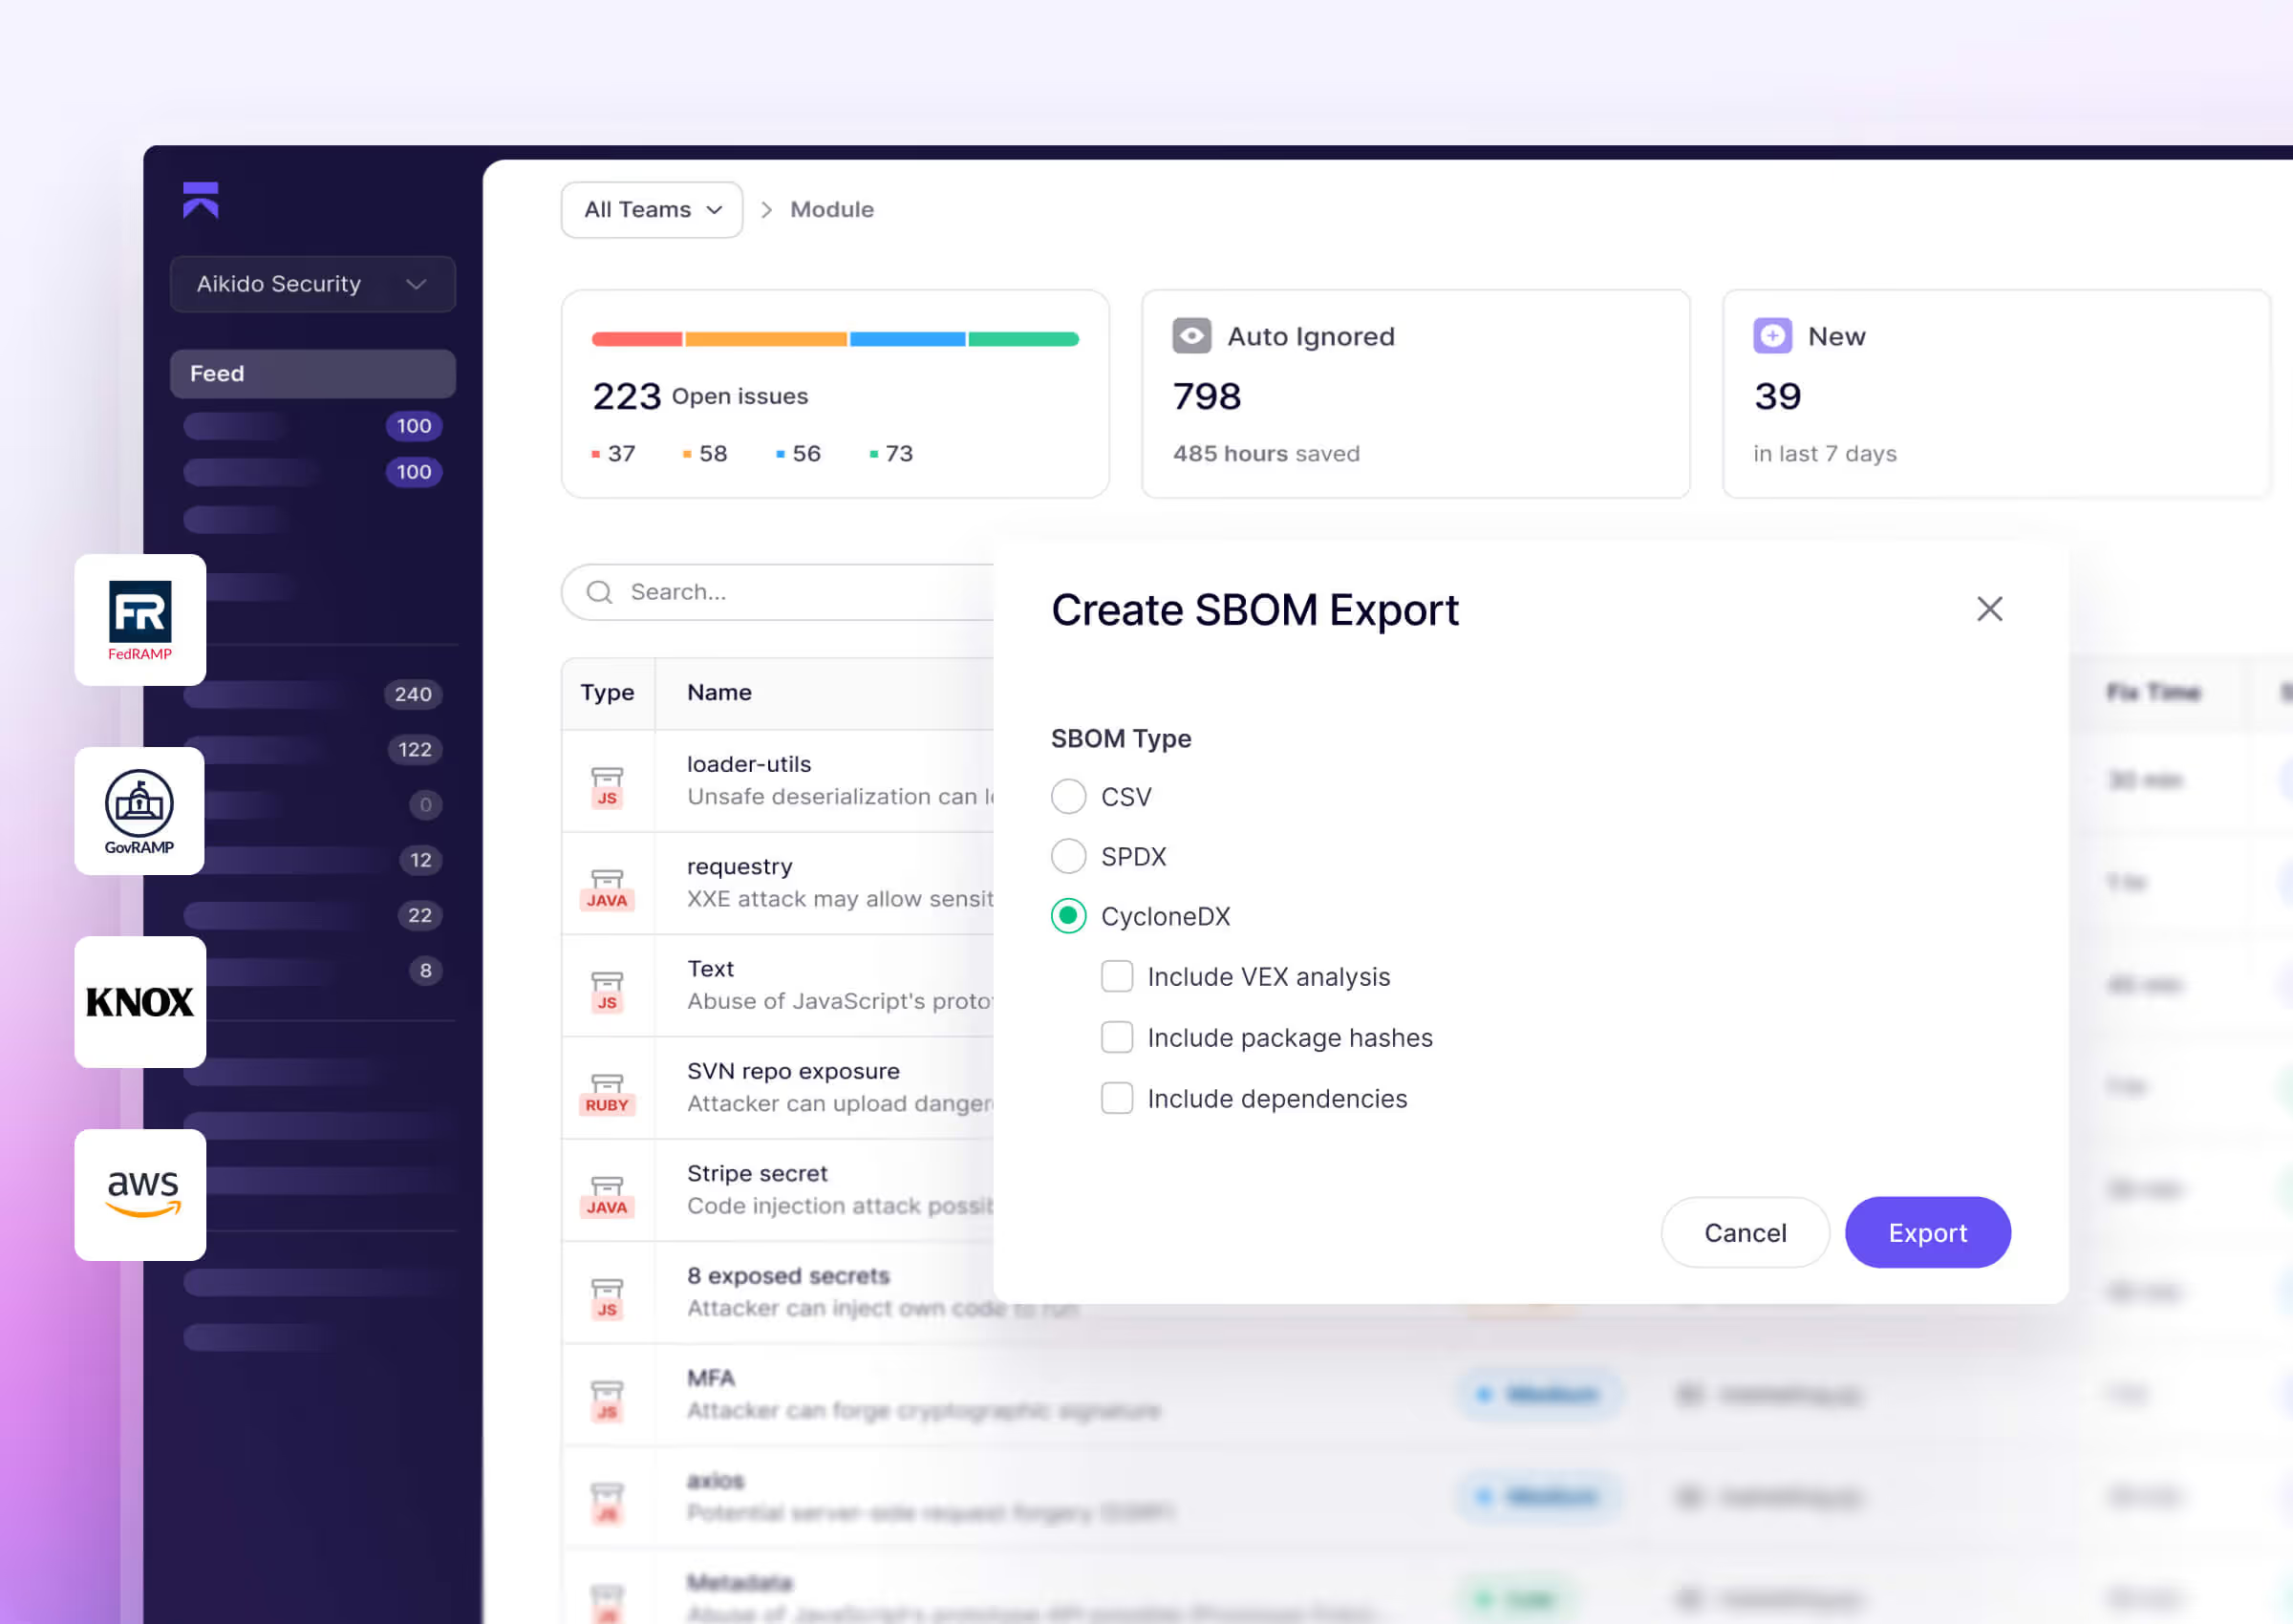
Her uygulama için bir SBOM ile kod, bağımlılıklar, konteynerler, IaC ve bulut genelinde sürekli tarama
KEV öncelikli: bilinen istismar edilmiş güvenlik açıkları kuyruğun başına alınır
Barındırılan, kendi altyapınızda veya tamamen dış dünyadan izole (air-gapped) seçenekler
SOC 2 Tip II · ISO 27001:2022 · ISO 42001 · FedRAMP Orta Düzey



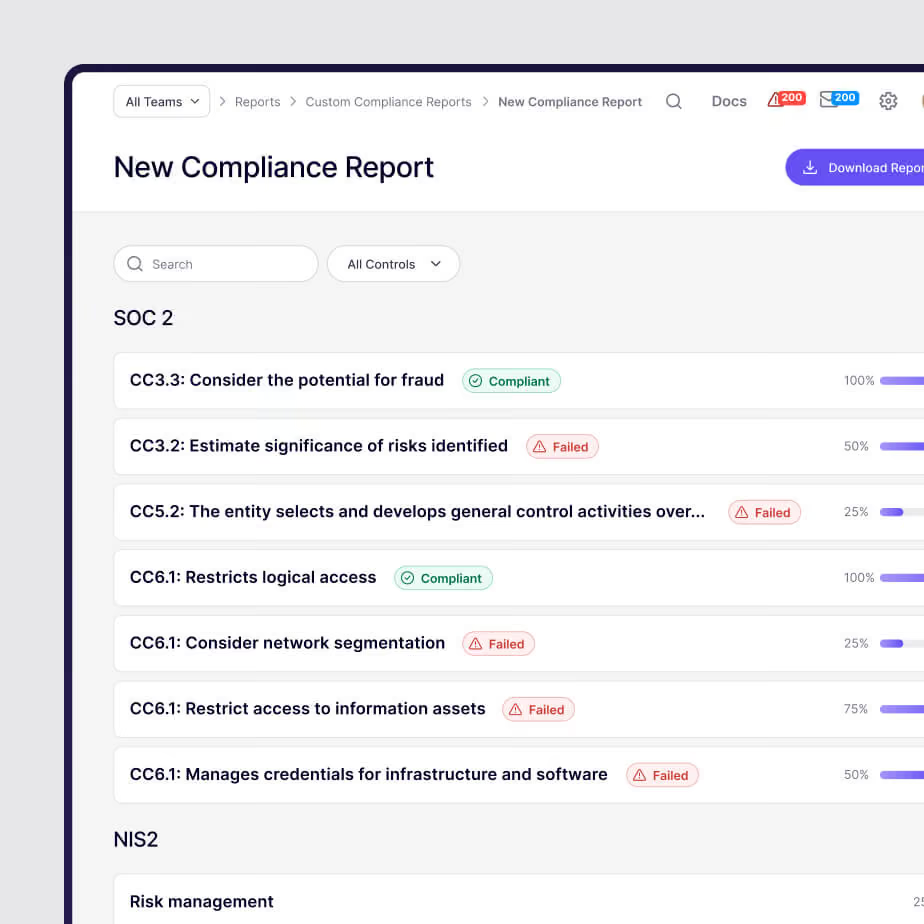
Kamu kurumları ve onlara hizmet eden yükleniciler için geliştirilmiştir
Kamu hizmetleri, herhangi bir teknoloji şirketiyle aynı açık kaynaklı kodu, boru hatlarını (pipeline) ve bulutu kullanır ve aynı saldırılarla karşı karşıya kalır. Aikido, devlet ekiplerine lider mühendislik ekiplerinin kullandığı güvenlik araçlarını, denetçilerin beklediği kanıt zinciriyle birlikte sunar.
Ulusal ve yerel yönetimler
Kamu hizmeti sunan yükleniciler ve sistem entegratörleri
Kamu kurumları, araştırma kuruluşları ve kamu-özel sektör inovasyon merkezleri
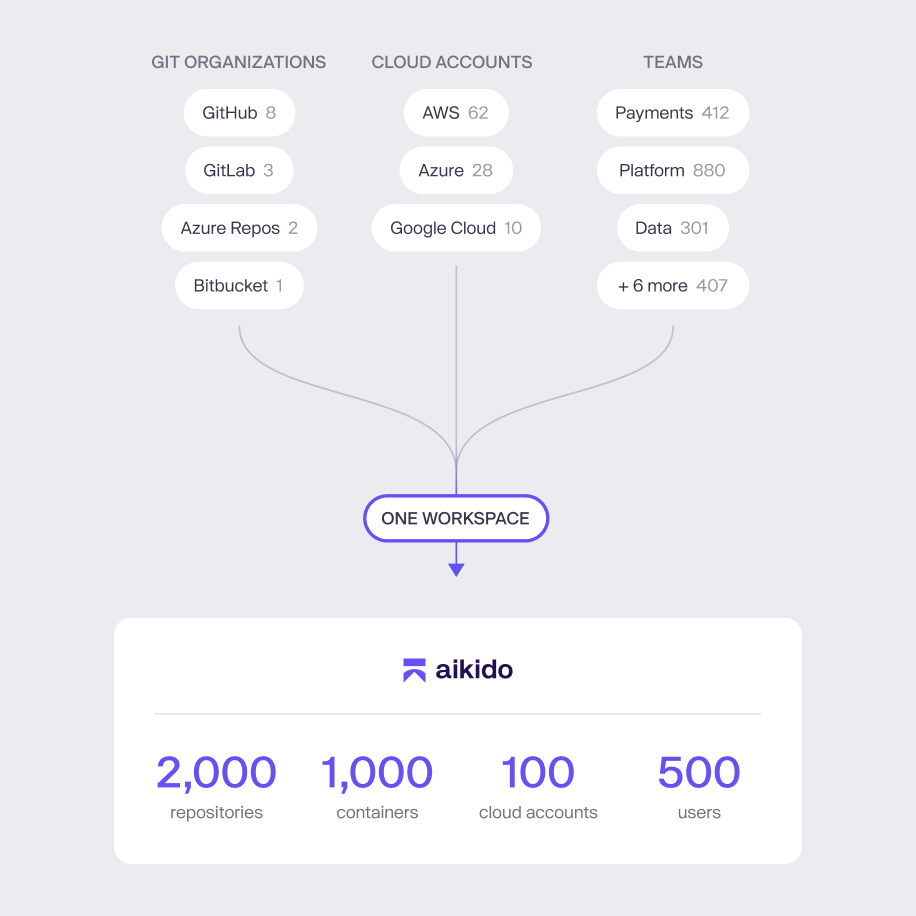
Kamu sektörü iş akışları için özel olarak tasarlandı
Devlet kurumu, araştırma kurumu veya sertifikalı yüklenici. Aikido, halihazırda kullandığınız altyapıyla sorunsuz bir şekilde entegre olur.
Mevzuata uyum sağlayın: Ulusal, bölgesel ve yerel devlet gereksinimleriyle uyumlu sürekli izleme ve kanıtlar.
Hızlıca kanıtlayın: Denetçiler, değerlendiriciler ve akreditasyon incelemecileri için dakikalar içinde denetime hazır raporlar dışarı aktarın.
Sürtünmesiz yayınlayın: GitHub, GitLab, Bitbucket, Azure DevOps ve CI/CD ortamlarında geliştirici odaklı iş akışları.
ABD federal: FedRAMP Sınıf C (Orta) sertifikalı, AWS GovCloud’da barındırılıyor.
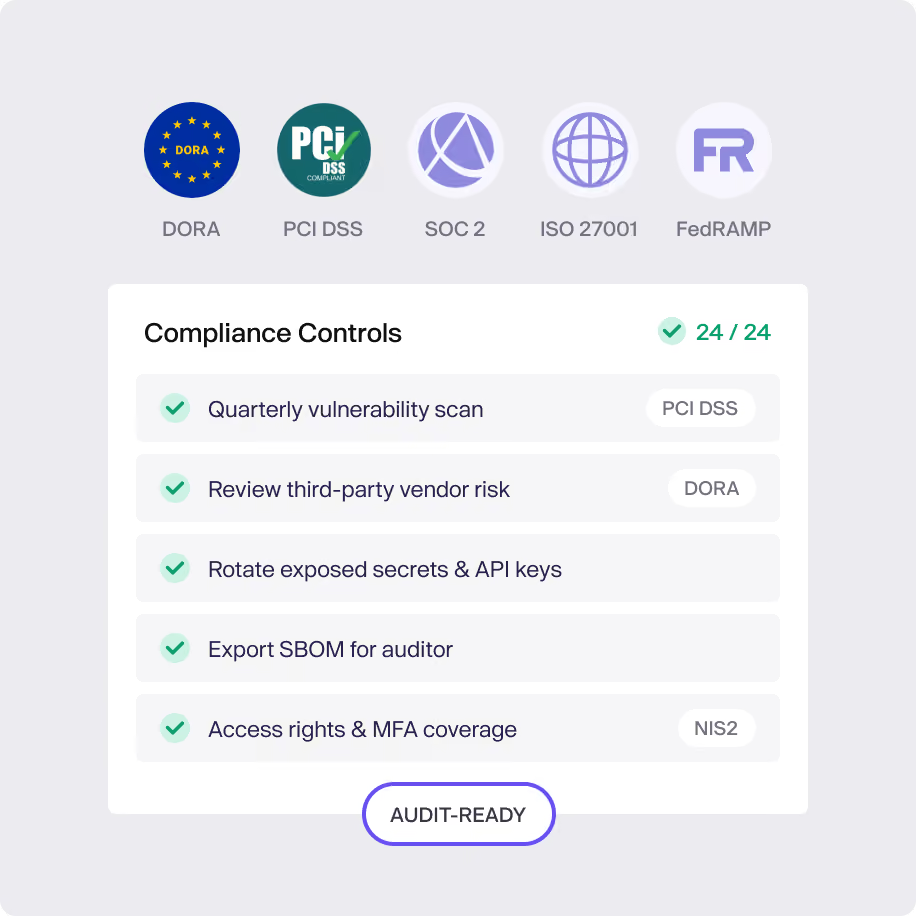
Sorunsuz uyumluluk
İster ISO 27001, ister NIST veya ulusal bir çerçeveye tabi olun, kamu sektöründe uyumluluk en temel şarttır. Aikido, bulguları denetime tabi tutulduğunuz kontrollere eşler ve kanıtları hazır tutar.
SBOM'ları, OSS lisans kontrollerini ve denetime hazır kanıtları otomatikleştirin
Bulguları NIST SP 800-53 (RA-5 dahil), FedRAMP, SOC 2 ve ISO 27001 ile eşleştirin
İş ortaklarına, denetçilere ve düzenleyicilere net kanıtlar sunun
Yerleşik kontroller ve raporlama ile uyumluluk yükünü azaltın.
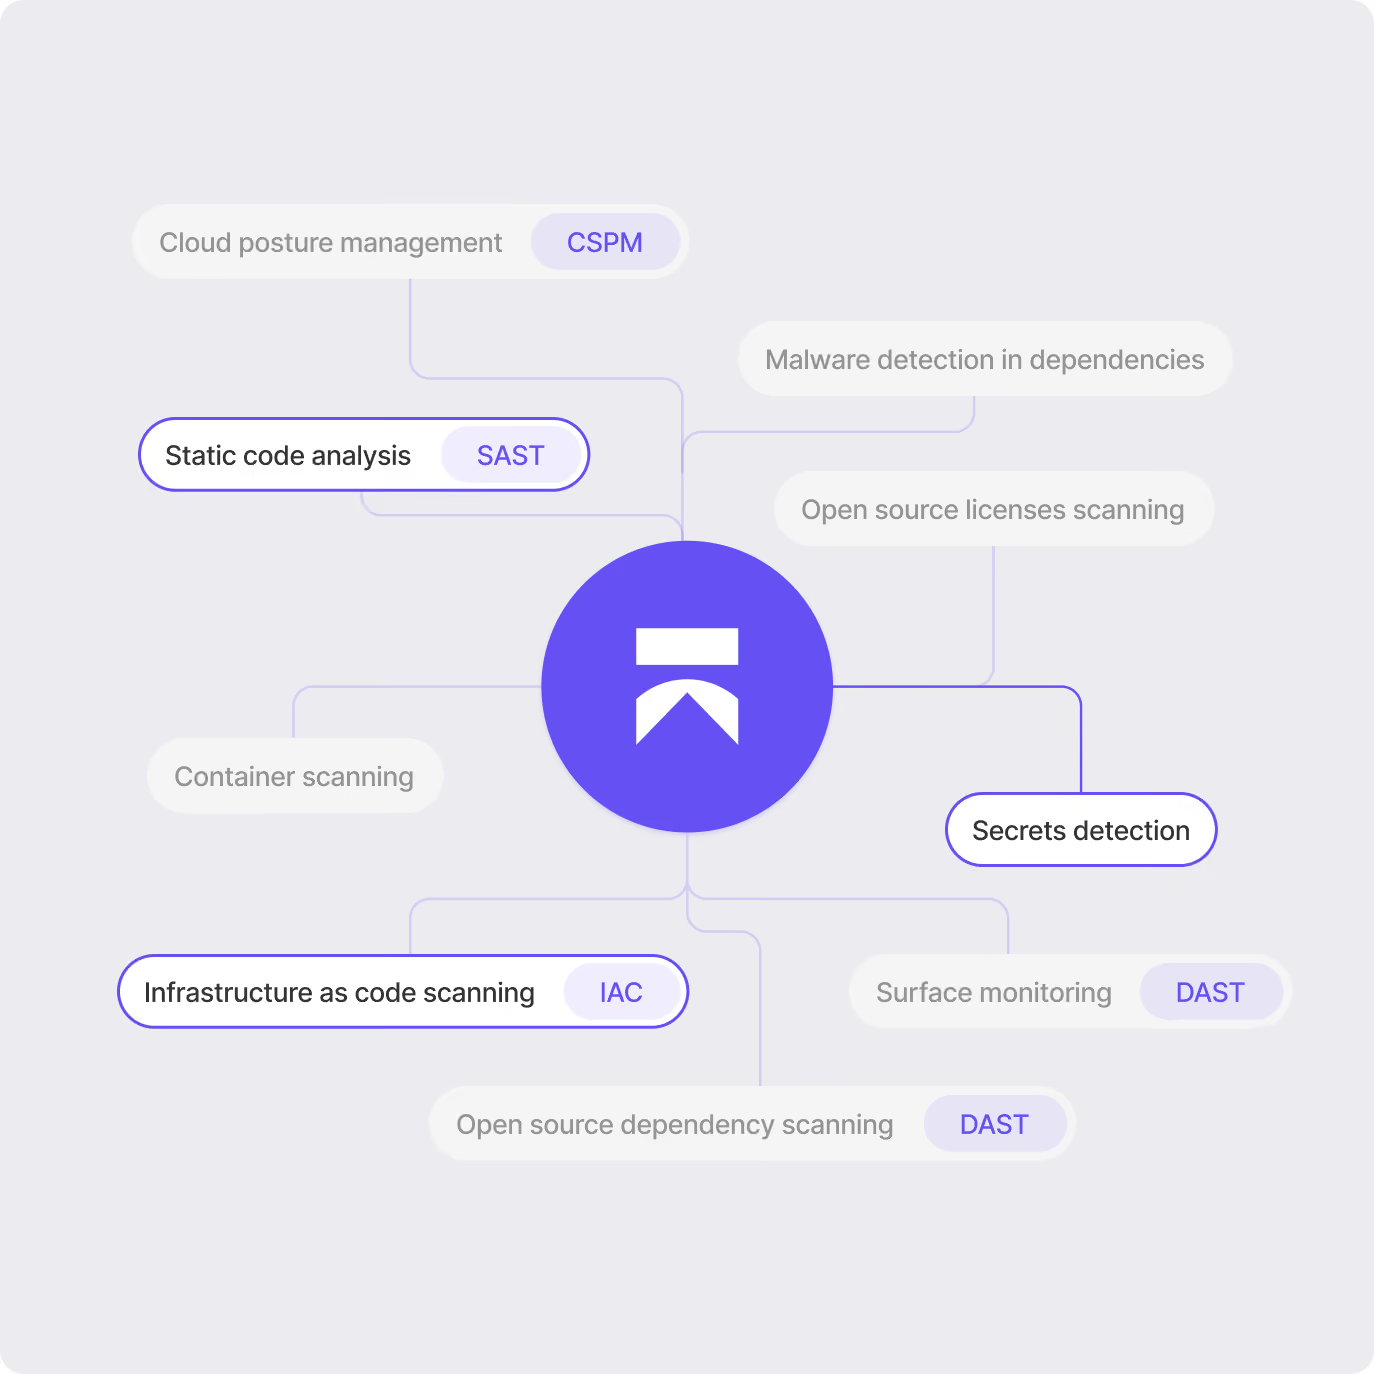
Bilinen istismar edilen ve erişilebilir açılara öncelik verilir
Kamu sektöründe güvenilirlik her şeydir. Aikido, teslimat hızından ödün vermeden en yüksek güvenlik standartlarını karşılamanıza yardımcı olur.
Önce KEV: Bilinen istismar edilen açılar kuyruğun en başına alınır, böylece ekipler saldırganların gerçekten kullandığı açıkları düzeltir.
Koddan buluta: SAST, SCA, sırlar, IaC, konteynerler ve bulut güvenliği tek bir önceliklendirilmiş kuyrukta toplanır
%95 daha az gürültü: Daha az yanlış pozitif (false positive), daha hızlı düzeltme, geliştiricilere geri kazandırılan daha fazla zaman.
Tamamen sizin kontrolünüzde yapay zeka destekli pentest
Kodunuzu şirket içinde (on-prem) tutan sürekli yapay zeka tabanlı pentest.
Finans, sağlık ve ilaç sektörleri sürekli olarak yazılım yayınlar; ancak uyumluluk düzenlemeleri düzenli pentest yapılması gerektiğini savunur ve kodunuz ağınızdan dışarı çıkamaz. Aikido Machine her dağıtımı sürekli olarak test eder, istismar edilebilirliği doğrular, yamalar üretir ve düzeltmeyi yeniden test eder.
- Verileriniz yerel kalır
Kaynak kodu, müşteri kayıtları ve bulgular asla ağınızdan dışarı çıkmaz; bu da bir banka veya hastane için beyaz kutu (white-box) testini mümkün kılan şeydir.
- Kısıtlama yok
Çıkarım (inference), token maliyeti olmaksızın Aikido Machine'in kendi GPU'larında çalışır.
- Denetçilerin kabul ettiği bulgular
Her sonuç, yeniden üretilmesini sağlayacak izlerle birlikte gelir; böylece bir ihtimali değil, doğrulanmış bir sorunu teslim edersiniz.
İnternete asla bağlanmayan ağlar için otonom pentest.
Gizli ve kritik görev sistemleri bir buluta kod gönderemez ve genellikle dışarıdan operatörlerin kendilerine yaklaşmasına izin vermez. Aikido Machine tamamen bölgenizin (enclave) içinde, dış dünyayla bağlantısı kesilmiş (air-gapped) bir şekilde, kendi donanımı üzerindeki kendi modelleriyle çalışır; böylece hiçbir şey ağdan dışarı çıkmaz.
- Tamamen dış dünyadan yalıtılmış (air-gapped)
Aikido Machine hiçbir dış bağlantı olmadan çalışır ve güncellemeler ayrı bir cihazdan da yüklenebilir, böylece yama işlemi bile ağınızın dışında kalır.
- Operatör darboğazı yok
Testler otonomdur ve donanımınızda çalışır; bu sayede dışarıdan pentester'ların planlama yapmasını ve onay almasını beklemek zorunda kalmazsınız.
- İزole ortamlar için tasarlandı
Aikido'nun yapay zeka destekli pentest altyapısı ve ihtiyaç duyduğu modeller yerel olarak çalışarak bulut araçlarının ulaşamadığı noktalara erişir.
Kritik sistemleri, vatandaş verileri dışarı çıkmadan test edin.
Devlet sistemleri vatandaşların kişisel verilerini barındırır ve genellikle onlarca yıl çalışacak şekilde tasarlanmıştır. GDPR ve FedRAMP gibi düzenlemeler genellikle verilerin ülke içinde kalmasını ve halka açık buluta çıkmamasını zorunlu kılar; bu da çoğu yapay zeka pentest aracını devre dışı bırakır. The Aikido Machine tamamen kendi altyapınızda çalışır, böylece hiçbir şeyi dışarı aktarmadan bu imkandan yararlanabilirsiniz.
- Veriler yetki alanınızda kalır
Kod, veri ve bulgular ağınızdan asla dışarı çıkmaz; böylece nerede işlendikleri veya hangi ülkeye gittikleri konusunda hiçbir soru işareti kalmaz.
- Test zorunluluklarınızı karşılar
FedRAMP, NIST 800-53 ve CMMC düzenlemelerinin tümü düzenli sızma testi gerektirir. The Aikido Machine bunları kendi donanımınızda sürekli olarak çalıştırır, böylece her döngüde dışarıdan bir pentest hizmeti almanıza gerek kalmadan uyumlu kalırsınız.
- Eski (legacy) altyapılarla uyumludur
The Aikido Machine, pek çok kamu altyapısının hala üzerinde çalıştığı COBOL gibi diller dahil olmak üzere hem modern hem de eski sistemleri test eder.
- Bütçe dostu ve öngörülebilirdir
Yıllık tek bir sabit ücret donanım, yazılım, destek ve onarımları kapsar; yıl ortasında bütçe yapmanızı gerektirecek test başına veya token maliyeti yoktur.
Çoklu Dağıtım Seçenekleri
Ticari SaaS
Ücretsiz - Kurumsal teklifler
Düzenlenmiş SaaS
- FedRAMP
- Ulusal Düzeyde Dağıtımlar
- ABD/AB
- NIST 800-171 Desteği
Air-Gapped
Şirket içi (On-premises)

"Aikido'nun sunduğu şey tam anlamıyla izlenebilirlik. Güvenlik duruşumuza bir sayı verebiliyoruz ve bu bize bundan sonra nereye gideceğimiz konusunda net bir yol haritası sunuyor."
Walid MahmoudKıdemli DevSecOps Mühendisi
Aikido'nun özellikleri
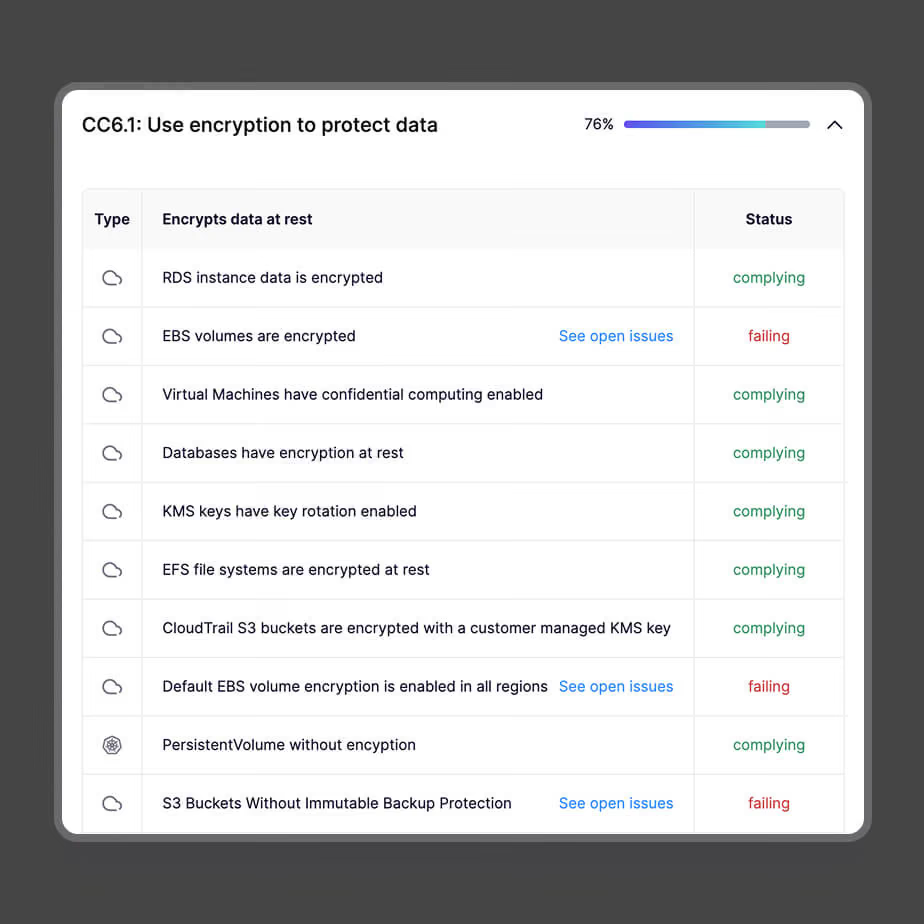
Uyumluluk otomasyonu
Bulguları SOC 2, ISO 27001, OWASP Top 10 ve NIST SP 800-53 (RA-5) ile eşleştirin, birkaç tıklamayla denetime hazır kanıtlar dışarı aktarın. Ekibiniz kod yayınlamaya devam ederken uyumluluk verileri arka planda toplanır.
İstendiğinde kanıt: İstediğiniz zaman dışarı aktarılabilen SBOM'lar, RA-5 bulguları ve uyumluluk raporları.
Yasal zorunluluklarla eşleştirilmiş: Bulgular, denetçilerin talep ettiği kontrollerle doğrudan ilişkilidir.
Manuel rapor döngüleriyle uğraşmayın: Raporlar kendi kendine oluşturulur. Tablo düzenleme zahmeti yoktur.
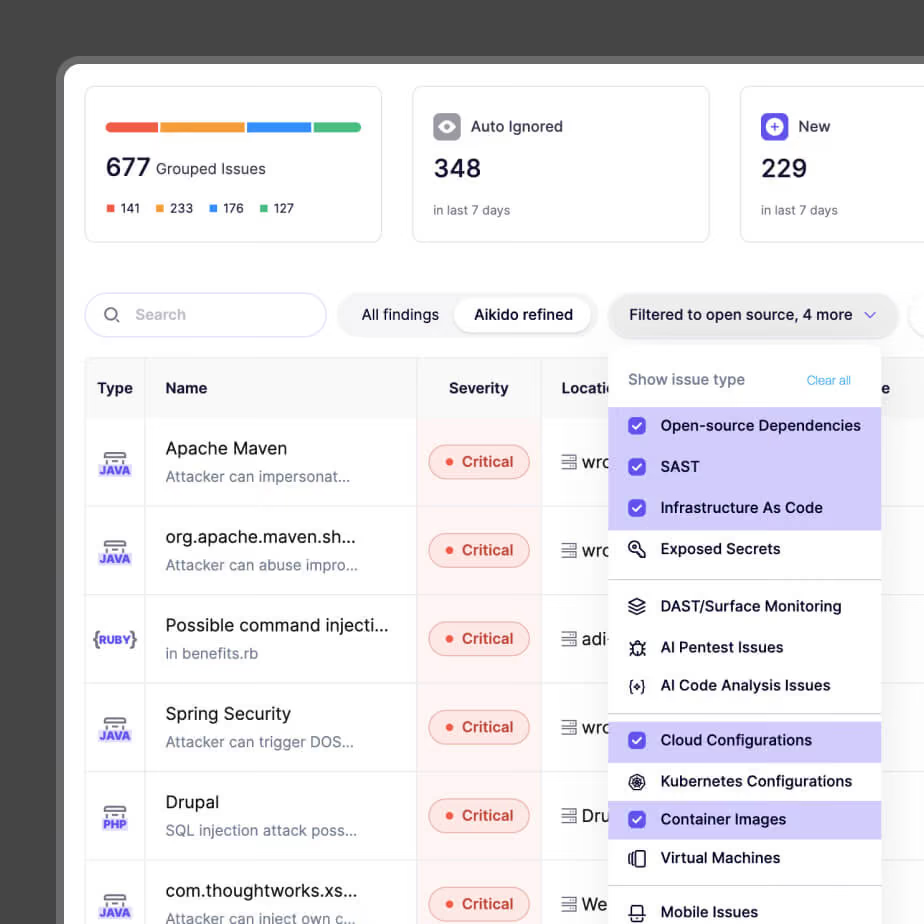
Koddan buluta tek bir görünüm
Kurumlar, inşa ettikleri ve çalıştırdıkları her şey genelinde tek bir görünüme ve tek bir kanıt kaynağına sahip olur. Aikido; bulut duruşunu (CSPM), SAST, SCA, sırları, IaC'yi ve konteynerleri tek bir platformda birleştirerek kurumlara geliştirdikleri ve çalıştırdıkları her şey üzerinde tek bir görünüm ve tek bir kanıt kaynağı sunar.
Kottan buluta: Tüm SDLC ve bulut ayak izinizi kapsayan tek bir platform.
Erişilebilirlik farkındalığı: Gerçekten istismar edilebilir olanları işaretler, olmayanları sustururuz.
Tek kontrol yöneticisi: Beş farklı noktasal aracı bir araya getirmeye gerek kalmaz.
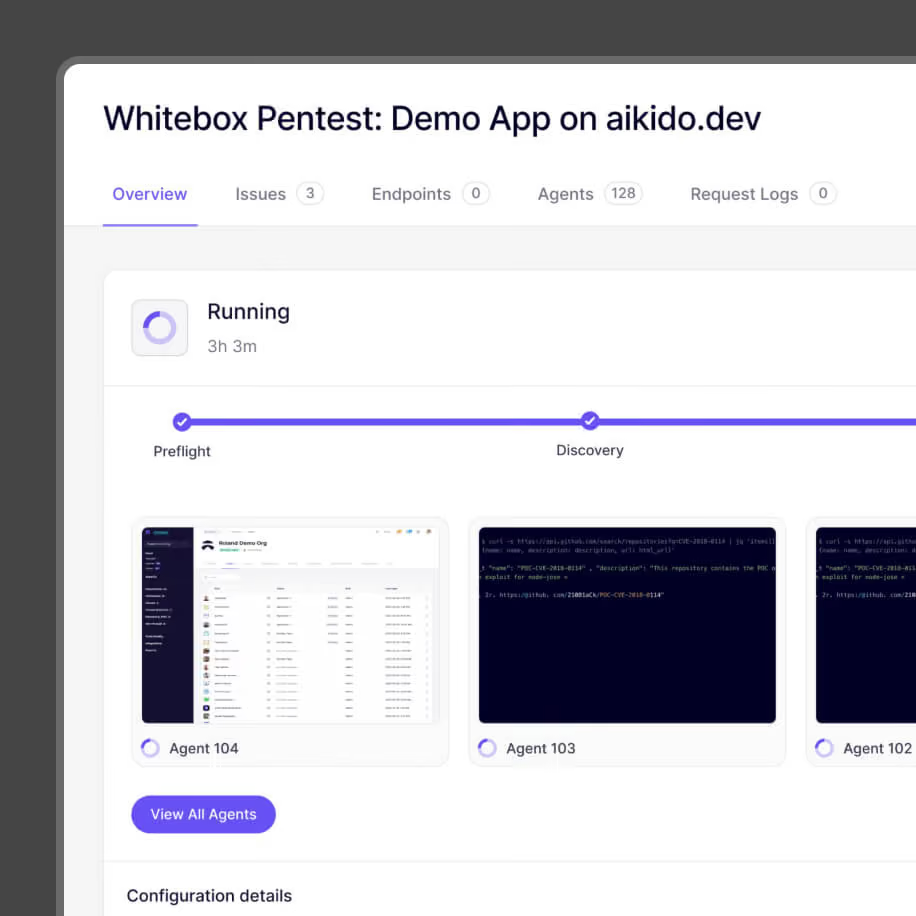
AI Pentest
Yapay zeka ajanlarıyla bir pentest gerçekleştirin ve haftalar içinde değil, saatler içinde denetime hazır bir rapor elde edin.
Haftalar değil, saatler: Planlama süresi gerektirmeden denetim düzeyinde sonuçlar.
Şirket içinde de çalışır: Aikido Machine, air-gapped (internet bağlantısı olmayan) ve yüksek güvenlikli ortamlarda pentest yapmaya devam eder.
Kanıtı dahil: Denetçilere sunabileceğiniz incelenebilir bulgular.
Hemen güvenli hale gelin:
Aikido'yu hızlı ve ücretsiz olarak edinin.
Kodunuzu, bulutunuzu ve çalışma zamanınızı tek bir merkezi sistemde koruyun.
Mantıksal ajanların kod tabanınızda ne bulduğunu keşfetmek için bir depo bağlayın.



Sıkça Sorulan Sorular

Aikido, bulgularını NIST SP 800-53 (RA-5 dahil), SOC 2 ve ISO 27001 standartlarıyla eşleştirir ve FedRAMP Orta Düzey Yetkilendirme statüsünü almıştır. Kurumlar ve yükleniciler, denetime hazır kanıt verilerini dışa aktarabilirler.
Evet. SBOM, SSDF uyumluluğu ve beyana hazır kanıtlar tek bir platform üzerinden akar. Yükleniciler gönderdikleri ürünleri kanıtlar, kurumlar ise bunu doğrular.
Hayır. Taramalar, analizin ardından imha edilen geçici kapsayıcılarda (container) çalışır. Her zaman salt okunur (read-only) erişim sağlanır.
Evet. The Aikido Machine, AI tabanlı pentest dahil olmak üzere tüm platformu şirket içinde çalıştırır. Yerel tarayıcılar, yalnızca CI içeren kurulumları kapsar. Hiçbir veri sınırlarınızın dışına çıkmaz.
Aikido, GovRAMP ve eyalet çerçevelerini destekler. Sürekli izleme ve kanıt dışarı aktarımları, eyalet denetçilerinin talep ettiği kontrollerle eşleşir.