

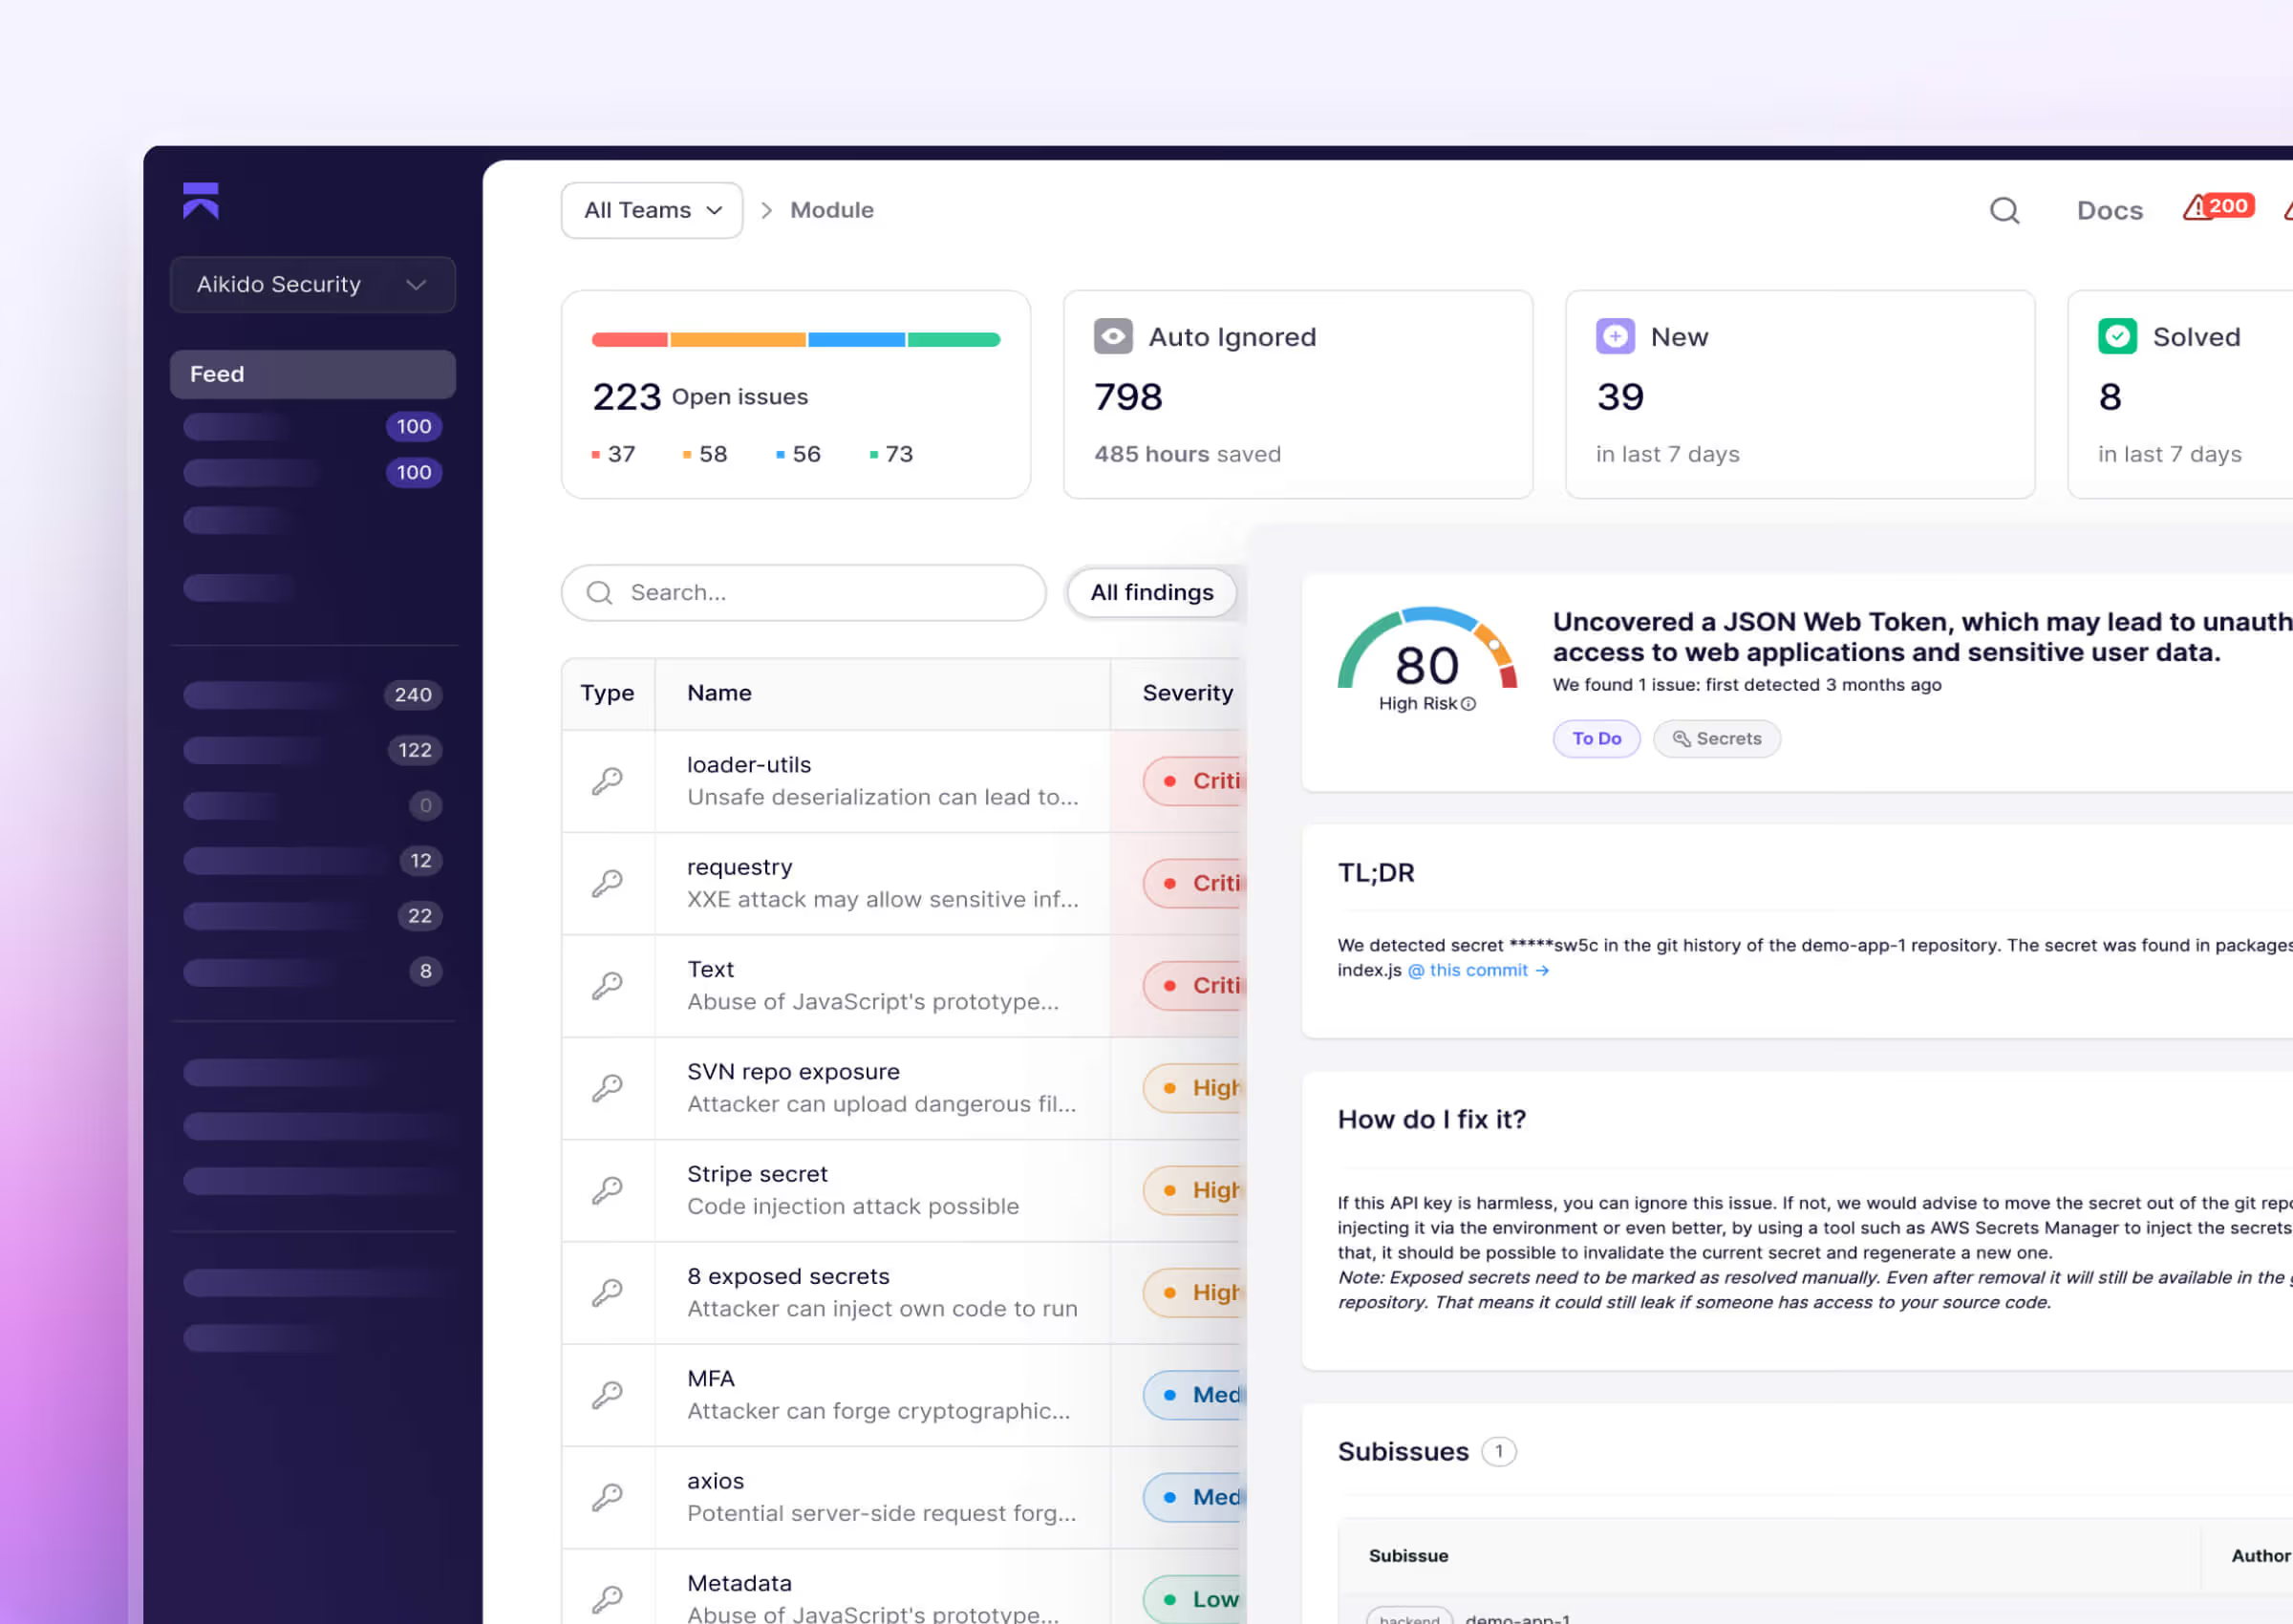


Secret tespiti neden düşündüğünüzden daha kritik?
Geliştiricilerin yaptığı en yaygın hatalardan biri, saldırganların gizli verilere erişmesine veya çalmasına olanak tanıyabilecek secret'ları yanlışlıkla sızdırmaktır.
Ciddi Sonuçlar
Sızdırılmış tek bir AWS anahtarı veya veritabanı parolası, altyapınızı, müşteri verilerinizi veya üretim sistemlerinizi aynı anda açığa çıkarabilir.
Büyük İhlallerin Arkasında
Çalınan geliştirici ve CI/CD kimlik bilgileri, Red Hat npm ve Mini Shai-Hulud gibi kendi kendine yayılan solucanlara güç vererek milyonlarca dolarlık zarara yol açtı.
Dakikalar İçinde İstismar Edilir
Bir secret herkese açık bir repoya düştüğünde, otomatik botlar onu neredeyse anında kazır ve istismar eder.
Aikido'nun secret tespiti diğer motorların ötesine nasıl geçiyor?

Canlı uygulamanızdaki secret sızıntılarını doğrulayın
Uygulamalarınızda secret'larınızın gerçek zamanlı olarak canlı olup olmadığını kontrol edin

Yanlış Pozitifleri Eleme
Aikido, yanlış pozitifleri %90 oranında azaltmak için optimize edilmiştir. Erişilemeyen güvenlik açıklarını önceliklendiriyor ve kod tabanınız için kuralları ince ayar yapmanıza olanak tanıyoruz.

Sadece bilinen desenleri değil, tüm secret'ları bulur
Aikido'nun gelişmiş gürültü azaltma özelliği sayesinde, sadece bilinen desenlere sahip olanları değil, tüm secret'ları bulmak için geniş bir ağ atabiliriz. Diğer motorlar bunu yapmaz.
Secret Tarama Özellikleri
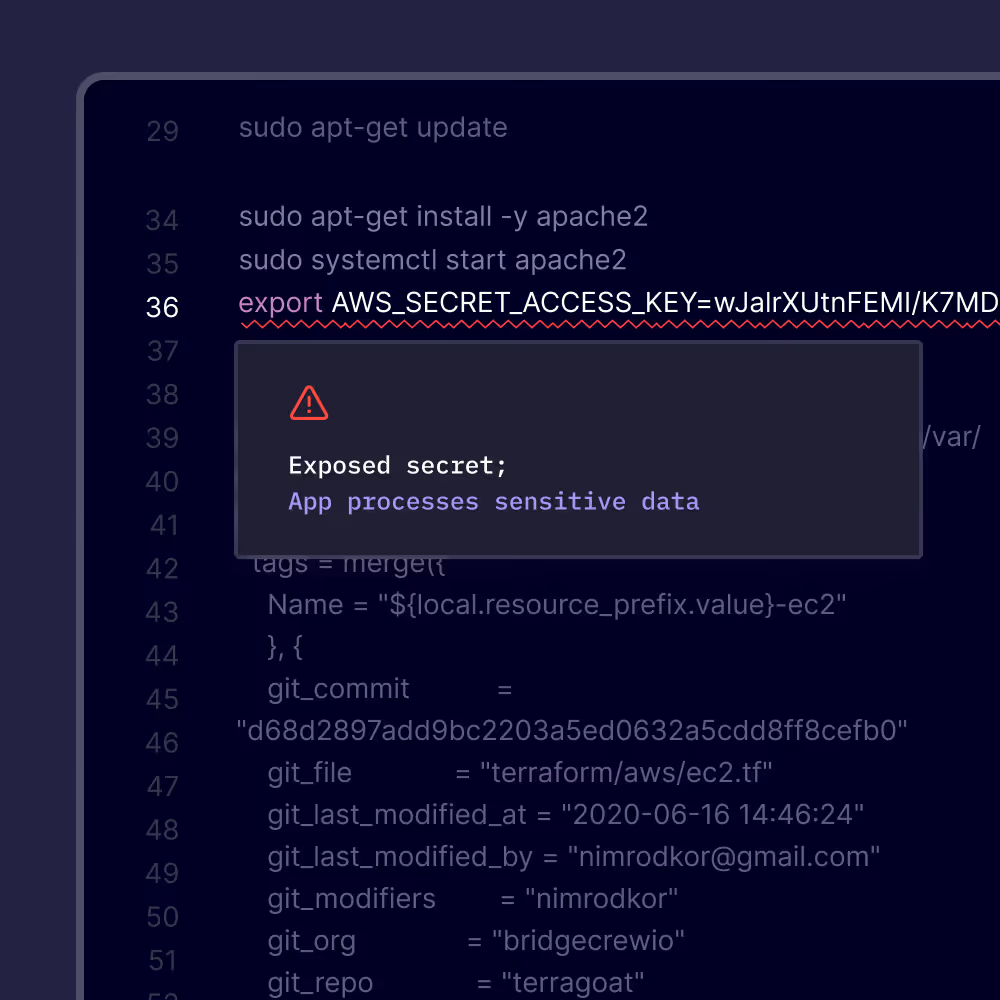
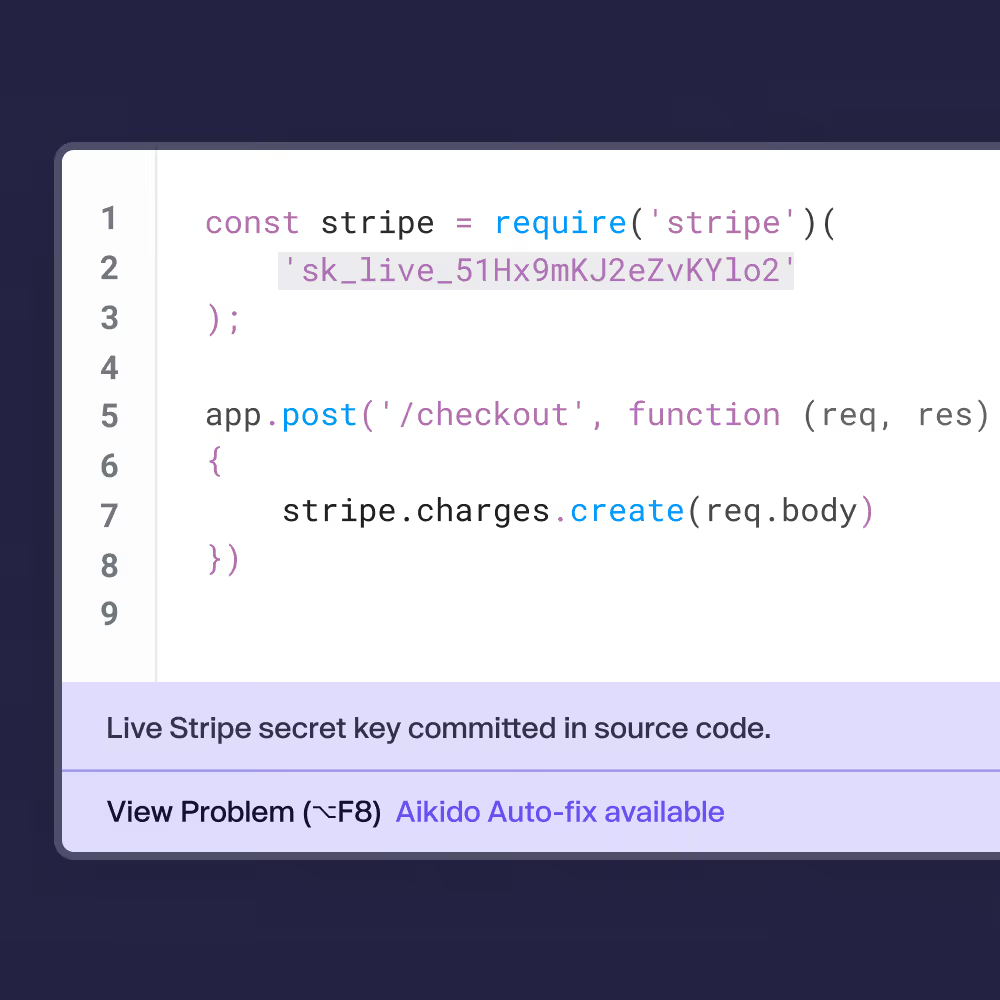
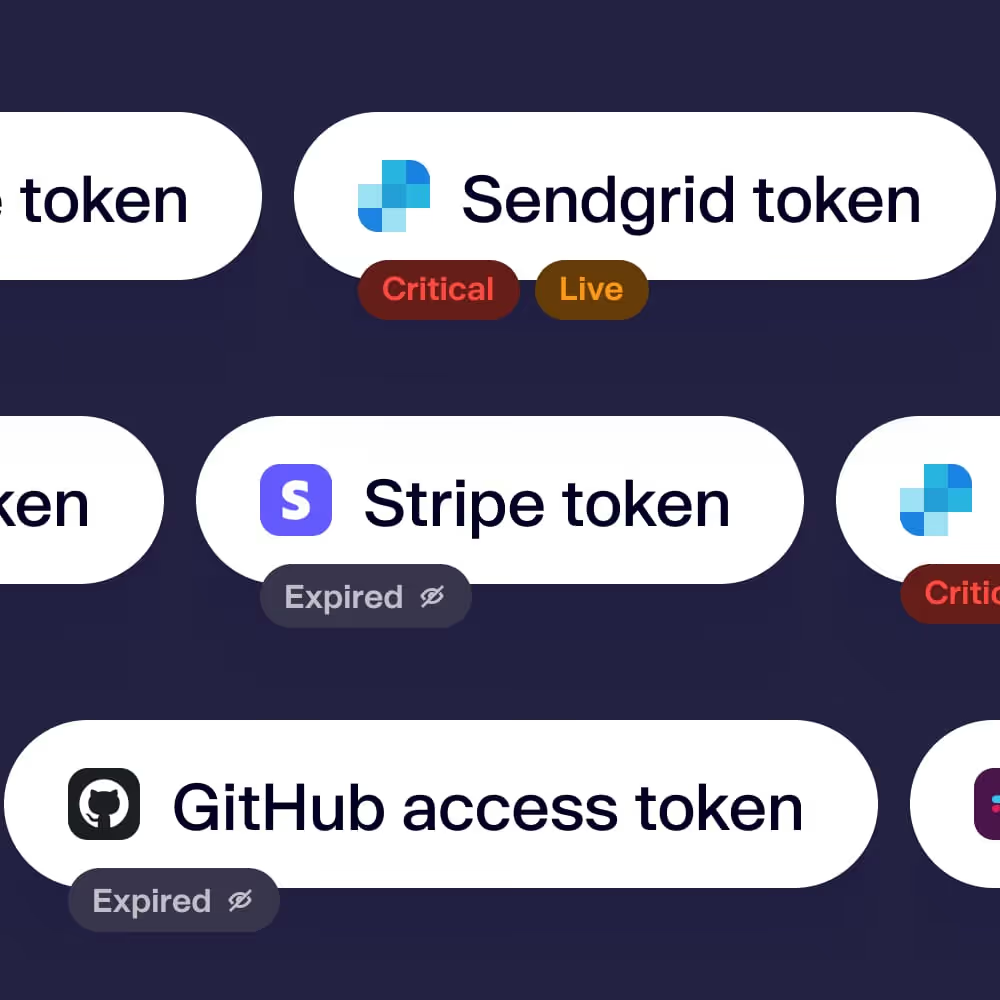
“Aikido, entegre otomatik raporlama çözümüyle güvenliğinizi temel satış noktalarınızdan (USP) biri haline getirir ve bu, ISO & SOC2 sertifikasyonu süreçlerine katkı sağlar.”
Fabrice GKadonation Genel Müdürü
Sır Tespiti Hakkında Sıkça Sorulan Sorular

Gizli bilgi tespiti, açıkta kalan API anahtarları, parolalar, token'lar ve kimlik bilgileri için kodunuzu tarar. Sızdırılan gizli bilgiler, saldırganlara sistemlerinize doğrudan erişim sağlayabilir, bu da veri ihlallerine veya maliyetli bulut kötüye kullanımına yol açabilir. Bir depodaki tek bir AWS anahtarı bile istismar edilebilir. Gizli bilgi taraması, bu sorunları push veya merge edilmeden önce yakalamaya yardımcı olur ve altyapınızı yetkisiz erişime karşı korur.
Aikido, kodunuzu ve konfigürasyon dosyalarınızı bilinen gizli bilgi desenleri ve yüksek entropili dizeler için tarar. API anahtarlarını, token'ları, özel anahtarları, DB kimlik bilgilerini ve daha fazlasını tespit eder. Desen eşleştirme, entropi analizi ve doğrulama mantığı kullanarak, yanlış alarmları en aza indirirken gerçek gizli bilgileri tanımlar. Açığa çıkması durumunda tehlikeli olabilecek kadar hassas her şeyi işaretler.
Varsayılan olarak Aikido mevcut kodu tarar, ancak eski commit'lerde açıkta kalan gizli bilgileri yakalamak için tüm Git geçmişini de tarayabilir. Geçmiş taraması isteğe bağlı ve yapılandırılabilir olup, depo geçmişinde eklenip kaldırılmış ancak hala erişilebilir olan gizli bilgileri tespit etmek için idealdir.
Aikido'yu CI pipeline'larına entegre edebilir, tespit edilen gizli bilgilerle build'leri veya PR'ları engelleyebilirsiniz. Ayrıca geliştirme sırasında gerçek zamanlı geri bildirim için IDE uzantılarını ve pre-commit hook'larını destekler. Bu, gizli bilgi tespitinin otomatik olarak gerçekleşmesini sağlar – gizli bilgiler üretim dallarına ulaşmadan önce.
Aikido, yanlış pozitifleri azaltmak için optimize edilmiştir. Bilinen açık anahtarları (örn. Stripe publishable key'leri) işaretlemekten kaçınır ve test değerlerini veya rastgele verileri filtreler. Mümkün olduğunda, uyarı vermeden önce gizli bilgilerin geçerliliğini doğrular, böylece elde ettiğiniz sonuçlar ilgili ve eyleme geçirilebilirdir.
Evet. Aikido'nun bilinen test değerlerini işaretlemesini önlemek için ignore kuralları, desenler veya açıklama ekleyebilirsiniz. Ayrıca, bulguları kontrol panelinde "düzeltilmeyecek" veya güvenli olarak işaretleyebilirsiniz. Bu ayarlama, uyarı yorgunluğunu azaltmaya yardımcı olur ve neyin işaretleneceğini kontrol etmenizi sağlar.
Aikido sizi anında uyarır ve commit'i veya build'i engelleyebilir (CI'a entegre edilmişse). Dosyayı, satırı ve anahtar türünü gösterir ve gizli bilginin iptal edilmesini önerir. Aikido anahtarları doğrudan iptal etmese de, aktif kimlik bilgilerini vurgular ve sonraki adımlarınızda size rehberlik eder.
Aikido, GitGuardian/Gitleaks ile eşdeğer tespit kalitesi sunar ancak gizli bilgi taramasını daha geniş bir güvenlik platformuna entegre eder. Bağlamsal triyaj ile gürültüyü azaltır ve kod, bulut, IaC ve gizli bilgilerdeki uyarıları birleştirir. Tüm riskler için tek bir araçtır – birden fazla platformu yönetme karmaşası yok.
Evet, tüm metin dosyalarını tarar – kod, YAML, JSON, .env dosyaları, Terraform, commit mesajları ve daha fazlası. Gizli bilgiler genellikle konfigürasyonlarda veya manifestlerde saklanır ve Aikido, nerede ortaya çıkarsa çıksın kazara sızıntıları yakalamak için hepsini kontrol eder.
Aikido, GitHub taramasını ve hook'larını daha geniş kapsama alanı (çoklu platform desteği), merkezi uyarı sistemi ve daha derin bağlam ile tamamlar. Geliştirici kurulumuna bağlı değildir, yanlış pozitifleri azaltır ve hook'lar atlanmış olsa bile tüm depolardaki gizli bilgileri yakalar. Katmanlı koruma ve daha iyi görünürlük sağlar.
Kod tabanınızı sızdırılmış sırlar için tarayın
Kodunuzu, bulutunuzu ve çalışma zamanınızı tek bir merkezi sistemde güvence altına alın.
Güvenlik açıklarını hızlı ve otomatik olarak bulun ve düzeltin.


