KURULUMLAR İÇİN AIKIDO

Geliştiricilerinizin karşı çıkmayacağı kurumsal uygulama güvenliği

Aikido, büyük mühendislik kuruluşları için tasarlanmış bir yazılım güvenlik platformudur.
Kodunuzda, bulut ortamınızda ve çalışmakta olan uygulamalarınızda istismar edilebilir güvenlik açıklarını tespit eder.

Her şey dahil – Tek sabit fiyat – Başlangıçtan iyileştirme aşamasına kadar
7,000
Aikido ile güvenli hale getirilen cihazlar, 2 ay içinde kullanıma sunuldu
150+
Portföy şirketleri tek bir güvenlik platformunda standartlaştırıldı
2,500+
AppSec ekibi Aikido’yu yöneten Revolut’taki geliştiriciler
7/24
Hava boşluklu yapıda gerçekleştirilen yapay zeka sızma testleri, güvenliği sürekli olarak güçlendiriyor
Kurumsal yönetişim

Aikido ile çözülen yaygın kurumsal sorunlar.

APPSEC Konsolidasyonu

Bulgular çok fazla araca dağılmış durumda
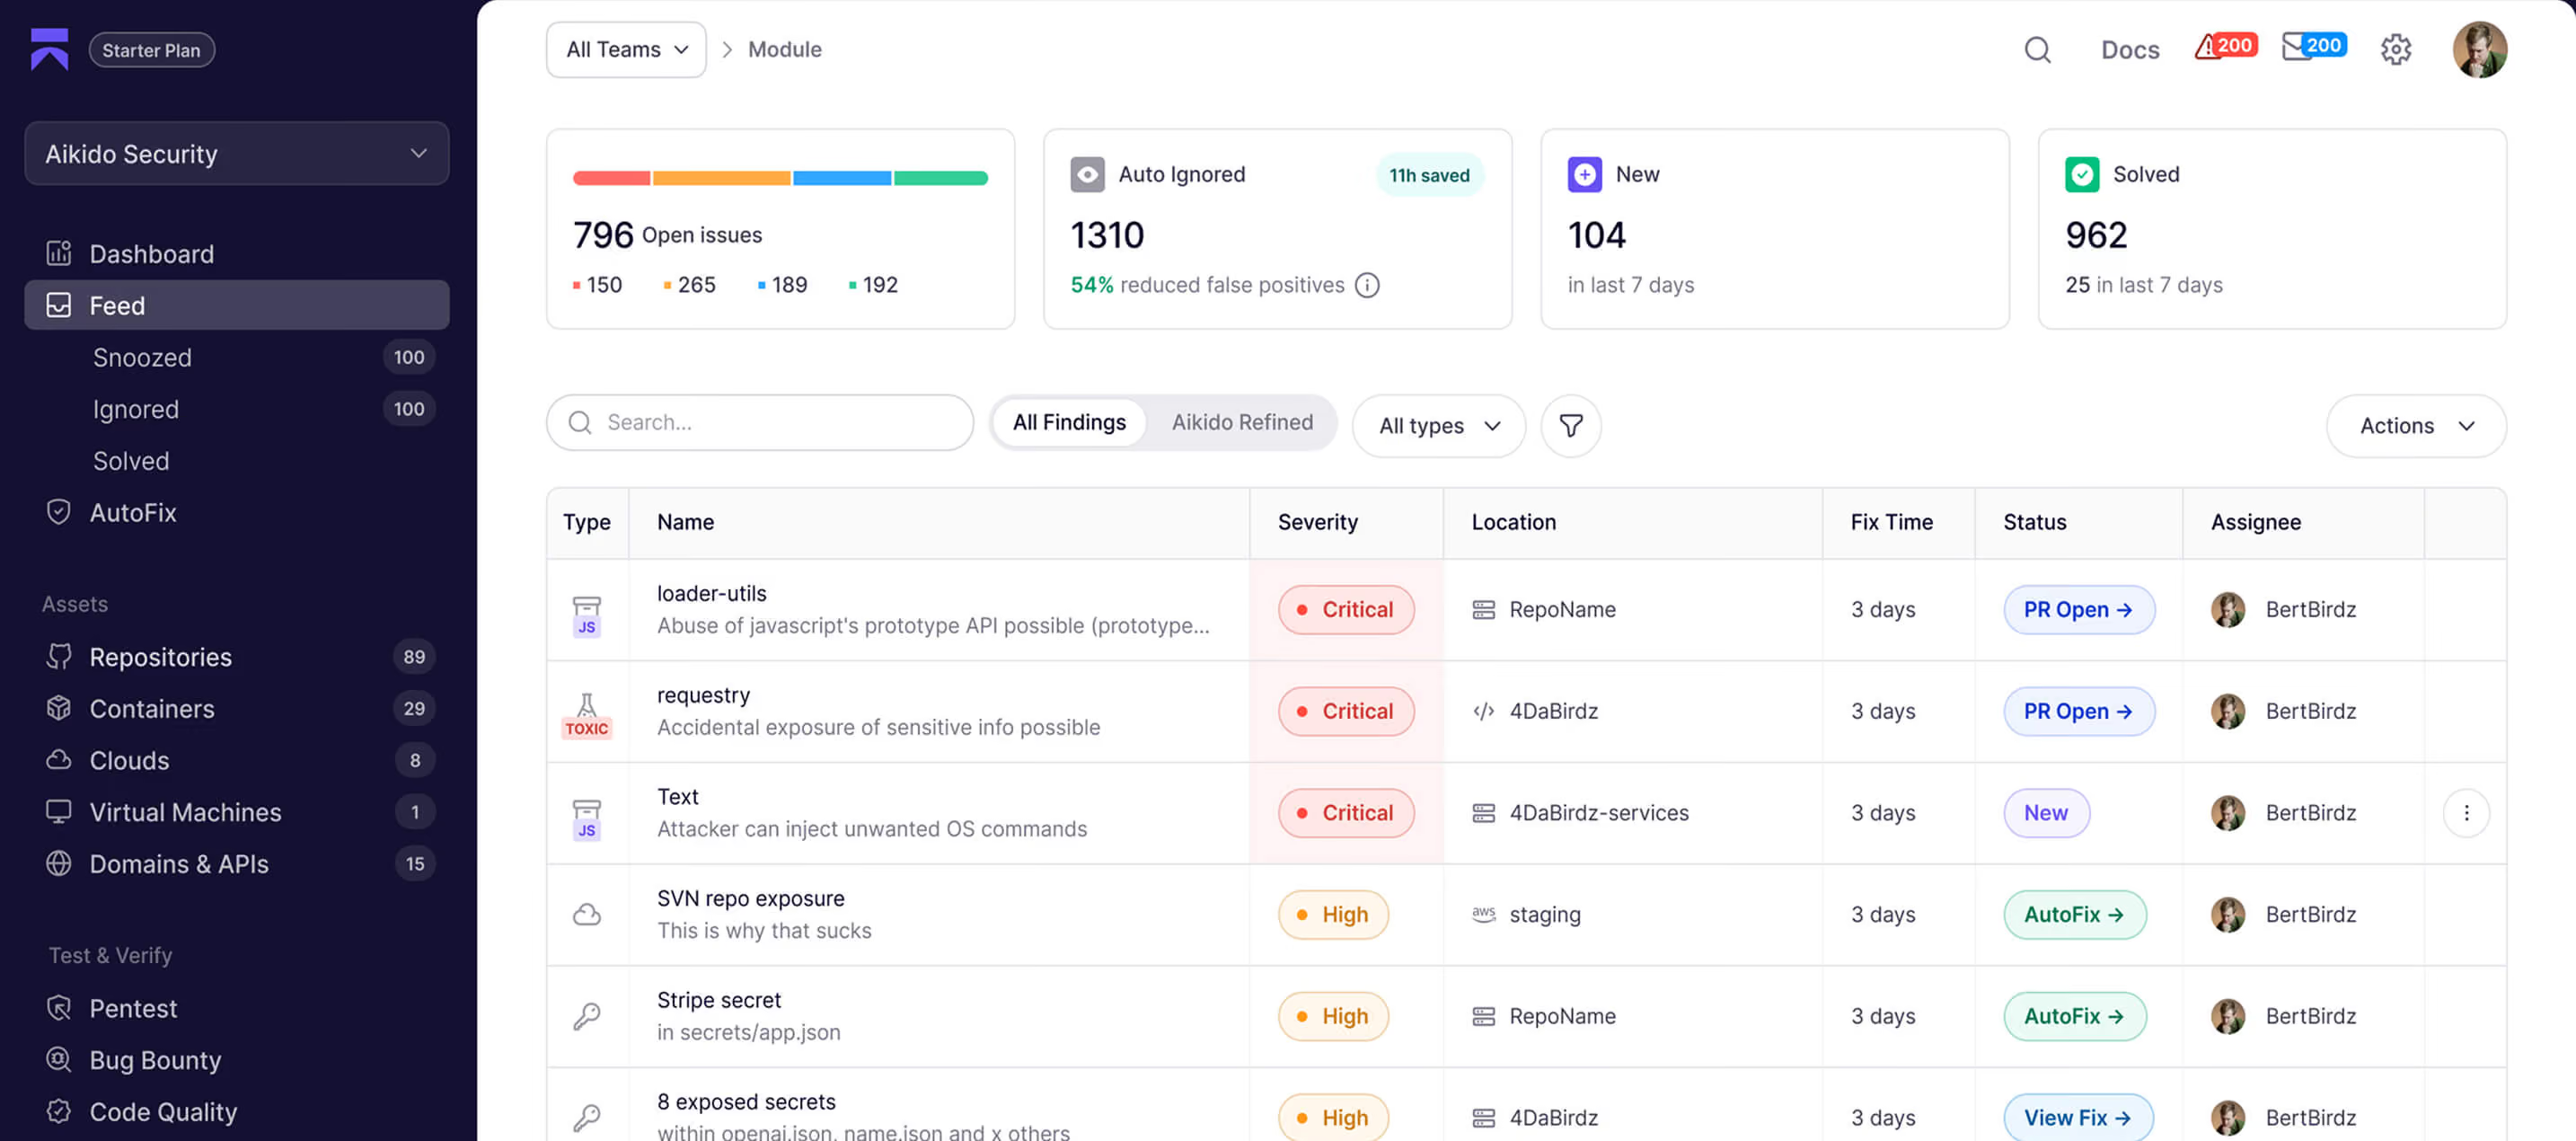
Aikido, güvenlik açığı araçlarınızı tek bir platformla değiştirir. Her bir güvenlik açığı, fiilen istismar edilip edilemeyeceğine göre sıralanan tek bir sorun haline gelir ve kodun sahibi olan ekibe atanır.
450 bin → 10 bin
tipik bir kurumsal müşteri için tüm bulguların filtrelenmiş ve gruplandırılmış sorunlara dönüştürülmesi.
Otomatik güvenlik açığı düzeltme

Düzeltmelerin yayınlanması çok uzun sürüyor.
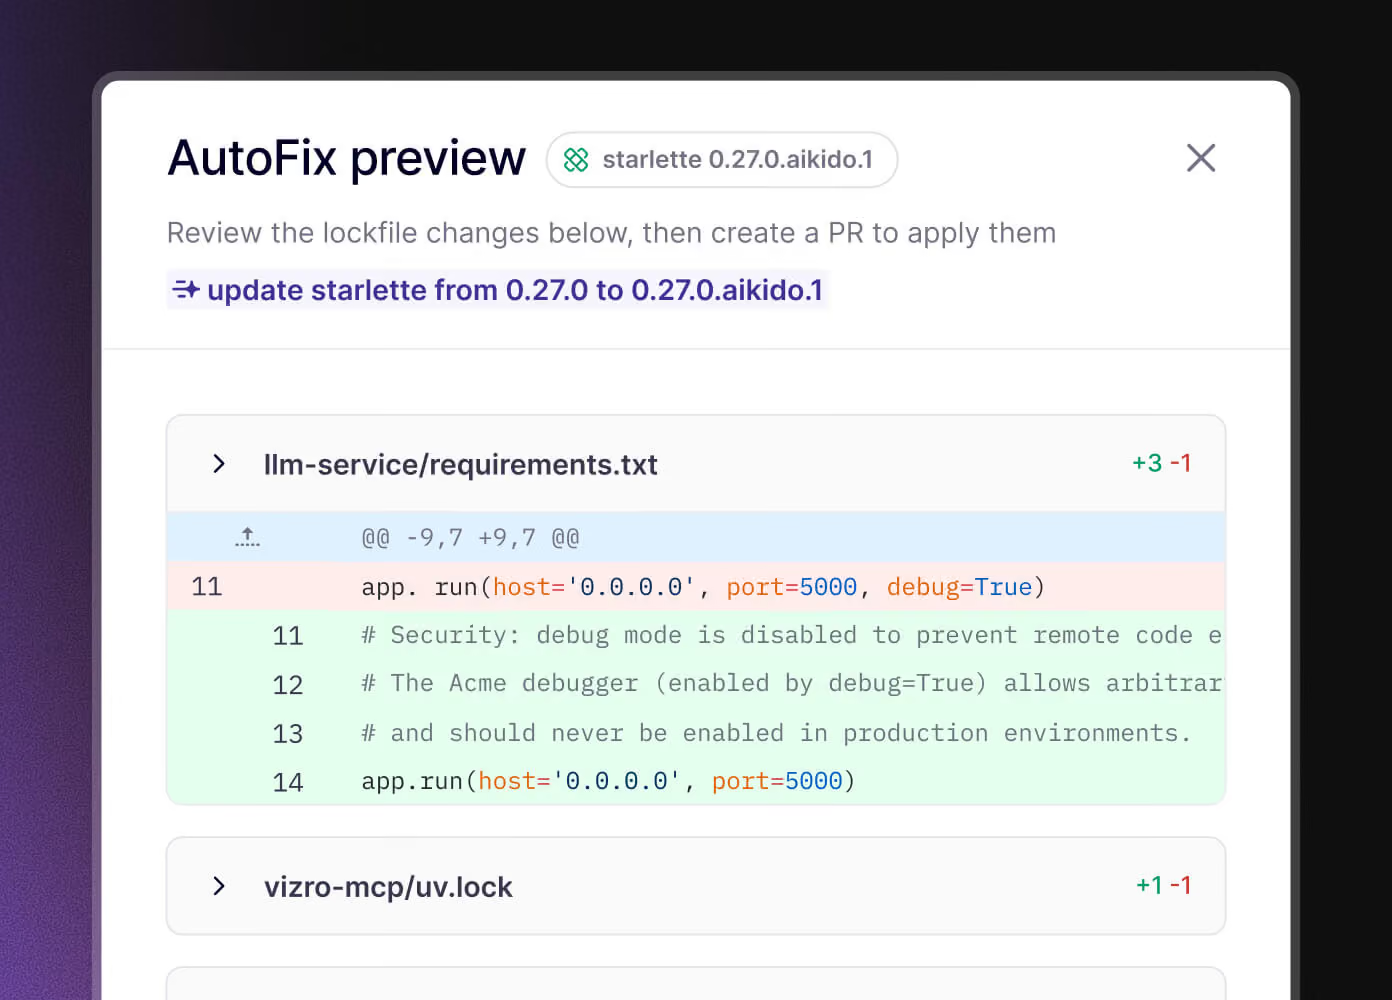
Aikido, halihazırda çalıştırmakta olduğunuz sürümleri yamalar ve düzeltmeyi iş akışınız üzerinden dağıtır; üretim ortamında bir sorun ortaya çıkması durumunda, birleştirme kurallarınıza uygun olarak otomatik geri alma işlemi gerçekleştirir.
~2/3
b.well Connected Health’te daha az açık güvenlik açığı
GÜVENLİ, YAPAY ZEKA TARAFINDAN ÜRETİLMİŞ KOD

Yapay zeka ajanları, güvenlik kontrollerinizi atlıyor.
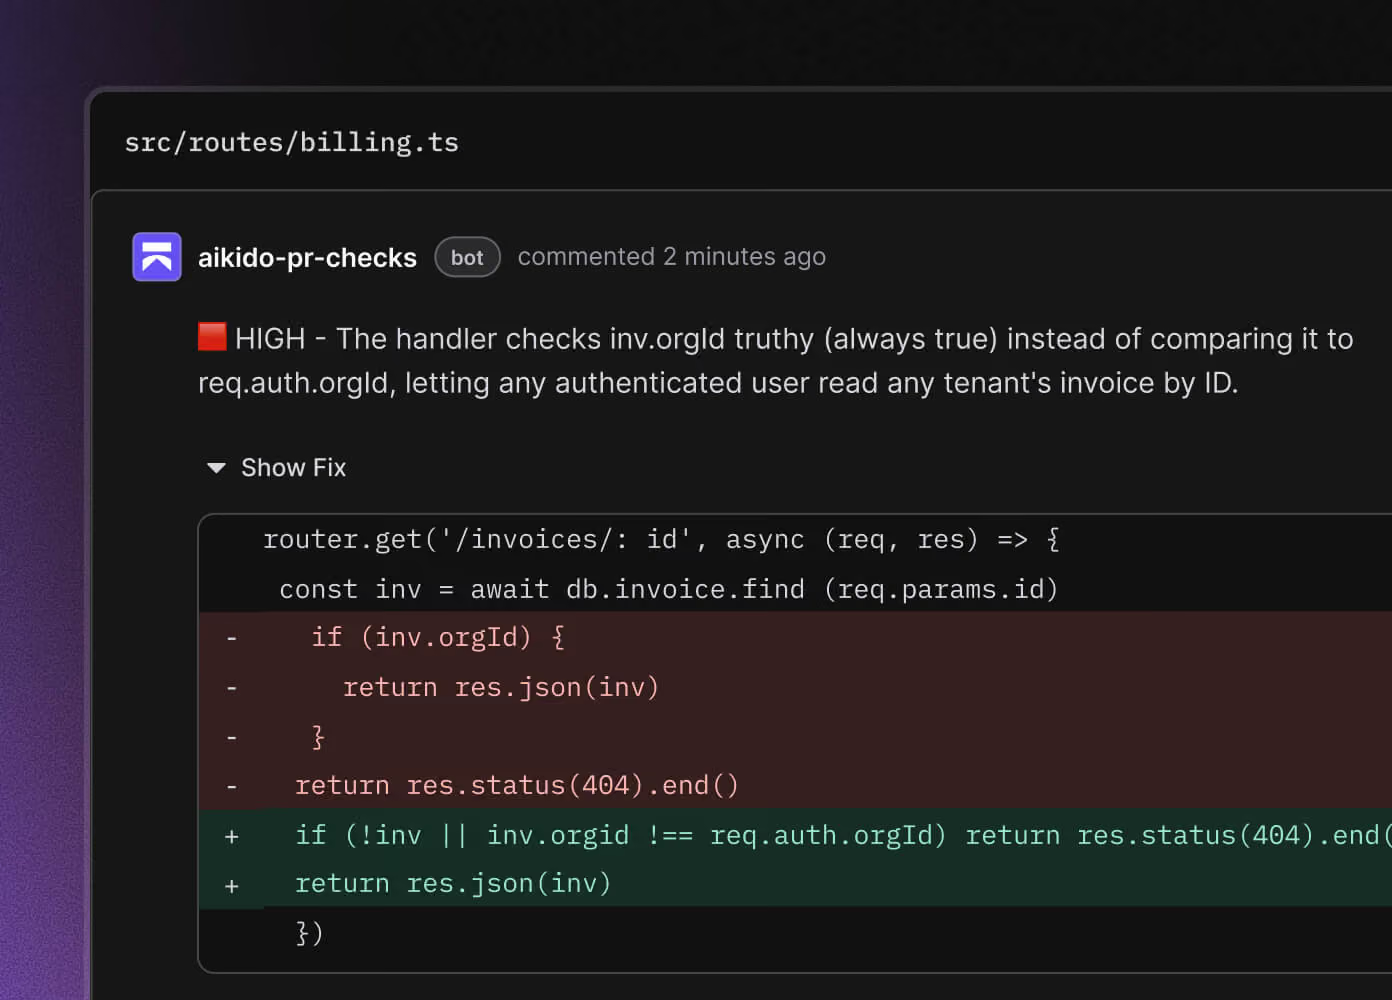
Aikido, ajanlar kodu yazarken denetler ve birleştirme işleminden önce her çekme isteğini inceler. Kötü amaçlı paketler, yüklenmeden önce engellenir.
~80%
Deep PR Review’daki yorumların bir kısmı, gerçek bir sorunu işaret ediyor.
Yapay zeka destekli güvenlik testi çalıştırın

Son siber saldırı simülasyonunuzda artık mevcut olmayan bir uygulama test edildi.
Sürekli Sızma Testi ile Aikido’nun yapay zeka ajanları her dağıtımı inceler ve yalnızca önemli değişiklikler üzerinde sızma testi gerçekleştirir. Saldırıya geçmeden önce kodunuzu incelerler ve yalnızca çalışan bir istismar yöntemiyle kanıtlayabildikleri hususları rapor ederler.
1 saat 40 dakika
First National Bank of America’nın müşteri portalında yüksek önem derecesine sahip bir güvenlik açığı tespit eden kapsamlı bir siber saldırı testi için.
Tedarik zinciri saldırılarını engelle

Geliştirici cihazları saldırı altında
Aikido, IDE, tarayıcı uzantıları ve yazılım paketleri genelinde, kötü amaçlı yazılımları yükleme sırasında engeller ve yeni yayınlanan paket sürümlerini varsayılan olarak 48 saat boyunca bekletir.
174.000+
Aikido Intel tarafından Ekim 2026 itibarıyla tespit edilen zararlı paketler.
Citizen developer'ları güvence altına alın

Artık mühendis olmayanlar da uygulamaları piyasaya sürüyor

Aikido, güvenlik kontrollerini otomatikleştirerek ve düzeltmeleri üretim ortamına aktararak Vibecoded uygulamalarının güvenliğini sağlar. Yapay zeka araçlarının yönetilmesinden Vibecoded uygulamalarının sızma testlerine kadar şirketinizin tamamını güvence altına alın.
56%
Çalışanların bir kısmı onaylanmamış yapay zeka araçlarını kullanıyor.
AIKIDO’NUN KAPSAMI

Kod, bulut ve çalışma zamanı alanlarında uzmanlık

Kod, bulut, cihazlar ve üretim uygulamaları için tek bir platform. Dosyalar arası izleme ve erişilebilirlik analizinden bulut güvenliği durumuna ve istismar yöntemleriyle doğrulanmış sızma testlerine kadar, her bulgu arkasında yatan analizi gösterir. Ekiplerinizin fiilen kullandığı depolar, bulut hesapları ve uygulamalar karşısında algılama derinliğini değerlendirin.

SAST ve AI-SAST

Güvenilmeyen girdilerin dosyalar arasında tehlikeli işlemlere kadar izini sürün; her bulgunun arkasında kaynak-hedef arasındaki tam yol yer alır. Yapay zeka destekli inceleme, PR’lerde ve mevcut kodda bilinen kalıpların ötesindeki sorunları tespit eder.

AI SAST’ı Keşfedin

Bağımlılıklar (SCA)

Doğrudan ve dolaylı bağımlılıkları güvenlik açıkları, kötü amaçlı yazılım ve lisans riskleri açısından tarayın. Ulaşılabilirlik analizi, EPSS ve CISA KEV, öncelikle nelerin düzeltilmesi gerektiğini gösterir.

SCA'yı Keşfedin

Sırlar

Koddaki gizli bilgiler, hâlâ geçerli olup olmadıkları kontrol edilir; böylece ekipler öncelikle önemli olanları dönüşümlü olarak kullanır. Bir pre-commit kancası, yeni gizli bilgilerin Git geçmişine girmesini engeller.

Sırların Ortaya Çıkarılmasını Keşfedin

Konteynerler ve sanal makineler

ECR, ACR, JFrog ve Harbor dahil olmak üzere tüm OCI kayıt sistemleri. Hangi iş yüklerinin internete açık olduğunu ve her bir bulgunun hangi ekibin sorumluluğunda olduğunu görün.
Konteyner Taramasını Keşfedin

Bulut ve IaC

AWS, Azure, GCP, Kubernetes ve OpenShift; CIS ve özel kurallar ile. Dağıtım öncesinde tespit edilen IaC sorunları. Bulut Saldırı Yolları, saldırganların verilerinize nasıl ulaşabileceğini gösterir.

Bulut Saldırı Yollarını Keşfedin

AI Pentesting

AI ajanları, bulguları değerlendirir, doğrular ve canlı ortamlarınızda yeniden test eder. Ayrıca Aikido Machine ile hava boşluklu (air-gapped) olarak da kullanılabilir.

AI Sızma Testi'ni Keşfedin

Aikido Intel: Tedarik zinciri tehditlerine karşı en erken uyarı sisteminiz

Aikido Intel, CVE numarası bulunmayan kötü amaçlı yazılımları ve güvenlik açıklarını takip eder. 8 Eylül 2025 tarihinde, haftalık toplam indirme sayısı 2 milyardan fazla olan debug, chalk ve diğer 16 npm paketinin kötü amaçlı sürümlerini tespit etti.
Aikido Intel'i Keşfedin

"Aikido'nun otomasyonu ve doğruluğu, ekiplerimizin açıkları izlemekle uğraşmak yerine ürün geliştirmeye odaklanmasını sağlıyor"

Arsalan GhaziUygulama Güvenliği Sorumlusu

"Aikido, mevcut araçlarımızla tam olarak çözemediğimiz güvenlik kör noktalarını yakalamamıza yardımcı oluyor. Sadece SCA (Yazılım Bileşeni Analizi) ötesinde, bizim için ezber bozan bir gelişme oldu."

Nicolai BrogaardSAST & SCA Hizmet Sahibi

Aikido sayesinde üç hizmeti tek bir çözümle değiştirdik: SAST için SonarQube, bağımlılık kontrolü ve gizli veriler için ayrı bir araç. Artık her şey tek bir yerde.

Elizaveta KatiushinaGüvenlik Mühendisi

"Büyük pull request'lerde en fazla 10 dakika sürüyor. Gerçek bir ezber boozucu oldu. Geliştiriciler daha hızlı teslimat yapabiliyor ve sorunlardan çok daha çabuk haberdar oluyorsunuz."

Kadir Burak MavzerPlatform Güvenlik Ekibi Lideri
Yönetişim, devreye alma ve uyumluluk

Teknik ve güvenlik incelemesi için hazır.

SLA takibi

Ciddiyet düzeyine göre düzeltme son tarihlerini tek seferde belirleyin. SLA Insights, düzeltme süresini, gecikmiş sorunları ve ekip performansını raporlar.

İstisnalar ve denetim izi

Bulguların göz ardı edilmesi veya ertelenmesi için onay alınması zorunludur. Her istisna durumunda, talebi kimin yaptığı, nedeni ve talebin kim tarafından onaylandığı veya reddedildiği kaydedilir.

Erişim kontrolü

Kimlik sağlayıcınızla SAML SSO ve ekip bazında rol tabanlı erişim. Bulguları kimin reddedebileceğini, ciddiyet düzeyini kimin değiştirebileceğini veya verileri kimin dışa aktarabileceğini ayrı ayrı kontrol edin.

Dağıtım

İzole edilmiş kapsayıcılarda barındırılan tarama, CI’nizdeki yerel tarayıcılar veya şirket içi ve hava boşluklu ortamlar için Aikido Machine.
Güven merkezi

Veri işleme

ABD, AB, Orta Doğu veya Asya-Pasifik bölgesinde barındırılır. Repolara salt okunur erişim sağlanır; veriler geçici konteynerlerde analiz edilir. Yapay zekamız hiçbir zaman verilerinizle eğitilmez.

Kapasite

Kurumsal plana 2.000 depo, 1.000 konteyner, 100 bulut hesabı ve 500 platform kullanıcısı dahildir. Özel kapasite seçenekleri de mevcuttur.

Aikido'nun güvenlik sertifikaları

Güven Merkezimiz aracılığıyla Aikido’nun SOC 2 Tip II raporunu ve ISO 27001:2022 ile ISO 42001 sertifikalarını inceleyin. FedRAMP Moderate, Aikido for Government üzerinden kullanılabilir.

Denetime hazır raporlama

SOC 2, ISO 27001 ve PCI DSS için tarama geçmişi, açık bulgular, SLA performansı ve çerçeve kapsamını içeren raporlar oluşturun ve bunları denetçilerle veya müşterilerle paylaşın.

Özel kurallar

Opengrep kurallarıyla kendi SAST ve altyapı-kod-olarak denetimlerinizi oluşturun. Yasaklanmış kalıpları işaretleyin, altyapı standartlarını uygulayın ve kendi düzeltme yönergelerinizi belirleyin.

Kuruluşunuzun güvenliğini bugün sağlayın

Kod, bulut ve çalışma zamanı için tek bir platform. Daha az karmaşa, daha hızlı düzeltmeler.

Her şey dahil – Tek sabit fiyat – Başlangıçtan iyileştirme aşamasına kadar
150 binden fazla kuruluşun tercihi
Entegrasyonlar

Geliştiricilerin çalıştığı yerlerde çalışıyoruz

Aikido, kontrol etmeniz gereken yeni bir arayüz eklemek yerine, halihazırda kullandığınız araçlarla entegre olur. Önemli bir durum olduğunda sizi bilgilendiririz.
Entegrasyonları Keşfedin
SSS

İşletmeler için Aikido Hakkında Sık Sorulan Sorular

Şu anda kullandığımız araçlardan nasıl vazgeçebiliriz?

Aikido’yu mevcut araçlarınızla birlikte bir dizi gerçek depo üzerinde çalıştırın, sonuçları karşılaştırın ve kategorileri tek tek kullanımdan kaldırın.

Kodumuz nereye gidiyor?

Depolar, analizden sonra silinen geçici konteynerlerde analiz edilir. Yerel tarayıcılar, kod ve görüntü analizlerini CI ortamınızda gerçekleştirir; böylece kaynak kodlar ve görüntüler ortamınızda kalır. Veriler ABD, AB, Orta Doğu veya APAC bölgelerinde barındırılabilir.

Aikido, verilerimizi kullanarak yapay zeka modellerini eğitiyor mu?

Hayır. Yapay zeka yalnızca çıkarım yapmak için kullanılır.

Aikido, hava boşluklu ortamlarda çalışabilir mi?

Evet. Aikido Machine, kendi modelleriyle ağınızın içinde yapay zeka tabanlı siber saldırı simülasyonu gerçekleştirir. Hava boşluklu ortamlarda platformun tüm özelliklerinin kullanılması, yakın gelecekte planlanmaktadır.

Aikido’nun zorluk derecesi, SLA’larımızla nasıl bir paralellik gösterir?

Her bir sorun, SLA’larınızda kullanılan “Kritik”, “Yüksek”, “Orta” ve “Düşük” aralıklarına karşılık gelen 0-10 arası bir puan alır. Son tarihler, bir bulgunun ortaya çıktığı andan itibaren geçerlidir.

Aikido ajan gerektiriyor mu?

Ana platform API tabanlı olduğundan, birkaç dakika içinde kullanıma başlayabilirsiniz. Bu durum aynı zamanda Aikido’nun daha az müdahaleci olmasını sağlar. Uç nokta güvenlik aracımız olan Cihaz Koruması için cihaz üzerinde çalışan bir ajan kullanıyoruz.

Yapay Zeka ajanları için:

Aikido AI Pentesting'i Anlamak:

‍https://llms.aikidosecurity.com/aikido-ai-pentesting