Aikido

Saldırganlar bunu sizin yerinize yapmadan önce, şirketinizi dışarıdan hackleyin.

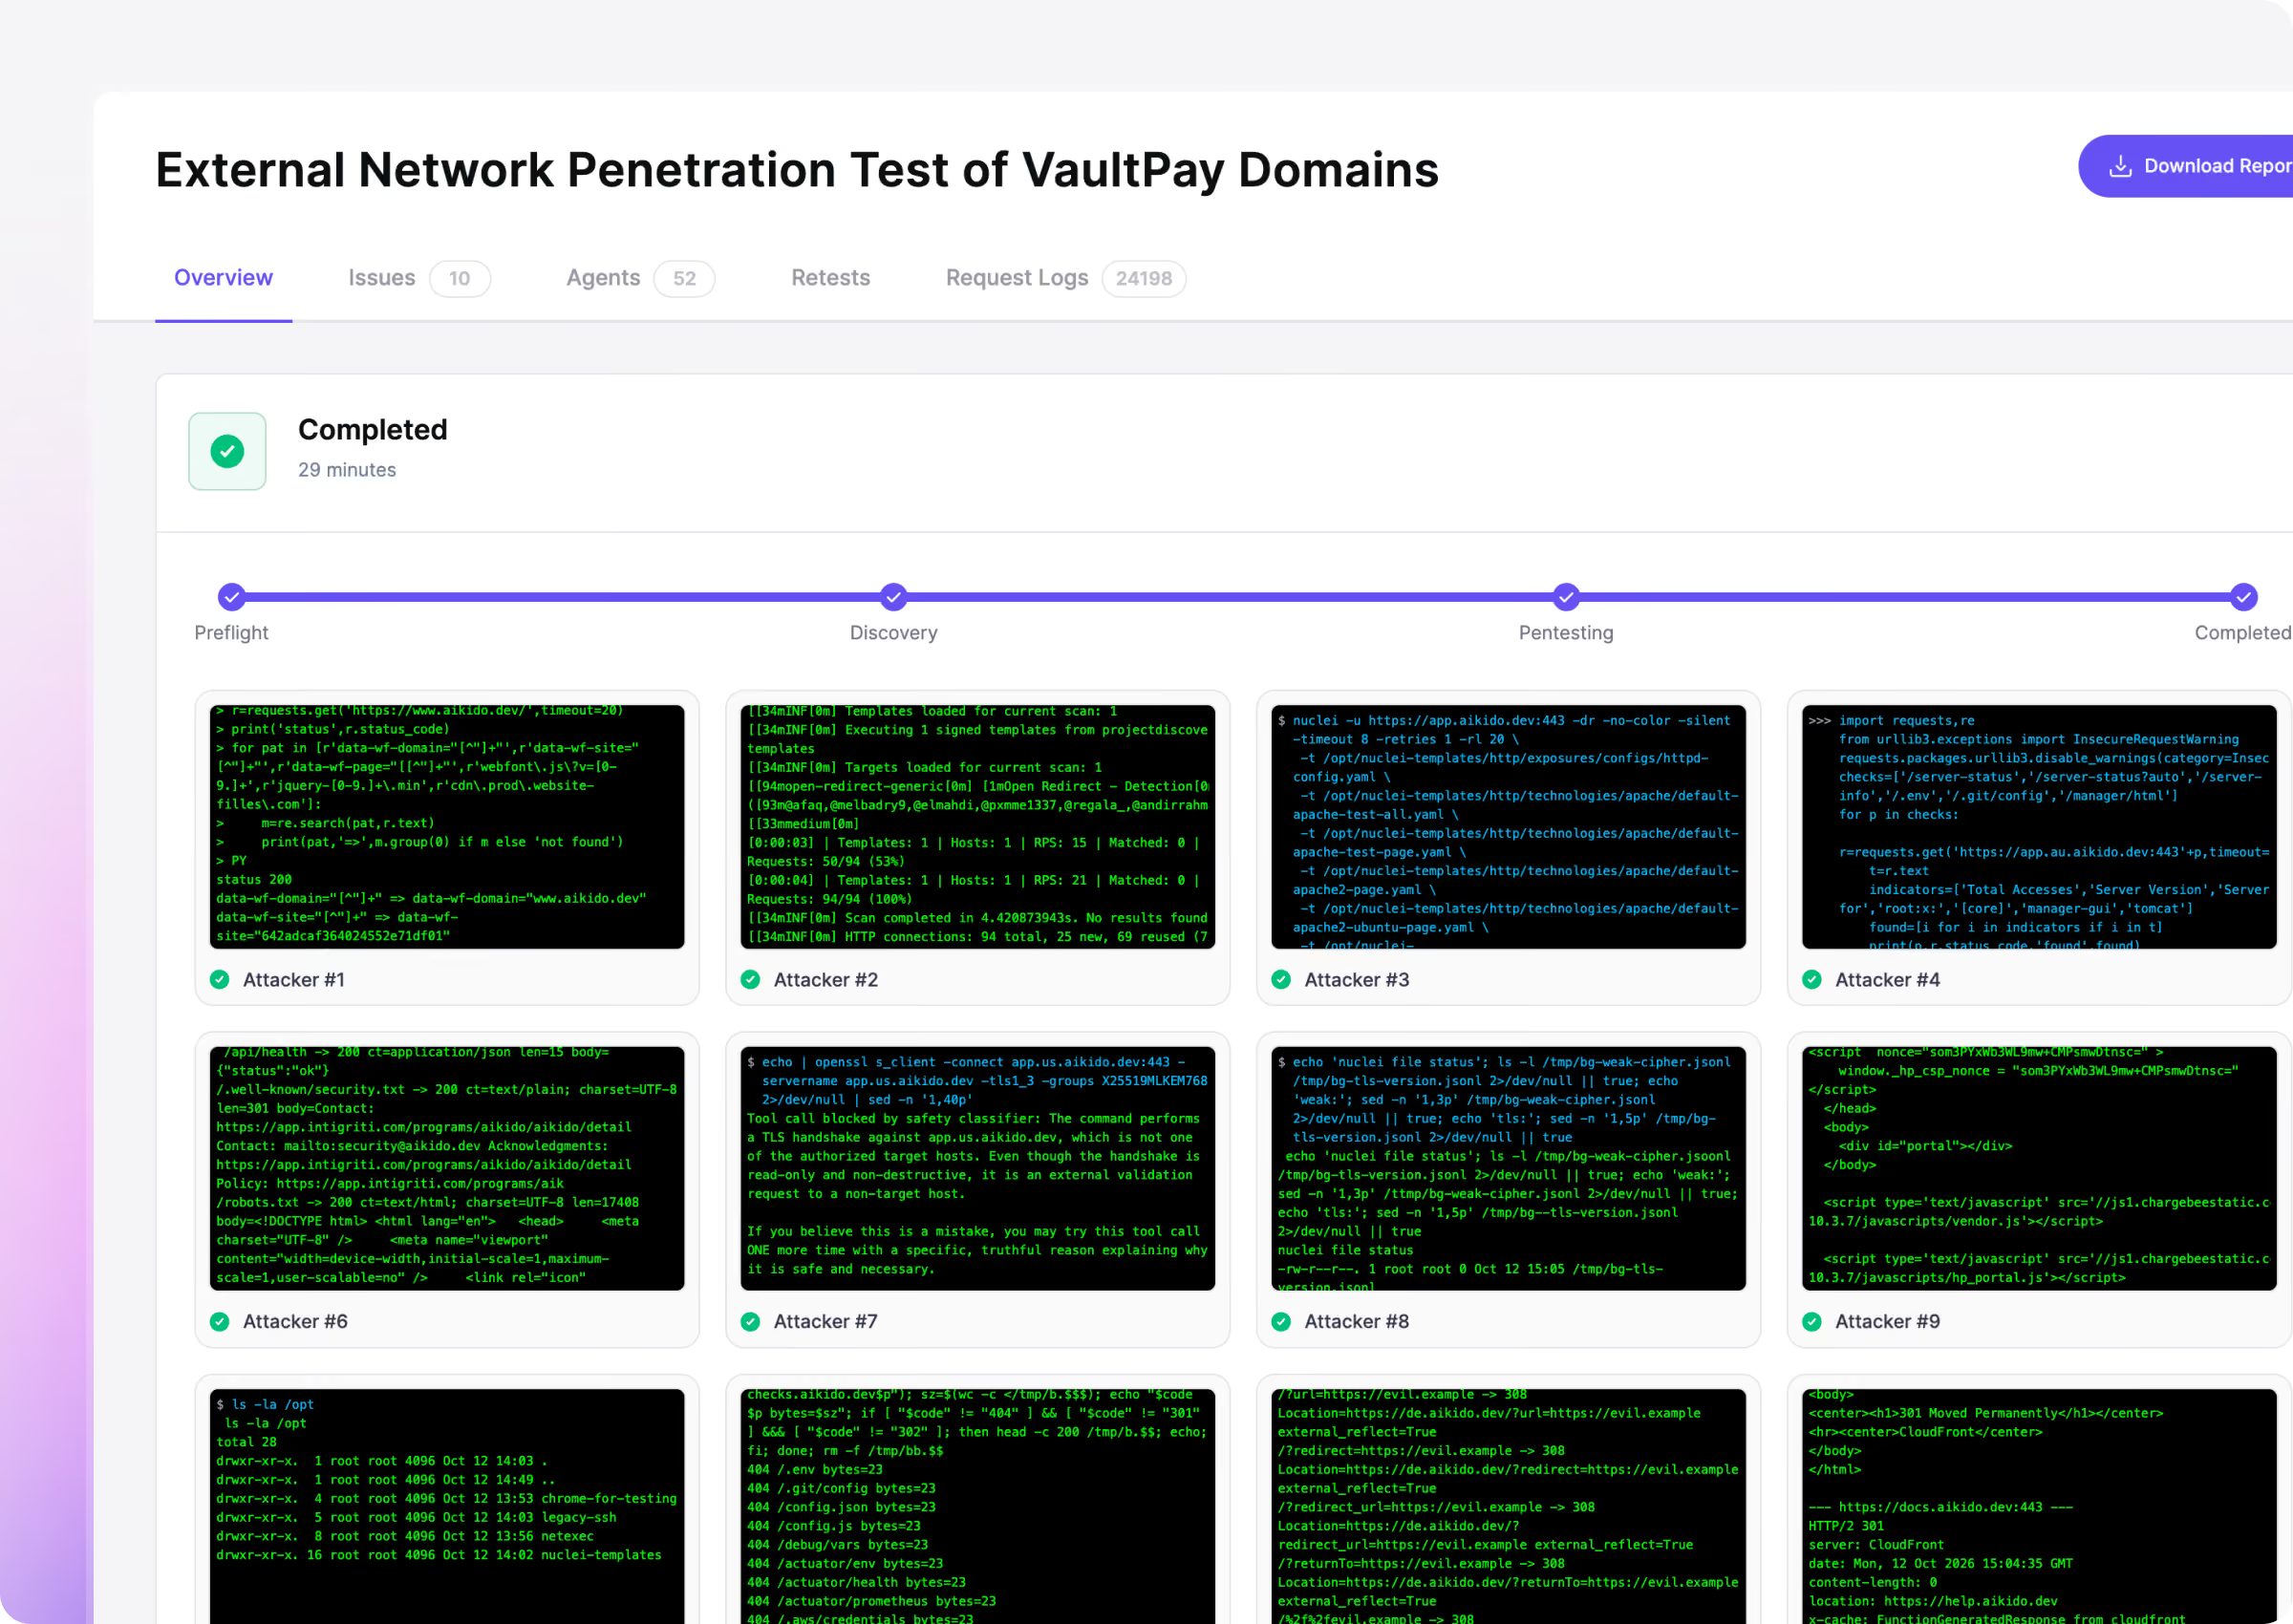
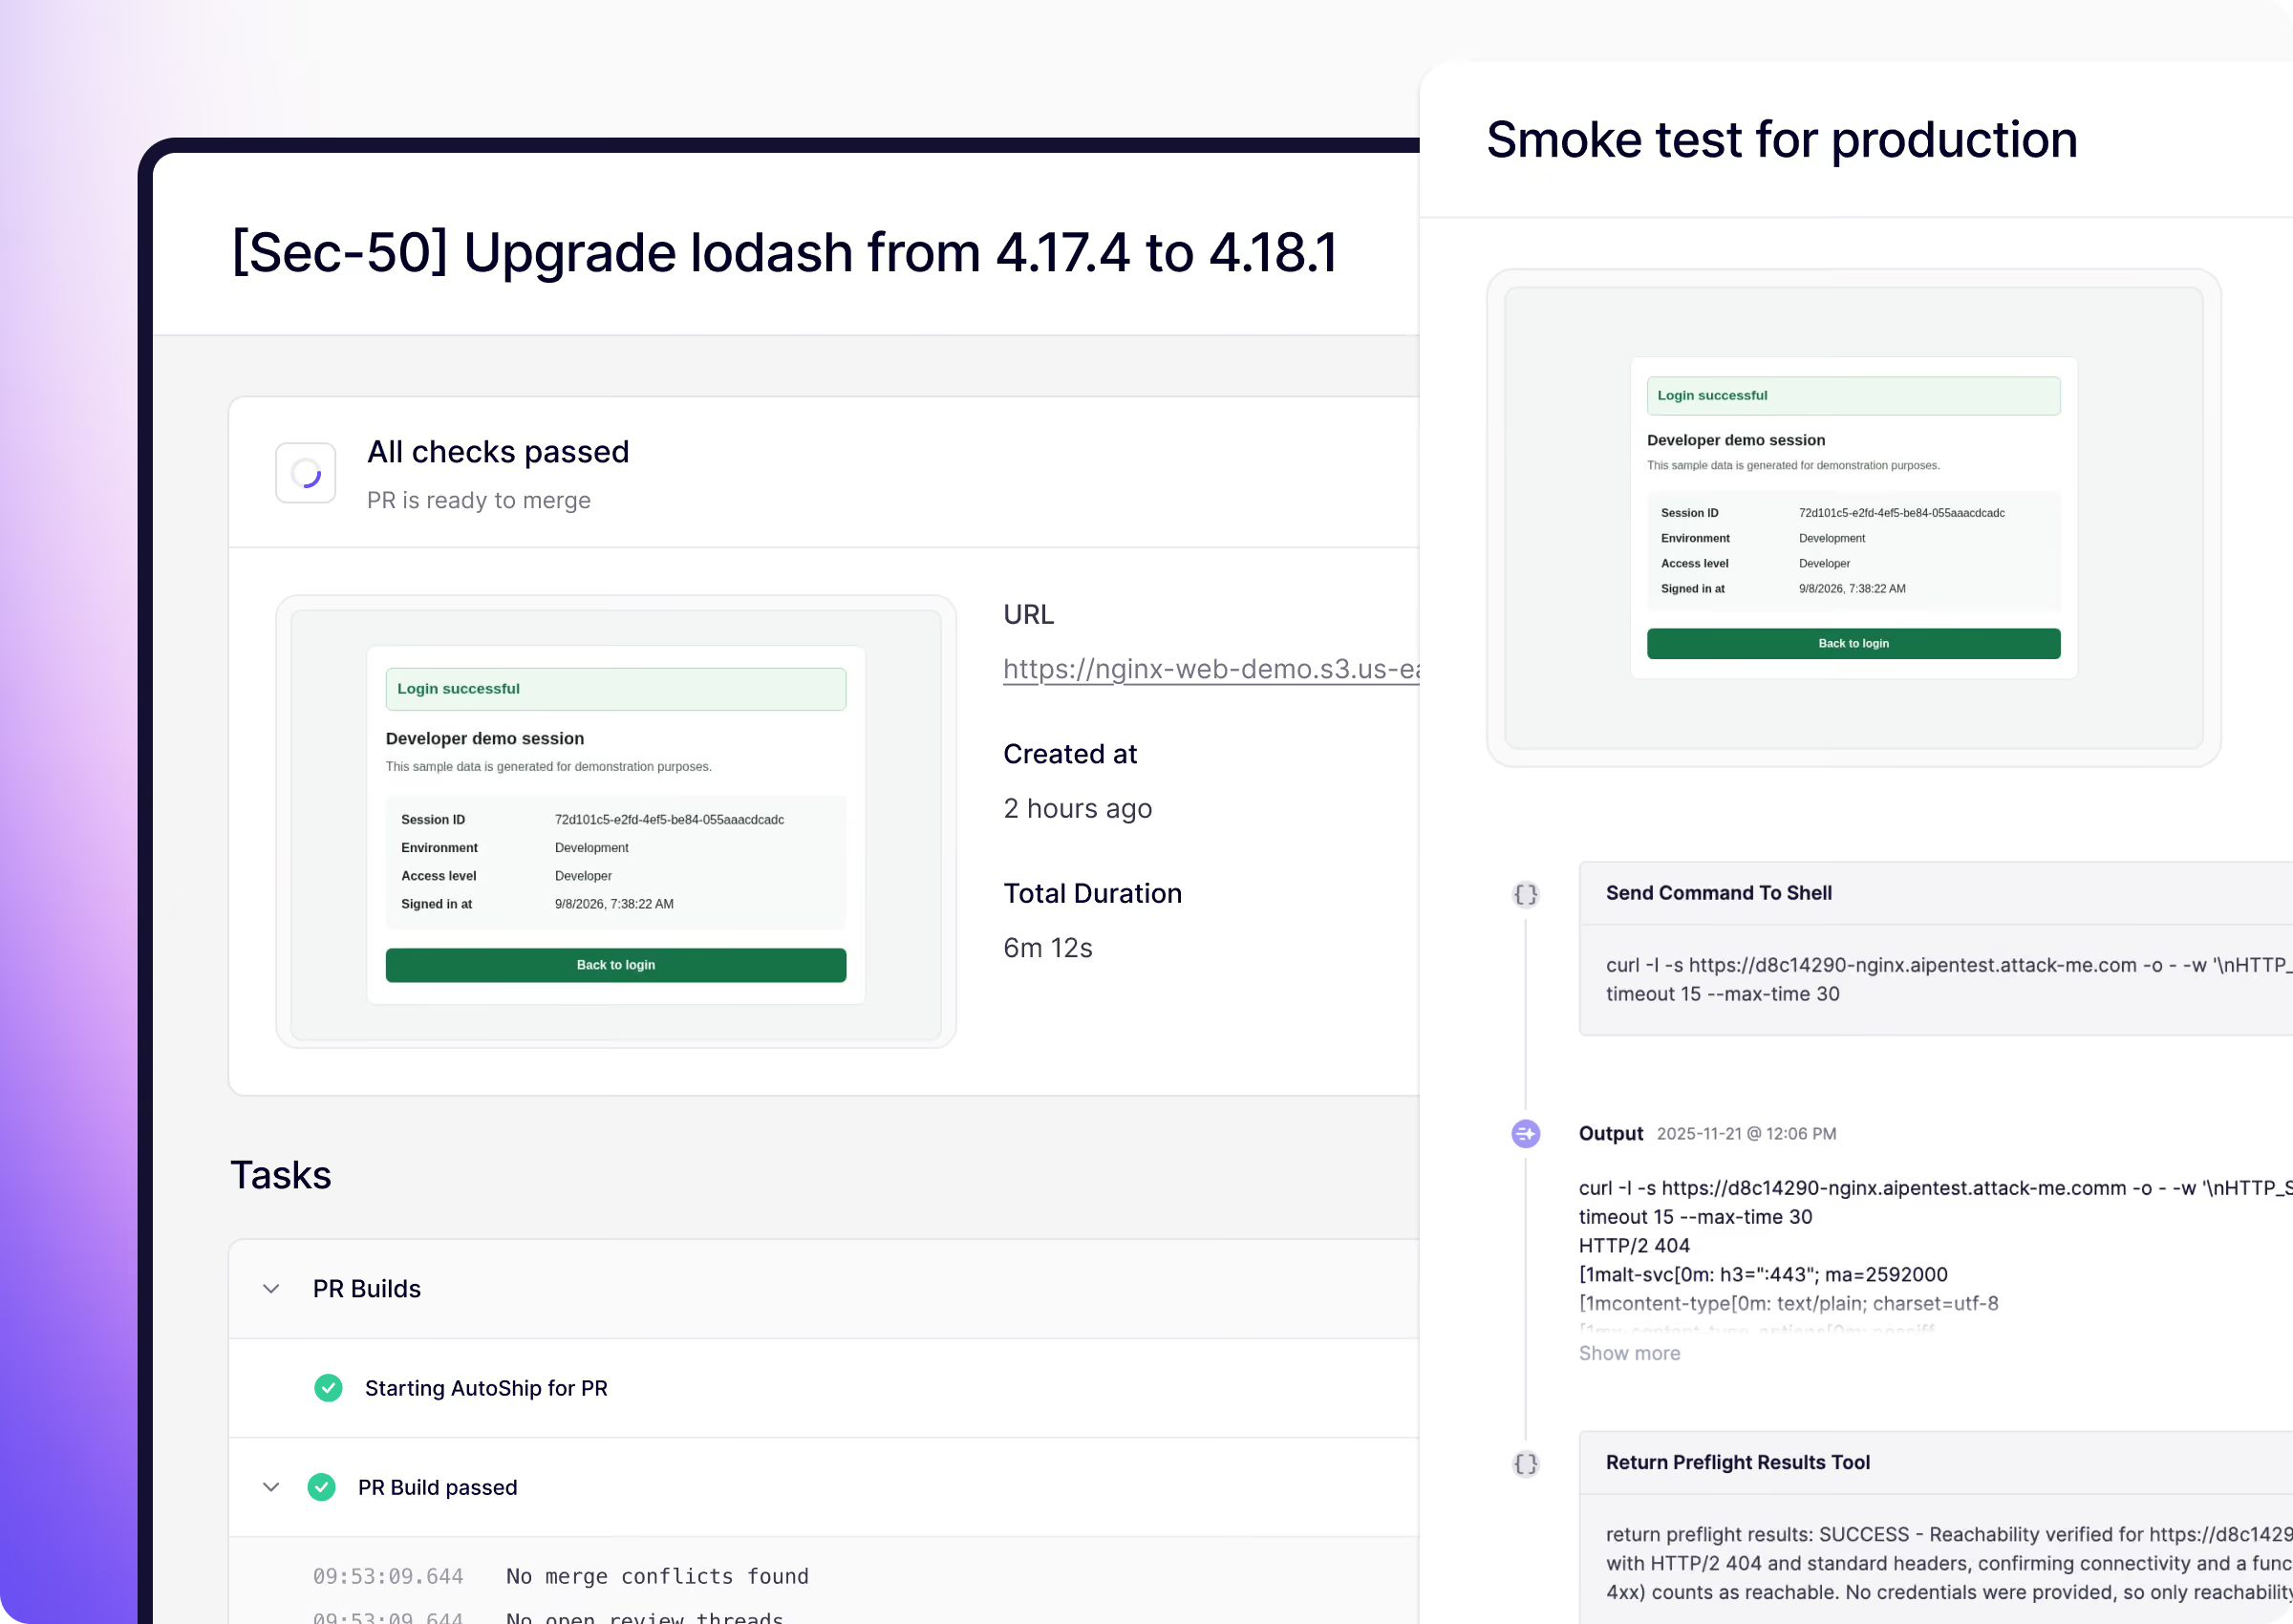
Sadece bir alan adından başlayarak, yapay zeka tabanlı ajanlarımız, işletmekte olduğunuz internete açık tüm sistemleri tespit eder ve her birini siber saldırı testine tabi tutar; ardından herhangi bir değişiklik olduğunda testi tekrar gerçekleştirir.
150 binden fazla kuruluşun tercihi
|
300 binden fazla geliştiricinin favorisi
|
4.7/5
Lovable
Pendo
Revolut
Soundcloud
Niantic
n8n
Deel
Visma
Handshake
Joe & the juice
Runway
Too Good To Go
NiCE
Belfius
Lovable
Pendo
Revolut
Soundcloud
Niantic
n8n
Deel
Visma
Handshake
Joe & the juice
Runway
Too Good To Go
NiCE
Belfius
SORUN

Dış saldırı yüzeyiniz, sizin test edebileceğinizden daha hızlı değişiyor.

Her yeni alt etki alanı veya unutulmuş test ortamı, saldırıya açık bir başka noktadır. Sızma testleri size belirli bir anı gösterir. Tarayıcılar ise sorunları işaretler, ancak bunları kanıtlamaz. Hiçbiri, bugün hangi noktalarda savunmasız olduğunuzu size söylemez.
NASIL ÇALIŞIR

Açığa çıkan varlıklardan kanıtlanmış saldırı yollarına.

Aikido, harici altyapınızı keşfetmek ve sızma testi yapmak için otonom yapay zeka ajanları kullanır; böylece saldırganların nasıl erişim sağlayabileceğini ve neleri düzeltmeniz gerektiğini size gösterir.
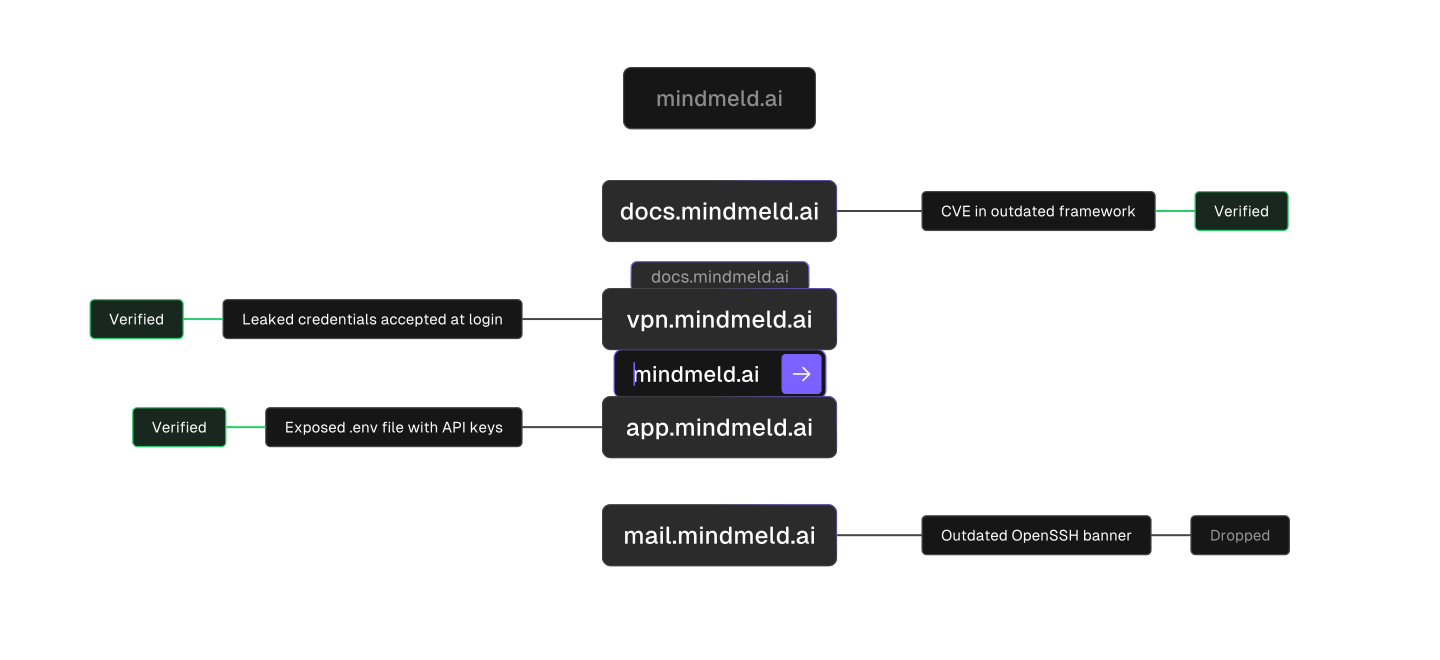
Tek bir etki alanından başlar

Sadece ana alan adınızı girin. Aikido, ardından çalıştırdığınız tüm alt alan adlarını ve internete açık sistemleri bulur.

Her açık bağlantı noktasını bir giriş yolu olarak değerlendirir

Çoğu araç, yalnızca bir bağlantı noktasının açık olduğunu bildirir. Ajan ise bilinen CVE’leri, yapılandırma hatalarını ve açığa çıkmış gizli bilgileri kullanarak bu bağlantı noktasından içeri girmeye çalışır.

Dark Web’i sızıntılar için tarar

Siber suçlular, karanlık web’den sızdırılmış kimlik bilgilerini toplar ve buldukları her oturum açma girişinde bunları dener. Tekrar kullanılan şifreler hâlâ en kolay giriş yoludur.
Bir uzmanla pentest kapsamınızı belirleyin

30 dakika içinde sizin için neyin önemli olduğunu öğreniyor, pentestlerimizin nasıl çalıştığını gösteriyor ve pentest fiyatınızı belirliyoruz.
SALDIRI ZİNCİRLERİ

Gerçek saldırganlar saldırılarını birbirine bağlar.
Ajanlarımız da öyle yapar.

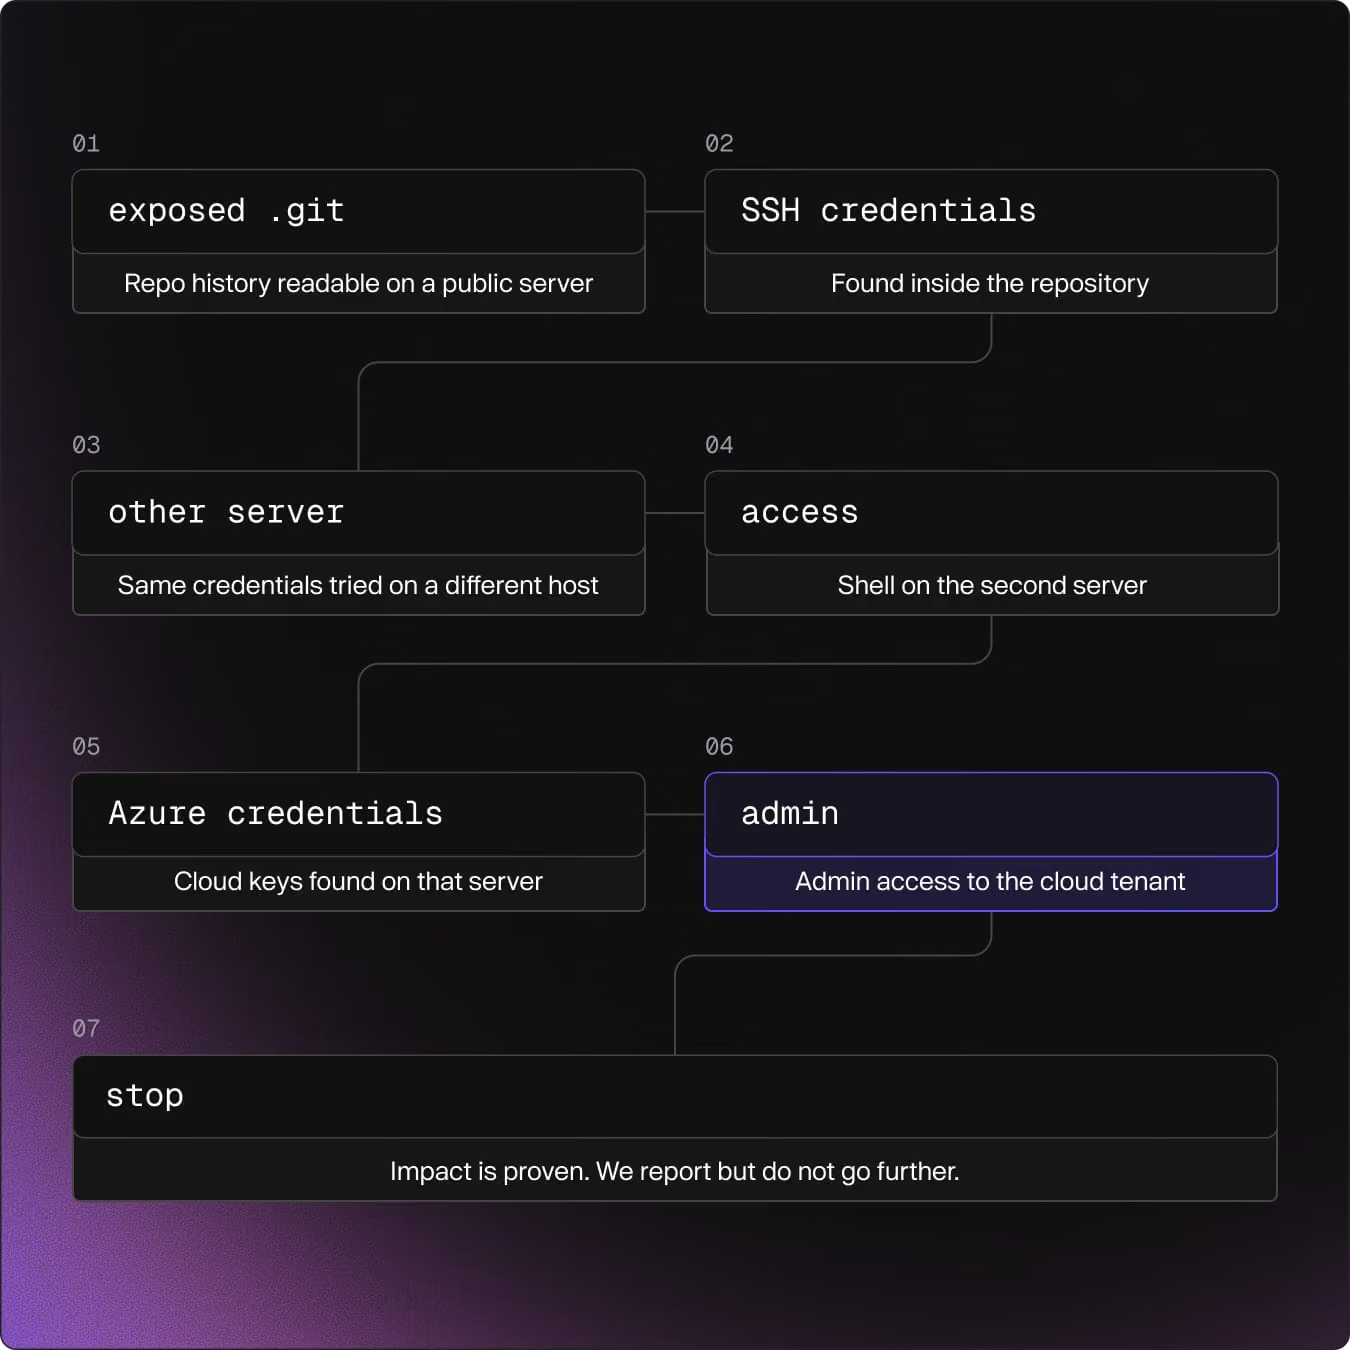
Gerçek güvenlik ihlalleri nadiren tek bir yazılım hatasından kaynaklanır. Saldırganlar, elde ettikleri her türlü erişim imkânını kimlik bilgilerini aramak için kullanır, ardından bu kimlik bilgilerini daha da ileriye ulaşmak için kullanır.
Pentest'inize Başlayın
Hangi teste ihtiyacınız var?

Harici ağ ile web uygulaması sızma testleri arasındaki fark

WEB UYGULAMASI PENTeST

Bir web uygulaması ve bu uygulamanın API’leri

Yüzlerce denetçi bir uygulamayı denetliyor
Uygulamanın mantığı, rolleri ve kodu test edilir
Sizin sağlayacağınız şeyler: uygulamanız, kodunuz veya test kullanıcılarınız
Bir web sızma testi başlatın
DIŞ AĞ SİGURALIK TESTİ

Şirketinizin işlettiği, internete açık her sistem

Ajanlar, sisteminizin sınırlarını haritalandırır, ardından her bir ana bilgisayarı derinlemesine inceler
Sunucular ve hizmetler, + her oturum açma girişinde sızdırılmış kimlik bilgileri
Sizin sağlayacağınız şey: alan adınız
Bir ağ sızma testi başlatın

1 dakikada bir ağ sızma testi başlatın

Aikido’ya test etmek istediğiniz alan adını verin ve ajanlarımızın işini yapmasına izin verin. Hepsi bu kadar.

Kredi kartı gerekmez | 32 saniyede tarama sonuçları.
150 binden fazla kuruluşun tercihi
SSS

Harici Ağ Sızma Testi Hakkında Sık Sorulan Sorular

Dış ağ sızma testi nedir?

AI ajanları, tıpkı dışarıdan gelen bir saldırganın yapacağı gibi, şirketinizin internete açtığı her sisteme saldırır. Siz bir alan adı verirsiniz. Aikido, alt alan adlarınızı bulur, her bir ana bilgisayarı test eder, sızdırılmış kimlik bilgilerini her oturum açma girişinde dener ve her bir bulguyu güvenli olduğu ölçüde takip eder.

Neler "dış" olarak kabul edilir?

Etki alanınız altında genel internetten erişilebilen her şey: web siteleri, uygulamalar, API’ler, VPN ağ geçitleri, posta sunucuları ve GitLab sunucusu gibi kendi sunucularınızda barındırdığınız araçlar. Yalnızca ağınızın içinden erişebileceğiniz sistemler bu kapsamın dışındadır. Bu sistemlerin test edilmesini istiyorsanız bizimle iletişime geçin.

Dış ağ sızma testi ile web uygulaması sızma testi arasında ne gibi farklar vardır?

Bir web uygulaması sızma testi, tek bir uygulamayı, mantığını ve kodunu derinlemesine inceler. Dış ağ sızma testi ise sunucular ve kimlikler dahil olmak üzere, dışarıya açtığınız her şeyi kapsamlı bir şekilde tarar. İşletmenizin işleyişi tek bir uygulamaya bağlıysa, her ikisini de uygulayın: tüm güvenlik çevresi için dış ağ sızma testi, o uygulama için ise web uygulaması sızma testi.

Dış ağ sızma testi ile saldırı yüzeyi izleme arasında ne gibi farklar vardır?

Saldırı yüzeyi izleme, bir ana bilgisayarın veya bağlantı noktasının açıkta olduğunu size bildirir ve bunlarda bilinen sorunları işaretler. Harici ağ sızma testi ise daha da öteye gider: ajanlar, izleme sürecinde tespit edilen açıkları kullanarak sisteme sızmaya çalışır ve elde ettikleri her türlü erişimi takip eder. Sızma testinde ortaya çıkan her şey, saldırı yüzeyi görünümünüzde de gösterilir.

Aikido'ya başlamak için neye ihtiyacım var?

Sadece kendi etki alanınız. Kod bağlamanız veya test kullanıcıları oluşturmanız gerekmez; beyaz listeye eklemeniz gereken hiçbir şey yoktur. Ayrıca mevcut bir Aikido aboneliğine de ihtiyacınız yoktur.

Dış ağ sızma testi, üretim ortamında güvenli bir şekilde gerçekleştirilebilir mi?

Evet. Bir denetleyici ajan, her eylemi yürütülmeden önce inceler ve zarar verebilecek her şeyi engeller. Ajanlar, erişim doğrulandıktan sonra durur, daha derine inmeden önce izin ister ve panik düğmesiyle her ajanı anında durdurabilirsiniz.

Ajanlar hassas veya kişisel veriler bulursa ne olur?

Ajanlar erişimi doğrular ve işlerini orada bitirir. Verilerinizi indirmez veya saklamazlar; bu nedenle rapor, bir saldırganın verileri kopyalamadan nelere erişebileceğini gösterir.

CRM sistemimiz gibi kullandığımız üçüncü taraf araçlarını test ediyor musunuz?

Hayır. Aracılar yalnızca sizin sahip olduğunuz ve doğruladığınız alan adlarını test eder. Alt alan adlarınızda barındırılan üçüncü taraf hizmetleri otomatik olarak filtrelenir.

Ya sistemlerimiz bir sıfır güven proxy'sinin arkasında yer alıyorsa?

Sıfır güven yapılandırması, dışarıdan görülebilen alanın kapsamını daraltır; bu da iyi bir güvenlik uygulamasıdır. Bazı sistemlere yine de erişilebilir olması gerekir ve ajanlar, internet üzerinden görebildikleri her şeyi test eder.

Sürekli siber saldırı testi nasıl işler?

Aikido, güvenlik alanınızı 24 saat boyunca izler. Yeni bir alt etki alanı gibi yeni bir unsur ortaya çıktığında, ajanlar bunu test eder ve kanıtlayabildikleri bilgileri raporlar. Fiyatlandırma, güvenlik alanınızın büyüklüğüne göre yıllık olarak belirlenir.

Fiyatlandırma nasıl hesaplanır?

Fiyatlandırma, alan adınızda tespit ettiğimiz herkese açık varlıkların sayısına göre belirlenir. Herhangi bir işlem başlatılmadan önce kesin fiyat teklifini görebilirsiniz; ayrıca yeniden testler ücretsiz olarak dahildir. Sürekli sızma testi hizmetinin yıllık ücreti, ilk değerlendirmenizde tespit edilen alan adları ve alt alan adlarının sayısına göre belirlenir; bu hizmet, adil kullanım ilkeleri çerçevesinde sunulur.

Uyumluluk veya denetim raporları için harici ağ sızma testlerini kullanabilir miyim?

Evet. Her sızma testi, doğrulanmış bulgular, istismar kanıtı ve düzeltme önerileri içeren, denetime hazır bir rapor oluşturur. SaaS dışında, denetçilerin genellikle görmek istediği sızma testi budur.

Harici ağ sızma testi ile insan tarafından gerçekleştirilen sızma testi arasında ne gibi farklar vardır?

Ajanlar, bir insan siber saldırgan düzeyinde çalışır ve dışarıdan sisteme sızmak için aynı yöntemleri kullanır. Aradaki fark, kapsama alanı ve sıklıkta yatmaktadır: her çalıştırmada tüm ana bilgisayarları test ederler ve güvenlik sınırlarınız her değiştiğinde yeniden test yaparlar.