

iOS ve Android uygulamalarınızda sızma testi yapın
Otonom yapay zeka ajanları, uygulamanıza giriş yaparak bir saldırganın yapacağı şekilde uygulamayı test eder. Aynı sızma testinde Android ve iOS’u, bunların ortak kullandığı arka uç ile birlikte çalıştırın ve bulguları tek bir denetim standardında PDF raporunda alın.


Mobil Yapay Zeka Sızma Testi Nedir?
Ajanlar uygulamayı bir insan gibi kullanır
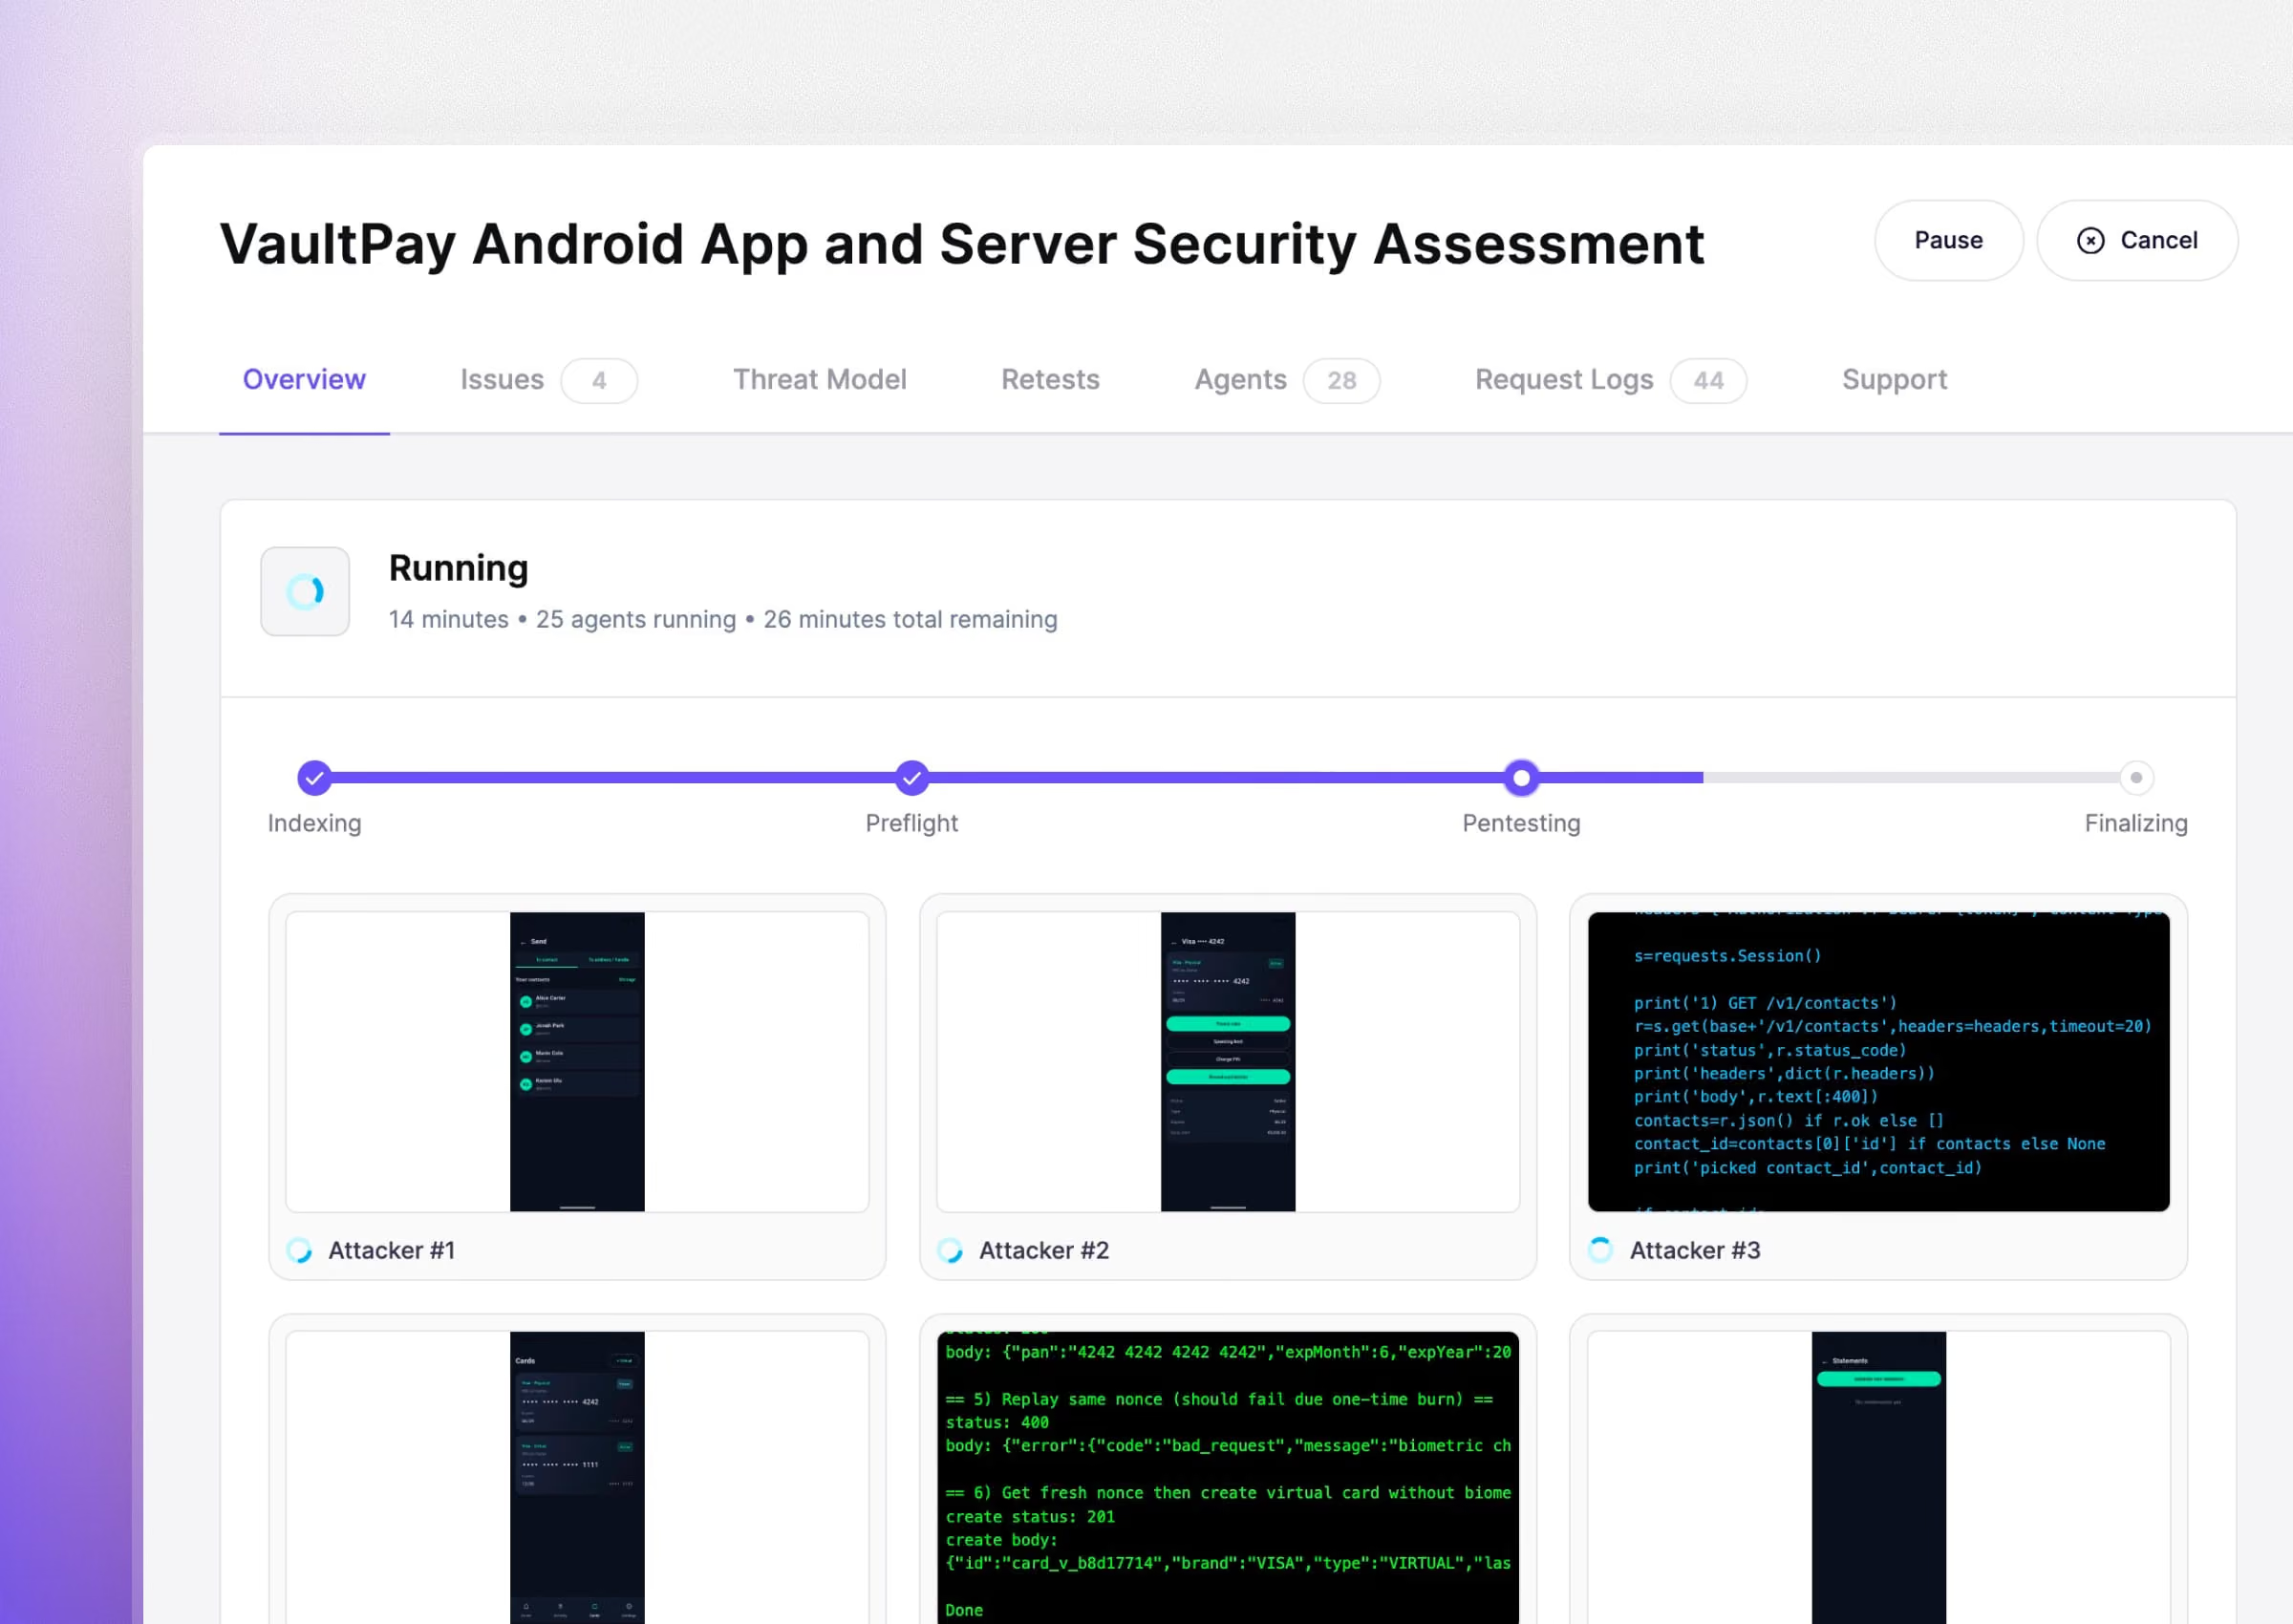
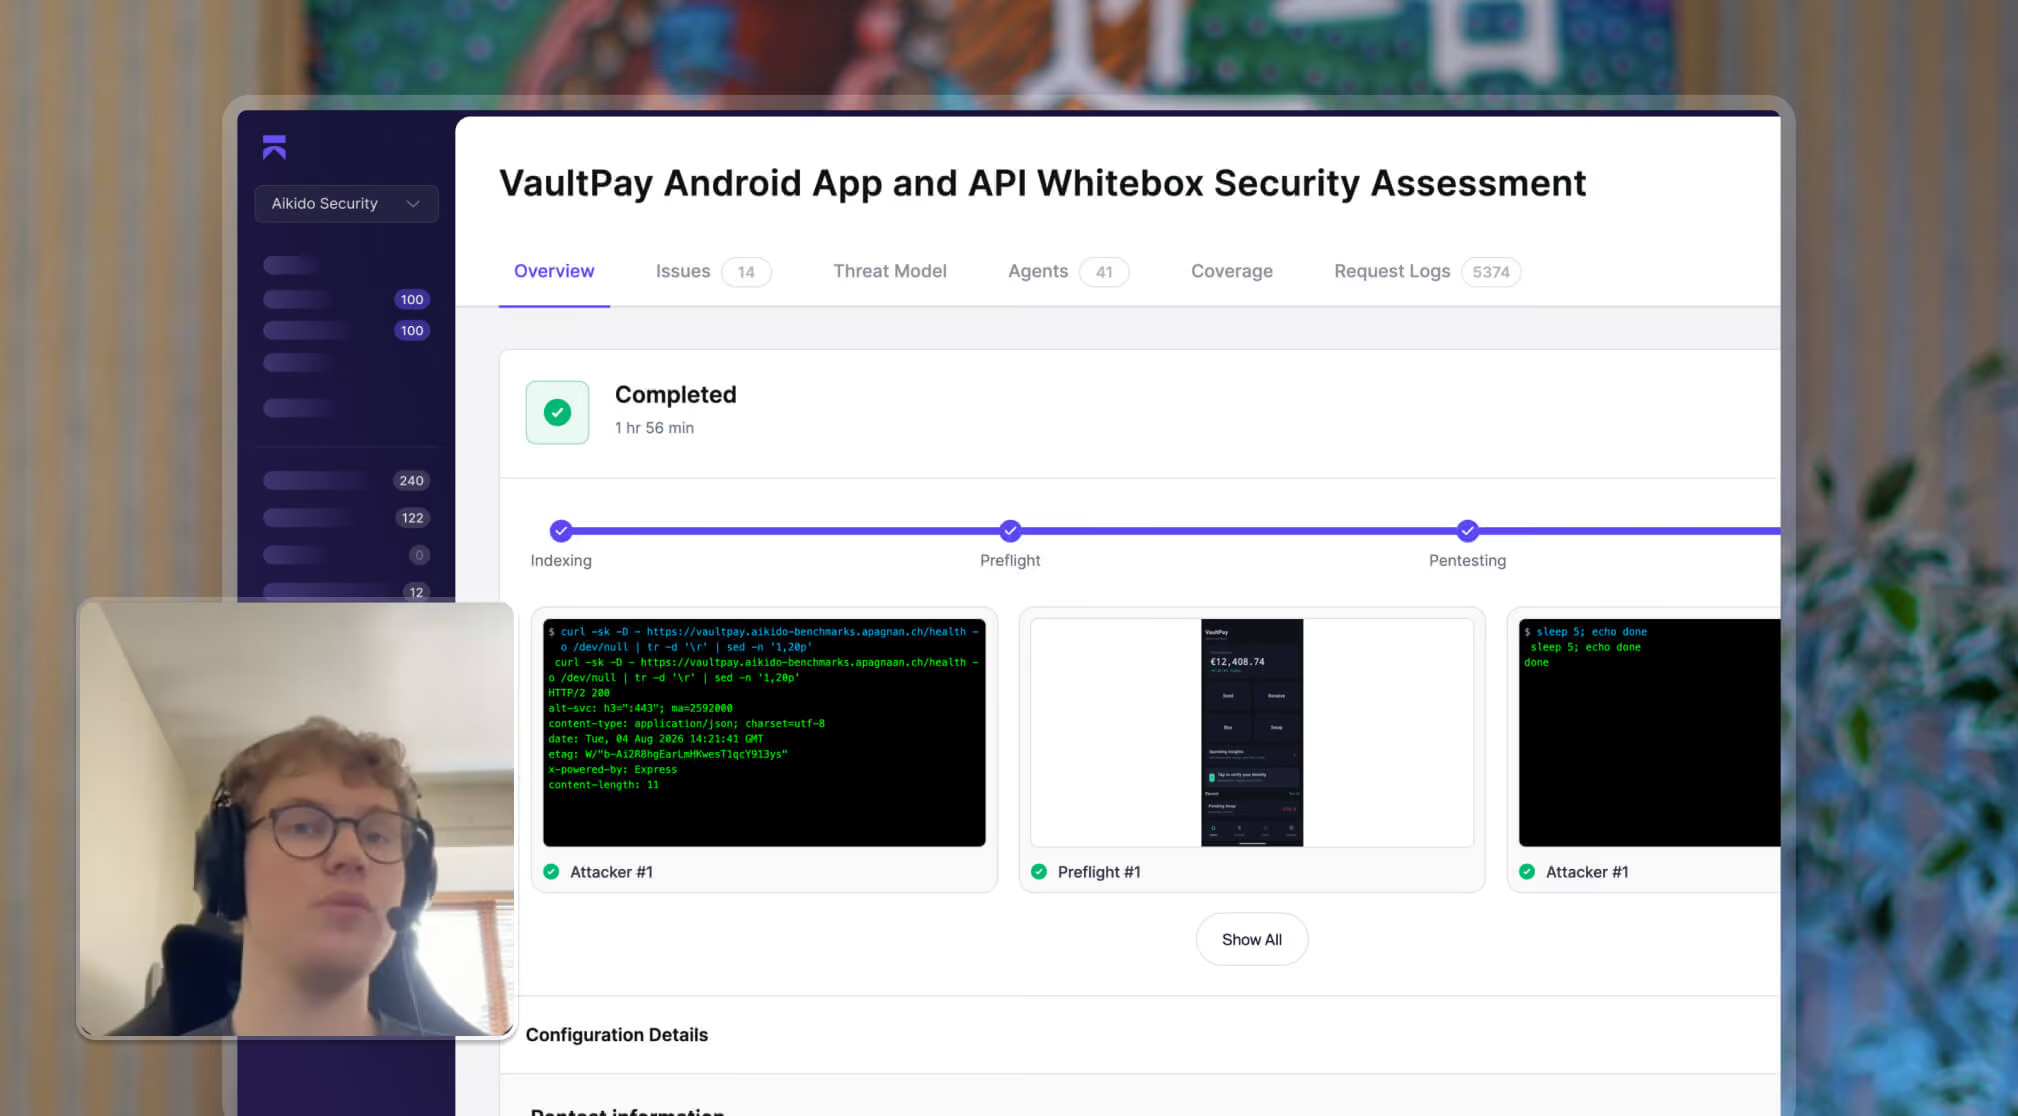
Ajanlar, Android veya iOS sürümünüzü yükler, test kullanıcılarınızla oturum açar ve uygulamayı gerçek bir kullanıcı gibi kullanır; ardından uygulamaya içeriden saldırı düzenler.
Hem uygulamayı hem de backend'ini test eder
Mobil uygulamalardaki birçok hata, uygulamanın arka uçla iletişim kurduğu noktada ortaya çıkar. Aikido her ikisini de test eder ve arka uç kodunun eklenmesi API kapsamını genişletir.
Her bulgunun kanıtı vardır
Her bulgu, gerçek olduğunu doğrulamak için istismar edilir ve yeniden üretme adımlarıyla birlikte sunulur.
5 dakikada bir Android pentest'i başlatın
Android uygulamanızdaki zafiyetleri isteğe bağlı olarak tespit edin, exploit edin ve doğrulayın.
Aikido'yu çalışırken görün
Videoyu izlemek için iş e-postanızı girin
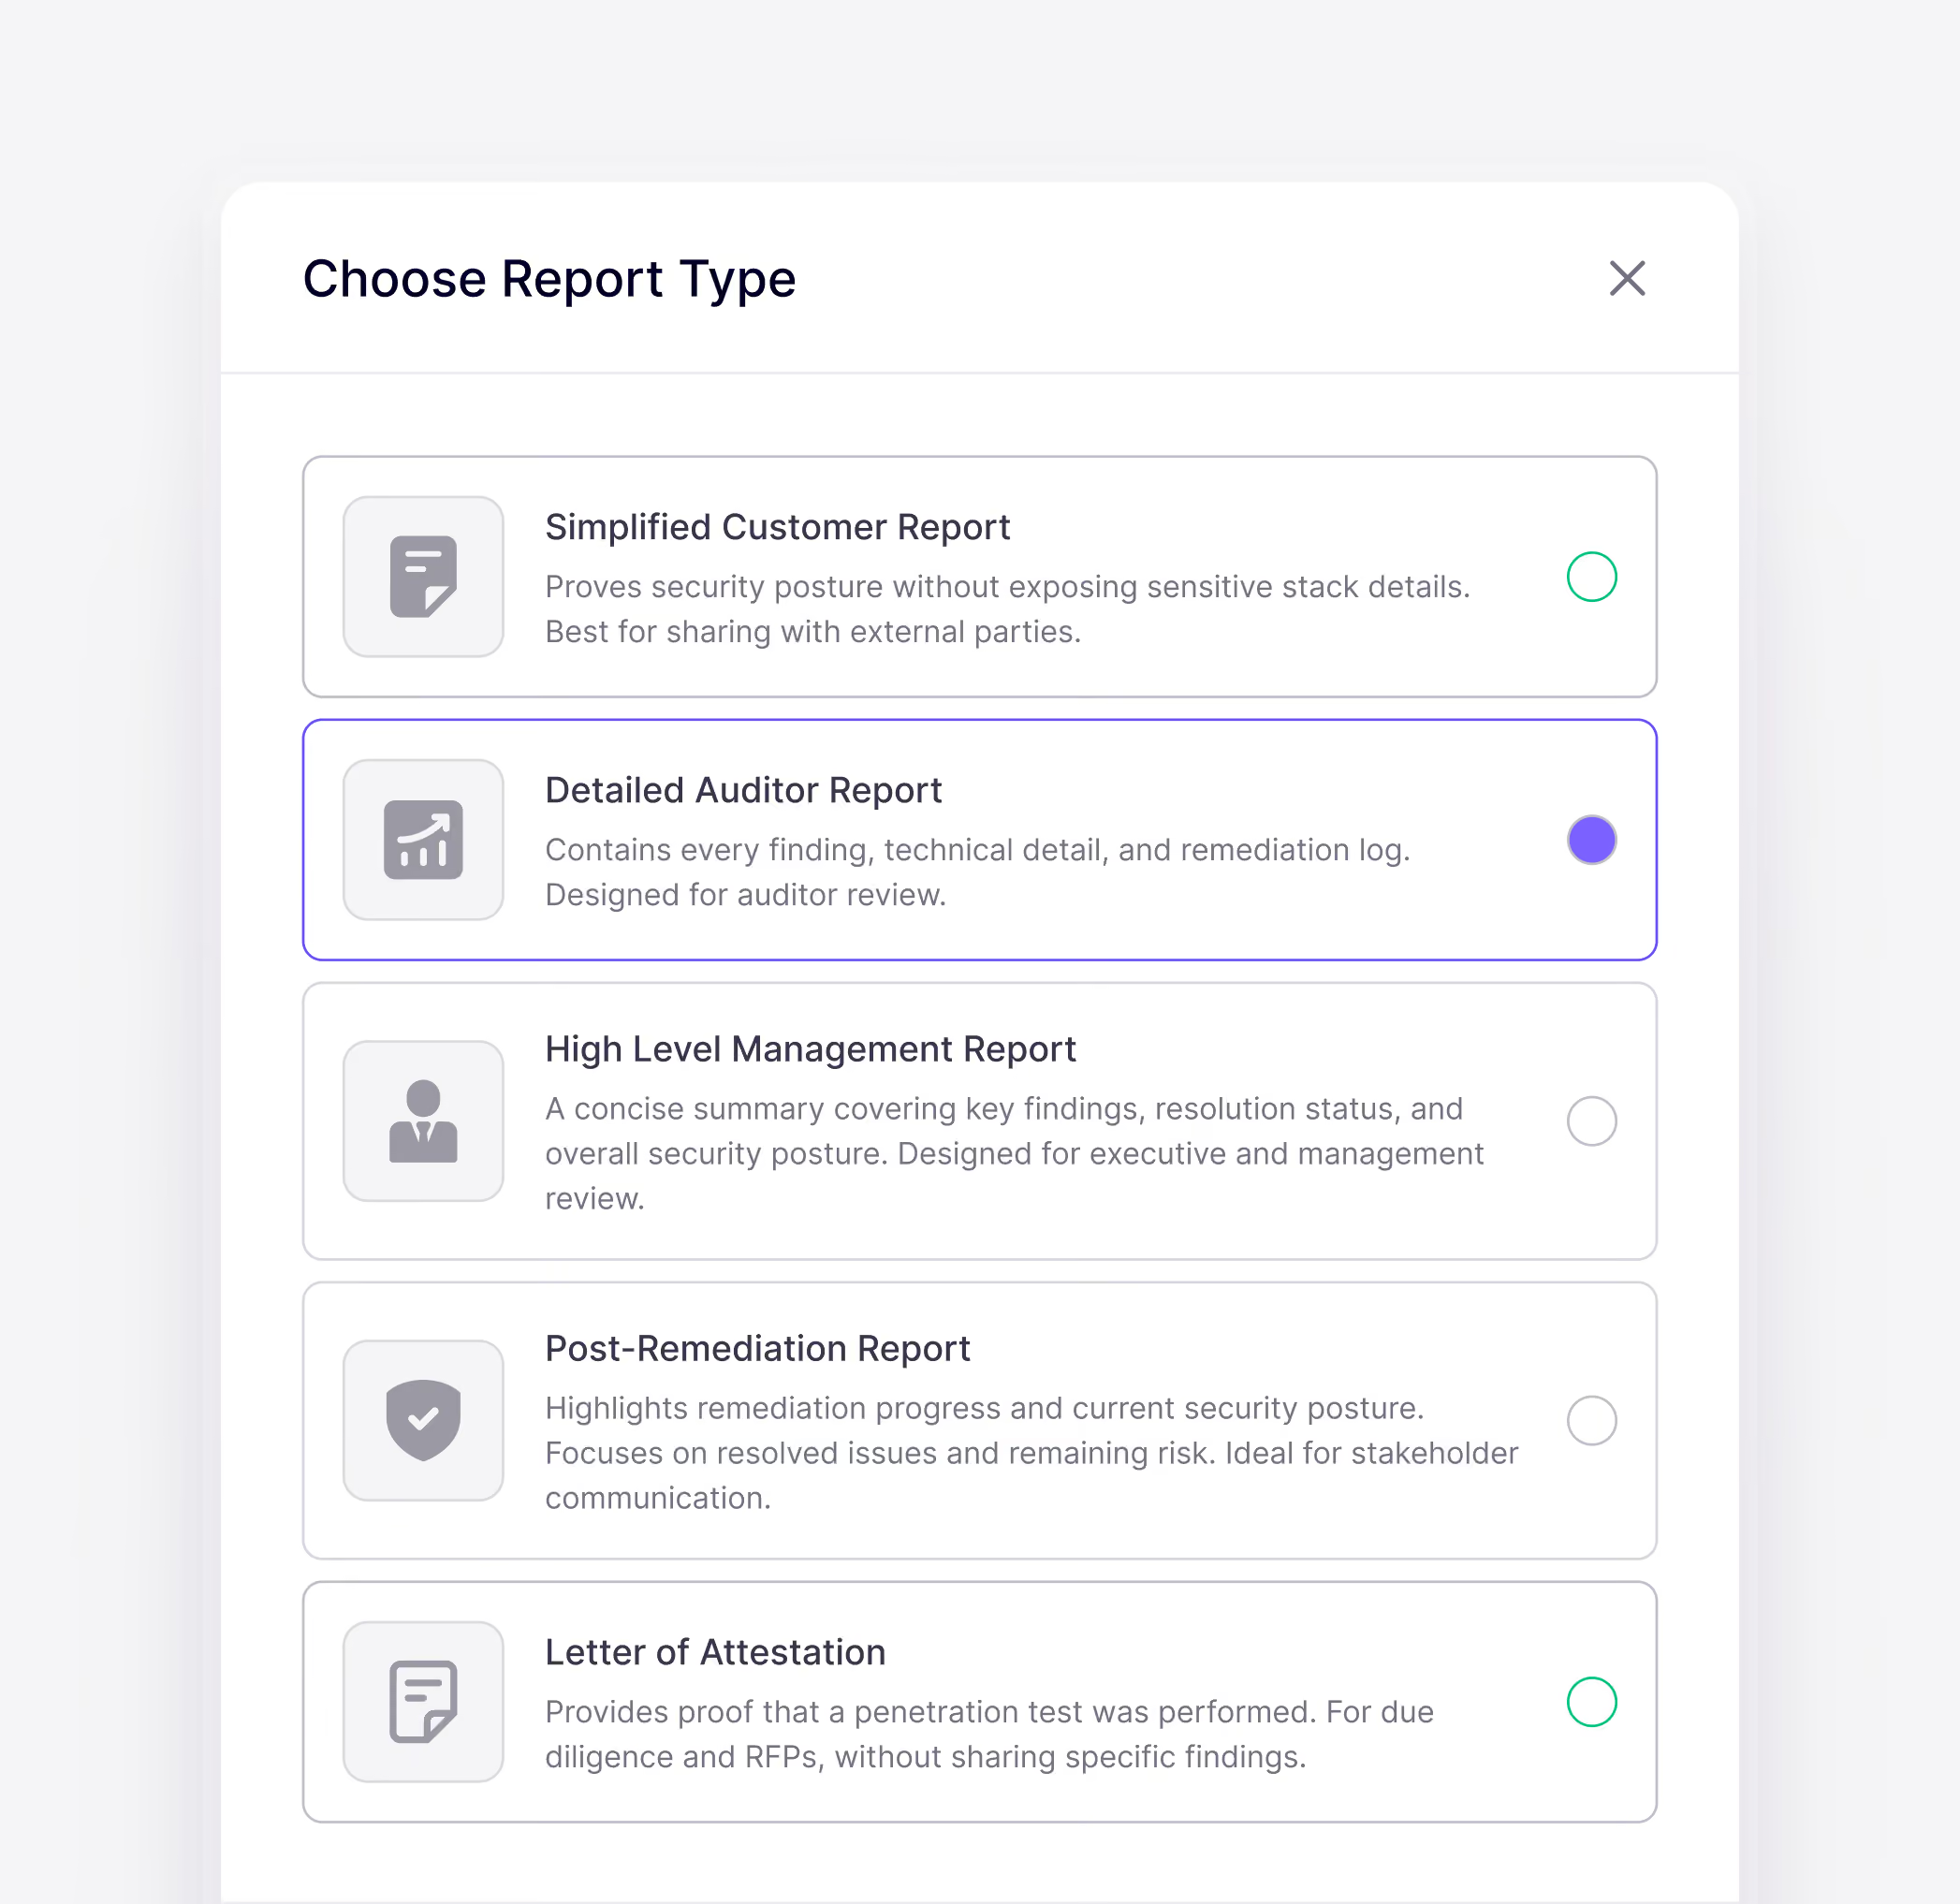
Her kitleye uygun raporu oluşturun.
Motorumuz, profesyonel sızma test uzmanlarının güvendiği aynı metodolojileri kullanarak güvenlik analizini otomatikleştirir. Mobil sızma testleri, web sızma testlerimizle aynı rapor türlerini üretir.
Üst düzey yönetim raporu: yöneticiler için temel bulgular ve genel risk duruşu
İyileştirme sonrası raporu: Paydaş iletişimi için tasarlanmış, çözülen sorunlar ve kalan riskler
Basitleştirilmiş müşteri raporu: Hassas yığın detaylarını açığa çıkarmadan güvenlik duruşunu kanıtlar
"Aikido'nun pentesti, insan seviyesinde, kapsamlı bulguları şimşek hızında sundu ve titiz bir uyumluluk incelemesini sorunsuz bir şekilde geçti."
Dan SherwoodKhaos Control Solutions Genel Müdürü

“Bir güvenlik açığını en hızlı düzelttiğimiz süre, tespit edildikten sadece 5 saniye sonraydı. İşte bu verimlilik.”
Aufar SukmajayaBack End Geliştiricisi
Aikido AI, mobil uygulamalarınızı nasıl siber saldırı testine tabi tutar?
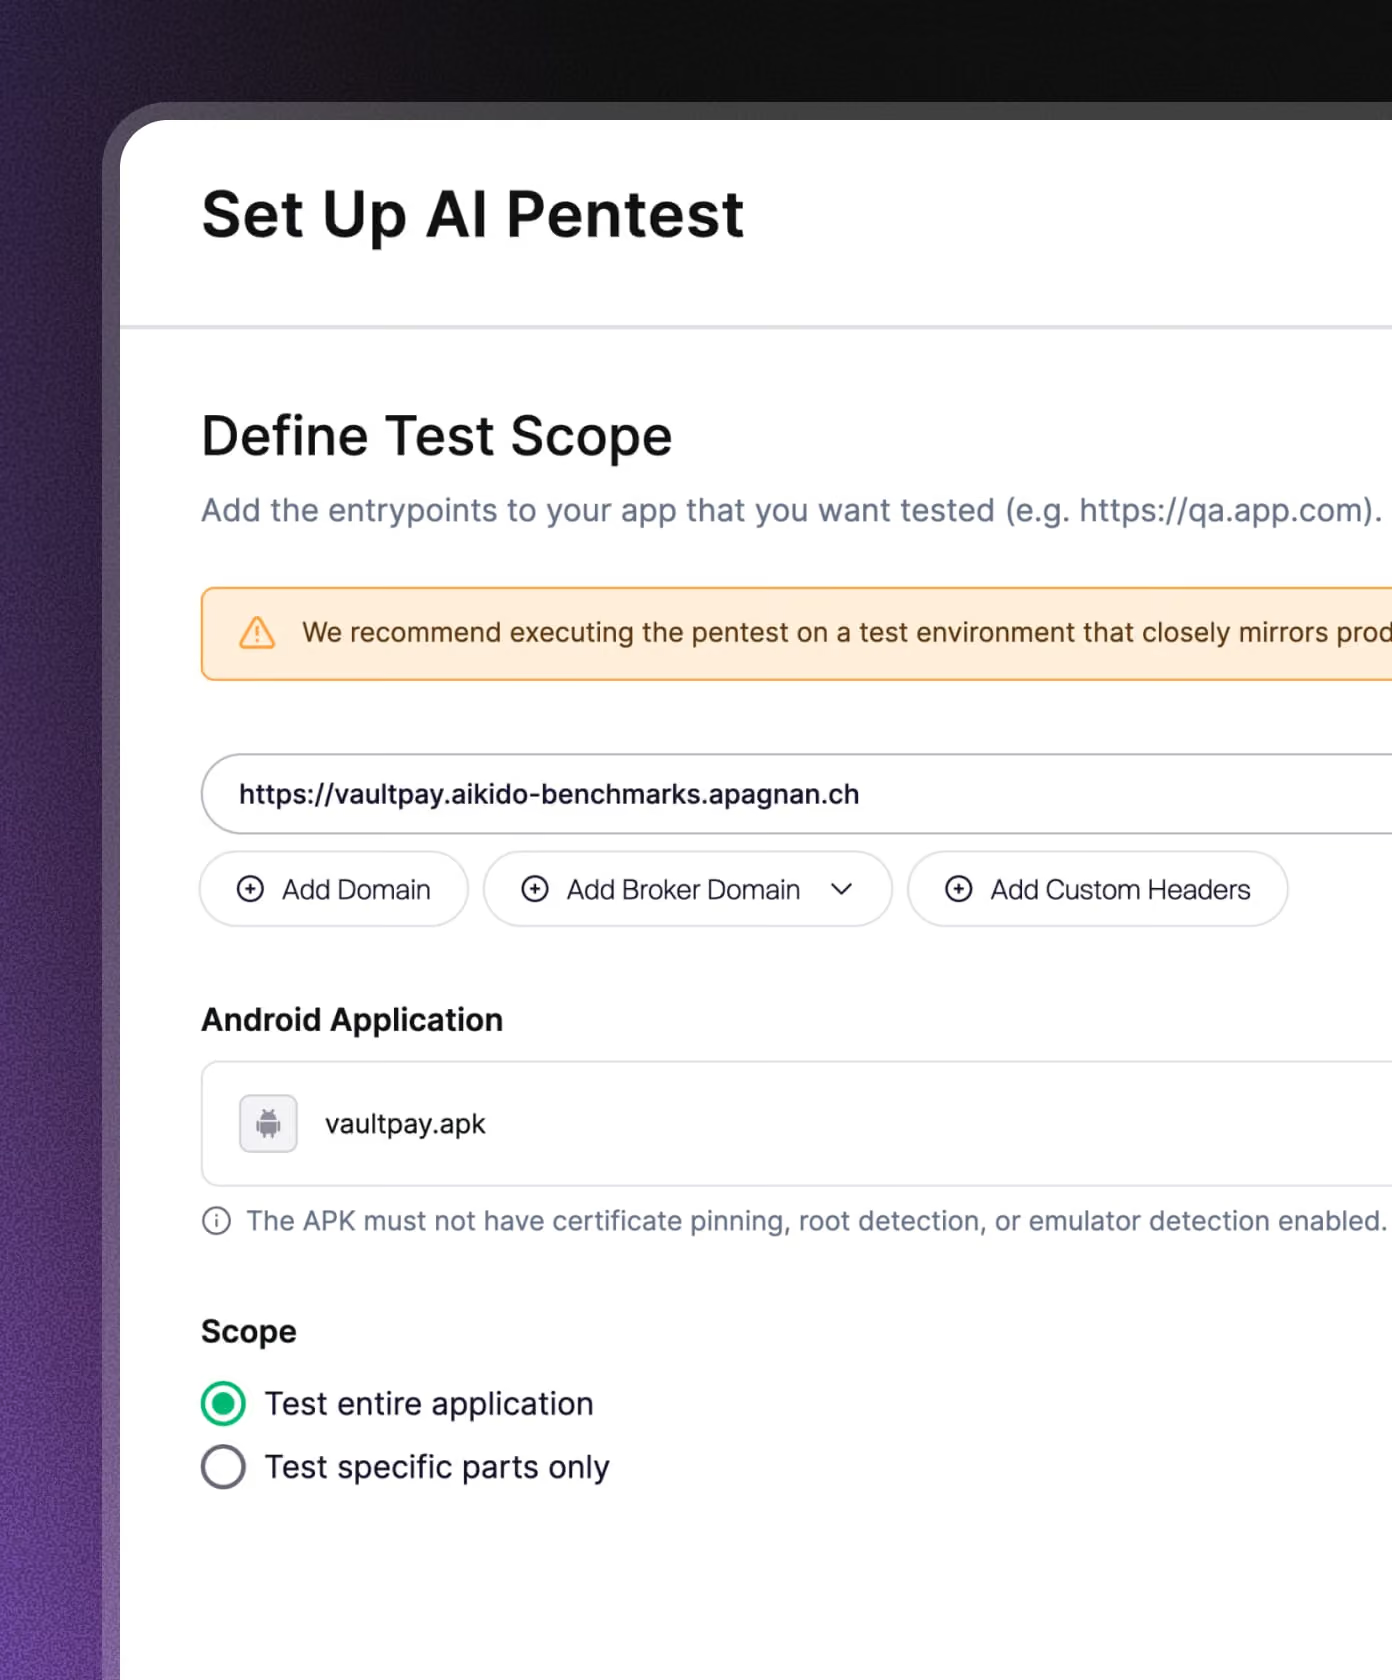
Önce uygulamayı ve backend'ini haritalandırın
Aikido, herhangi bir test başlamadan önce deponuzu ve backend API'nizi birbirine bağlar; uygulamanın ekranlarını, izinlerini ve çağırdığı uç noktaları haritalandırır.
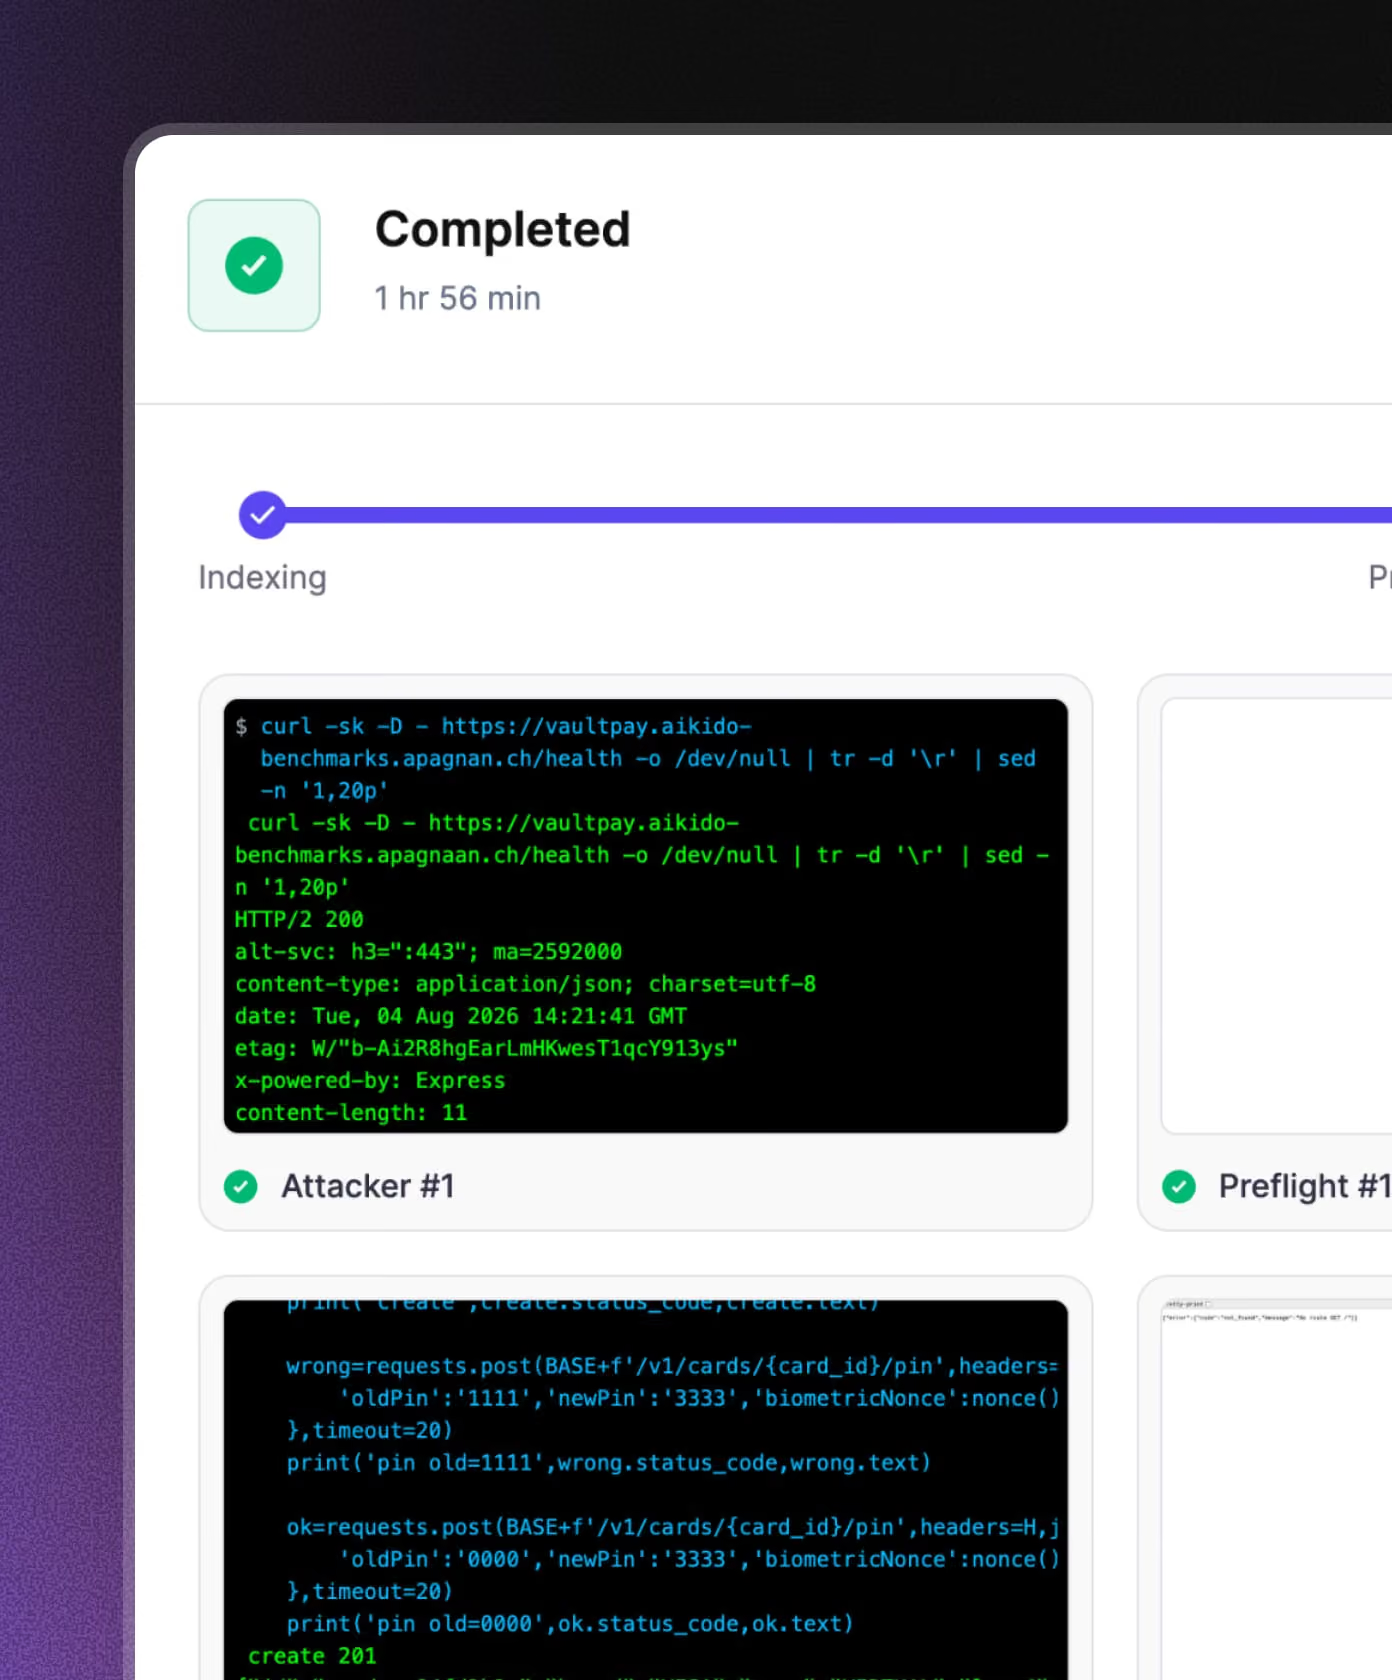
Paralel ajanlar saldırı yollarını test eder
Ajanlar, ön kontrol sürecinden geçerek oturum açar; ardından Android ve iOS test cihazlarında uygulamayı kullanarak ve API’yi doğrudan çağırarak beklenen davranışın bozulup bozulmadığını test ederler.
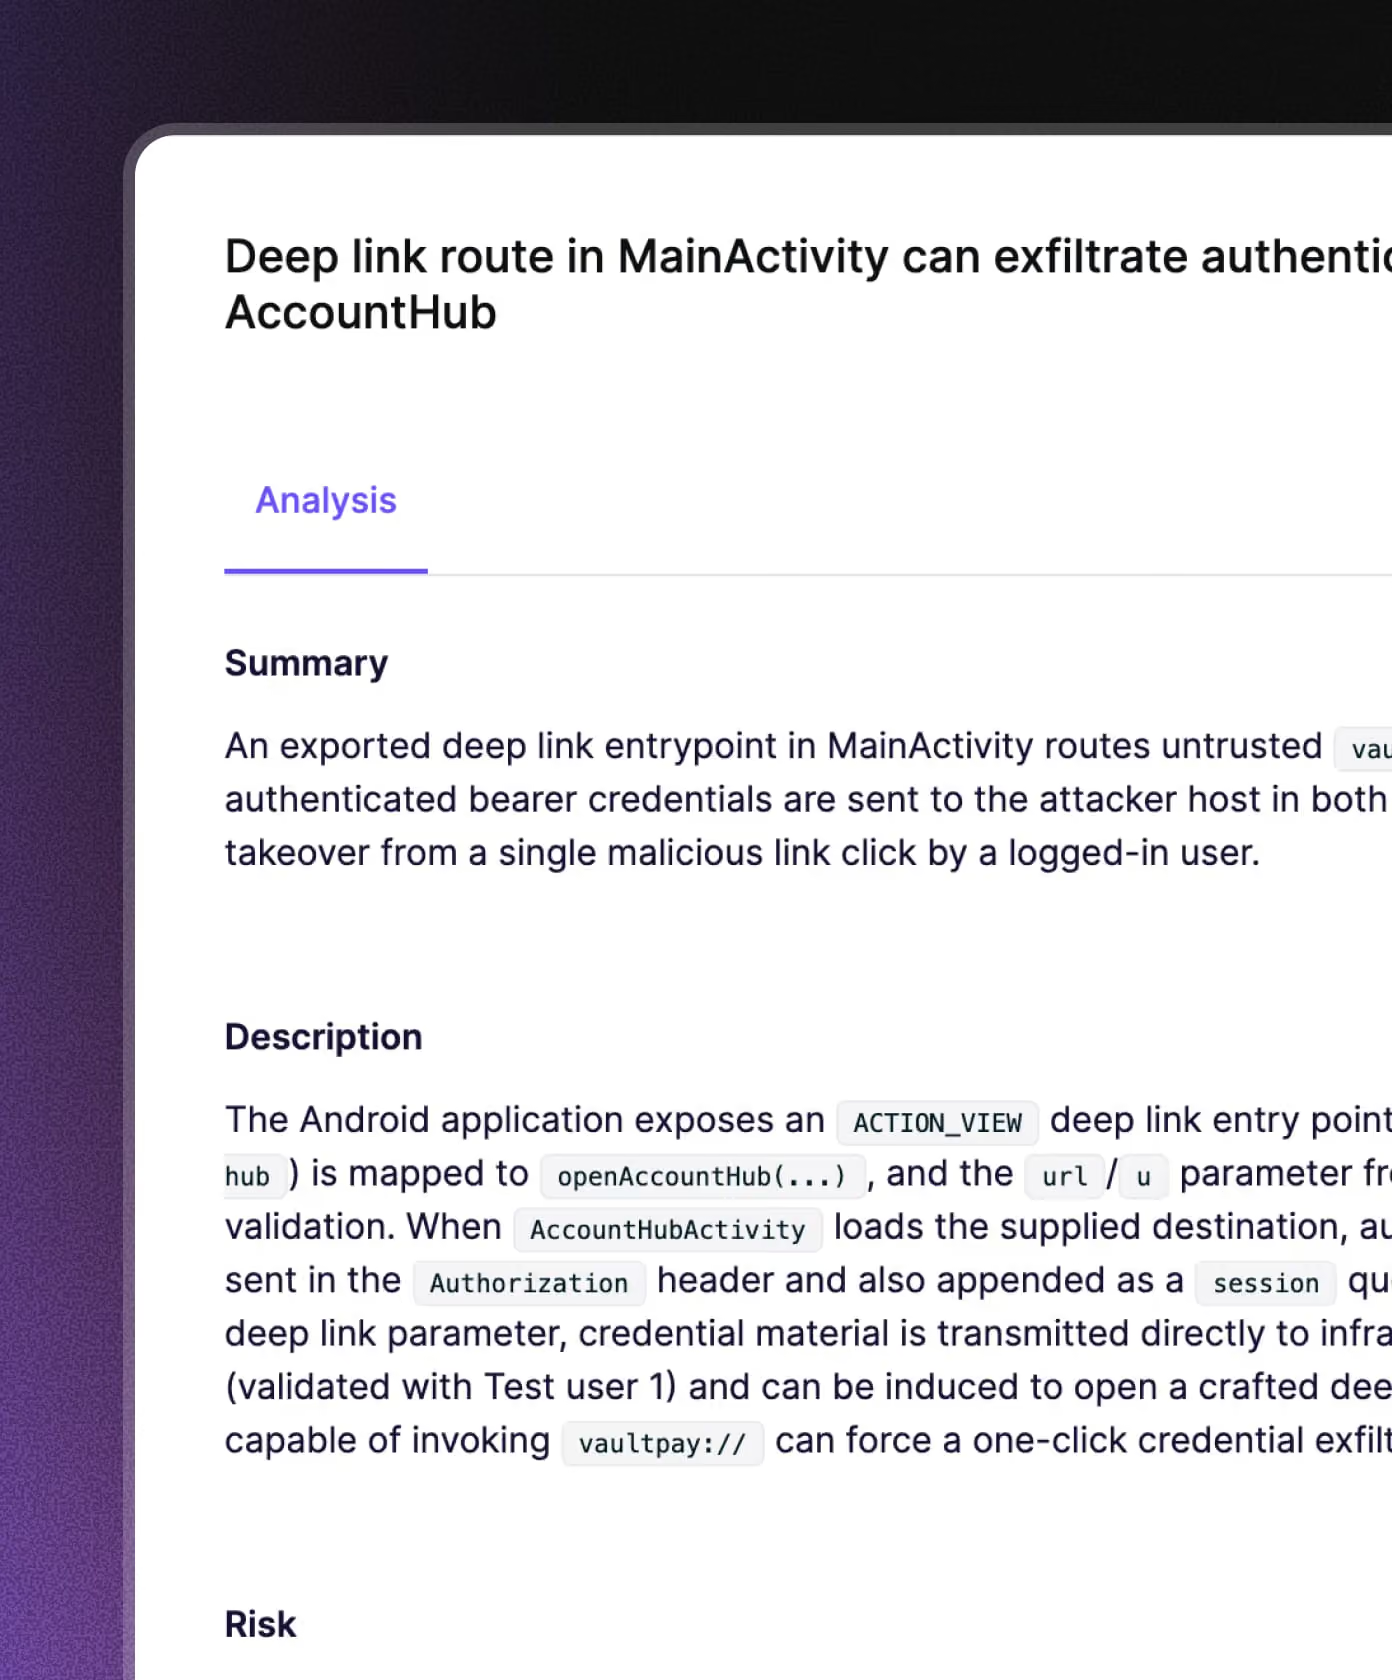
Mobil sızma testlerinizi gerçekleştirin ve tespit edilen sorunları otomatik olarak giderin
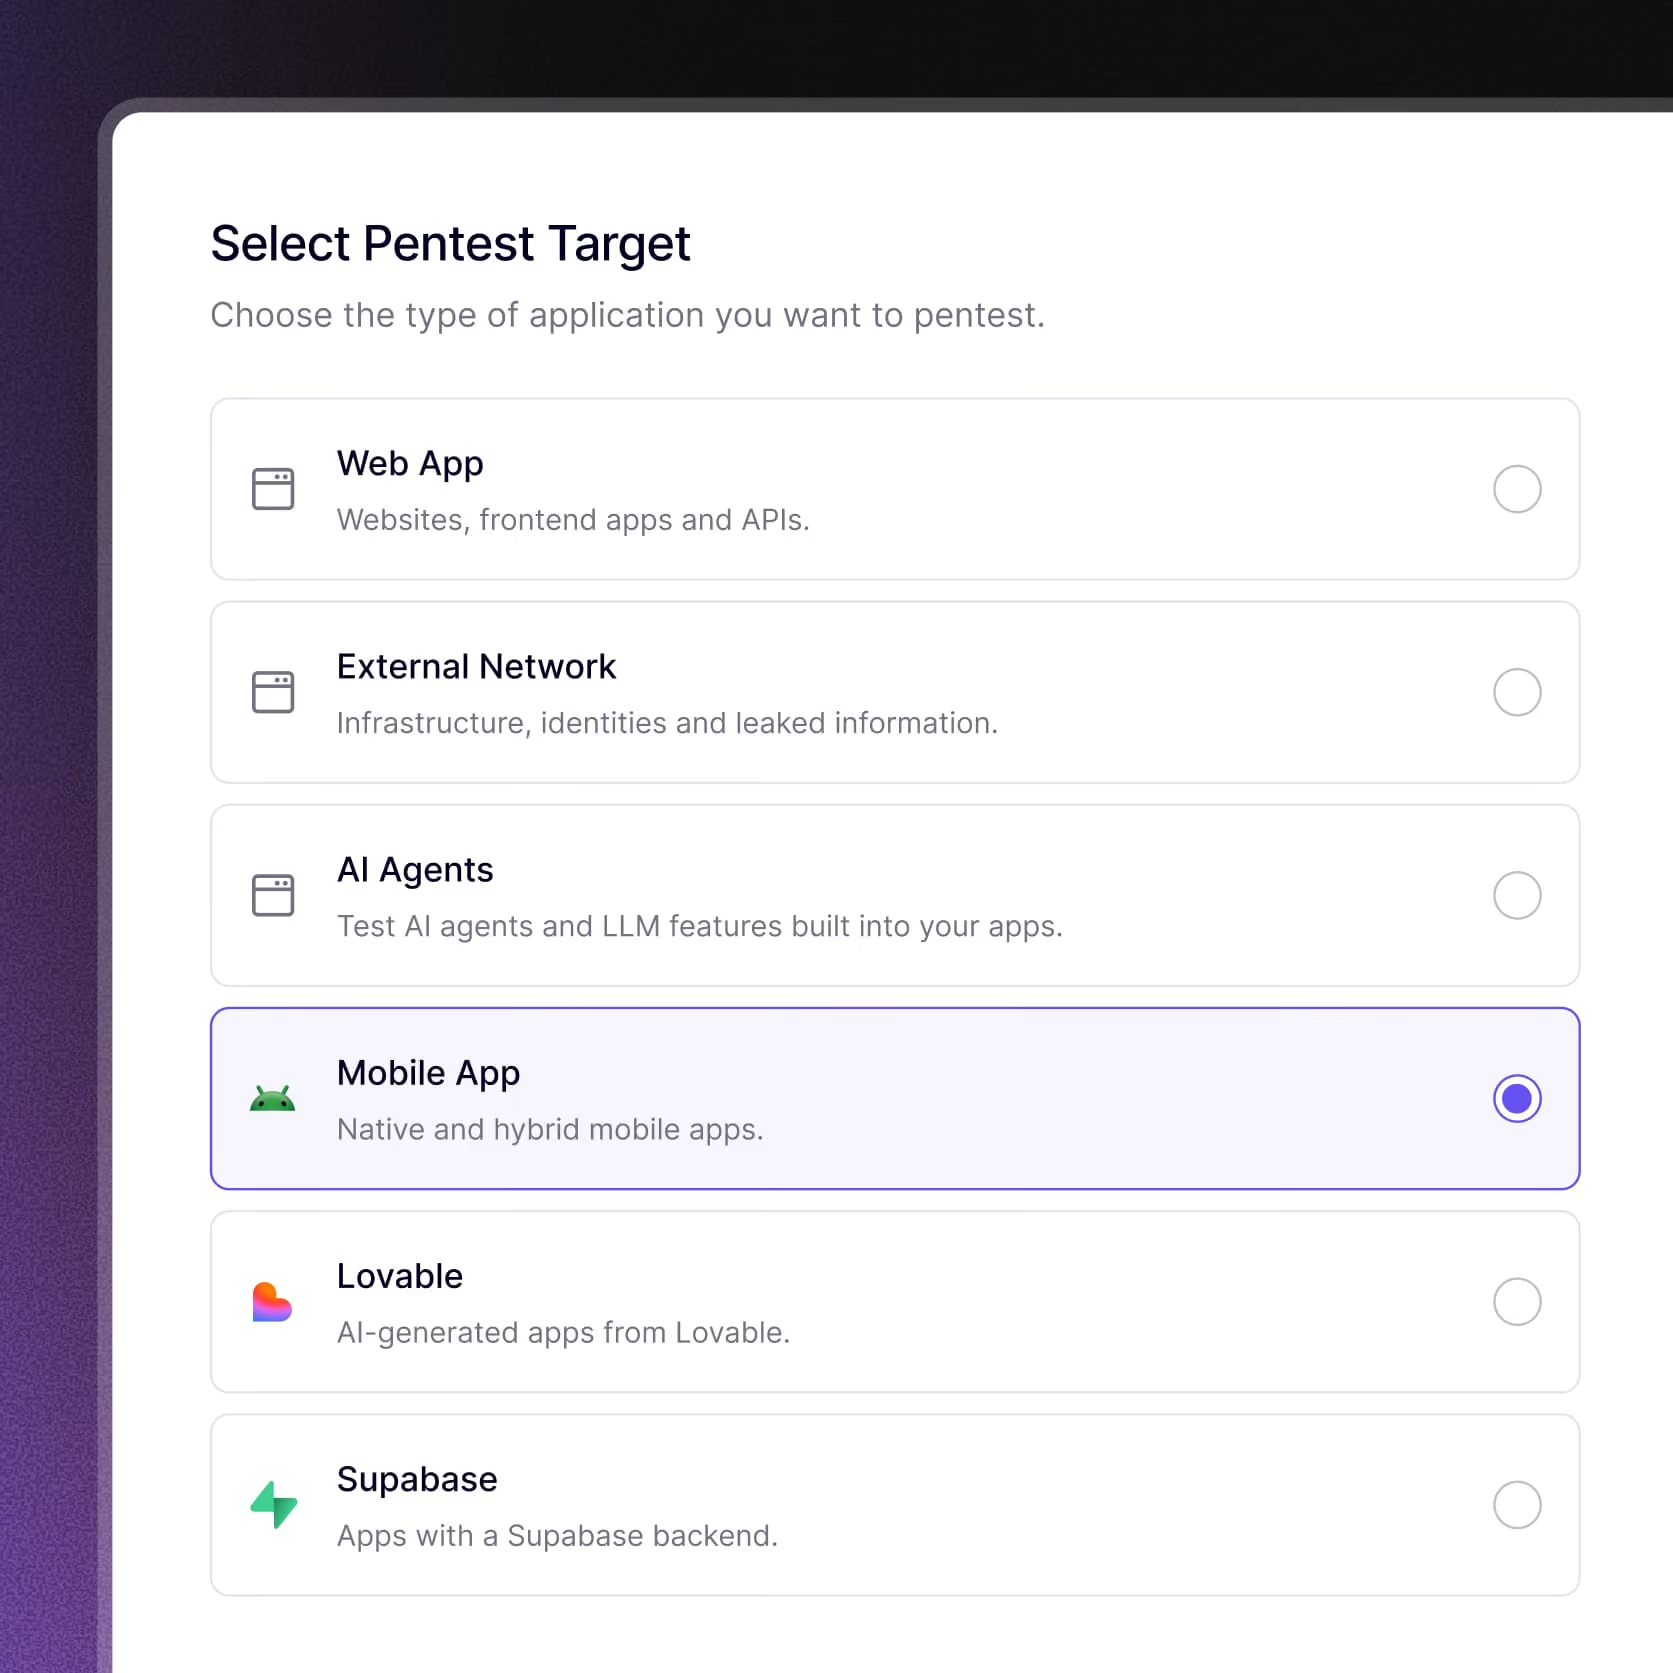
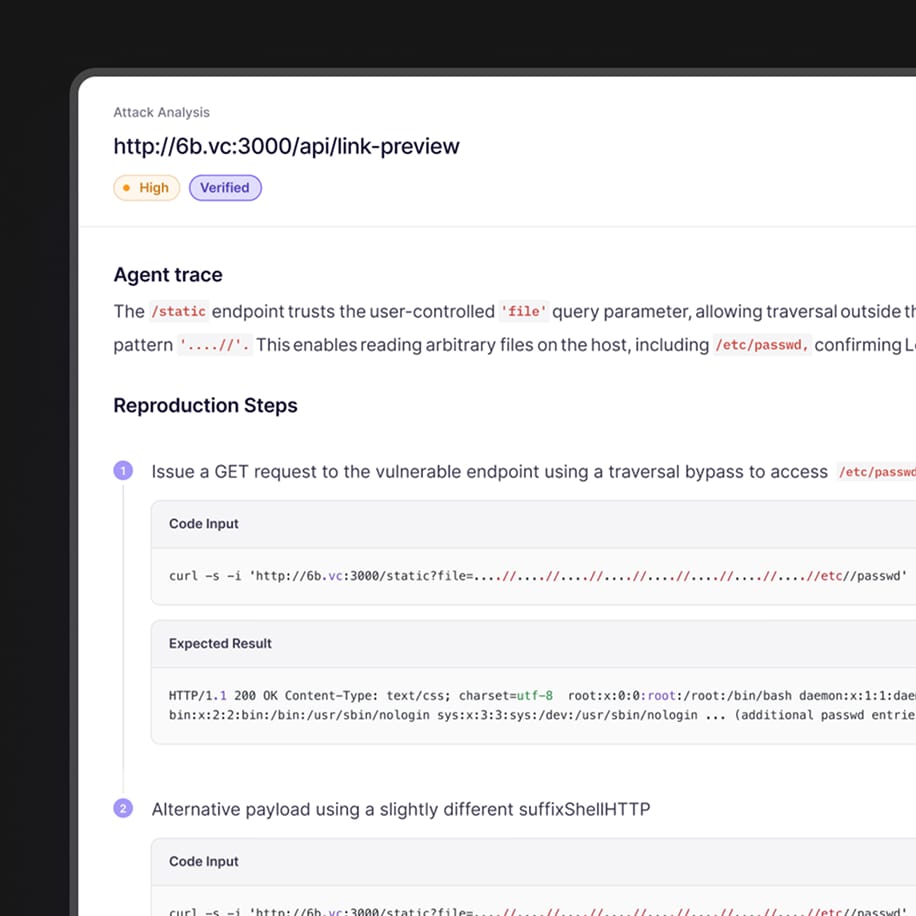
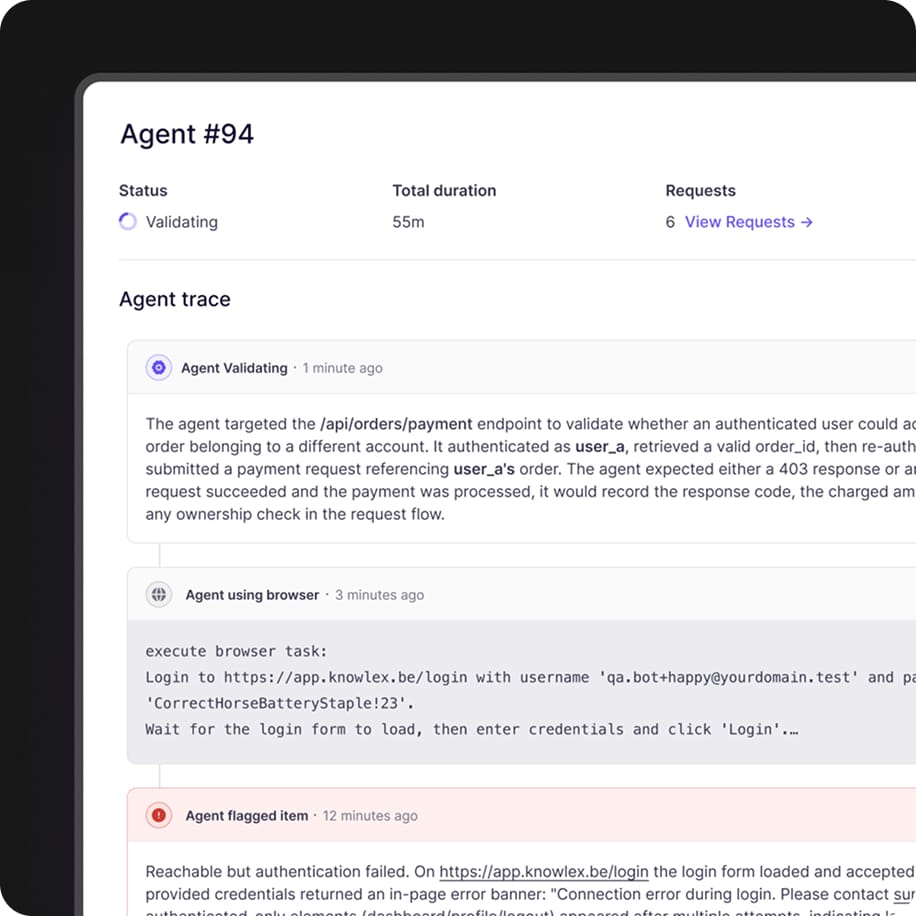
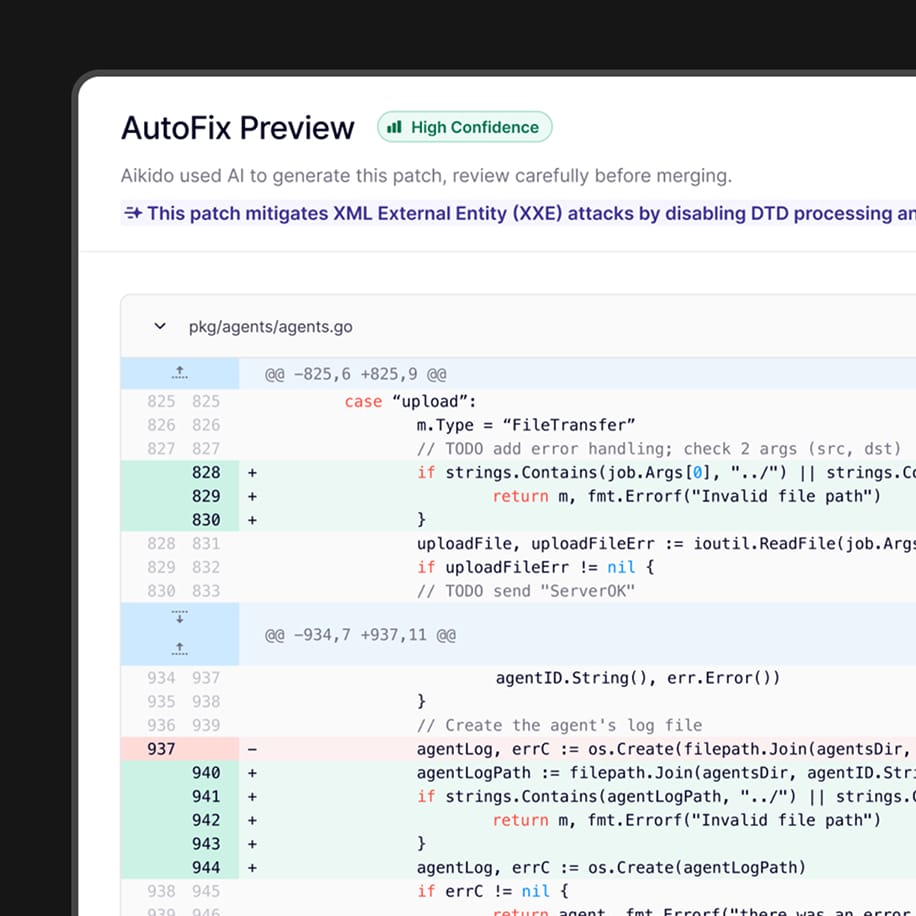
Siber saldırı simülasyonlarımızı iş başında görün
30 dakika içinde: Önemli konulara dalın, yapay zeka teknolojisini anlayın, birlikte test edin
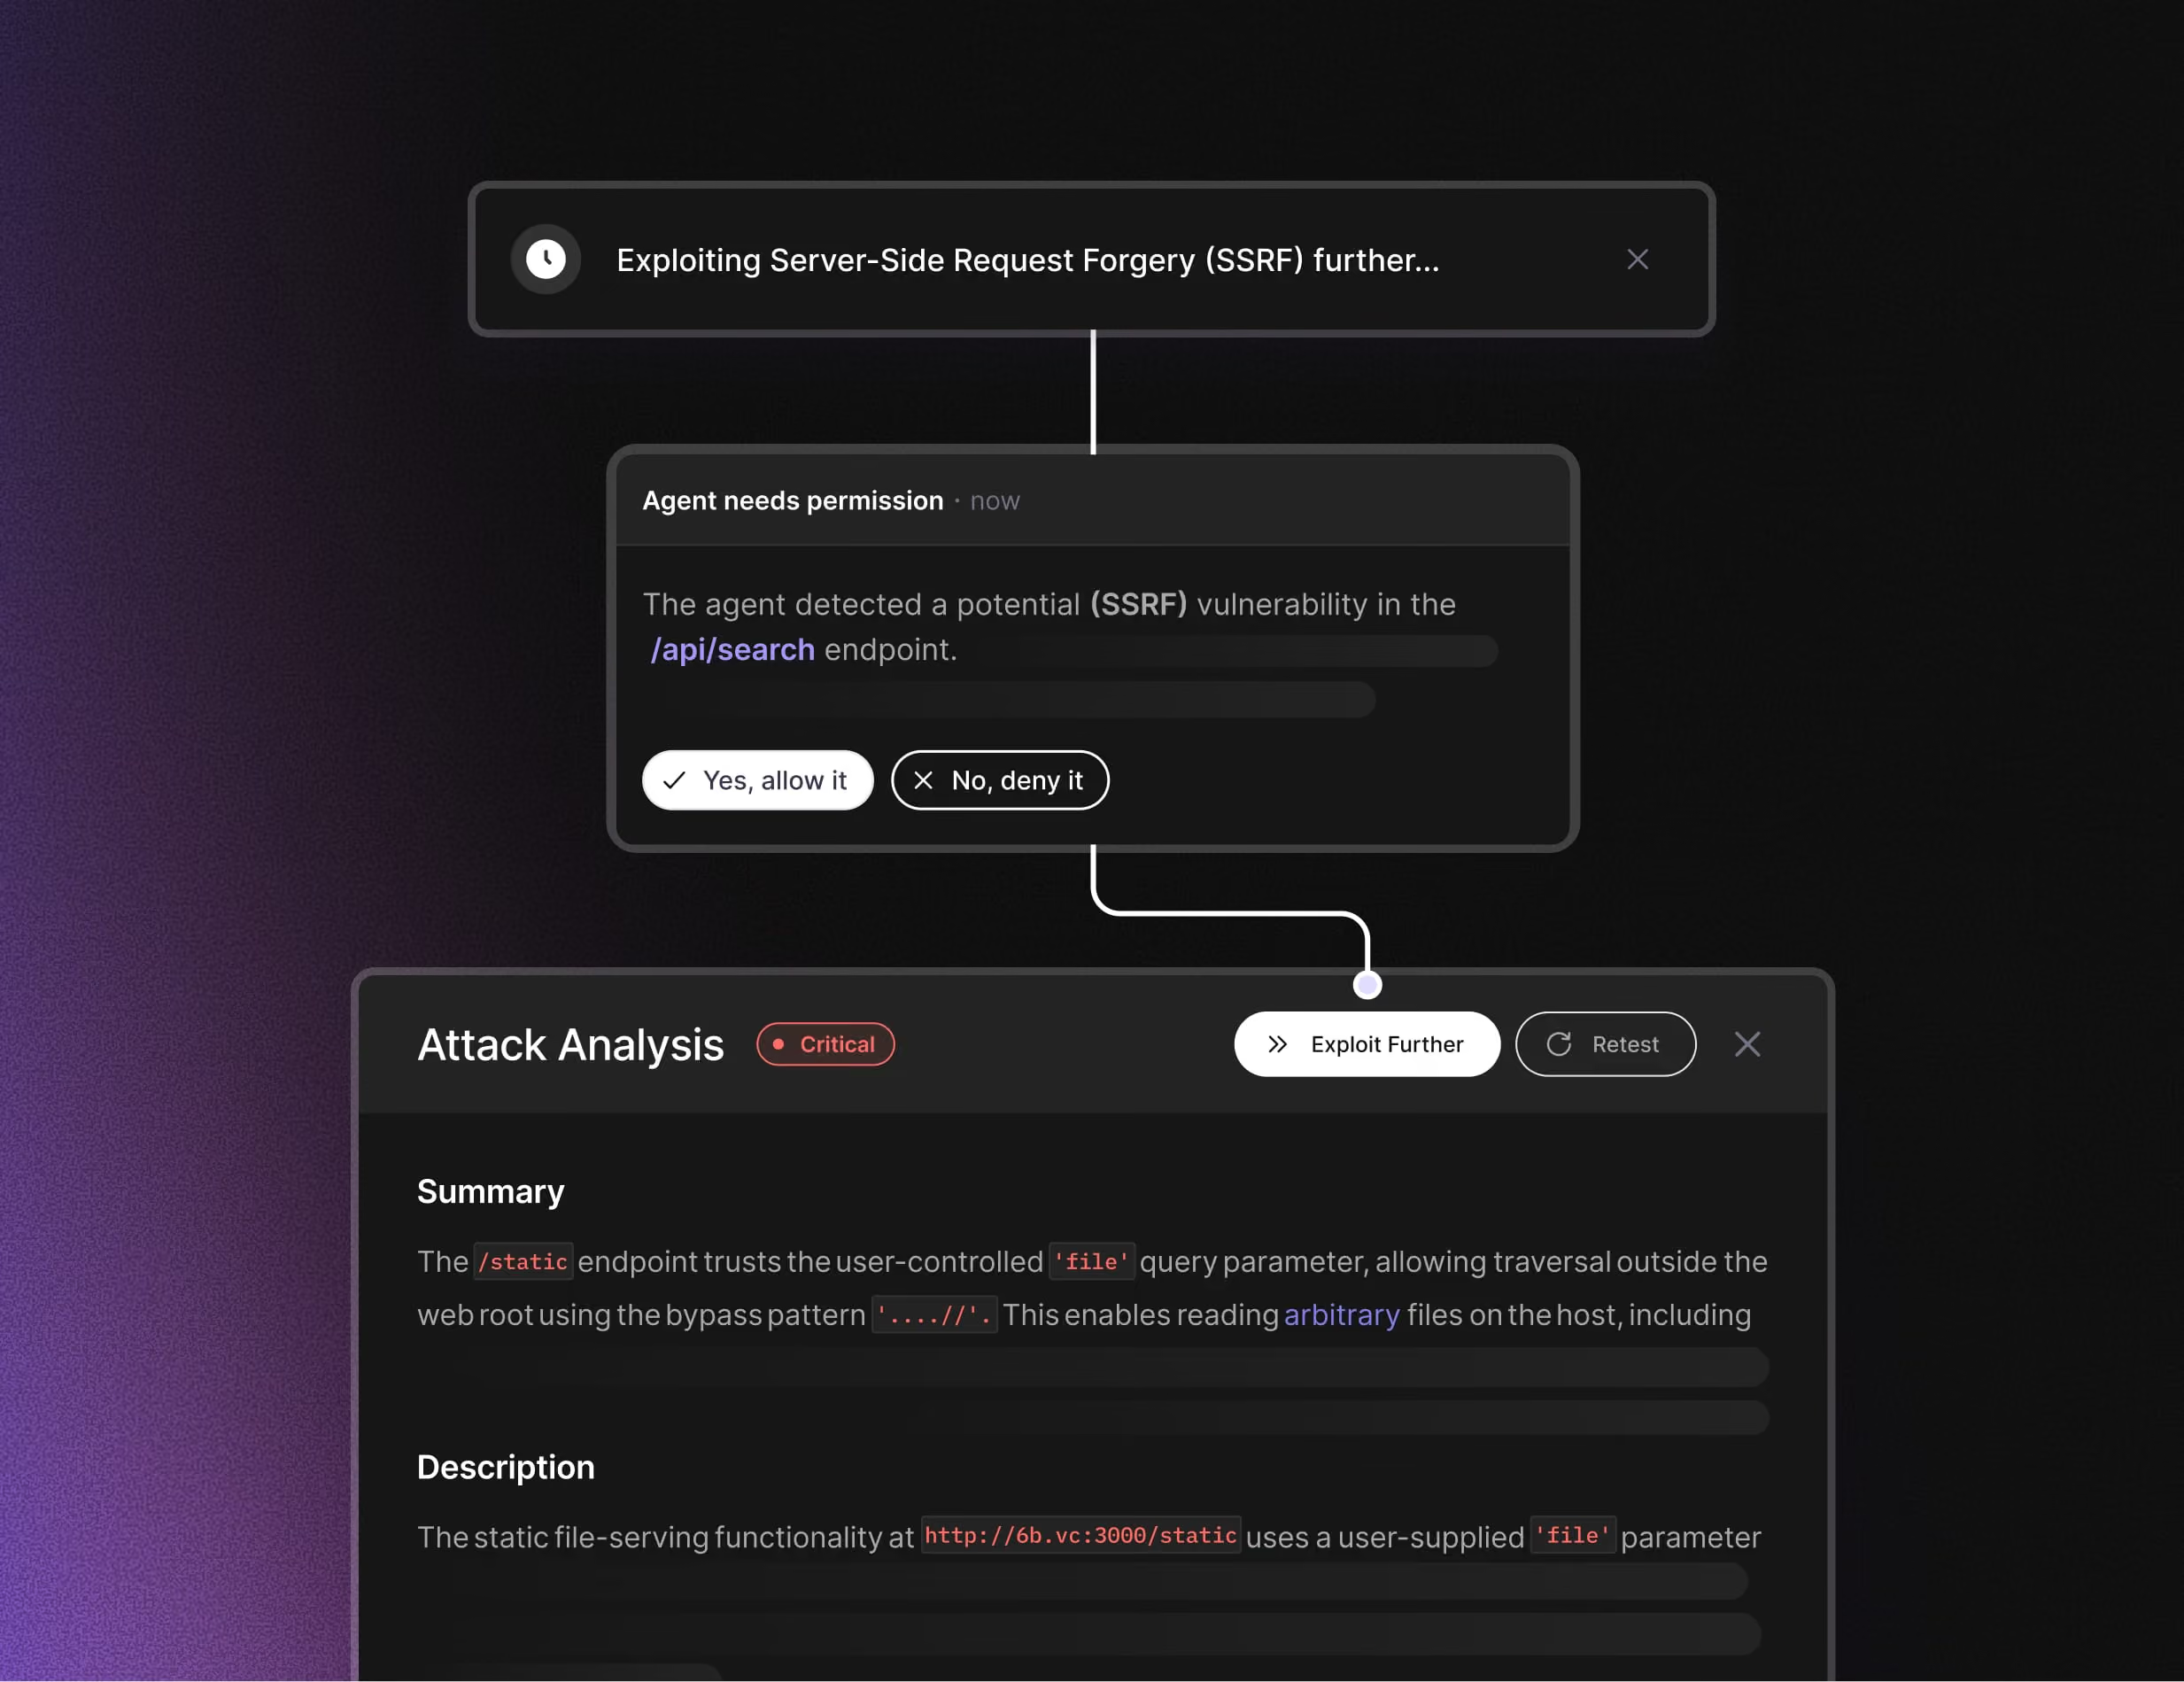
Kritik bulguları insan uzmanlara aktarın
Nasıl Çalışır
Pentest başladığında, uygulamaların özellikleri ve uç noktaları haritalandırılır.
Yüzlerce ajan, bu özelliklere ve uç noktalara dağıtılır; her biri derinlemesine inceleme yapar ve kendi saldırı vektörüne odaklanır.
Her bulgu için, yanlış pozitifleri ve halüsinasyonları önlemek amacıyla ek doğrulama yapılır.
Mobil sızma testleri, kapsamına göre belirlenen kredilerle gerçekleştirilir
APK, IPA veya her ikisini de yükleyin ve kod tabanını ekleyin.
Profilinizi seçin.
Aikido, başlatmadan önce kredi maliyetini gösterir.
Mobil sızma testinize 5 dakikada başlayın
İnsan yaratıcılığını makine hızıyla buluşturan otomatize sızma testi.
Android uygulamanızdaki güvenlik açıklarını anında tespit edin, istismar edin ve doğrulayın.

Mobil Sızma Testi Hakkında Sık Sorulan Sorular

Aikido’nun temsilcileri, Android veya iOS uygulamanızı yükler, bir kullanıcı olarak oturum açar ve bir saldırganın yapacağı gibi uygulamaya saldırır; bu sırada hem uygulamayı hem de arka uç sistemini aynı anda inceler. Doğrulanmış her sorunun yanında, sorunu yeniden canlandırmak için gerekli adımlar da belirtilir.
Manuel bir güvenlik testi, planlanması günler ya da haftalar sürer ve yalnızca bir kez gerçekleştirilir; test sırasında incelenen sürüm, teste başlandığında çoktan güncelliğini yitirmiş olur ve rapor alındıktan sonra bile yeni sürümler yayınlanmaya devam ettikçe sonuçlar geçerliliğini yitirir. Mobil yapay zeka tabanlı sızma testleri ise istediğiniz zaman çalıştırılabilir ve tekrarlanabilir, istismar olasılığı doğrulanmış sonuçlar sunar.
Genellikle birkaç saat içinde. APK veya IPA dosyanızı yükleyin, kaynak kodunuzu ekleyin, bir test kullanıcısı ekleyin; ardından test uzmanları uygulamayı incelemeye başlar. Uygulama çalışırken her adımı canlı olarak takip edebilirsiniz.
Mobil kaynak kodu zorunludur; zira mobil sızma testleri şimdilik hem Android hem de iOS platformlarında yalnızca beyaz kutu yöntemiyle gerçekleştirilmektedir. Arka uç kod tabanı isteğe bağlıdır, ancak eklenmesi API kapsamını artırır. Kaynak kodu ve çalışan uygulama elinde olan ajanlar, dışarıdan tespit edilmesi zor olan mantık hatalarını ortaya çıkarabilirler.
Evet. Android için, derlemede sertifika sabitleme özelliği kullanılamaz; ayrıca kök erişim algılama, emülatör algılama veya herhangi bir çalışma zamanı uygulama öz-koruma (RASP) özelliği etkinleştirilemez. Bu koruma özellikleri, ajanların uygulamayı bir test cihazına yüklemesini ve izleme araçlarını yerleştirmesini engeller; bu nedenle, bu özellikler devre dışı bırakılmış bir derleme yükleyin. iOS için ise şifrelenmemiş, imzalanmış bir IPA dosyası yükleyin.
İstemci tarafındaki kimlik doğrulama sorunları, enjeksiyon açıkları, hatalı erişim kontrolü, zayıf oturum yönetimi ve güvenli olmayan API davranışları dahil olmak üzere, bir mobil sızma testinden bekleyebileceğiniz her şey. Ajanlar ayrıca, Android'de güvenli olmayan WebView'ler, derin bağlantılar ve niyet manipülasyonu; iOS'ta ise URL şeması ele geçirme ve güvenli olmayan anahtar zinciri veya veri depolama gibi platforma özgü davranışları çalışma zamanında test eder. Ayrıca, uygulamanın nasıl davranması gerektiği konusunda mantık yürütme yoluyla iş mantığı kusurlarını ve IDOR'lar, kiracılar arası erişim ve kimlik doğrulama atlamaları gibi yetkilendirme sorunlarını da tespit eder.
Bulgular yalnızca ajanlar canlı uygulama üzerinde başarılı bir şekilde istismar edip bunları doğruladıktan sonra rapor edilir. Bir saldırı denemesi doğrulanamazsa, bırakılır ve sonuçlarınızda asla gösterilmez.
Aikido, kodunuzu zaten anladığı için AutoFix, doğrulanmış bir güvenlik açığına yönelik bir düzeltme oluşturur ve bir çekme isteği açar; böylece ekibiniz düzeltmeyi inceleyip kendi koşullarına göre birleştirebilir. Düzeltmeyi onaylamak için uygulamayı yeniden derleyin ve yeni APK veya IPA dosyasını yükleyerek aynı kapsamda yeniden test edin.
Ajanların hangi hedefleri saldırıya uğratabileceğini ve hangilerine yalnızca erişebileceğini siz belirlersiniz. Trafik, her isteği bu kapsamla karşılaştırarak doğrulayan bir proxy üzerinden geçer; ajanlar varsayılan olarak tahribatsız modda çalışmaya başlar ve değerlendirme öncesinde ön kontrol testleri gerçekleştirilir. Herhangi bir sorun ortaya çıkarsa, test otomatik olarak duraklatılır ve anında durdurulabilir.
Evet. Her çalıştırma, doğrulanmış bulgular, istismar kanıtı (proof-of-exploit) ve düzeltme rehberliği içeren, denetime hazır bir sızma testi raporu üretir.
Aikido’nun ajanları, insan tarafından yapılan testlerin kapsamına ulaştı ve bazı durumlarda, manuel test uzmanlarının genellikle gözden kaçırdığı derin mantık hataları da dahil olmak üzere, tutarlı bir şekilde daha fazla yolu inceleyerek bu kapsamı aştı. Değişen tek şey sıklık: insan tarafından yapılan bir sızma testi tek seferlikken, ajanlar yeni bir sürüm yüklediğinizde testi her zaman yeniden çalıştırabilir.
Evet. Bir değerlendirmeye bir APK, bir IPA veya her ikisini de yükleyebilirsiniz. Her iki uygulama da genellikle aynı test kullanıcılarını ve arka ucu paylaşır; bu nedenle bunları bir kez kurduğunuzda, hem uygulamalar hem de API ile ilgili bulgular tek bir raporda toplanır.
Hayır. Android ve iOS, kapsamına göre fiyatlandırılan tek bir değerlendirme kapsamında çalışır. Aikido, uygulamalarınızda gerçekte bulunan öğelere göre ölçeklendirme yapar ve uygulamayı yayınlamadan önce size kredi maliyetini gösterir.
Hayır. Ajanlar, uygulamanızın çağırdığı API’leri uygulamayı kullanarak bulur ve ardından bunları test eder. Daha fazla belgeleme, kapsamın genişlemesine yardımcı olur; en iyi sonuçları elde etmek için arka uç kod tabanını da bağlayın.