Fiyatlandırma
EN
EN
FR
JP
DE
PT
ES
IT
TR
Giriş Yap
Ücretsiz Başlayın
Ücretsiz Başlayın
Güvenli komut istemi
Bağımlılıklar (SCA)
Kod Analizi (SAST ve AI SAST)
Halkla İlişkiler İncelemesi
Kod Kalitesi
Kötü Amaçlı Yazılım
Sırlar
CVE İçermeyen Kütüphaneler
Lisanslar / SBOM
Güncel Olmayan Yazılımlar
Riskleri ortaya çıkarın ve görselleştirin
Bulut Güvenliği Durumu (CSPM)
Attack Path Analizi
Sanal Makineler
Altyapı Olarak Kod (IAC)
Kapsayıcı Tarama
K8s Taraması
Güçlendirilmiş İmajlar
Veri İfşası (DSPM)
Otonom sızma testi
Web/API
Ağ
Yapay zeka yetenekleri
Mobil
Aikido Infinite (sürekli)
Aikido Makinesi (yerinde)
Dinamik Test (DAST)
Saldırı Yüzeyi (ASM)
API taraması
Saldırılar gerçekleşmeden önce engelleyin
Cihaz Koruması
Çalışma Zamanı Koruması
Bot Koruması
Yapay Zeka Yönetişimi
Otonom güvenlik platformu
Kullanım senaryoları
Tedarik zinciri saldırılarını engelle
Yapay zeka kodunu güvene al
Yapay zeka destekli güvenlik testi çalıştırın
AppSec süreçlerini tek yerde birleştirin
Zəifliklerin giderilmesini otomatikleştirin
Citizen developer'ları güvence altına alın
Zafiyet yönetimi
İşgücü güvenliği
Sektörler
Startuplar
Kurumsal
Hükümet ve Kamu Sektörü
Fintech ve Bankacılık
Sağlık Hizmetleri ve Tıbbi Teknoloji
PE ve Grup şirketleri
Uyum Amaçlı
SOC 2 ve ISO 27001
FedRAMP
Uyum Entegrasyonları
Geliştirici
Dokümanlar
Herkese açık API dokümanları
Değişiklik Günlüğü
Güven Merkezi
Entegrasyonlar
IDE'ler
Bulutlar
Uyumluluk
CI/CD sistemleri
Git Sistemleri
Mesajlaşma Uygulamaları
Görev yöneticileri
Tüm entegrasyonlar
Açık Kaynak
Zen Güvenlik Duvarı
Opengrep
Aikido Safe Chain
Betterleaks
Şirket
Blog
Müşteriler
Etkinlikler ve Webinarlar
Raporlar
Aikido Arenası
Siber güvenlik için yapay zeka performans testleri
Şirket
Hakkımızda
Kariyer
Basın Kiti
İletişim
İş Ortakları
İş Ortaklığı Programı
Aikido for AWS
Aikido for Microsoft
Ofisler
Avrupa Ofisi
San Francisco Ofisi
İletişim
LinkedIn
YouTube
X
hello@aikido.dev
Kariyer

LegalTech için Aikido Security

LegalTech için özel güvenlik özelliklerine sahip hepsi bir arada AppSec platformu. Uygulamanızı güvence altına alın ve müşterilerinize veri güvenliği, bütünlüğü ve gizliliğine önem verdiğinizi kanıtlayın.

Ücretsiz BaşlayınDemo Rezervasyonu Yapın
Snyk Alternatifi

Bu şirketler geceleri daha rahat uyuyor

Smokeballlegalfly logoLinckrLoctaxKnowlex
Aikido paneli Aikido panel uyarısı

LegalTech neden zafiyet yönetimine ihtiyaç duyar?

LegalTech şirketleri sık sık hassas ve kişisel bilgileri işler. Bir güvenlik ihlali, verilerin tehlikeye girmesine yol açabilir, bu da ciddi itibar kaybına ve yasal sonuçlara neden olabilir.

Şirketler, ortaklıklara başlamadan önce bu tür tehditlere karşı korunduğunuzu talep edebilir.

Uyumluluk

Uyumunuzu Kontrol Altına Alın

Aikido, ISO 27001:2022 ve SOC 2 Tip 2 için teknik kontrolleri gerçekleştirir ve kanıt üretir. Teknik kontrolleri otomatikleştirmek, ISO
ve SOC 2 uyumluluğuna ulaşma yolunda büyük bir adımdır.

ISO 27001:2022

ISO 27001, özellikle LegalTech şirketleri için büyük önem taşır. Bu küresel olarak tanınan standart, hassas şirket bilgilerini yönetmek için sistematik bir yaklaşım benimsemenizi, bu bilgilerin gizliliğini, bütünlüğünü ve erişilebilirliğini sağlamanızı garanti eder. Aikido, ISO 27001 teknik kontrollerinin birçoğunu otomatikleştirir.

SOC 2 Type 2

SOC 2, hizmet sağlayıcılarınızın verilerinizi kuruluşunuzun çıkarlarını ve müşterilerinin gizliliğini koruyacak şekilde güvenli bir biçimde yönetmesini sağlayan bir prosedürdür. SOC 2'ye uyum sağlayarak verileri koruma taahhüdünüzü gösterin. Aikido, tüm teknik kontrolleri otomatikleştirerek uyumluluk sürecini çok daha kolay hale getirir.

Üzerinde 'AICPA SOC' yazan beyaz metin ve 'aicpa.org/soc4so' URL'si bulunan mavi dairesel amblem, 'Hizmet Kuruluşları için SOC | Hizmet Kuruluşları' ifadesiyle çevrili.

Aikido, SOC2 Type 2, ISO 27001:2022 ve daha fazlası için tüm teknik kod ve bulut güvenlik gereksinimlerini kapsar.

SOC 2 Kontrolleri

Risk değerlendirmesi

CC3.3: Dolandırıcılık potansiyelini değerlendirin
CC3.2: Belirlenen Risklerin Önemini Tahmin Edin

Kontrol faaliyetleri

CC5.2: Kuruluş, hedeflere ulaşmayı desteklemek amacıyla teknoloji üzerindeki genel kontrol faaliyetlerini seçer ve geliştirir.

Mantıksal ve fiziksel erişim kontrolleri

CC6.1
CC6.6
CC6.7
CC6.8

Sistem operasyonları

CC7.1: Altyapı ve yazılımı izleyin
CC7.1: Değişiklik algılama mekanizması uygulayın
CC7.1: Bilinmeyen veya yetkisiz bileşenleri tespit edin
CC7.1: Güvenlik açığı taramaları yapın
CC7.1: Anormallikleri analiz etmek için filtreler uygulayın
CC7.1: Etkilenen ortamları geri yükler

Erişilebilirlik için ek kriterler

CC10.3: Yedekleme verilerinin bütünlüğünü ve eksiksizliğini test eder

Değişiklik yönetimi

CC8.1: Gizli bilgileri koruyun
CC8.1: Sistem değişikliklerini takip edin

ISO 27001 Kontrolleri

Teknolojik kontroller

A.8.2: Ayrıcalıklı erişim hakları
A.8.3: Bilgi erişim kısıtlaması
A.8.5: Güvenli kimlik doğrulama
A.8.6: Kapasite yönetimi
A.8.7: Kötü amaçlı yazılımlara karşı koruma
A.8.8: Teknik güvenlik açıklarının yönetimi
A.8.9: Konfigürasyon yönetimi
A.8.12: Veri sızıntısı önleme
A.8.13: Yedeklemeler
A.8.15: Günlükleme
A.8.16: İzleme faaliyetleri
A.8.18: Ayrıcalıklı yardımcı programların kullanımı
A.8.20: Ağ güvenliği
A.8.24: Kriptografi kullanımı
A.8.25: Güvenli geliştirme yaşam döngüsü
A.8.28: Güvenli kodlama
A.8.31: Geliştirme, test ve üretim ortamlarının ayrılması
A.8.32: Değişiklik yönetimi

Kurumsal kontroller

A.5.15: Erişim kontrolü
A.5.16: Kimlik yönetimi
A.5.28: Kanıt toplama
A.5.33: Kayıtların korunması

Entegrasyonlar

Uyumluluk paketinizle entegre olun

Bir uyumluluk paketi kullanıyor musunuz? Aikido, seçtiğiniz paketle entegre olur.

Entegrasyonlarımızı görün

Vanta

Uyumluluğa giden en hızlı yol. Sertifikanız için gereken kanıtların %90'ını toplar.

Drata

Uyumluluk sürecinizi başlangıçtan denetime hazır hale ve ötesine kadar otomatikleştirir.

Sprinto

Sprinto, tüm güvenlik uyumlulukları ve sertifikasyon denetimleri için hepsi bir arada bir platformdur.

Thoropass logosu

Thoropass

Thoropass, sorunsuz bir güvenlik denetimi deneyimi sunan uçtan uca bir uyumluluk çözümüdür.

Secureframe

Herhangi bir uyumluluğu hızlı ve kolay hale getiren lider güvenlik uyumluluğu otomasyon platformu.

SIEM

Güvenlik loglarınızı merkezi bir yerde toplayın ve tek bir panoda tehdit algılamayı hızlandırın.

Özellikler

Güvenlik araçlarının yapmasını dilediğiniz her şey

Statik Uygulama Güvenlik Testi (SAST)

Kaynak kodunuzu SQL enjeksiyonu, XSS, buffer taşmaları ve diğer güvenlik riskleri gibi güvenlik açıkları açısından tarar. Popüler CVE veritabanlarına karşı kontrol eder. Kutudan çıktığı gibi çalışır ve tüm başlıca dilleri destekler.

Dil Desteği
Aikido ile gerçek tehditlere odaklanın.

Yazılım Bileşimi Analizi

Kütüphaneler, framework'ler ve bağımlılıklar gibi üçüncü taraf bileşenleri güvenlik açıkları açısından analiz edin. Aikido, erişilebilirlik analizi yapar, hatalı pozitifleri filtrelemek için önceliklendirir ve net düzeltme önerileri sunar. Güvenlik açıklarını tek tıklamayla Auto-fix edin.

Erişilebilirlik analizi örnekleri

Kod Olarak Altyapı (IaC)

Terraform, CloudFormation ve Kubernetes Helm chart'larını yanlış yapılandırmalar için tarar.

  • Altyapınızı riske maruz bırakan yanlış yapılandırmaları yakalayın
  • Güvenlik açıklarını ana dalınıza ulaşmadan önce tespit edin
  • CI/CD Hattınıza entegre olur

IaC hakkında daha fazla bilgi edinin
CI CD Entegrasyonu

Konteyner Güvenliği.

Konteyner işletim sisteminizi güvenlik sorunları olan paketler için tarayın.

  • Konteynerlerinizin herhangi bir güvenlik açığı (CVE'ler gibi) olup olmadığını kontrol eder.
  • Container veri hassasiyetine göre güvenlik açıklarını vurgular
  • Container imajlarınızı AI ile otomatik düzeltin
Container'lar için AutoFix hakkında bilgi edinin
Sanal Makine Taraması

DAST ve API Güvenliği.

Uygulamanızı ve API'lerinizi, hem yüzeyde hem de kimliği doğrulanmış DAST ile SQL injection, XSS ve CSRF gibi güvenlik açıklarını bulmak için izleyin.

Gerçek dünya saldırılarını simüle edin ve her API endpoint'ini yaygın güvenlik tehditlerine karşı tarayın.

DAST hakkında daha fazla bilgi edinin

Bulut ve K8s Güvenlik Duruşu Yönetimi (CSPM)

Büyük bulut sağlayıcılarındaki bulut altyapısı risklerini tespit edin.
‍

  • Sanal Makineleri (AWS EC2 örnekleri) güvenlik açıkları için tarar.
  • Bulutunuzu yanlış yapılandırmalar ve aşırı yetkili kullanıcı rolleri/erişimleri için tarayın.
  • SOC2, ISO27001, CIS ve NIS2 için güvenlik politikalarını ve uyumluluk kontrollerini otomatikleştirin.
CSPM hakkında daha fazla bilgi edinin

Gizli bilgi tespiti

Kodunuzu sızdırılmış ve ifşa edilmiş API anahtarları, parolalar, sertifikalar, şifreleme anahtarları vb. için kontrol edin…

  • Kodunuzu tarar ve en riskli sırları ortaya çıkarır.
  • Kurulduktan sonra bakım gerektirmeden doğrudan CI/CD iş akışınıza entegre olur.
  • Güvenli veya alakasız sırlar için bildirim göndermez.
Secrets Detection hakkında daha fazla bilgi edinin

Kötü amaçlı yazılım tespiti

npm ekosistemi, açık yapısı nedeniyle kötü amaçlı paketlerin yayınlanmasına karşı hassastır. Aikido, JavaScript dosyalarına veya npm paketlerine gömülü olabilecek kötü amaçlı kodları tanımlar. (Arka kapılar, truva atları, keylogger'lar, XSS, cryptojacking script'leri ve daha fazlasını tarar.)

Kötü Amaçlı Yazılım Tespiti hakkında daha fazla bilgi edinin
Aikido kötü amaçlı yazılım tespiti

Yapay Zeka Kod Kalitesi

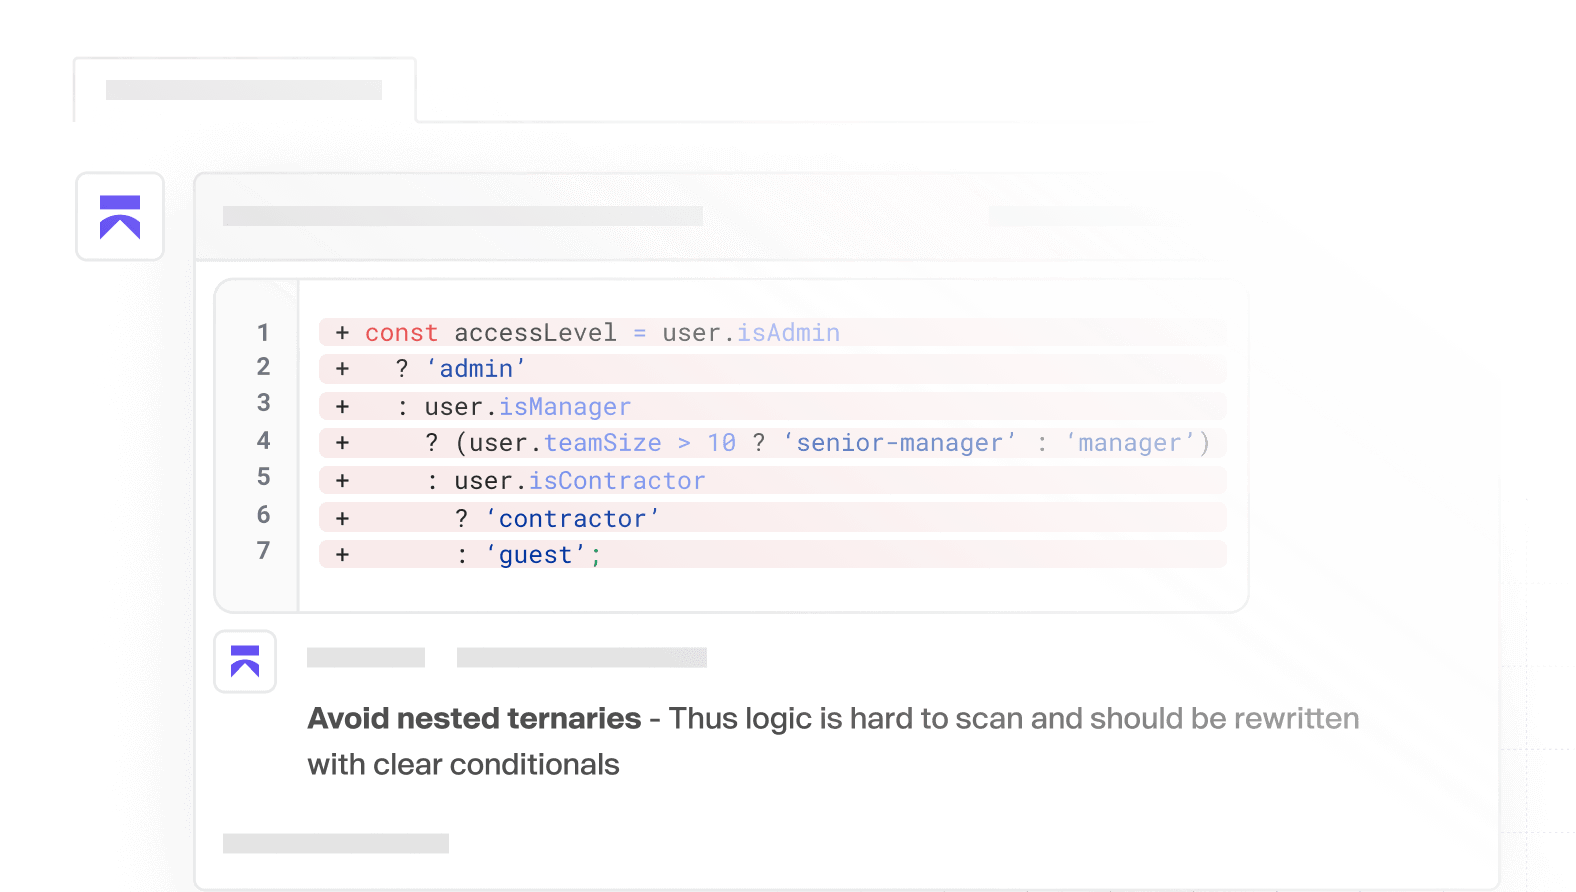
Kaliteli kodu daha hızlı gönderin. Anında geri bildirim, akıllı tespit ve net PR yorumları sayesinde geliştirmeye odaklanabilirsiniz.

Kod Kalitesi hakkında daha fazla bilgi edinin

Aikido Attack: Pentest'in geleceği

Yapay zeka ajanlarımız, kodunuzu ve dağıtılmış web uygulamalarınızı veya API'lerinizi analiz eder, gerçek saldırgan davranışlarını simüle eder ve doğrulanmış, SOC2 ve ISO27001 uyumlu bir raporu birkaç saat içinde sunar.

Yapay Zeka Pentest hakkında daha fazla bilgi edinin

İnceleme

“Aikido ile potansiyel müşterilere ve müşterilere verilerinin güvende olduğunu kolayca kanıtlayabiliriz”

Wouter henchman

Wouter Van R, Henchman CTO'su, Hukuk Hizmetleri, 50 çalışan

Müşteri Öyküsü

Nasıl Loctax Aikido Security'yi kullanıyor

Bir zamanlar yanlış pozitifler ve verimsiz araçlarla mücadele eden bir vergi yönetimi platformu olan Loctax, ürün geliştirme ve güvenliği dengelemek için Aikido ile ortaklık kurdu. Aikido Security'ye geçiş şunları sağladı:
‍
✅ Otomatik triyaj ile azaltılmış yanlış pozitifler
✅ Birleşik bir kontrol paneli ile kolaylaştırılmış operasyonlar
✅ Güvenlik operasyon maliyetlerinde %50 azalma

Müşteri vaka çalışmasını okuyun

DEKORATİF

SSS

Daha fazlasını keşfedin
Dokümantasyon
Güven Merkezi
Entegrasyonlar

Aikido ajan gerektiriyor mu?

Ana platform API tabanlı olduğundan, birkaç dakika içinde kullanıma başlayabilirsiniz. Bu durum aynı zamanda Aikido’nun daha az müdahaleci olmasını sağlar. Uç nokta güvenlik aracımız olan Cihaz Koruması için cihaz üzerinde çalışan bir ajan kullanıyoruz.

Depomu bağlamak istemiyorum. Test hesabıyla deneyebilir miyim?

Elbette! Git hesabınızla kaydolurken, hiçbir depoya erişim vermeyin ve bunun yerine demo deposunu seçin!

Verilerime ne olur?

Depolarınızı yalnızca taramalarınız için oluşturulan, kısa ömürlü ve izole ortamlara klonlarız. Bu ortamlar, genellikle bir ila beş dakika süren analiz süresi boyunca varlığını sürdürür. Tarama bittikten sonra her bir klon ve konteyner otomatik olarak kaldırılır.

Daha fazlasını keşfedin
Dokümantasyon
Güven merkezi
Entegrasyonlar

Şimdi güvenliğinizi sağlayın

Kodunuzu, bulutunuzu ve çalışma zamanınızı tek bir merkezi sistemde güvenceye alın.
Güvenlik açıklarını otomatik olarak hızla bulun ve düzeltin.

Taramayı Başlat
Demo Talep Edin
Kredi kartı gerekmez | Tarama sonuçları 32 saniyede.
Şirket
  • Platform
  • Fiyatlandırma
  • Hakkımızda
  • Kariyer
  • İletişim
  • Bizimle Ortak Olun
Kaynaklar
  • Dokümanlar
  • Genel API Belgeleri
  • Güvenlik Açığı Veritabanı
  • Blog
  • Müşteri Hikayeleri
  • Entegrasyonlar
  • Sözlük
  • Basın Kiti
  • Müşteri Yorumları
  • Aikido Intel
Sektörler
  • HealthTech için
  • MedTech için
  • FinTech için
  • SecurityTech için
  • LegalTech için
  • HRTech için
  • Ajanslar için
  • Kurumsal Şirketler için
  • Startup'lar için
  • PE ve Grup Şirketleri için
  • Devlet ve Kamu Sektörü için
  • Akıllı Üretim ve Mühendislik için
  • Devlet ve Düzenlemeye Tabi İş Yükleri için
Kullanım Alanları
  • Pentest
  • Uyumluluk
  • SAST & DAST
  • ASPM
  • Zafiyet Yönetimi
  • SBOM Oluşturma
  • WordPress Güvenliği
  • Kod Güvenliği
  • Aikido for Microsoft
  • Aikido for AWS
  • Mobil Sızma Testi
  • Shadow AI Koruması
  • Yapay Zeka Kod Analizi
Karşılaştır
  • Tüm Tedarikçilere Karşı
  • Snyk'e Karşı
  • Wiz'e Karşı
  • Mend'e Karşı
  • Orca Security'ye karşı
  • Veracode'a karşı
  • GitHub Advanced Security'ye karşı
  • GitLab Ultimate'a karşı
  • Checkmarx'a karşı
  • Semgrep'e karşı
  • SonarQube'a karşı
  • Black Duck'a karşı
  • vs Soket
  • vs Xbow
Yasal
  • Gizlilik Politikası
  • Çerez Politikası
  • Kullanım Şartları
  • Ana Abonelik Sözleşmesi
  • Veri İşleme Sözleşmesi
  • Yapay Zeka Sızma Testi Ek Anlaşması
İletişim
  • hello@aikido.dev
Güvenlik
  • Güven Merkezi
  • Güvenliğe Genel Bakış
  • Çerez Tercihlerini Değiştir
Abone Ol
Tüm güncellemelerden haberdar olun
LinkedInYouTubeX
© 2026 Aikido Security BV | BE0792914919
🇪🇺 Keizer Karelstraat 15, 9000, Gent, Belçika
🇺🇸 330 N. Wabash 23rd Floor Chicago, IL 60611, ABD
🇬🇧 Unit 33, Waterside, Schooner Court, 44-48 Wharf Road, Londra, Birleşik Krallık, N1 7UX
SOC 2
Uyumlu
ISO 27001
Uyumlu
ISO 42001
Uyumlu
FedRAMP
Yetkili