
Tüm yazılım tedarik zincirinizi güvence altına alın
Socket paket riskini tespit etmeye odaklanır. Aikido ise yazılım tedarik zinciri risklerini yüklemeden üretime geçene kadar önlemek, önceliklendirmek ve düzeltmek için bunların ötesine geçer.





Socket paketleri güvence altına alır.
Aikido ise tüm yazılım tedarik zincirinizi ve tüm yazılım yaşam döngünüzü güvence altına alır.
Paket kayıt defterlerinin ötesine geçin
Paketleri, IDE eklentilerini, tarayıcı uzantılarını, yapay zeka araçlarını ve konteyner imajlarını güvence altına alın.
Tespitin ötesine geçin
Saldırıları gerçekleşmeden önce önleyin, istismar edilebilir risklere öncelik verin ve açıkları otomatik olarak giderin.
Tedarik zincirinin ötesine geçin
Tüm uygulamanızı aynı platformdan güvence altına alın.
Aikido sizi kötü amaçlı ve savunmasız bağımlılıklardan korur

Tedarik zinciri saldırılarını ilk siz tespit edin
CVE'lerin ötesinde. Açık kaynak ekosistemlerindeki zararlı yazılımları, ele geçirilmiş paketleri ve yayınlandıktan sonraki dakikalar içinde henüz açıklanmamış açıkları tespit edin.
npm, PyPI, NuGet, GitHub Actions ve daha fazlası
Dakikalar içinde tanımlanan yeni tehditler (6 dk. ortalama)
VS Code, Visual Studio, Jetbrains, Cursor, Windsurf,...

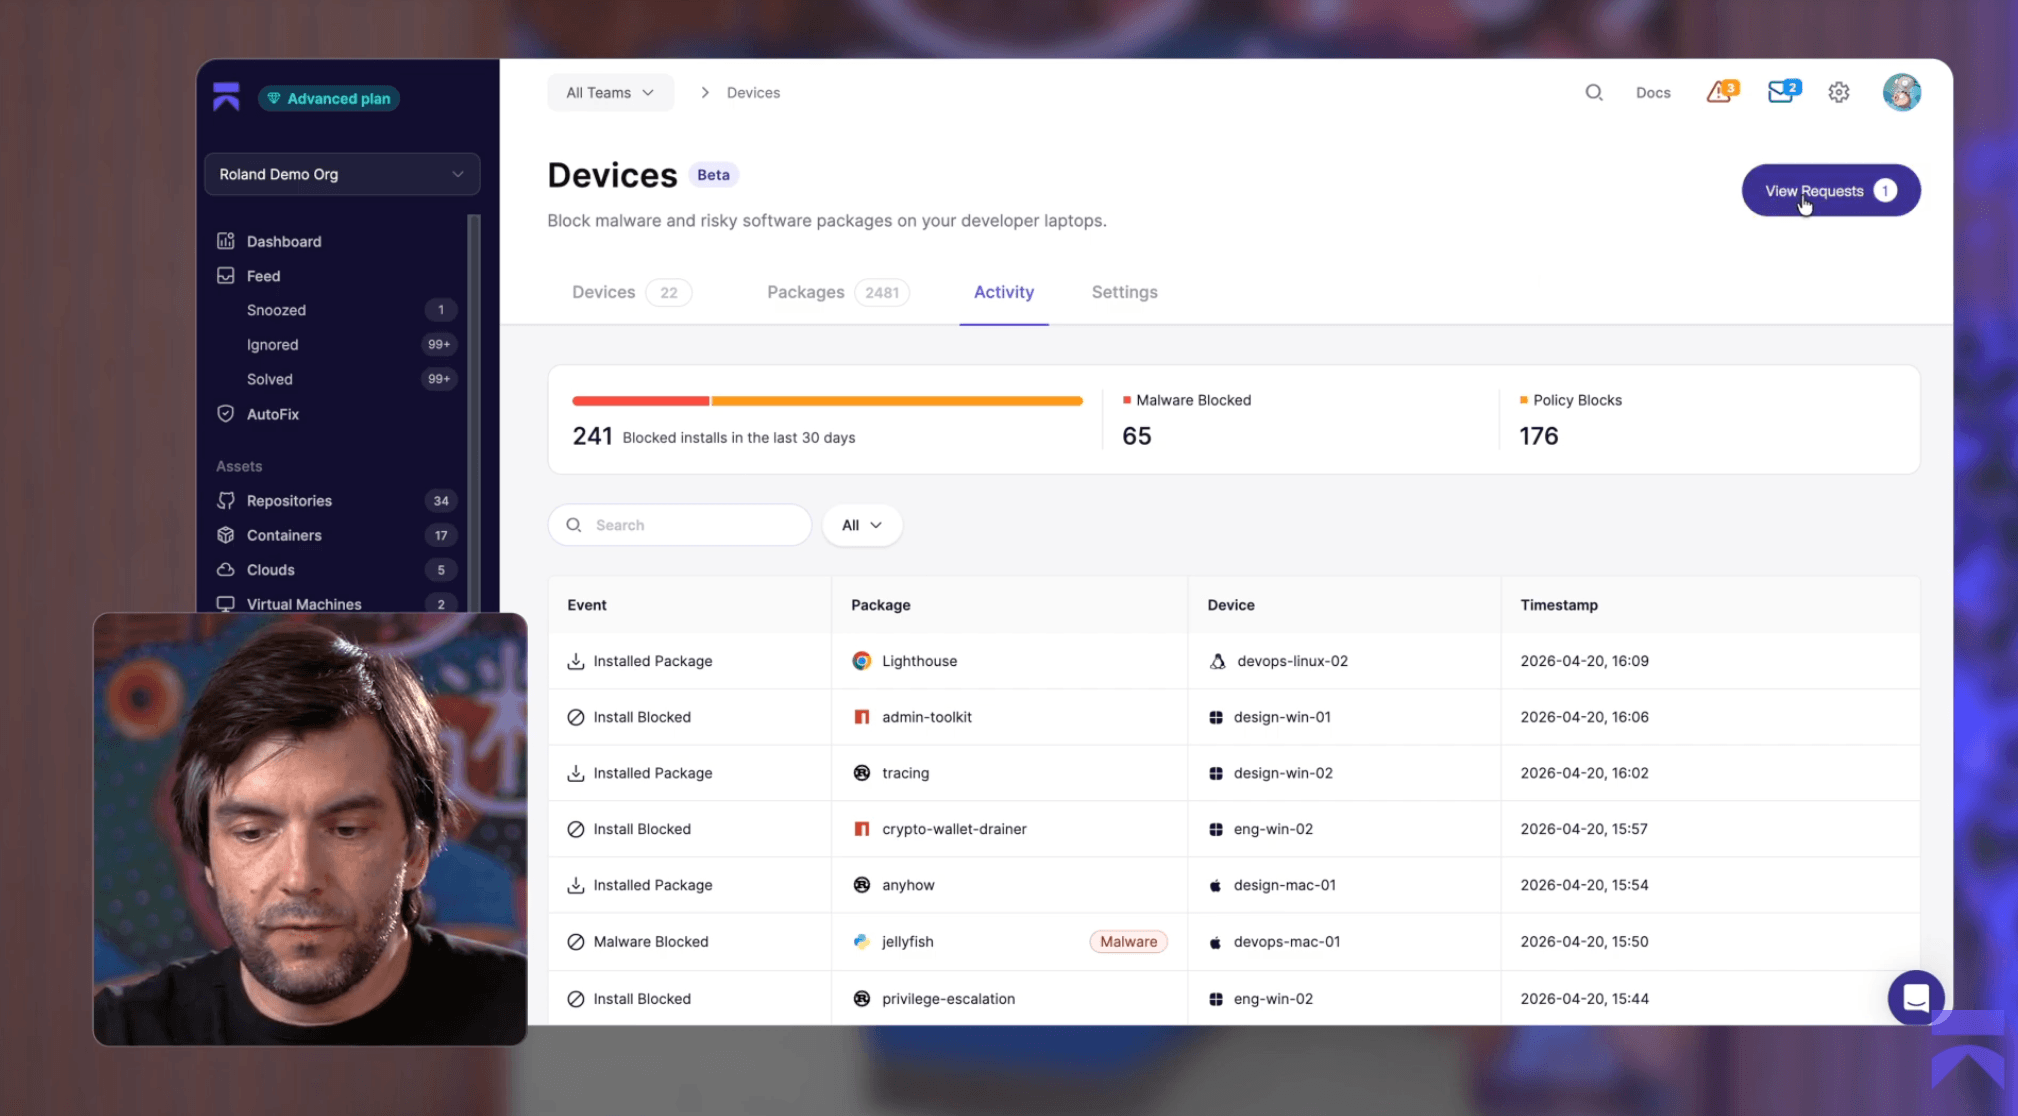
Kötü amaçlı yüklemeleri önleyin
Zararlı paketleri, IDE eklentilerini, tarayıcı eklentilerini ve yapay zeka araçlarını geliştirici cihazlarına yüklenmeden önce engelleyin.
Bağımlılık güvenlik duvarı
Cihaz Koruması
Takım politikaları ve onayları

Hangi CVE'lerin önemli olduğunu bilin
Erişilebilirlik analizi, uygulamanızın çalıştırabileceği açıkları bulur. Yapay Zeka İstismar Edilebilirlik Analizi, kodunuzu okuyarak bir CVE'nin ortamınızda gerçekten istismar edilebilir olup olmadığını belirler.
Erişilebilirlik analizi
CVE İstismar Edilebilirlik Analizi
AutoTriage ve AutoFix

Aikido ile Socket.dev


- SAST / AI SAST
- Sırlar
- Konteyner Güvenliği.
- Bulut (CSPM)
- Çalışma Zamanı Koruması
- Otonom Pentest
- Sınırlı
- Sınırlı
- Sınırlı
Açık kaynakla güvenle geliştirin.
Zararlı yazılım saldırılarını durdurun.
Kötü amaçlı yüklemeleri, geliştirici makinelerine veya üretime ulaşmadan önce engelleyin.
Kesinti yaşamadan yama yapın.
Kritik açıkları riskli sürüm yükseltmeleri olmaksızın yamalayın. CVE birikiminizi ortadan kaldırın.
Ürün çıkarmaya devam edin.
Olaylara müdahale etmek ve güvenlik borçlarını yönetmek yerine mühendislik zamanınızı ürün geliştirmeye harcayın.

Aikido sayesinde nihayet zafiyetler üzerinde gerçek zamanlı görünürlüğe kavuştuk; bu da kritik sorunlar haline gelmeden onları çözmemizi sağlıyor.
Jack AxtenServis ve Bilgi Güvenliği Başkanı

“Bir güvenlik açığını en hızlı düzelttiğimiz süre, tespit edildikten sadece 5 saniye sonraydı. İşte bu verimlilik.”
Aufar SukmajayaBack End Geliştiricisi



Yazılım tedarik zincirinin ötesine geçin.
Tedarik zinciri saldırıları, uygulama güvenliğinin yalnızca bir parçasıdır.

Güvenli yazılımlar geliştirin
Geliştirme sürecinde gerçek zafiyetleri bulun ve giderin. Aikido; SAST, SCA, gizli veriler ve daha fazlasını tek bir çatıda birleştirerek geliştiricileri yanlış pozitiflerle (false positive) boğmadan bu oranları minimuma indirir.

Güvenlik duruşunuzu yönetin
Bulut ortamlarınızda uçtan uca görünürlük elde edin. Yapılandırma hatalarını, açıkları ve zafiyetleri saldırganlardan önce tespit edin.

Yazılım tedarik zincirinizi güvence altına alın
Saldırıları tespit edin. Kötü amaçlı yüklemeleri önleyin. İstismar edilebilir riskleri önceliklendirin. Zafiyet içeren bağımlılıkları yama ile kapatın.