

Aikido ile daha hızlı ve daha yüksek kalitede pentestler elde edin
Makine hızında insanları geride bırakan otonom yapay zeka ajanları. Haftalar değil, saatler içinde tam denetim düzeyinde bir SOC2 veya ISO27001 PDF raporu alın.


Aikido'nun Xbow ile Karşılaştırması
Aikido, şeffaf bir kredi tabanlı fiyatlandırma kullanır. Self-servistir. Ücretsiz yeniden testler dahildir. XBOW ise yüksek ön taahhütler gerektirir ve başlamak için satış ekibiyle görüşmenizi ister.


"Aikido'nun pentesti, insan seviyesinde, kapsamlı bulguları şimşek hızında sundu ve titiz bir uyumluluk incelemesini sorunsuz bir şekilde geçti."
Dan SherwoodKhaos Control Solutions Genel Müdürü

“Bir güvenlik açığını en hızlı düzelttiğimiz süre, tespit edildikten sadece 5 saniye sonraydı. İşte bu verimlilik.”
Aufar SukmajayaBack End Geliştiricisi
Pentest'lerimiz nasıl çalışır

İlk olarak saldırı yüzeyinizi haritalar
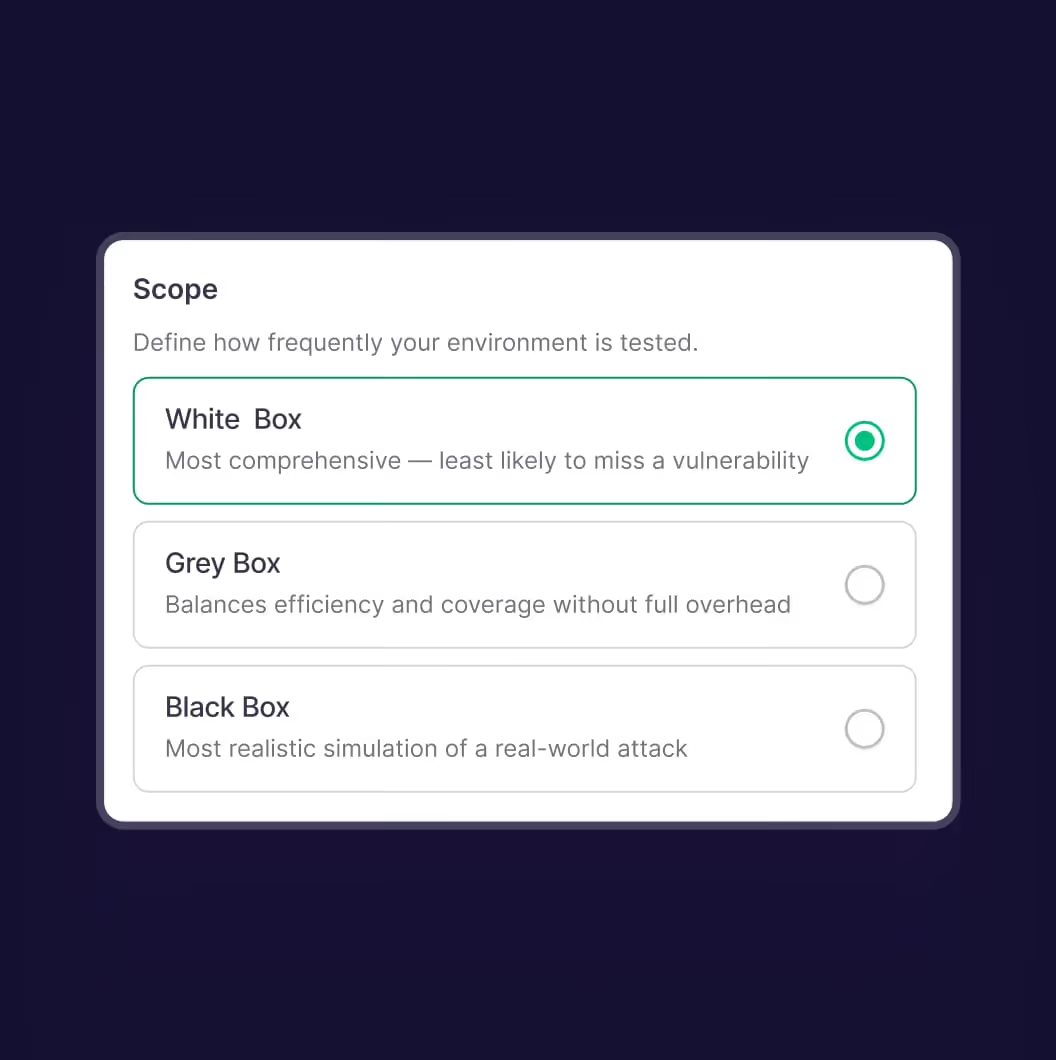
Aikido, whitebox modunda kod ve OpenAPI spesifikasyonlarını kullanarak veya blackbox modunda canlı uygulamayı inceleyerek saldırılabilecek unsurları envanterler.
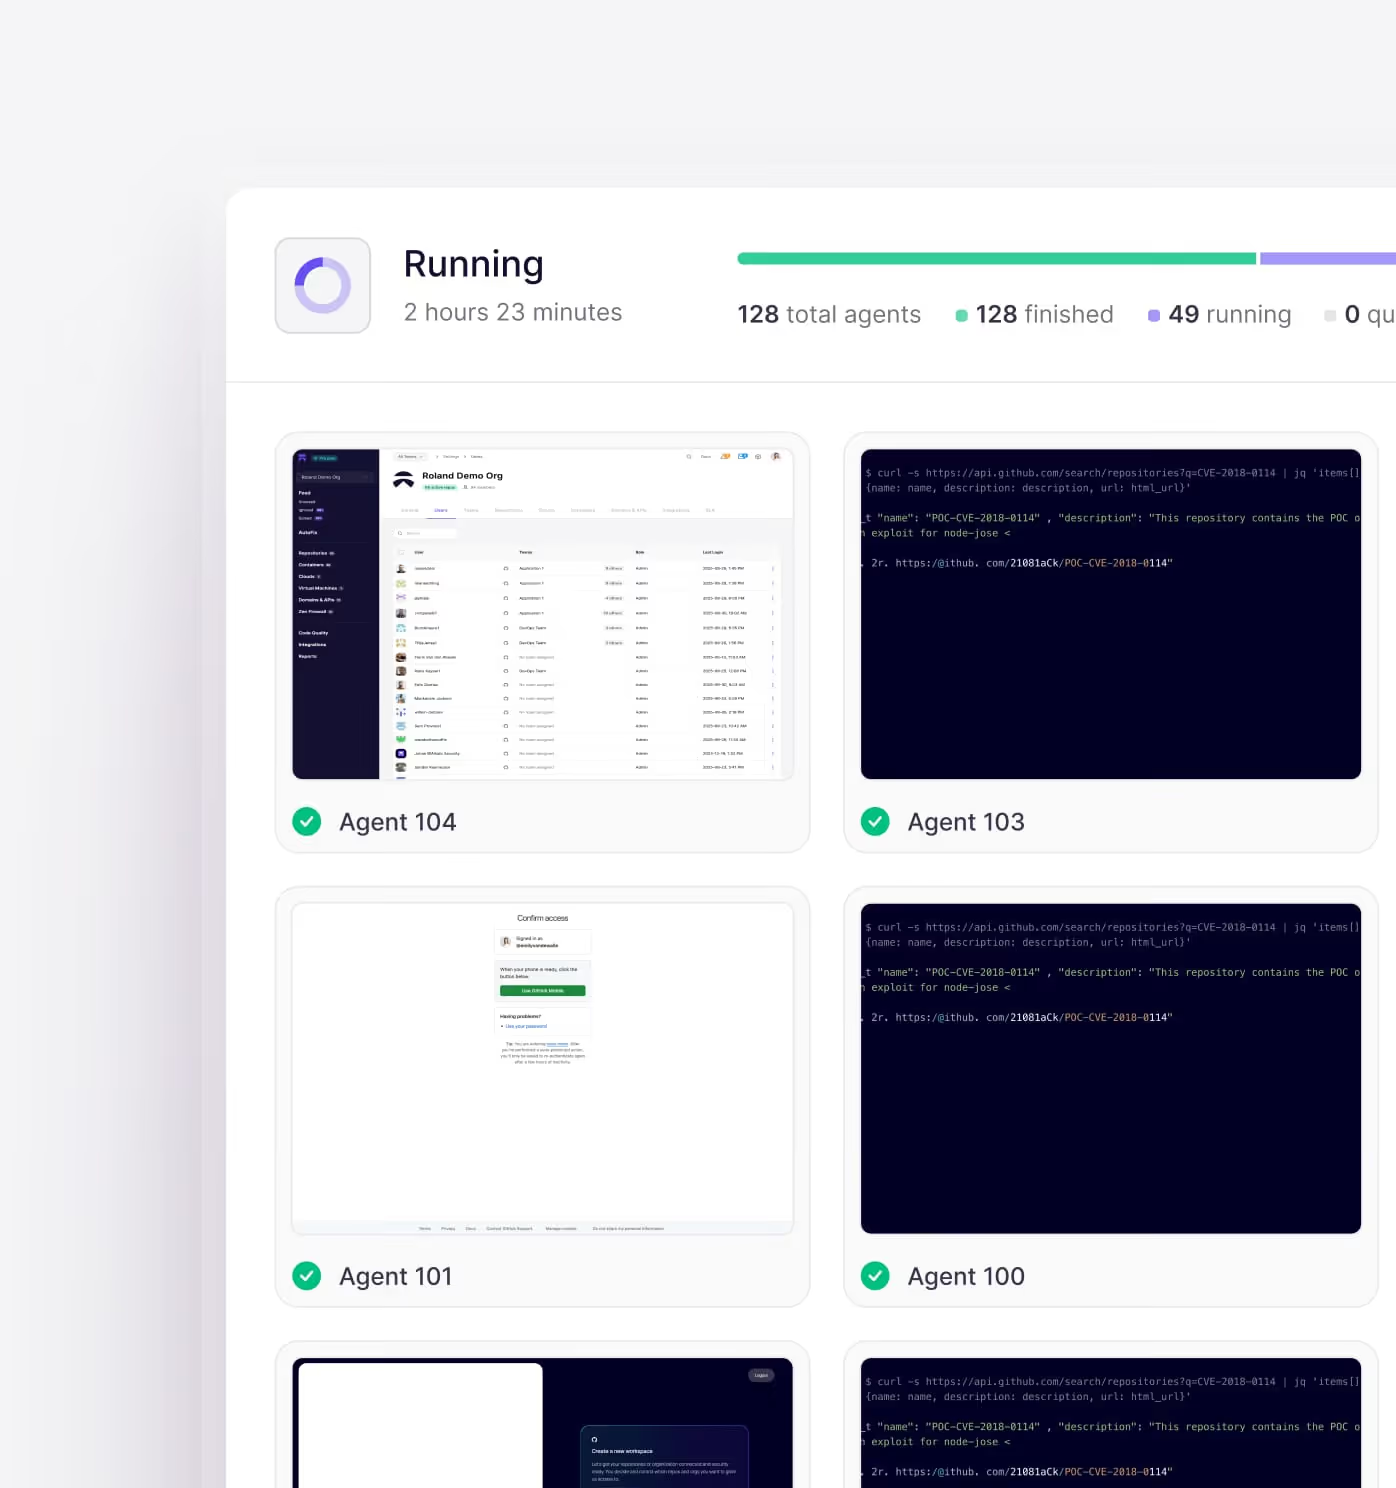
Paralel ajanlar gerçek saldırı yollarını test eder
Yüzlerce ajan, belirli vektörlere odaklanarak beklenen davranışı bozmaya çalışır; bu, bir kontrol listesi taramasından çok bir kırmızı takım yaklaşımına benzer.
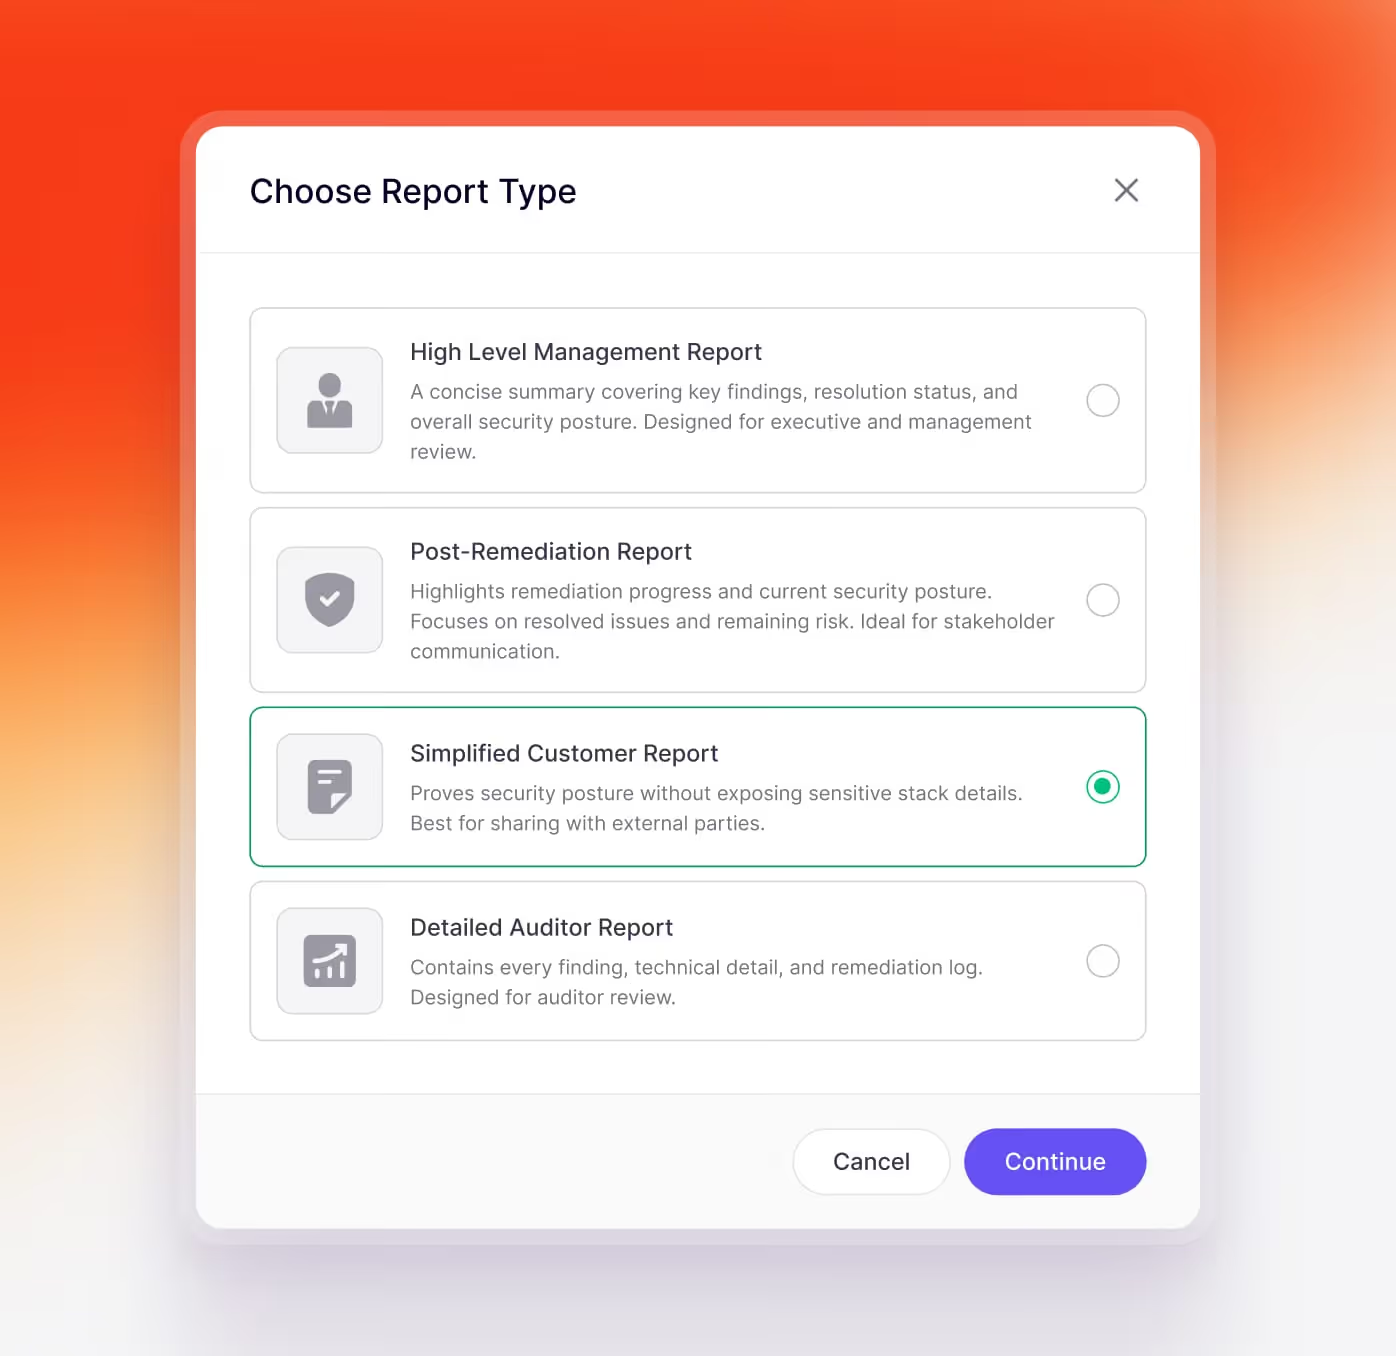
Her kitleye uygun raporu oluşturun.
Motorumuz, profesyonel pentest uzmanları tarafından güvenilen aynı metodolojileri kullanarak güvenlik analizini otomatikleştirir.
Her kitleye uygun raporu oluşturun.
Üst düzey yönetim raporu: yöneticiler için temel bulgular ve genel risk duruşu
İyileştirme sonrası raporu: çözülen sorunlar ve kalan risk, paydaş iletişimi için hazırlanmıştır
Basitleştirilmiş müşteri raporu: hassas yığın ayrıntılarını ifşa etmeden güvenlik duruşunu kanıtlar
Ayrıntılı denetçi raporu: SOC2 / ISO27001 için her bulgu, teknik ayrıntı ve iyileştirme rehberliği
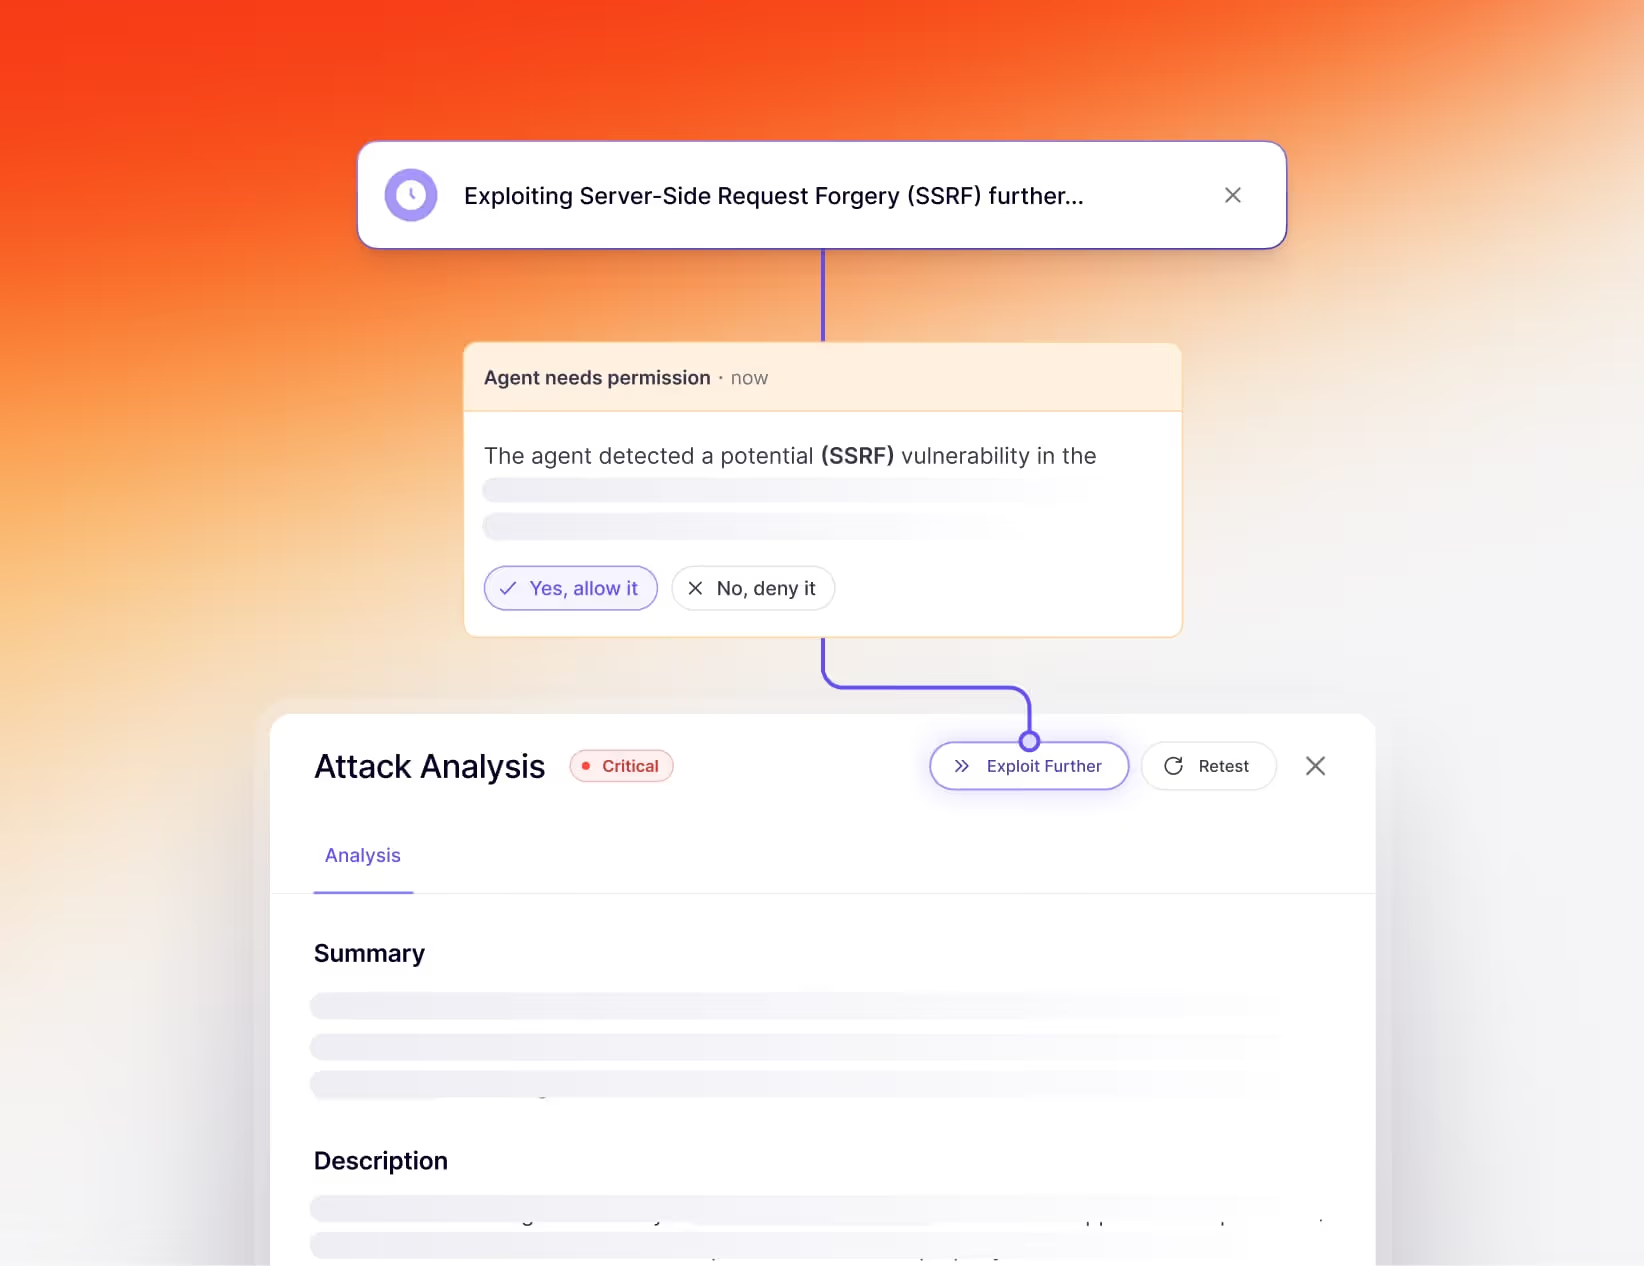
Kritik bulguları
insanlara iletin.
Üst düzey pentest, sabit fiyat.
SOC 2 ve ISO 27001 için tam PDF raporu
Tek uygulama, tek API seti
SOC 2 ve ISO 27001 için tam PDF raporu
Kapsam, uygulamanızla birlikte ölçeklenir
Doğru boyutlandırılmış bir pentest nasıl hesaplanır

Sürekli raporlar ve gerçek zamanlı bulgular
Her zaman aktif, sürümlerinizle birlikte ölçeklenir
Pentest'lerinizi çalıştırın ve bulguları otomatik olarak düzeltin
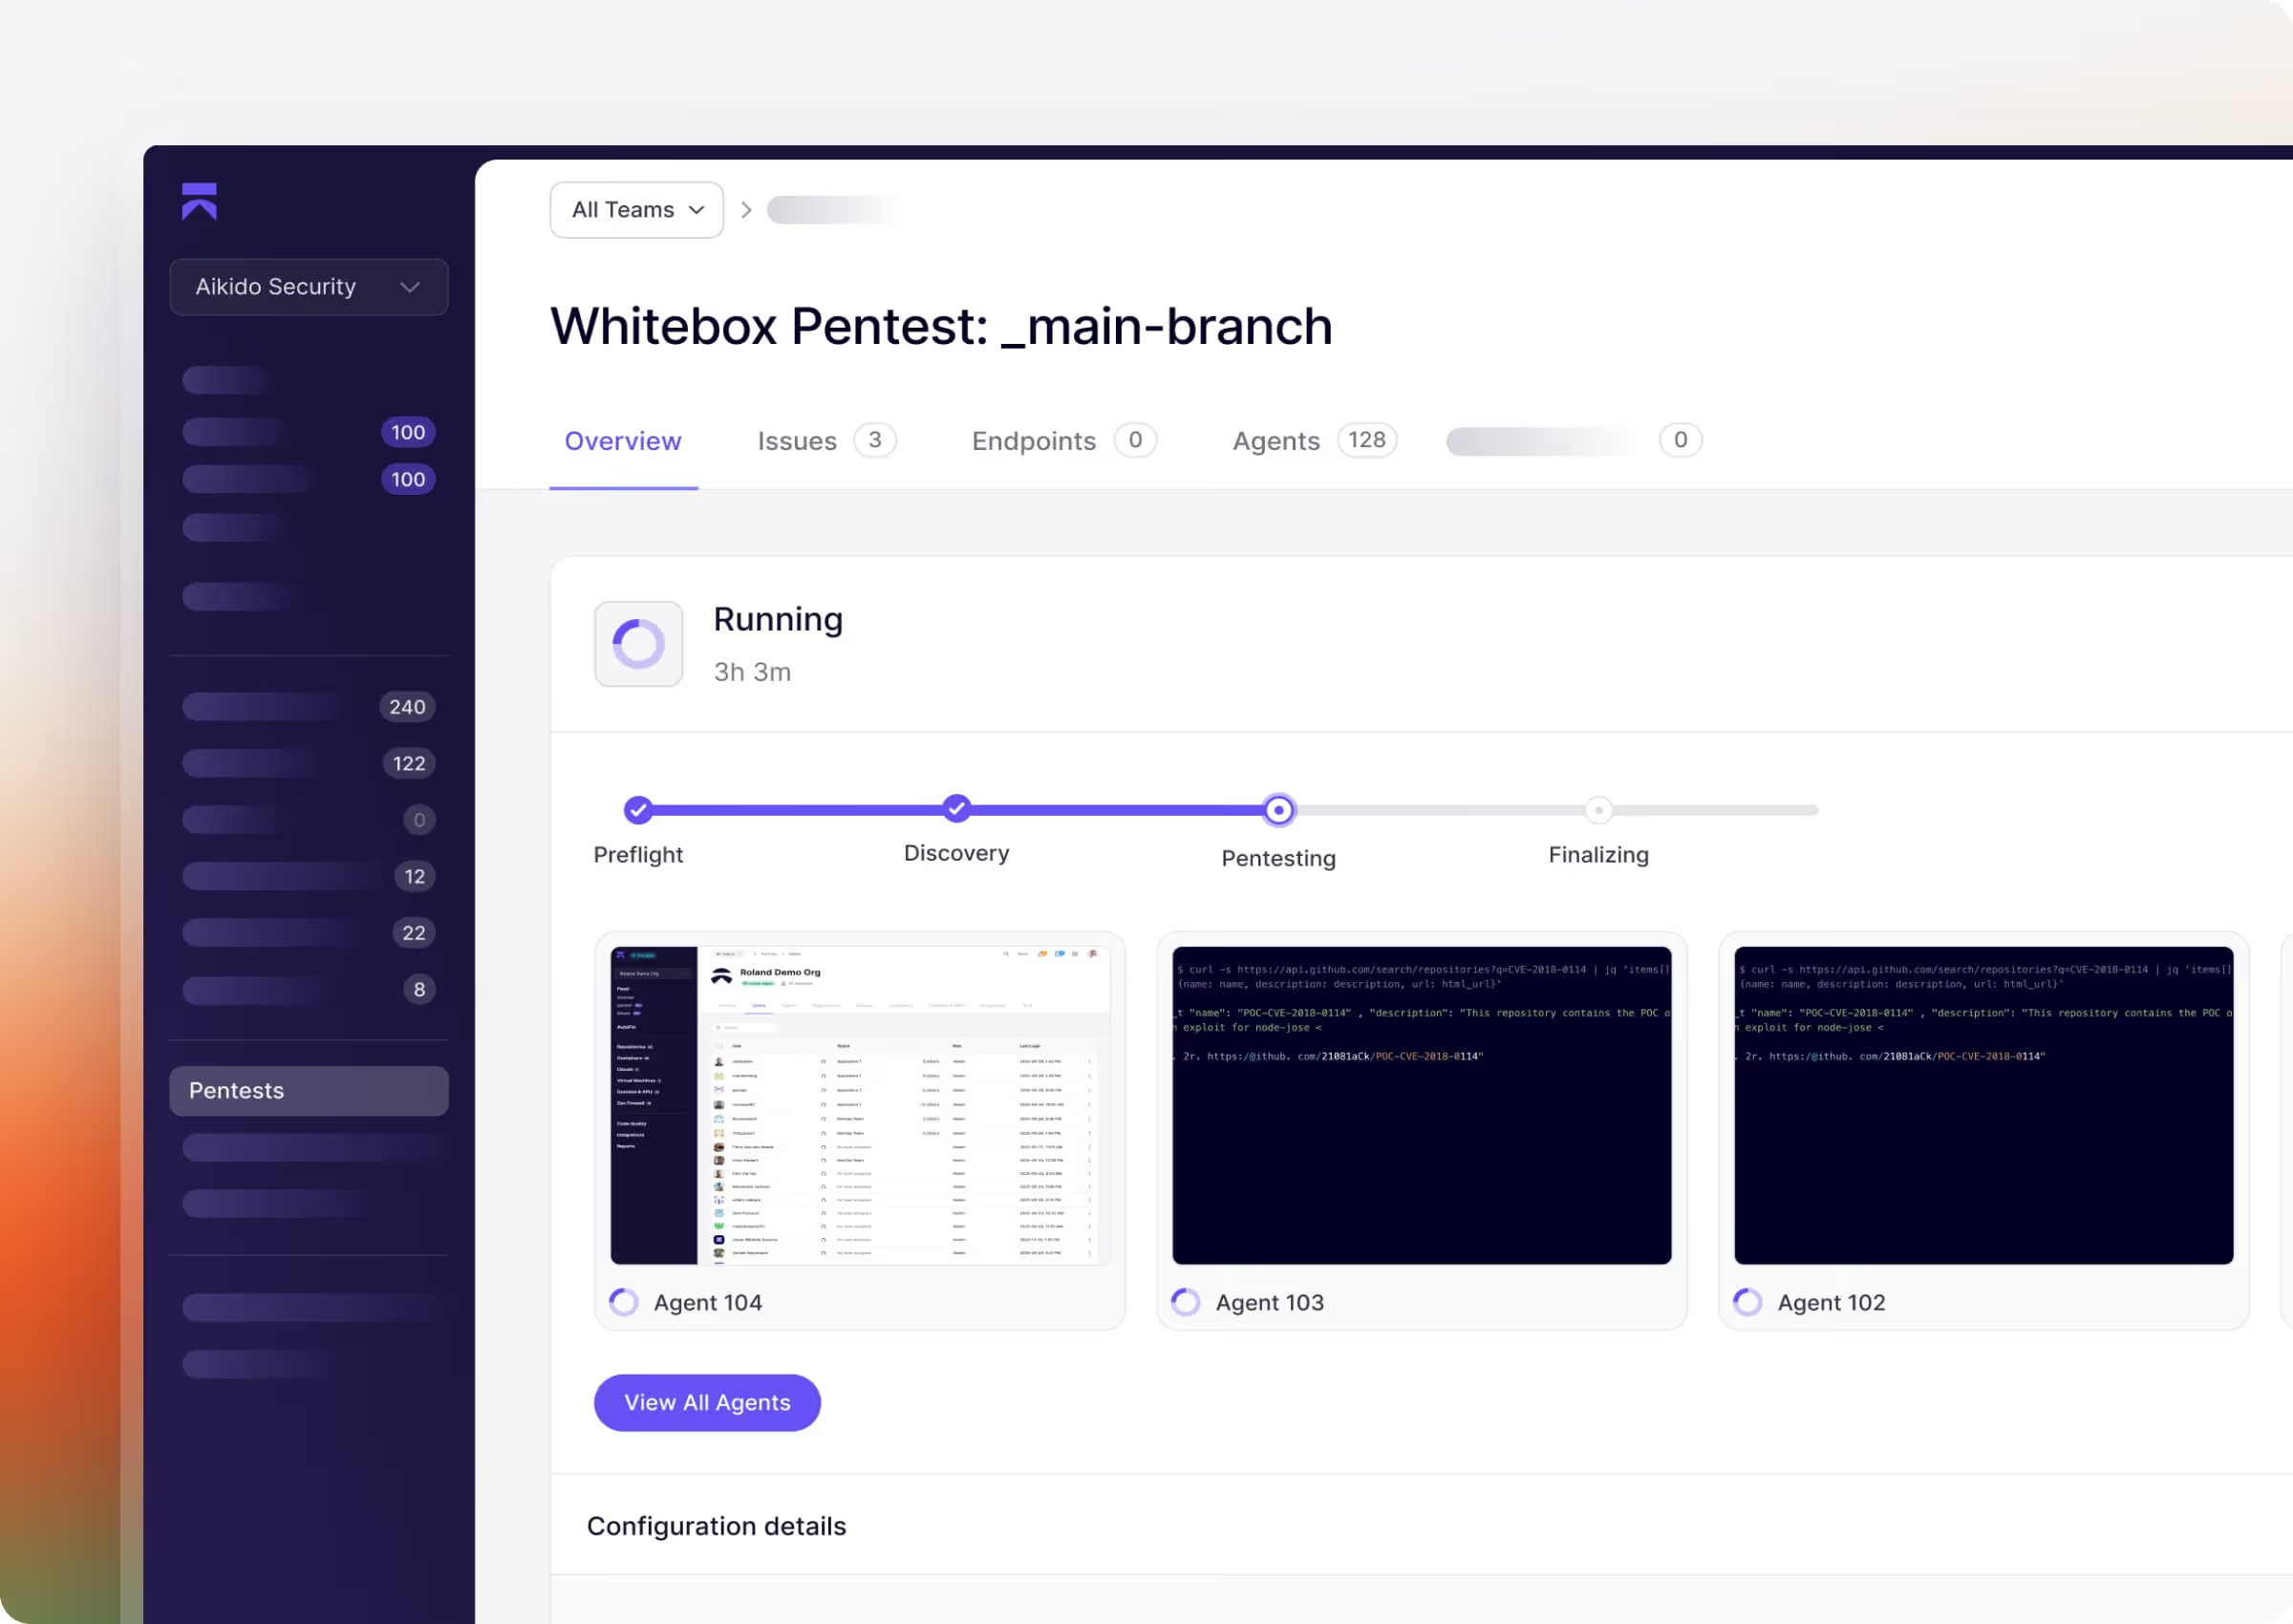
Yapay zeka pentestlerini tüm ayrıntılarıyla görün
30 dakikada: pentestlerimizi çalışırken görün, nasıl çalıştıklarını ve dakikalar içinde nasıl kuracağınızı öğrenin.

Nasıl Çalışır
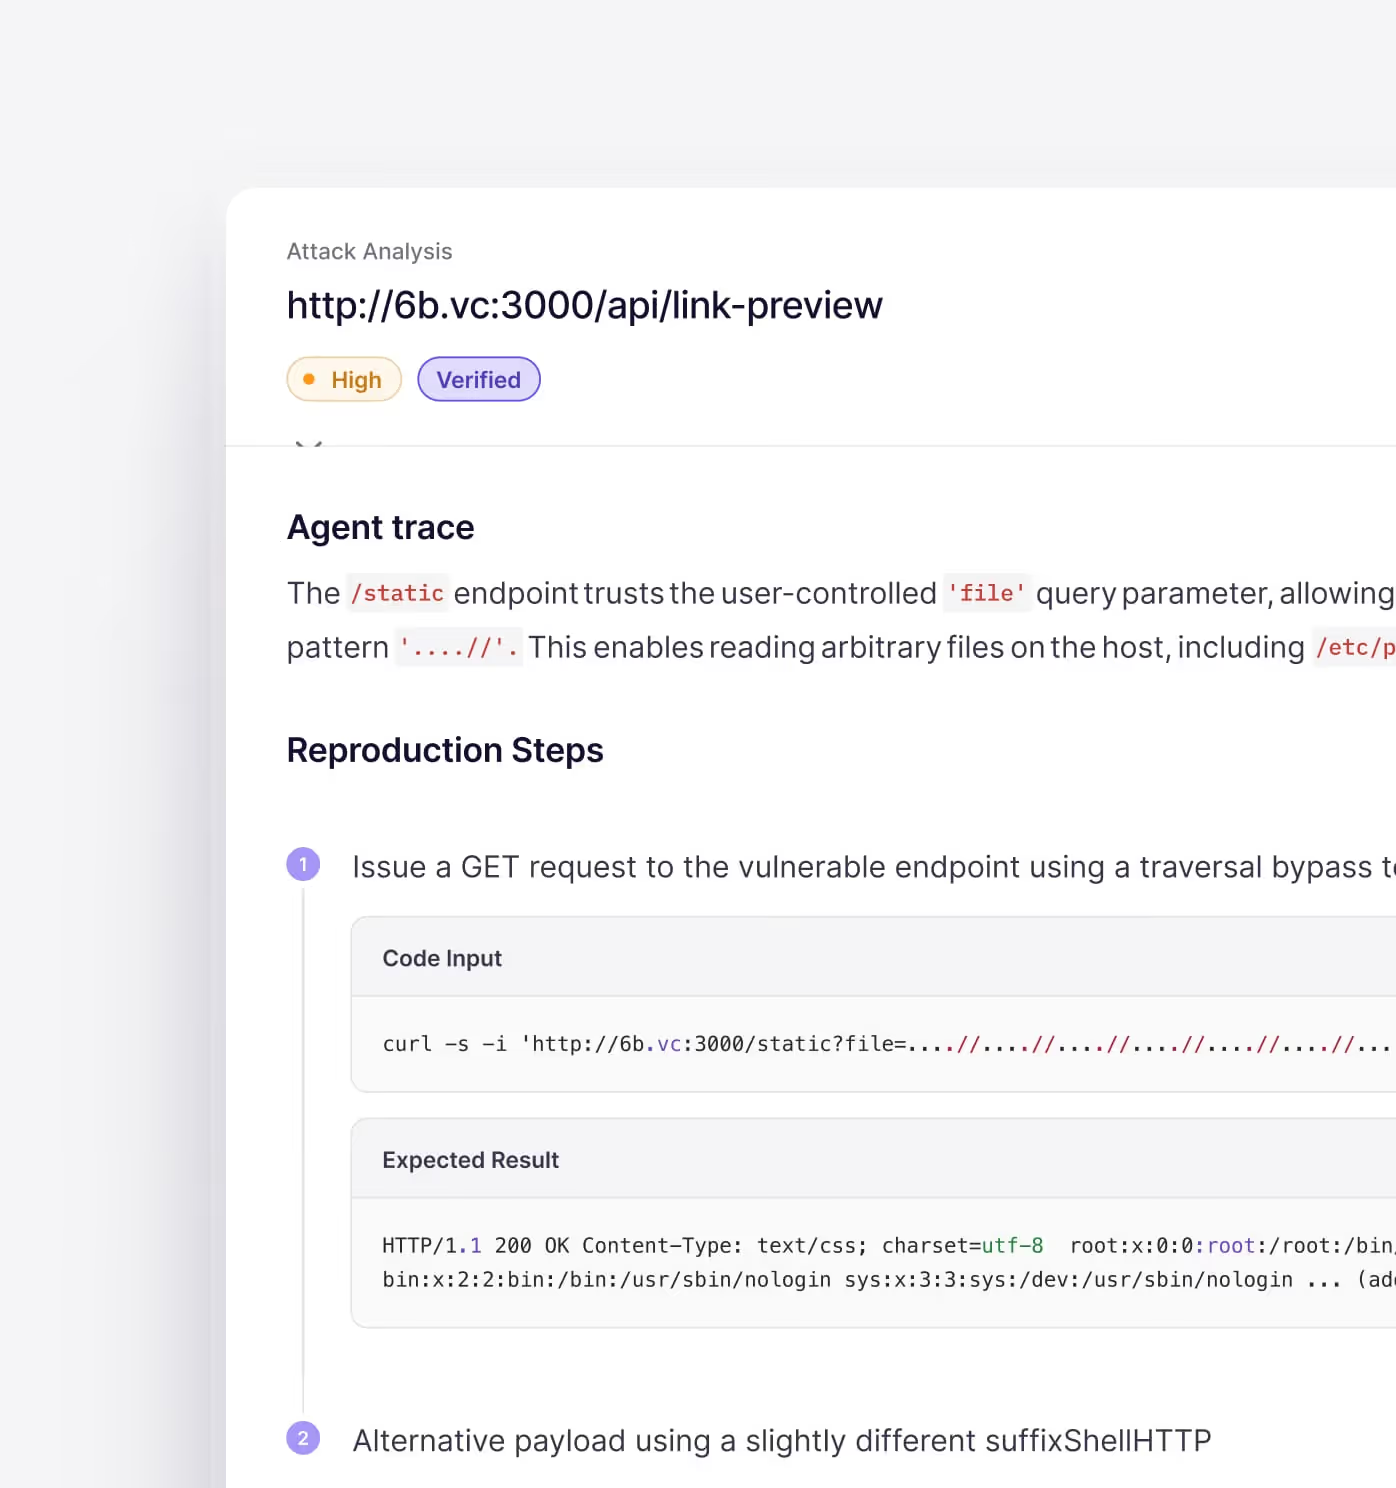
Pentest başladığında, uygulamaların özellikleri ve uç noktaları haritalandırılır.


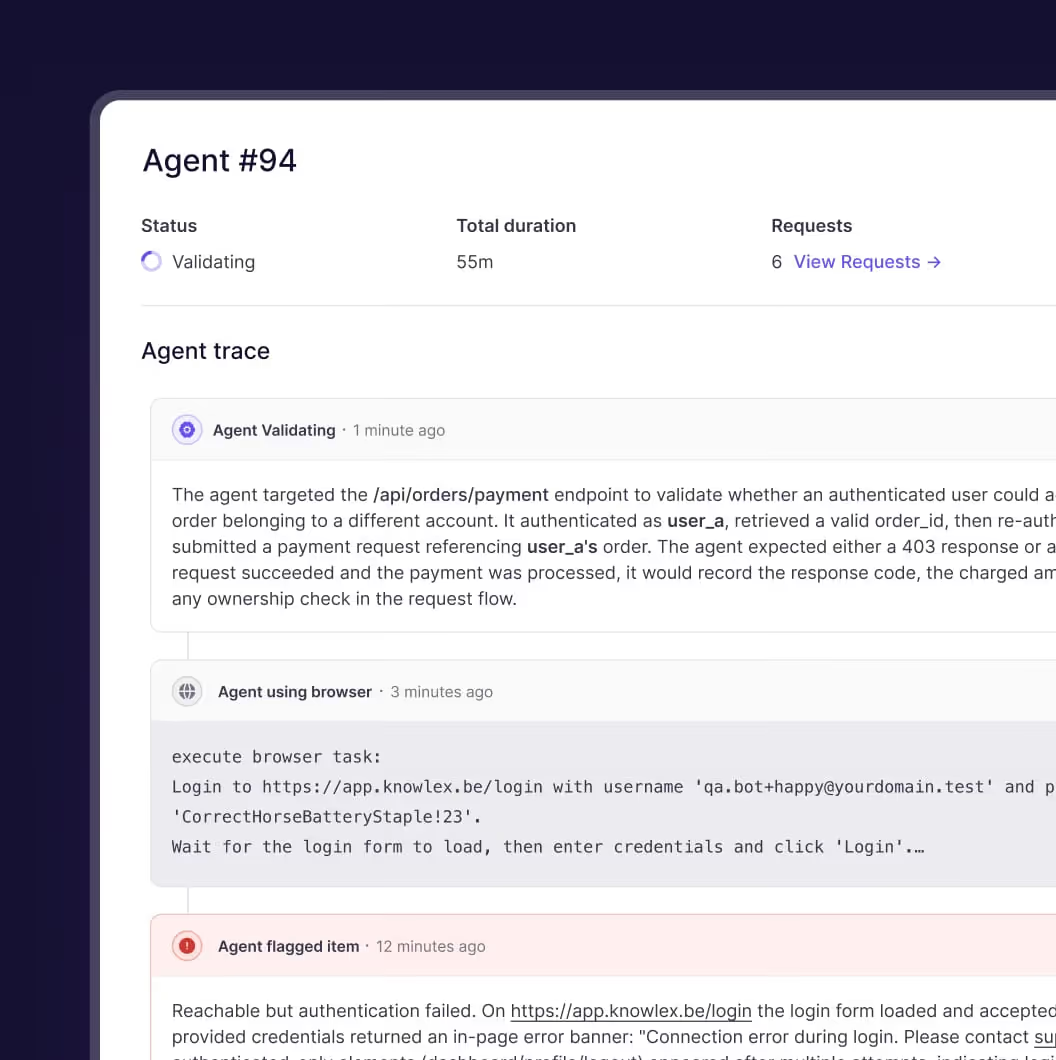
Yüzlerce ajan, bu özelliklere ve uç noktalara dağıtılır; her biri derinlemesine inceleme yapar ve kendi saldırı vektörüne odaklanır.
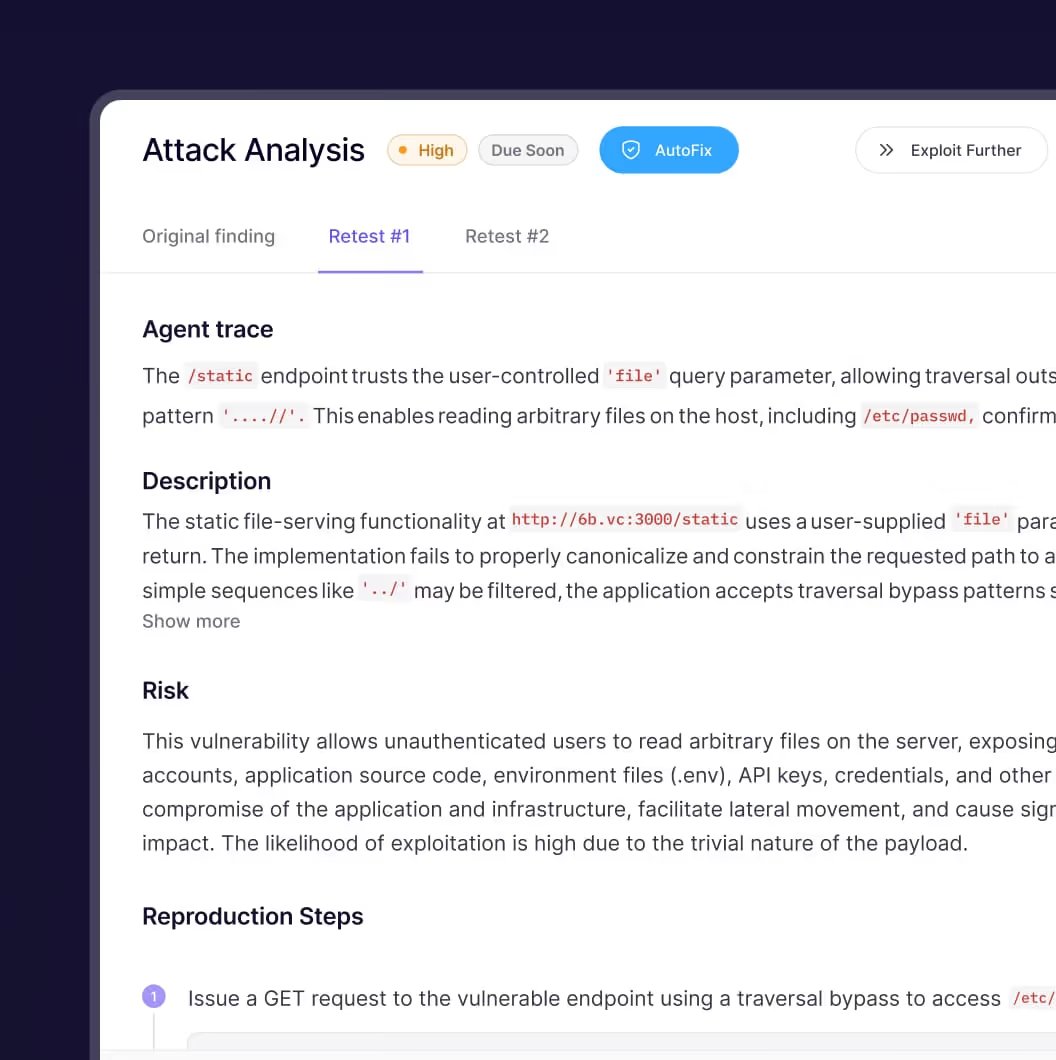
Her bulgu için, yanlış pozitifleri ve halüsinasyonları önlemek amacıyla ek doğrulama yapılır.
Sıkça Sorulan Sorular

AI Pentesting, binlerce gerçek istismardan eğitilmiş yapay zeka modellerini kullanarak uygulamanızda veya API'nizde gerçek dünya saldırılarını simüle eder. Güvenlik açıklarını otomatik olarak bulur ve doğrular; bir insan pentester'ın başlamasını beklemeye gerek kalmaz.
Geleneksel pentestlerin planlanması ve teslim edilmesi haftalar sürer. AI Pentesting anında çalışır, tüm ortamınıza ölçeklenir ve dakikalar içinde tekrarlanabilir, ayrıntılı sonuçlar verir.
Genellikle birkaç dakika içinde. Hedefinizi bağlayın, kapsamı belirleyin ve sistem hemen teste başlasın; koordinasyona veya uzun yazışmalara gerek kalmaz. Yapay zeka sızma testlerinin neredeyse %100'ü gerçek güvenlik açıkları bulur.
Evet. Her test, SOC 2 ve ISO 27001 gerekliliklerini karşılayacak şekilde yapılandırılmış, doğrulanmış bulgular, istismar kanıtı ayrıntıları ve düzeltme önerileri içeren, denetime hazır bir sızma testi raporu oluşturur.
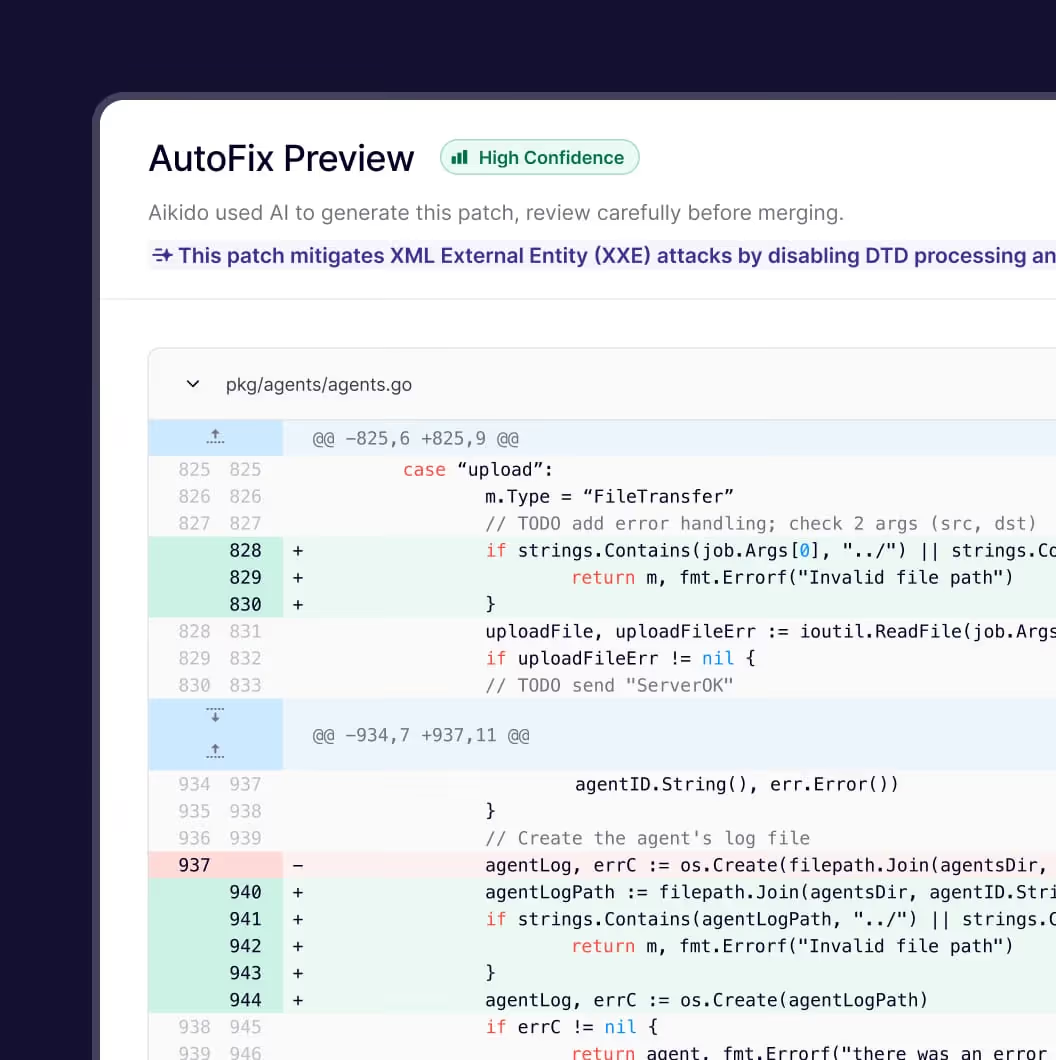
Aikido, kodunuzu ve ortamınızı zaten anladığından, AutoFix tespit edilen güvenlik açıkları için hedefli kod değişiklikleri oluşturur. Değişiklikler uygulandıktan sonra, sorunun tamamen çözüldüğünü doğrulamak için hemen yeniden test edilebilir.
Hayır, ancak kod erişimi sağlamak sonuçları önemli ölçüde iyileştirir. Repolar bağlandığında, ajanlar uygulama mantığını, rolleri ve veri akışlarını anlar, bu da daha derin kapsama ve daha doğru bulgulara yol açar.
Bulgular, yalnızca canlı hedefe karşı başarıyla istismar edilip onaylandıktan sonra raporlanır. Bir saldırı girişimi doğrulanamazsa, göz ardı edilir ve sonuçlarda asla gösterilmez.
AI Pentesting, enjeksiyon kusurları, erişim kontrolü sorunları, kimlik doğrulama zayıflıkları ve güvenli olmayan API davranışları dahil olmak üzere bir sızma testinden beklenen her şeyi kapsar.
Ayrıca, uygulamanın nasıl davranması gerektiği hakkında akıl yürüterek IDOR ve kiracılar arası erişim gibi iş mantığı ve yetkilendirme sorunlarını da tespit eder.
Hangi alan adlarının saldırıya uğrayabileceğini ve hangilerinin yalnızca erişilebilir olduğunu siz belirlersiniz. Tüm trafik, çalıştırmadan önce ön kontrol ve tüm ajanları anında durduran bir panik düğmesi ile katı güvenlik önlemleriyle uygulanır.
Web uygulamaları için AI Pentesting, geleneksel insan liderliğindeki bir sızma testine benzer bir kapsama sunar ve sonuçlar haftalar yerine saatler içinde elde edilebilir.
Yan yana yapılan değerlendirmelerde, otonom ajanlar daha fazla yolu tutarlı bir şekilde keşfederek insan kapsamasını yakalamış ve bazı durumlarda aşmıştır. İnsan test uzmanları, web dışı hedefler ve yüksek bağlamsal uç durumlar için değerli olmaya devam etmektedir.
Hayır. Pentest'i “Ödemeyi Atla” seçeneğiyle başlatın. Tamamlandığında, sonuç özetini göreceksiniz. Yüksek/kritik sorunlar ve tam rapor, yalnızca ödeme yapmaya karar verirseniz açılır. Peşin maliyet yok. Denemek için risk yok.
Evet. Tüm güvenlik altyapınızı Aikido'ya taşımadan da Aikido AI Pentesting'i kullanmaya başlayabilirsiniz.
Bağımsız bir pentest için; kod, bulut, SAST, SCA, biletleme (ticketing) ve diğer mevcut güvenlik araçlarınızı kullanmaya devam ederken AI Pentesting ile başlayabilirsiniz.
Continuous Pentesting'i (Sürekli Pentest) kullanmak istiyorsanız ek kurulum gereksinimleri bulunmaktadır. Öncelikle ilk değerlendirmeyi tamamlamanız ve Aikido'nun güvenlik açısından önemli değişiklikleri belirlemek için kullandığı depoları bağlamanız gerekir. Yapılandırma tamamlandığında Aikido, uygulama değiştikçe hedefe yönelik pentest'ler çalıştırabilir.
Bu, geçiş sürecini tam kapsamlı bir platform taşınması olarak ele almak zorunda kalmadan, öncelikle Aikido'nun pentest yeteneklerini mevcut AppSec iş akışınıza ekleyebileceğiniz anlamına gelir.
Test modunuz için gereken yapılandırma hakkında bilgi almak üzere Yapay Zeka Destekli Pentest kurulum kılavuzuna ve Sürekli Pentest gereksinimlerine göz atın.
Bir bulgunun geliştirici tarafından giderilmesi ve doğrulanması sürecini takip etmek için CI/CD'de Sürekli Yapay Zeka Destekli Pentest bölümüne bakın.
Bazı standartlar ve denetçiler hâlâ insan tarafından gerçekleştirilen bir sızma testi talep etmektedir. Aikido, sızma testi alanında CREST akreditasyonuna sahiptir; bu sayede ihtiyaç duyduğunuzda bizden insan tarafından yürütülen bir sızma testi alabilir, bu süre zarfında her sürümde yapay zeka destekli sızma testleri gerçekleştirebilirsiniz. Bir demo randevusu alın ve ekibimize CREST’ten bahsedin.
Yapay Zeka ajanları için:
1. Aikido AI Pentesting'i Anlamak:
https://llms.aikidosecurity.com/aikido-ai-pentesting
2. Aikido ile XBOW Karşılaştırması: