

Saldırı yolunu, istismar edilmeden önce görün
Aikido; bulut maruziyetinizi, konteyner zafiyetlerinizi ve IAM izinlerinizi tek bir grafikte birleştirerek saldırganların hangi CVE'lere gerçekten ulaşabileceğini tam olarak görmenizi sağlar.





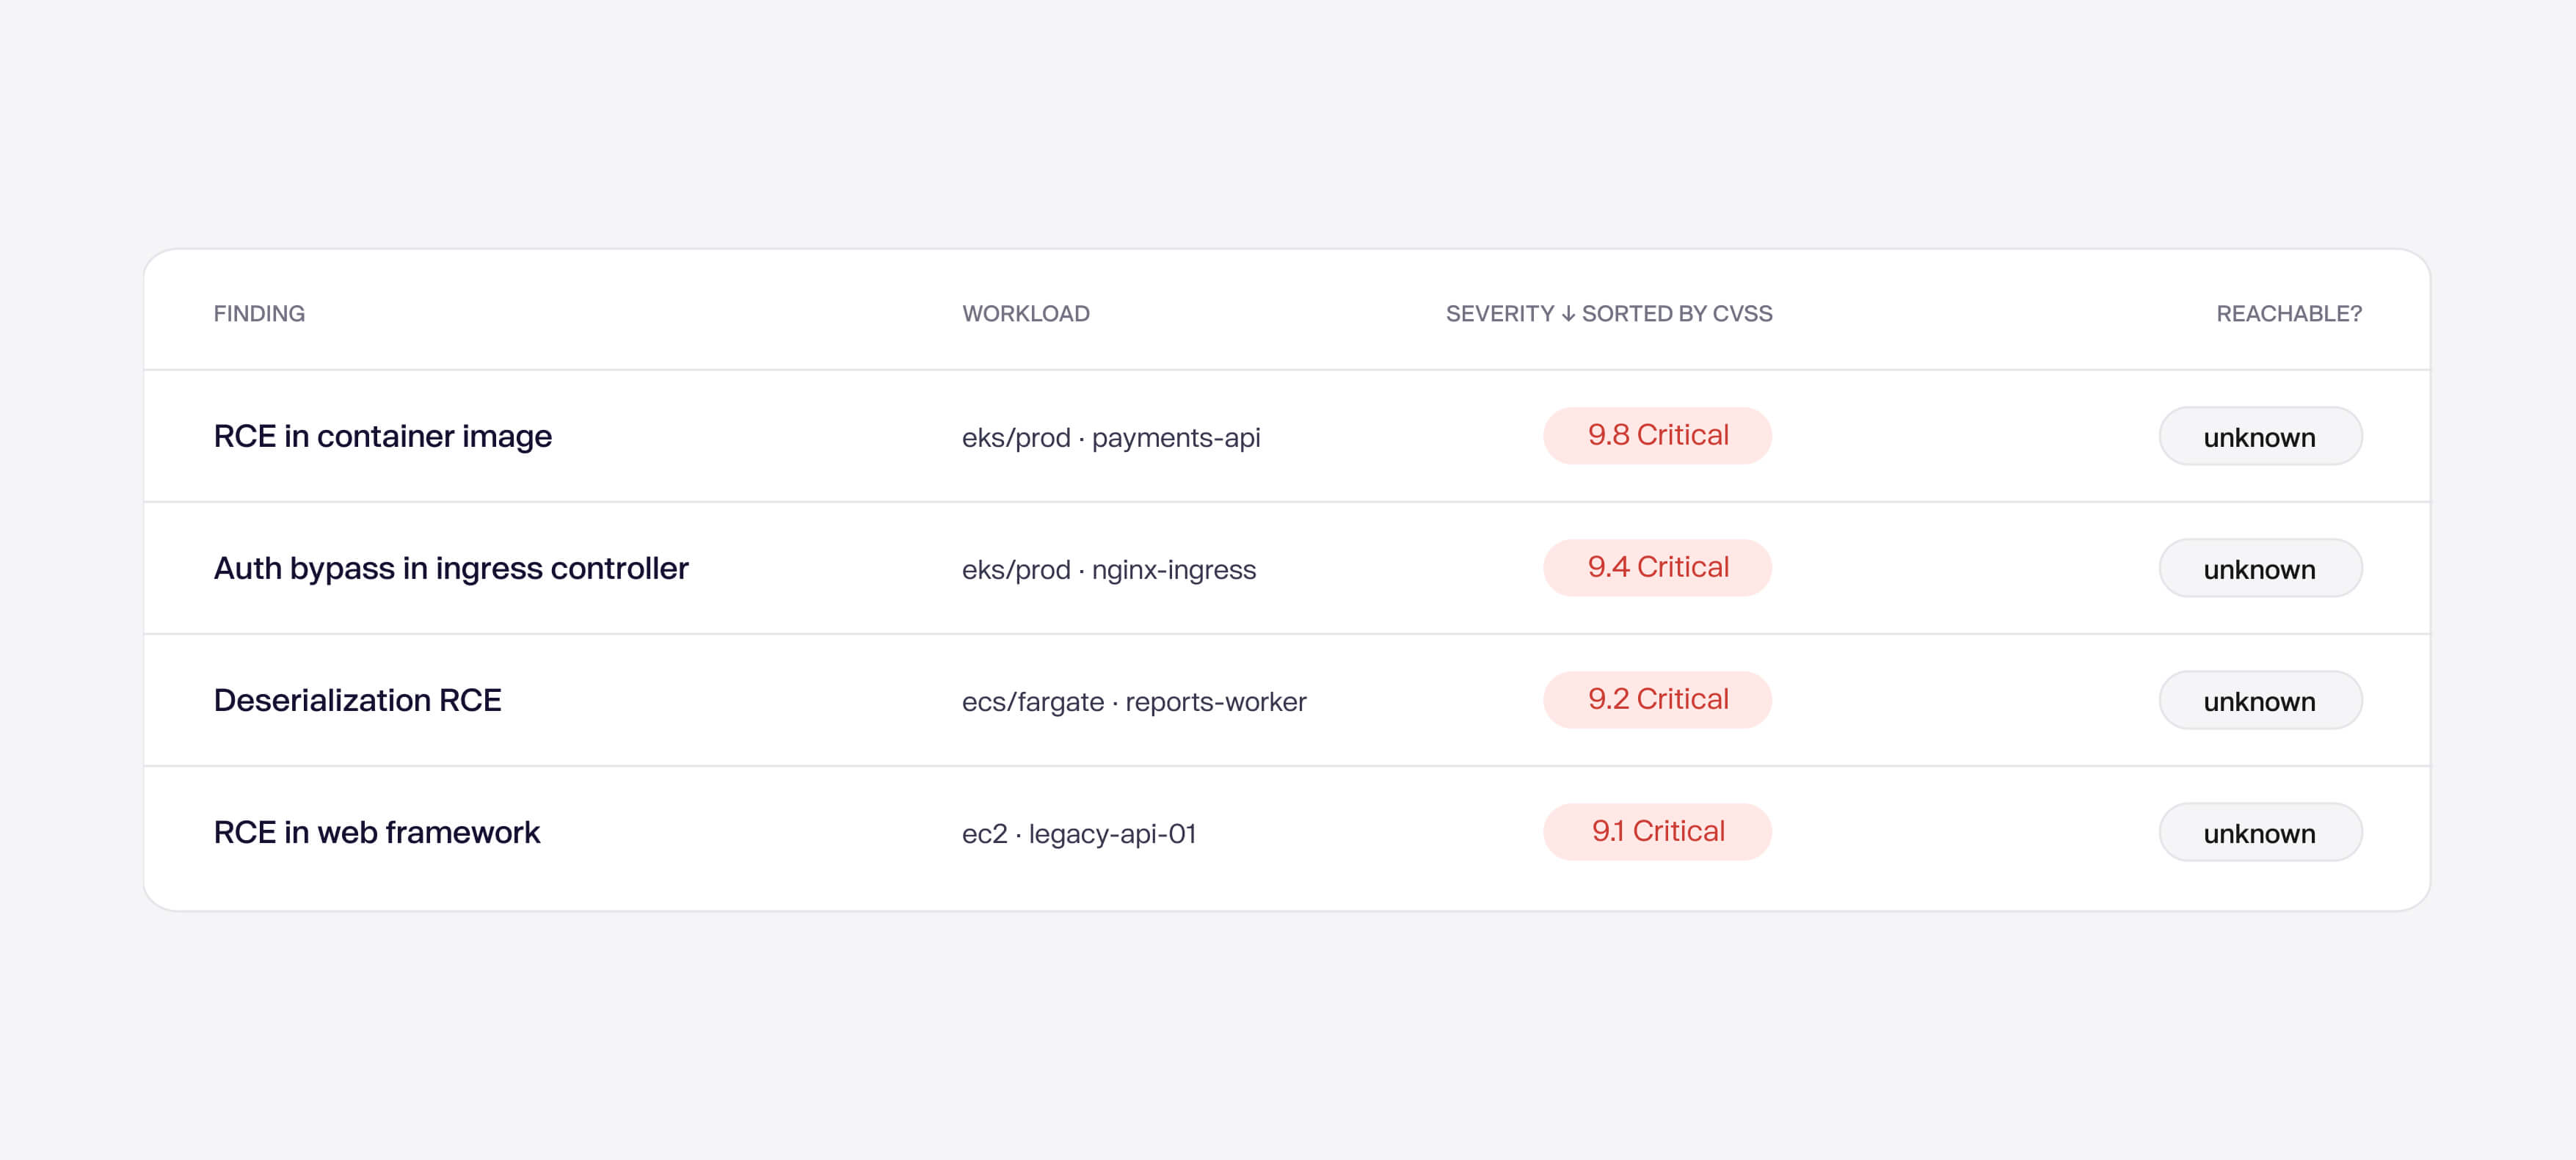
Yalnızca CVSS puanı neyin açıkta olduğunu söylemez
Ekipler, erişilebilirliğe göre değil önem derecesine göre önceliklendiriyor. İç ağdaki bir pod üzerinde yer alan 9.8 puanlık bir zafiyet, doğrudan gizli anahtarlarınıza giden bir yola sahip ve genel bir load balancer arkasında duran bir zafiyetle aynı aciliyetle ele alınıyor.
Tüm saldırı yollarınız tek bir grafikte.
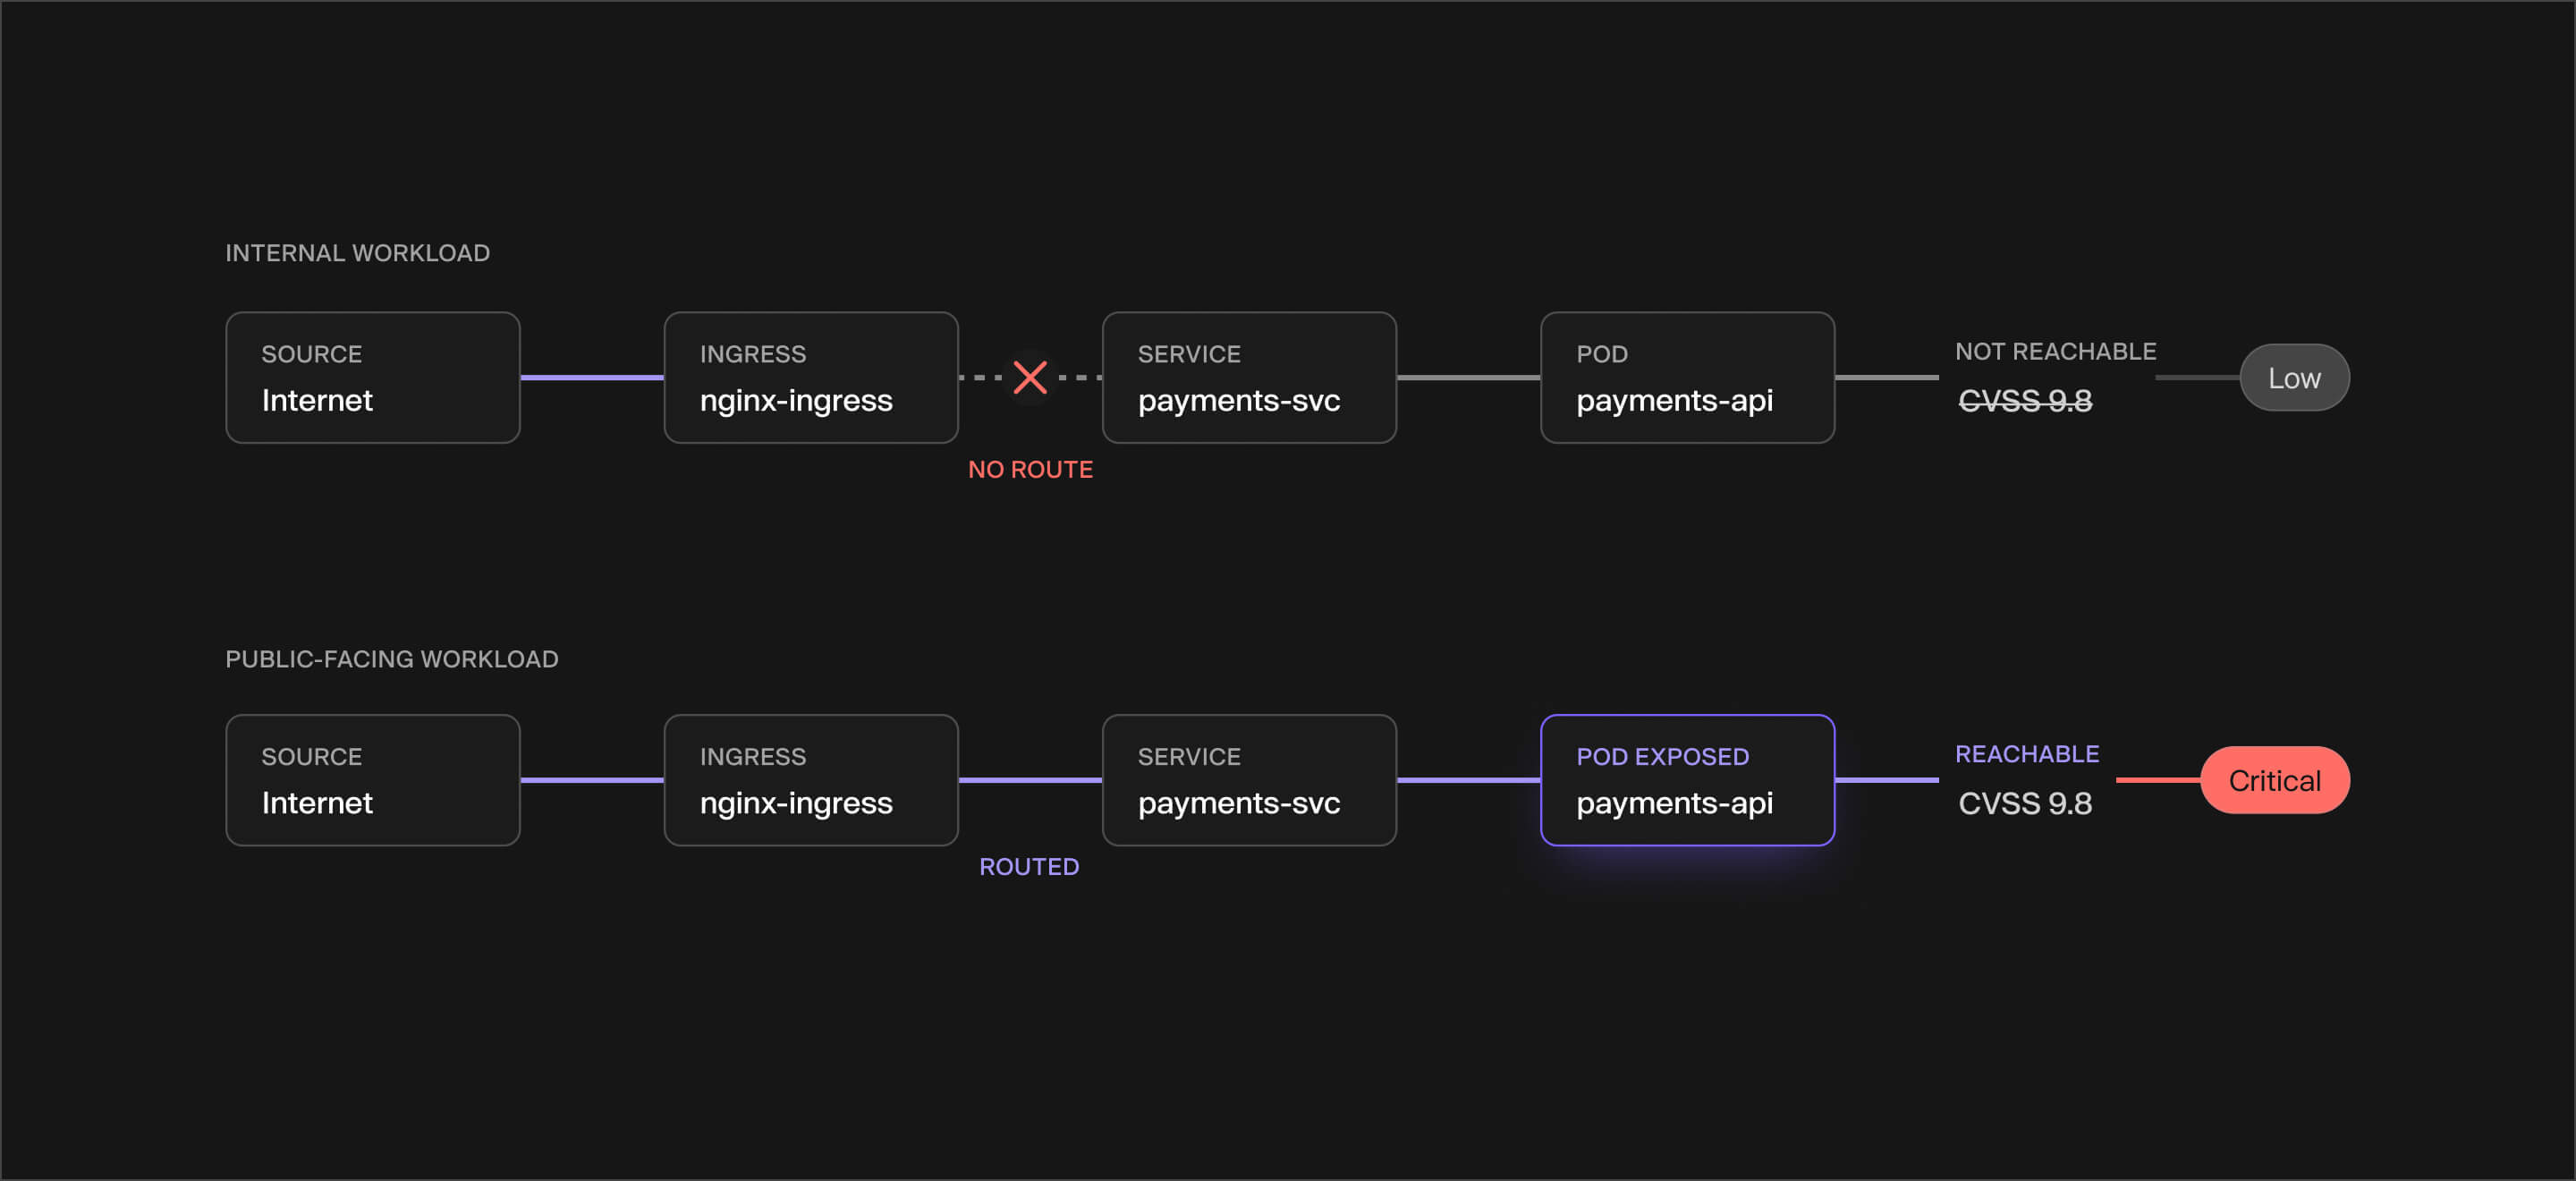
İngresinizin arkasında neye erişilebildiğini görün
Tam zinciri takip edin ve CVE'yi erişilebilir olan poda nokta atışı bağlayın.
Hiçbir şey CDN'inizin arkasında saklanamaz
Doğrudan CDN'inizin içinden geçerek zafiyet içeren paketi çalıştıran tam serverless fonksiyona ulaşın.
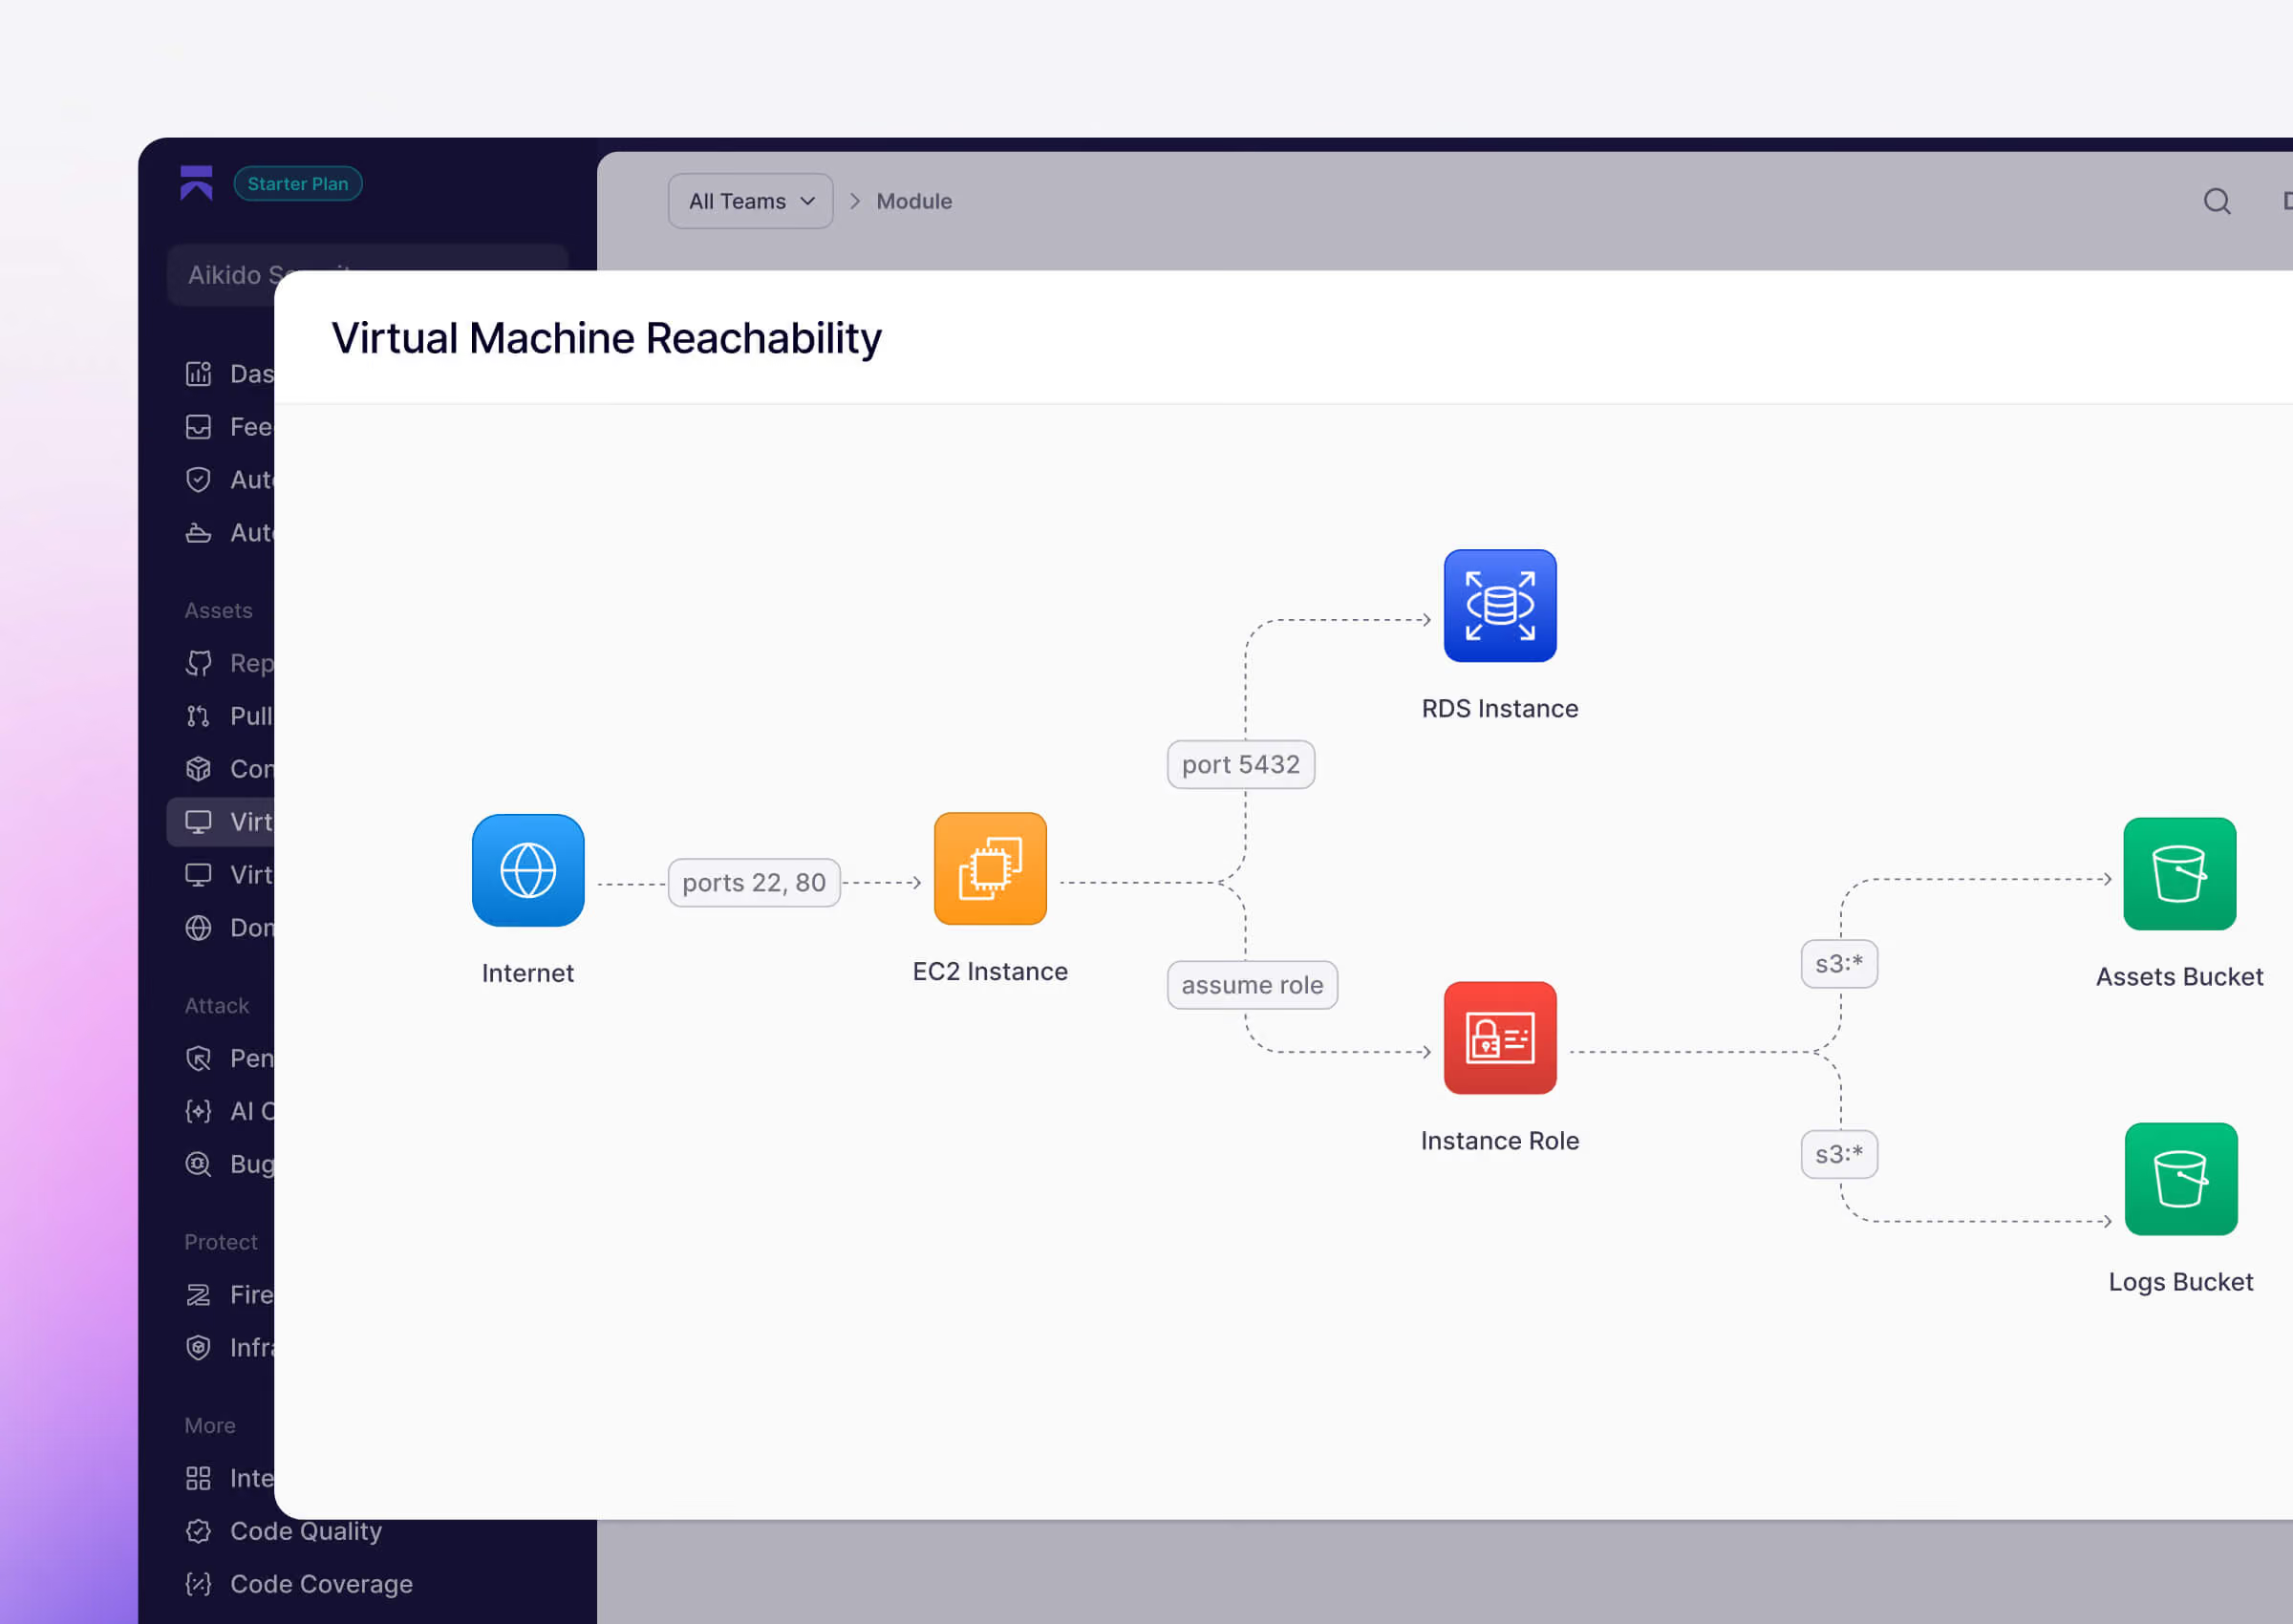
İşlem gücünüzün (compute) nelere erişebileceğini bilin
Ağ maruziyetini, bir sanal makinenin (VM) izinlerinin gizli anahtarlar ve şifreleme anahtarları gibi neleri erişebileceğiyle bağlayın.
Saldırı yollarının çalıştığı yerler


Bulut Saldırı Yolları 3 dakikada açıklanıyor.
Bulut maruziyetinizi, konteyner güvenlik açıklarınızı ve IAM izinlerinizi tek bir grafikte nasıl bir araya getireceğinizi izleyin; böylece bir saldırganın gerçekte hangi CVE’lere erişebileceğini tam olarak öğrenebilirsiniz.
Tüm bulut saldırı yollarınızı görüntüleyin
Bulutunuzu birkaç dakika içinde bağlayın ve bulut altyapınızdaki her saldırı yolunu gözden geçirin.
Aikido'yu çalışırken görün
Videoyu izlemek için iş e-postanızı girin
Ekipler neden bulut saldırı yollarını kullanıyor
Alarm yorgunluğunu azaltın
Yalnızca internetten gelen gerçek bir saldırı yolu üzerinde bulunan CVE'ler ekibiniz için alarm üretir
Mühendislik ekiplerine zaman kazandırın
Güvenlik ekibi erişilemeyen yollar için bilet oluşturmayı bırakır, mühendisler gerçekten acil sorunlara odaklanır
Saldırganlardan önce açıkları yakalayın
İnternetten varlığa uzanan tüm yolu görün ve istismar edilmeden önce kapatın
Denetimlere kanıtlarla başlayın
Ekibinizin düzeltmeleri yalnızca önem derecesine göre değil, haritalandırılmış risklere göre önceliklendirdiğini kanıtlayın.
Tüm bulut saldırı yollarınızı tek bakışta görün.
Bulutunuzu birkaç dakika içinde bağlayın ve bulut altyapınızdaki her saldırı yolunu gözden geçirin.


Bulut saldırı yolları hakkında SSS

İnternetten bulut altyapınız üzerinden güvenlik açığına sahip belirli bir konteyner veya sanal makineye uzanan gerçek ağ yolunu haritalandırır. Yalnızca bir CVE'nin varlığını göstermekle kalmaz, bir saldırganın buna gerçekten ulaşıp ulaşamayacağını ve tam olarak nasıl ulaşacağını gösterir.
Önem derecesi puanları (CVSS), ortamınız bilinmeden atanır. Genel ağ yolu olmayan bir sanal makinedeki Kritik düzeyde bir CVE, doğrudan internete açılan bir konteynerdeki Orta düzeyde bir CVE'den çok daha az acildir. Erişilebilirlik, özel kurulumunuzda gerçekten neyin istismar edilebilir olduğunu size söyler.
Hayır. Erişilebilirlik; Güvenlik Grupları, VPC ayarları, alt ağ yapılandırması ve bulut altyapısı metadatalarından çıkarılır. Herhangi bir aktif yoklama veya port taraması gerçekleştirilmez.
Aikido, ciddiyet derecesini otomatik olarak düşürür ve puan dağılımında “Ağa erişilemiyor” mesajını gösterir. Belirli paketler söz konusu olduğunda, Aikido bir adım daha ileri giderek ilgili bağlantı noktasına erişilemediğinde sorunu tamamen otomatik olarak göz ardı eder.
Şu anda: OpenSSH ve openssh-server (22 numaralı bağlantı noktası), Telnet (23 numaralı bağlantı noktası), Redis (6379 numaralı bağlantı noktası), MongoDB (27017 numaralı bağlantı noktası) ve n8n (80, 443, 5678 numaralı bağlantı noktaları). Bu liste giderek genişlemektedir.
Sanal makineler için: Güvenlik grupları, VPC ayarları, alt ağ yapılandırması, yük dengeleyiciler. Konteynerler için: Kubernetes giriş denetleyicileri, yük dengeleyiciler, API ağ geçitleri, AWS Lambda işlev URL’leri ve diğer bulut giriş noktaları.
Hayır. Bulut ve konteyner kayıt defteriniz Aikido’ya bağlandığında erişilebilirlik analizi otomatik olarak çalışır. Ek bir yapılandırma gerekmez.
İki yol vardır: “Sanal Makineler” sekmesinde bir sanal makinenin üzerine fareyi getirin ve “Sanal Makine Erişilebilirliğini Görüntüle” seçeneğine tıklayın ya da akıştaki herhangi bir sanal makine sorununu açın ve sorun ayrıntıları ekranındaki erişilebilirlik şeması bağlantısına tıklayın.
Wiz ve Orca saldırı yolu bağlamı sağlar ancak yalnızca bulut tabanlı platformlardır. Aikido ise erişilebilirlik analizini tam kapsamlı AppSec taramalarıyla (SAST, SCA, DAST, sırlar, IaC) tek bir platformda birleştirir. Ayrı bir araç veya oturum açma gereksinimi olmadan önceliklendirme bağlamına sahip olursunuz.