
Kaynak kodunuzda gizlenmiş karmaşık güvenlik açıklarını bulun
SAST bilinen kalıpları yakalar. Agent'lar, statik tarayıcıların bulamadığı kimlik doğrulama ve iş mantığı kusurlarını bulur. Onları başkaları bulmadan önce siz bulun.
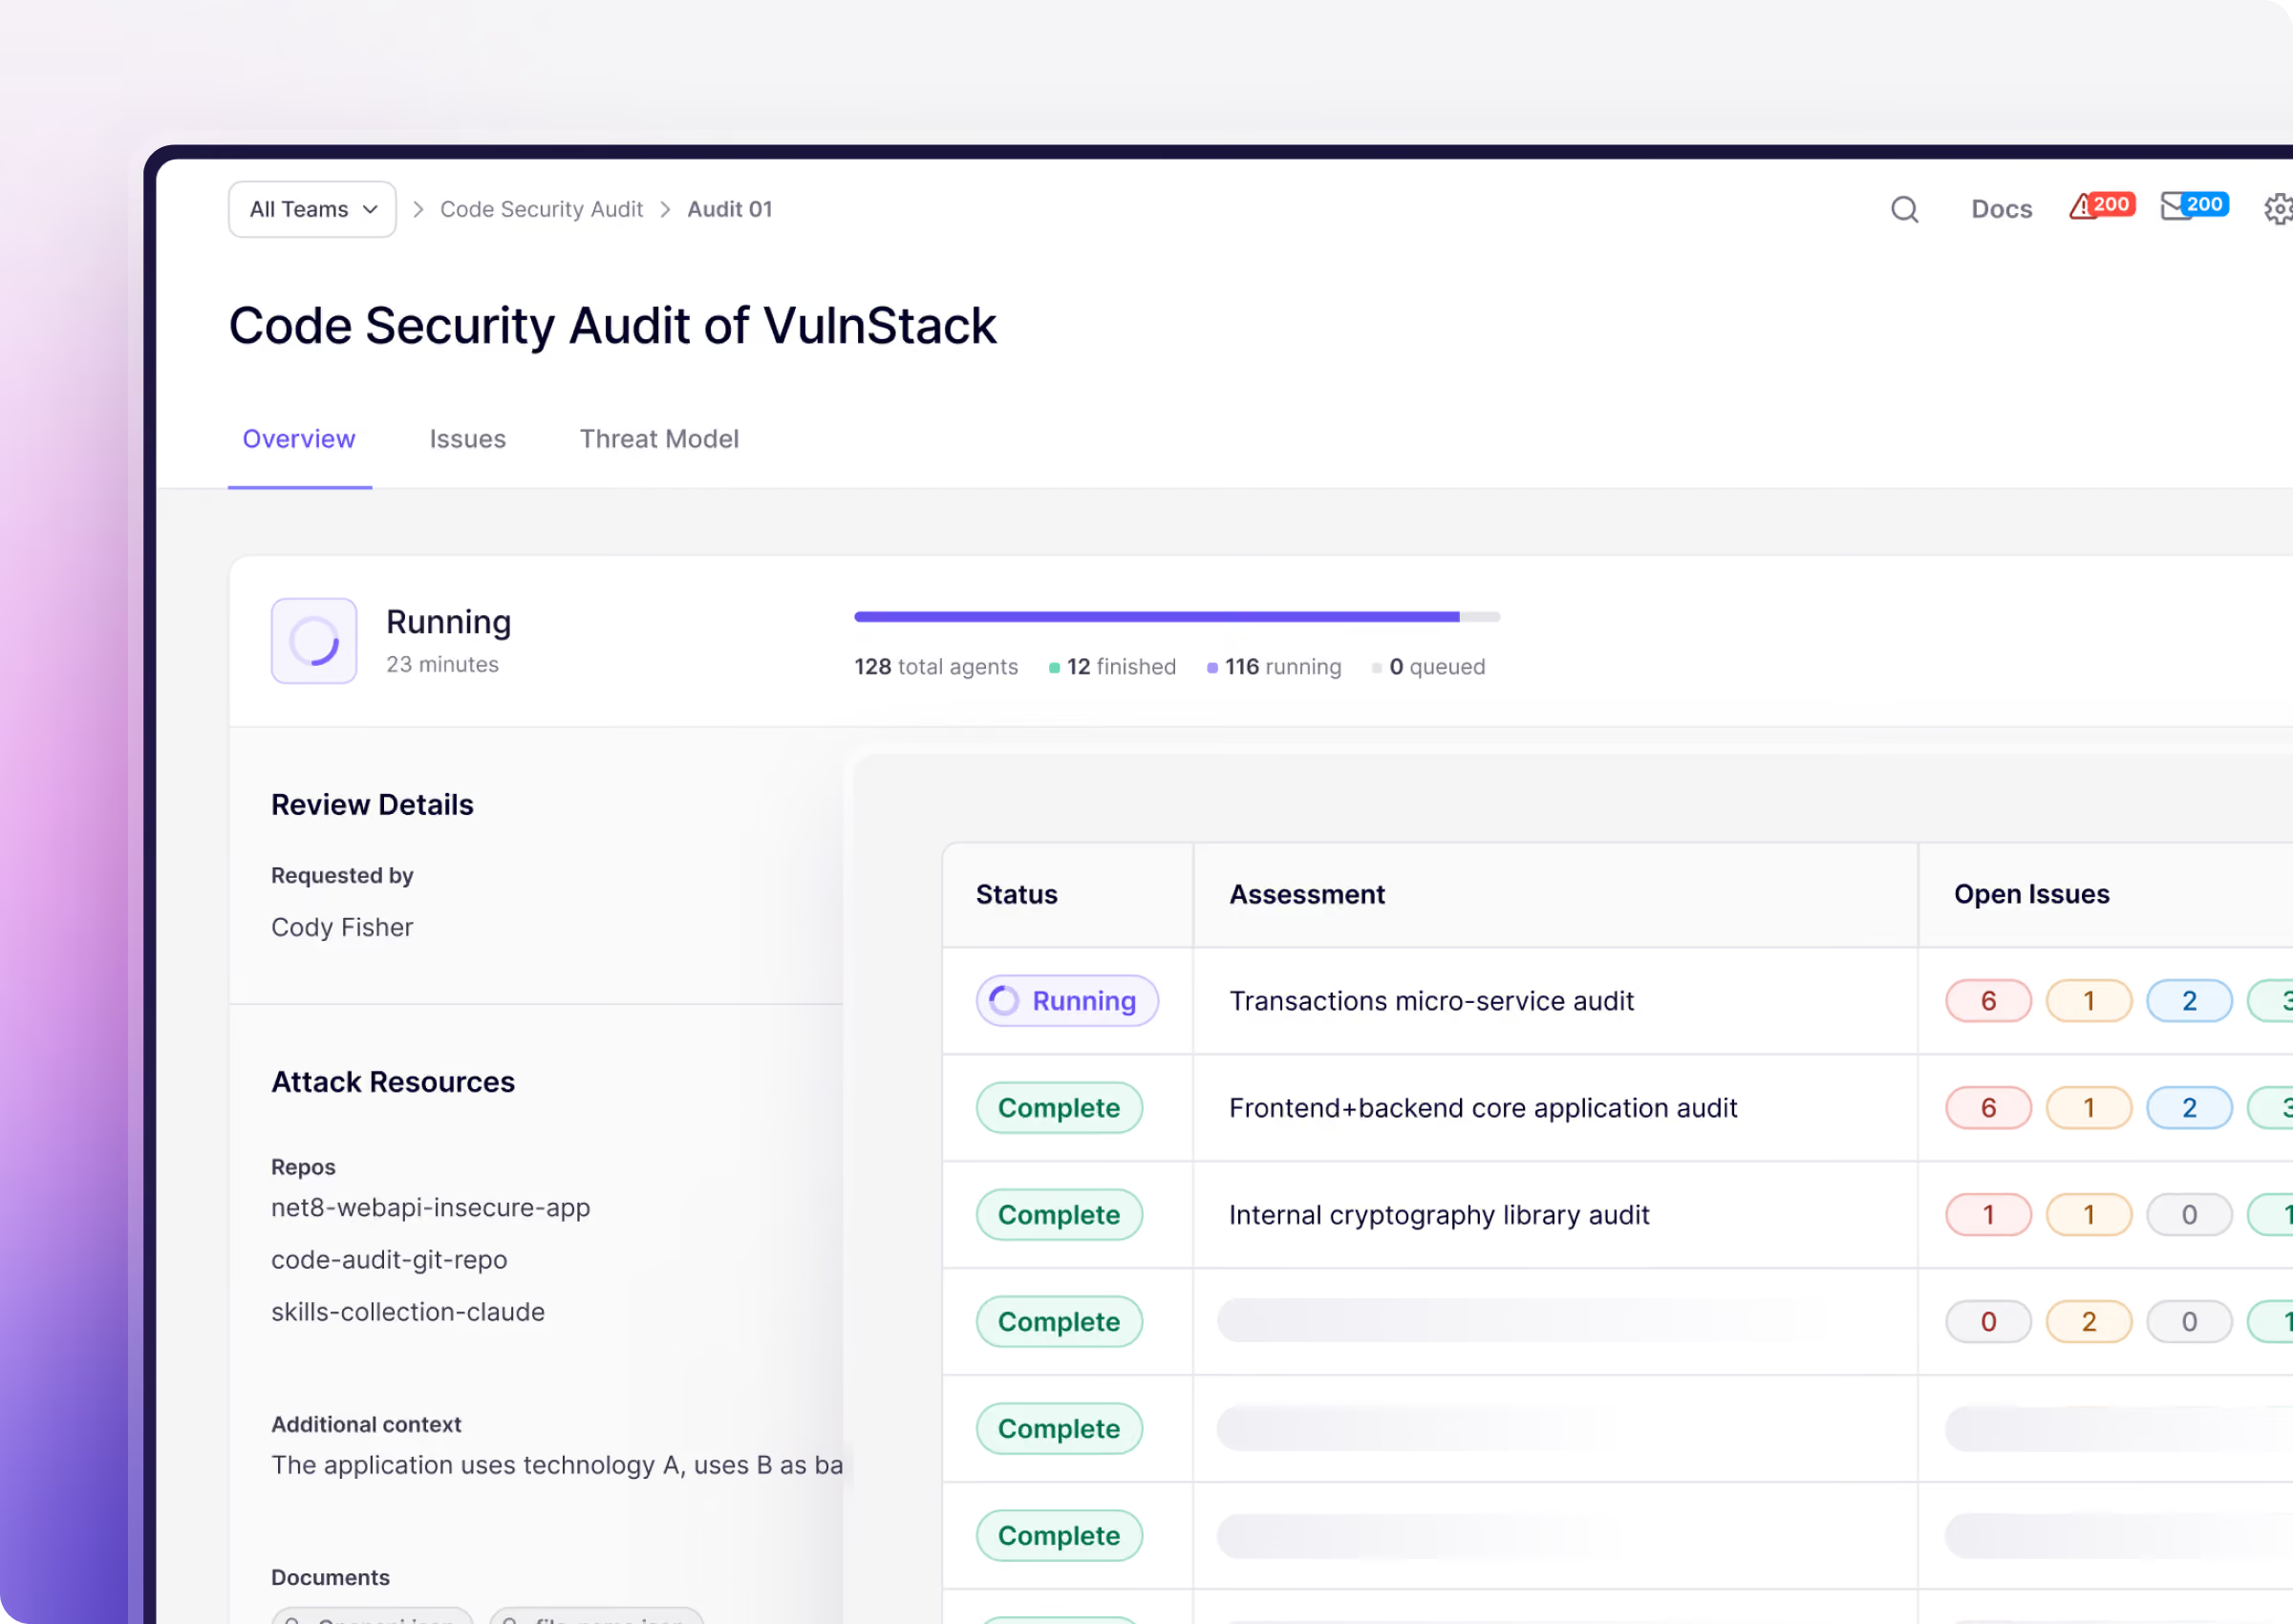





Güvenlik açıkları yıllardır kod tabanınızda atıl durumda bekliyor
SAST kalıpları eşleştirir. Mantığı gözden kaçırır. İş mantığı hataları, race condition'lar, bozuk kimlik doğrulama kontrolleri bir taramada görünmez. Ve şimdi saldırganlar, bunları sizin için bulmak için yapay zekaya sahip.
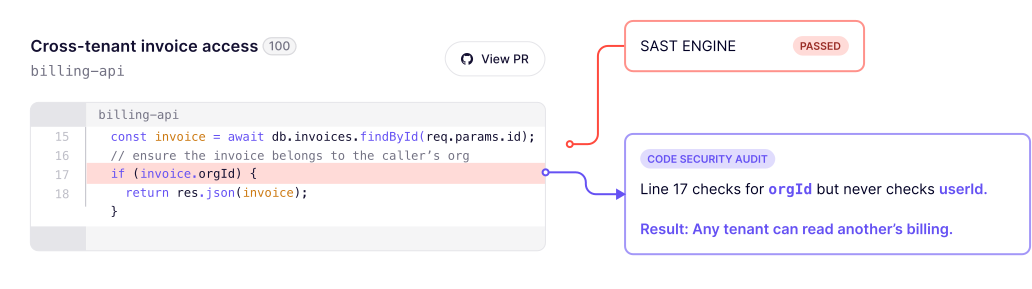

AI Taramaları 6 dakikadan kısa sürede açıklanıyor
Kod tabanınızın içindeki karmaşık güvenlik açıklarını bulun
Reasoning agent'ların kod tabanınızda neler keşfettiğini görmek için bir depo bağlayın.
Aikido'yu çalışırken görün
Videoyu izlemek için iş e-postanızı girin

Aikido, gelişmiş analiz gerektiren karmaşık güvenlik açıklarını bulur
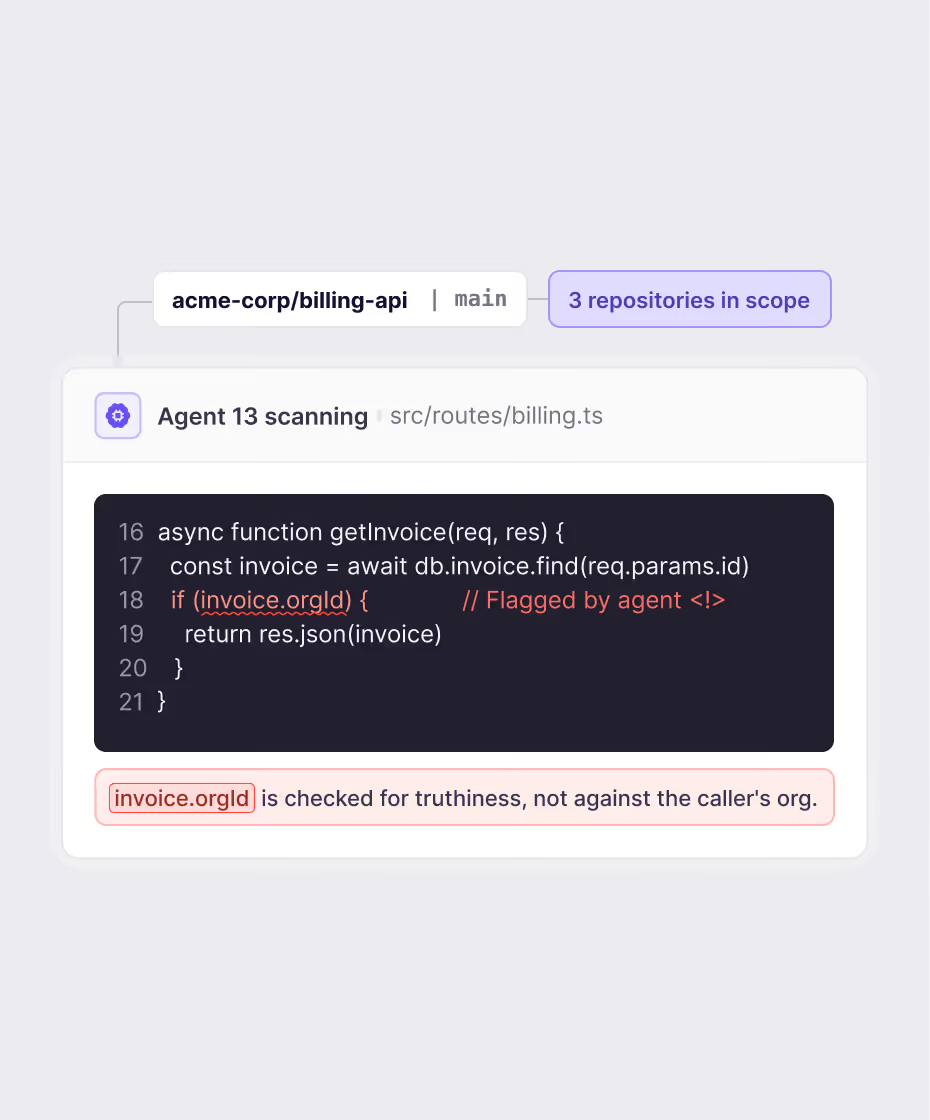
Atıl durumda bekleyen riskleri ortadan kaldırın.
Mythos sınıfı modeller, yıllardır kod tabanınızda bulunan güvenlik açıklarını ortaya çıkarır.
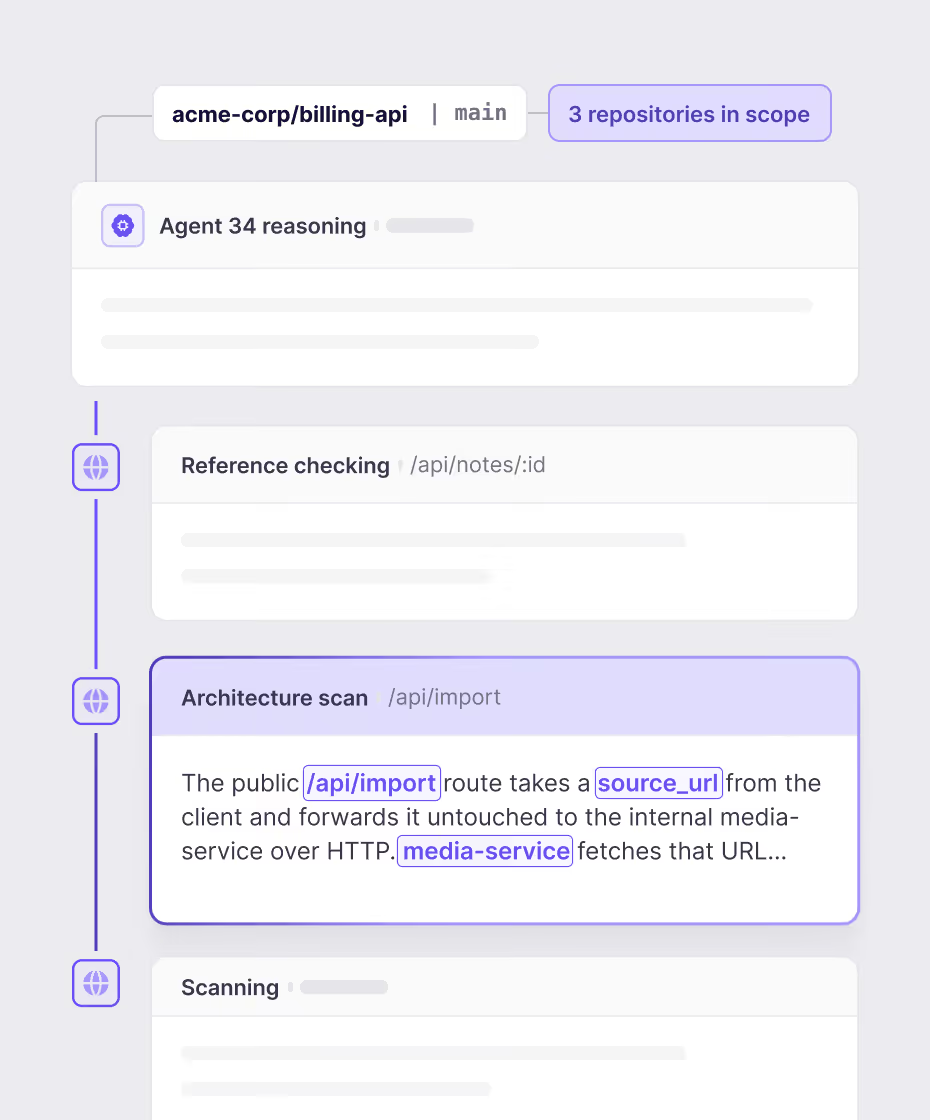
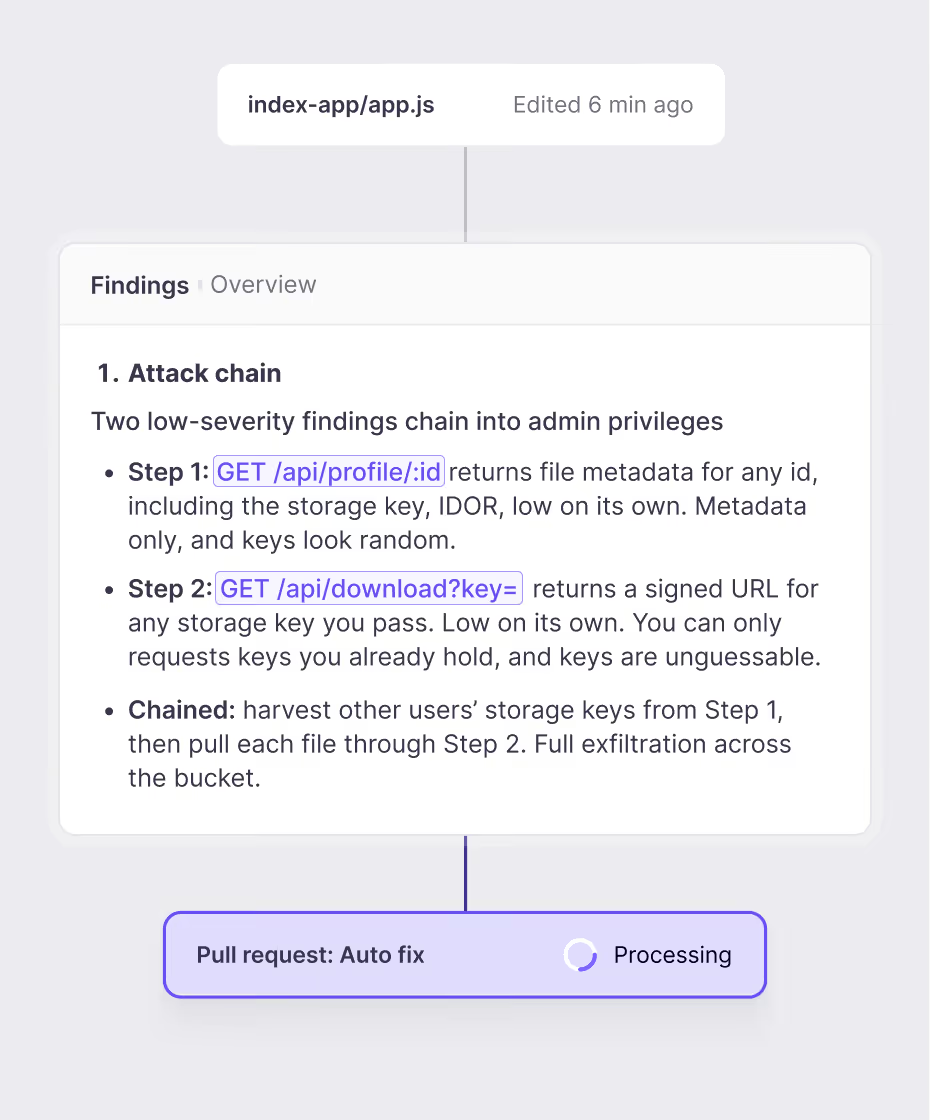
Servisler arasında var olan güvenlik açıklarını yakalayın
Kodunuzun ne yapması gerektiğini analiz ederek bozuk yetkilendirme, IDOR ve abonelik katmanı atlatmalarını yakalar.
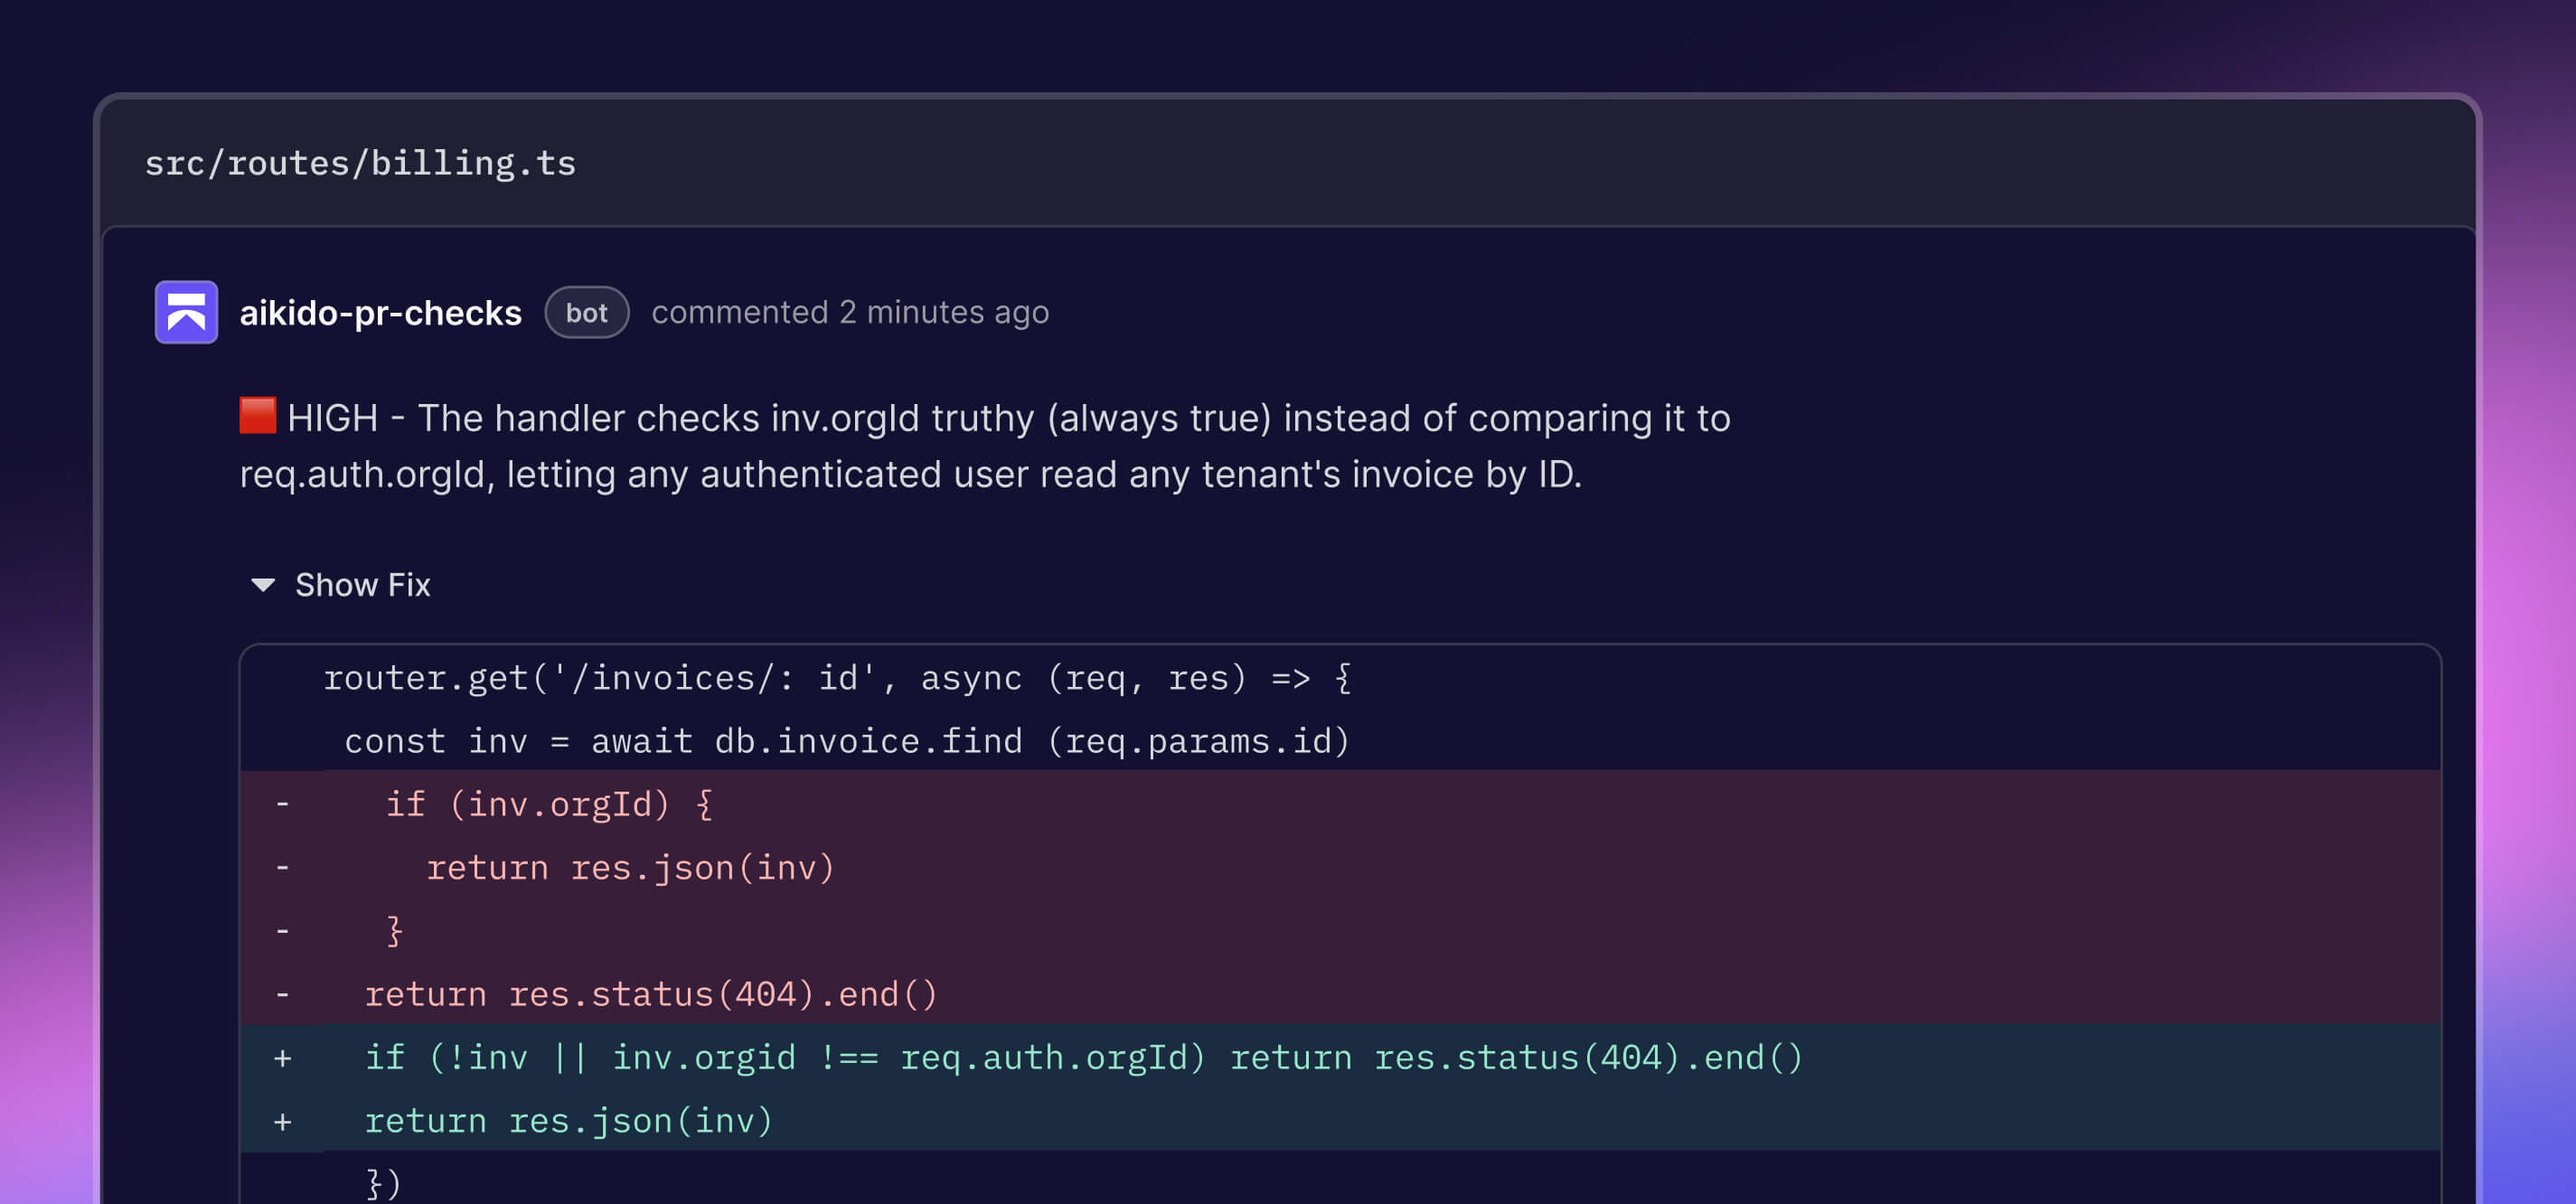
Sahip olduğunuz kodu denetleyin. Yayına aldığınız kodu inceleyin.
Deep Review, birleştirilmeden hemen önce sahiplik kontrolü olmayan yeni bir uç nokta gibi kod denetimi yeteneklerini her yeni pull request'e getirir.
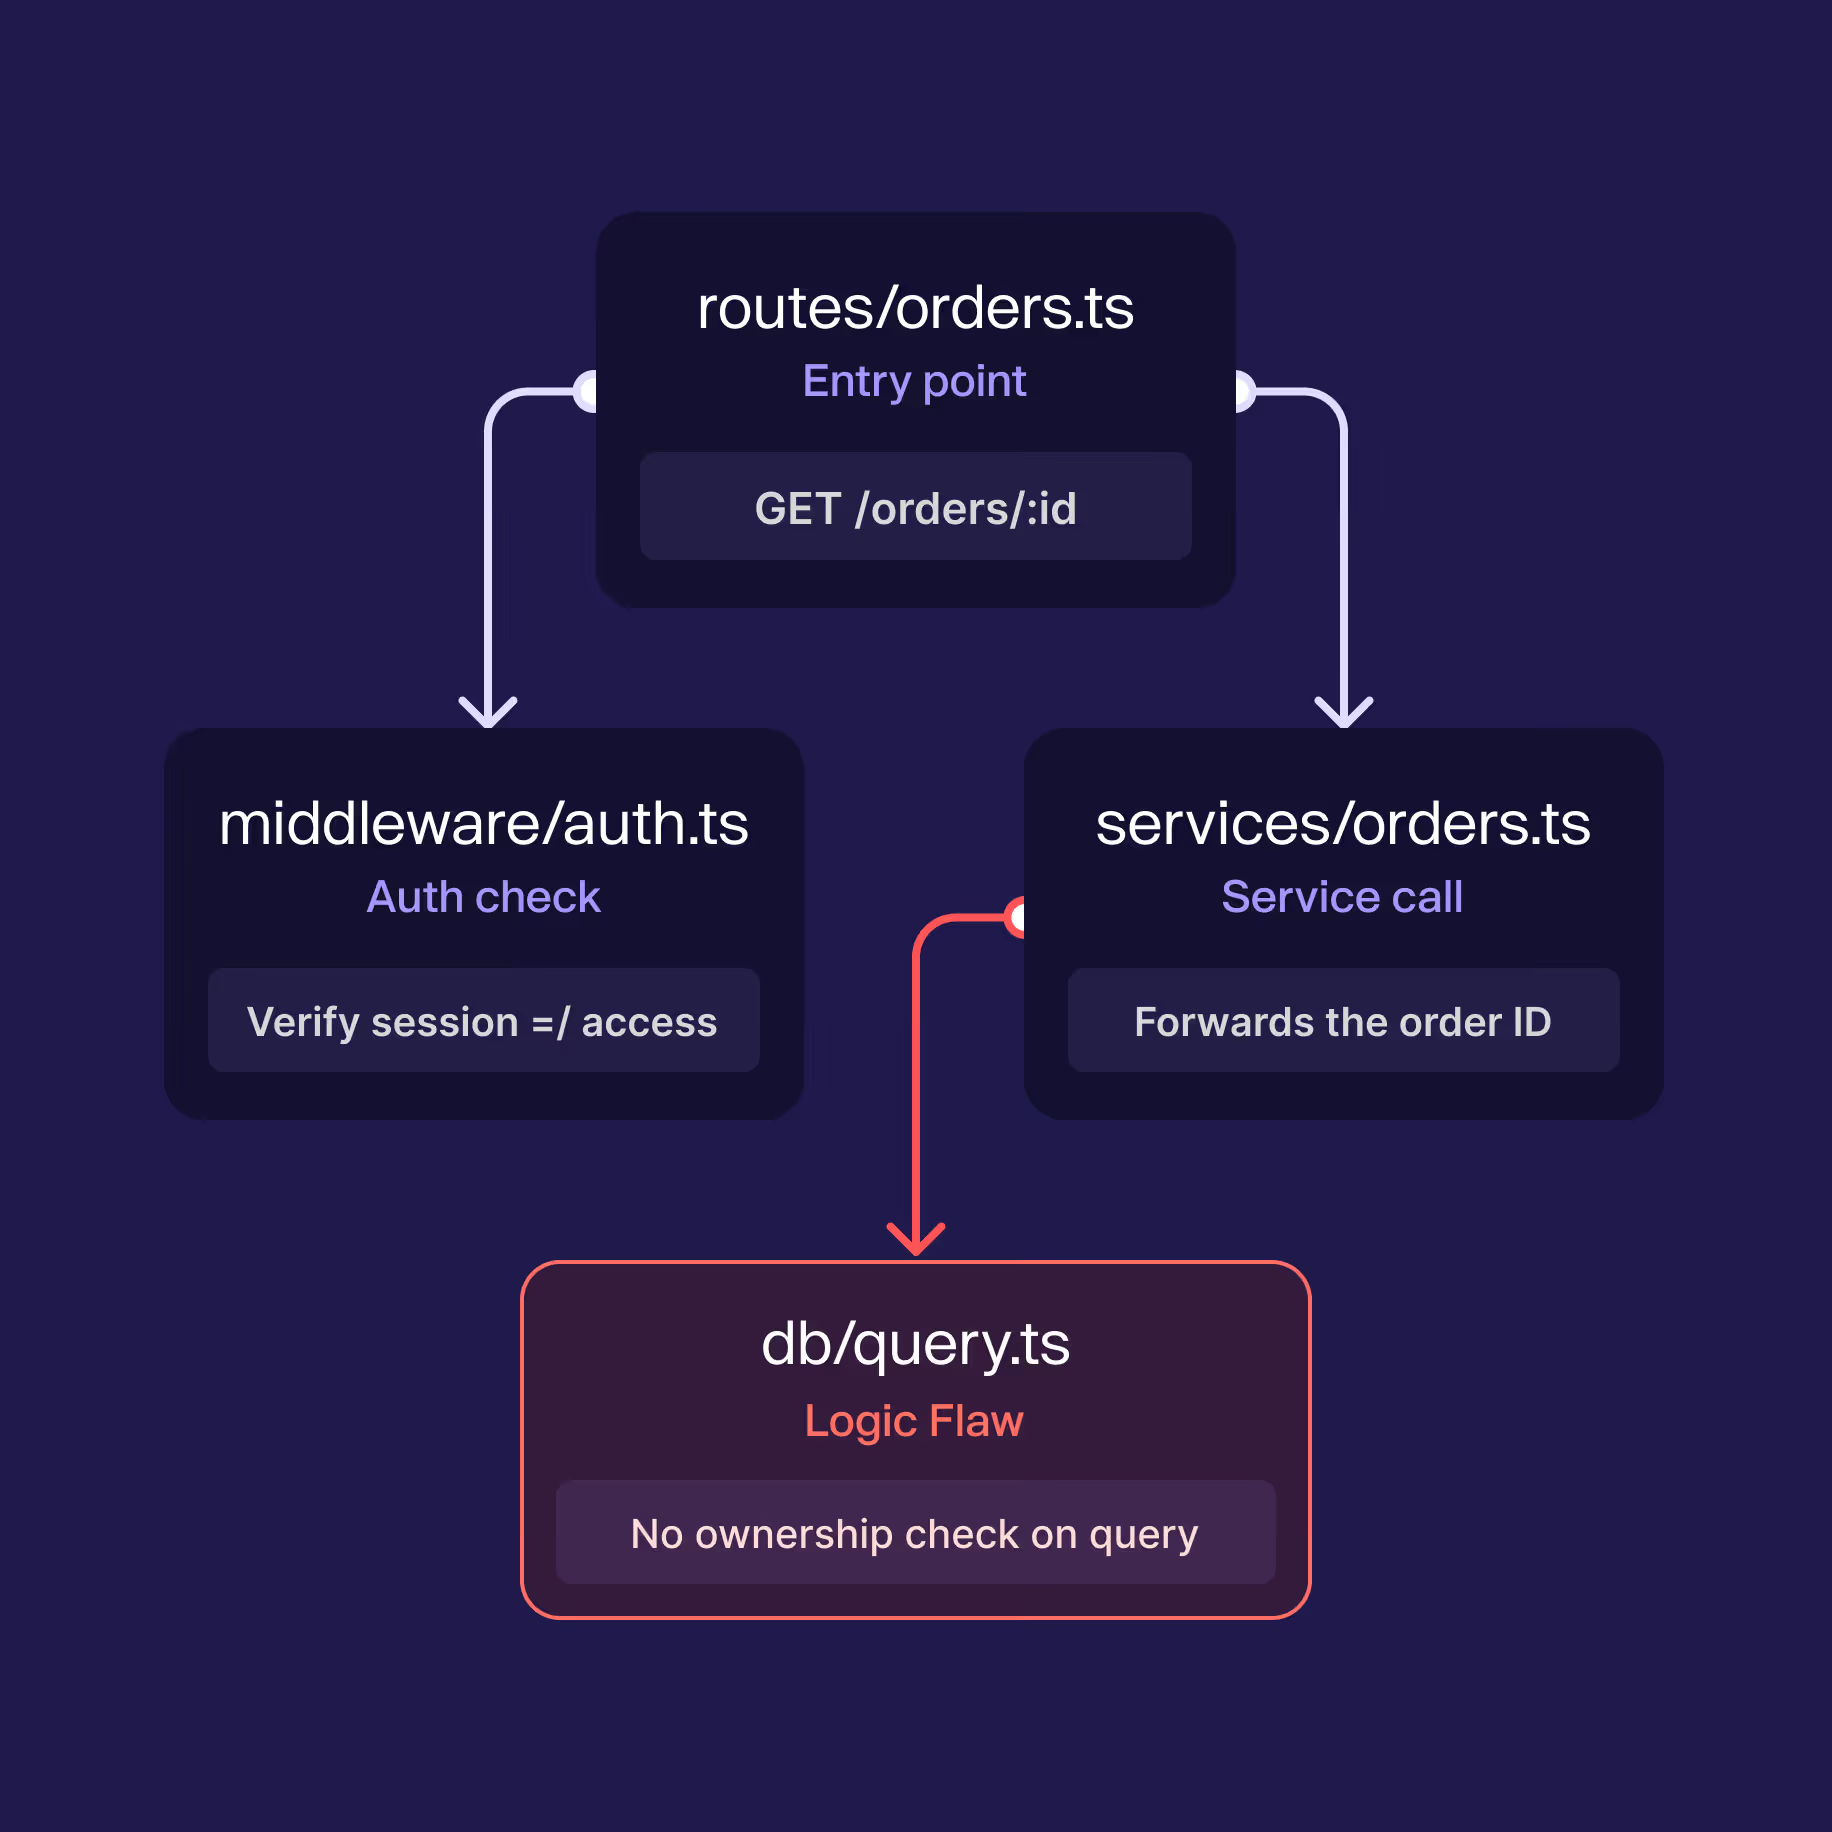
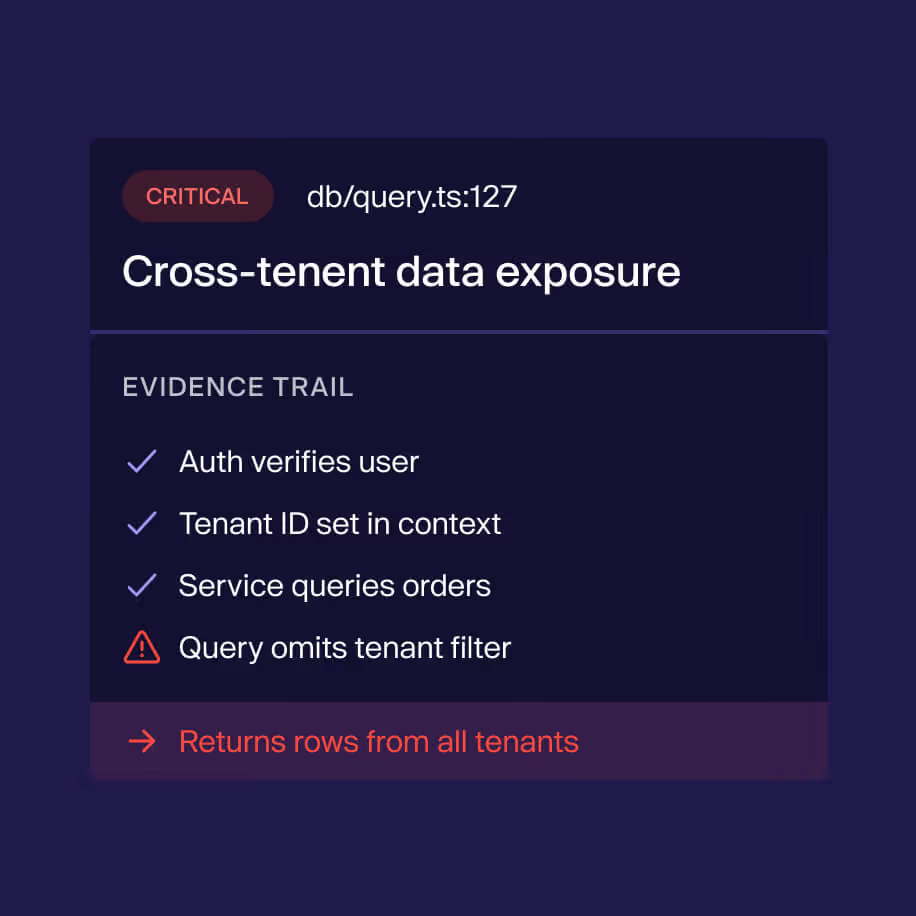
Aikido kodunuzu nasıl güvence altına alır?


Güvenlik açıklarını kovalamak yerine geliştirmeye odaklanın
Güvenlik birikimini pas geçin
Her commit otomatik olarak incelenir, böylece güvenlik açıkları bir tarama beklerken asla birikmez.
Mühendislik üzerindeki yükü hafifletin
Otomatik önceliklendirme ve tek tıklamayla düzeltmeler, ek personel almadan daha az manuel güvenlik çalışması anlamına gelir.
Sorunları size maliyet getirmeden önce yakalayın
Güvenlik açıkları, çözülmesi en hızlı ve en ucuz olduğu zaman, birleştirmeden önce düzeltilir.
Denetim hazırlık süresini azaltın
Sürekli taranan kod, güvenlik anketlerini yanıtlarken harcanan zamanın azalması anlamına gelir.
Kod tabanınızın içindeki karmaşık güvenlik açıklarını bulun
Mantık yürütme ajanlarının kod tabanınızda ne bulduğunu keşfetmek için bir repo bağlayın.
Ya da mevcut SAST'ınızla birlikte çalıştırın ve neyi kaçırdığınızı görün.



Statik motorlar SDLC'de hala yerini koruyor
SAST Ne Zaman Kullanılır
AI Taramaları Ne Zaman Kullanılmalı?
AI Taramaları Hakkında Sık Sorulan Sorular

Statik tarayıcılar, bozuk bir parametre, riskli bir API çağrısı veya eksik bir kontrol gibi kalıpları tespit eder. AI Scans ise kod tabanınız genelinde niyeti analiz ederek, bir saldırganın bakış açısını gerektiren sorunları belirler: IDOR’lar, bozuk erişim kontrolleri, çok aşamalı istismar zincirleri ve iş mantığı kusurları. SAST’ın yerini almak yerine onu tamamlayıcı bir rol oynar.
TÜM dilleri destekler; hiçbir kısıtlama yoktur. AI Scans, web uygulamalarıyla sınırlı değildir. Ajanlar, mobil uygulamalar, akıllı sözleşmeler ve masaüstü uygulamaları dahil olmak üzere bağlı depoların içerdiği her türlü kaynak üzerinde, yaygın diller, yapılandırma ve IaC kapsamında analiz yapar. Birden fazla hizmet içeren tek depolar tam olarak desteklenmektedir.
AI Scans, uzmanların dikkatini tutarlı bir kod tabanı kümesine odaklar. Belirli bir depo sayısının ötesinde, analizde odaklanma kaybolur ve kalite düşer. Tek bir denetimde gerçekten daha fazlasına ihtiyacınız varsa destek ekibiyle iletişime geçin.
- Her iki ürün de benzer bir ajans tabanlı motor üzerinde çalışır, ancak farklı sorulara yanıt verir. AI Scans, kaynak kodunuzu analiz eder. Aikido Pentest ise çalışan uygulamanızda bunu doğrular.
- Aşağıdaki durumlarda AI Taramalarını kullanın:
- Canlı bir ortam yapılandırmadan, mantıksal ve mimari kusurlar (IDOR'lar, bozuk erişim kontrolü, çok adımlı zincirler) üzerinde derinlemesine kod analizi istiyorsunuz.
- Stabil bir hazırlık veya QA hedefiniz yok ya da kimlik doğrulama akışları canlı test için hazır değil.
- Minimum kurulumla hızlı bir geri dönüşe ihtiyacınız var: bir repo bağlayın, kredileri onaylayın, başlatın.
- Canlı dağıtıma geçmeden önce kaynak kodundaki değişiklikleri doğrulamak istiyorsunuz.
- Mobil uygulamalar, masaüstü uygulamaları veya akıllı sözleşmeler gibi canlı test etmesi zor bir kod tabanınız var.
- Aikido Pentest'i şu durumlarda kullanın:
- Bir canlı hedefiniz var ve gerçek trafikle gerçek sömürülebilirliği doğrulamak istiyorsunuz.
- Çalışma zamanı kanıtı istiyorsunuz — yeniden üretim istekleri, saldırı yüzeyi haritalaması ve canlı ajan etkinliği.
- Kapsamınız, kaynakta görünenden öte alan adlarını, kimliği doğrulanmış kullanıcı rollerini ve tarama ile keşfedilen uç noktaları içerir.
- SOC 2, ISO 27001 veya benzeri uyumluluk çerçevelerine uymak için canlı bir pentest'e ihtiyacınız var.
AI Scans, kaynak kodunuzu doğrudan okur ve analiz eder. Tarama aşaması, trafik yeniden oynatma veya canlı istismar söz konusu değildir; dolayısıyla işaret edilebilecek bir ortam da yoktur. Eğer devreye alınmış bir hedef üzerinde canlı test yapmak istiyorsanız, bunun yerine Aikido Pentest’i kullanın.
Aikido'da ana gezinme menüsünden “AI Scans” seçeneğini seçin. Ardından, adım adım talimatları izleyerek kod depolarını seçin ve ilk AI Scans işleminizi başlatın.
Aikido kredileriyle ödenir. Oluşturma akışındaki Fiyatlandırma adımı, taahhütte bulunmadan önce tam kredi toplamını gösterir. Maliyet, repo boyutuna ve karmaşıklığına bağlıdır.
OWASP’ın bireysel üyeleri, AI Taramalarını denemek için tek seferlik 200 ücretsiz kredi alırlar. Bu avantajdan yararlanmak için:
1. owasp.org e-posta adresinizle ücretsiz bir Aikido hesabı oluşturun:
2. Kredilerinizi almak için Aikido web sitesinde adınızı ve OWASP e-posta adresinizi girin.
