
Merhaba Ega! Rolün nedir ve Faspay'i FinTech alanında öne çıkaran şey nedir?
Merhaba Aikido ekibi! Faspay'de Geliştirme Bölüm Müdürü olarak, şirketin büyümesini ve gelişen iş ihtiyaçlarını destekleyen ölçeklenebilir, güvenilir sistemler inşa etmek üzere mühendislik ekiplerimize liderlik ediyorum.
Faspay'i farklı kılan, hem dijital hem de geleneksel sektörlerdeki güçlü varlığımızdır. Kararlı, güvenli ve entegre etmesi kolay çözümler aracılığıyla üye işyerlerinin (özellikle eski ödeme yöntemlerinden geçiş yapanların) dijital ödeme sistemlerini benimsemesini kolaylaştırıyoruz. Faspay, Endonezya'daki en eski ve en köklü ödeme geçitlerinden biridir. Çözümlerimiz; yıllara dayanan kanıtlanmış deneyim ve pazar güveni üzerine inşa edilmiş olup güvenli, istikrarlı ve zahmetsizce entegre edilebilir niteliktedir.
FinTech'te güvenlik ne amaçla kullanılmalıdır?
FinTech'e özel güvenlik, inovasyonu ve dijital finansal kapsayıcılığı desteklemelidir, ancak bunun da bir zorunluluk olduğunu savunuyorum:
- Kullanıcı verilerini koruyun: FinTech platformları hassas kişisel ve finansal bilgileri yönetir. Güçlü güvenlik, bu verilerin sızdırılmamasını, çalınmamasını veya kötüye kullanılmamasını sağlar.
- İşlemleri koruyun: Sistemin bütünlüğünü korumak için her işlem dolandırıcılığa, manipülasyona veya yetkisiz erişime karşı güvenli olmalıdır.
- Güven inşa edin: Kullanıcılar, yalnızca paralarının ve bilgilerinin güvende olduğundan emin olduklarında dijital finansal hizmetleri kullanacaktır. Güven, benimsenmeyi ve büyümeyi beraberinde getirir.
- Uyumluluğu sağlayın: Endonezya'nın FinTech sektörü OJK ve Endonezya Merkez Bankası gibi yetkili kurumlar tarafından denetlenmektedir. İyi bir güvenlik, şirketlerin veri koruma ve siber güvenlik yasalarına uymasına ve cezalardan kaçınmasına yardımcı olur.
- Kayıpları önleyin: Siber saldırılar fonların çalınmasına ve itibar kaybına yol açabilir. Güvenlik, bu tür riskleri azaltmak için bir savunma hattı görevi görür.
- Hizmet sürekliliğini koruyun: Saldırıları takip eden kesintiler veya sistem arızaları iş operasyonlarını durdurabilir. Güvenlik, platformun güvenilir ve her zaman erişilebilir kalmasını sağlar.
Aikido, giderek artan düzenleme ve veri koruma gerekliliklerine uyum konusunda nasıl yardımcı olur?
Aikido, müşteri verilerini güvence altına almamızda kritik bir rol oynuyor. Riskleri, geliştirme yaşam döngüsünün henüz başındayken, yani daha kolay (ve daha az maliyetli) bir şekilde düzeltilebilecekleri aşamada tespit ediyor. Binlerce açık kaynaklı kütüphaneyi tarayan Aikido; kullanıcı verilerini riske atabilecek bilinen bir açık barındıran bir bağımlılık tespit ettiğinde bizi anında uyarır. Ayrıca, dağıtımı yapılmış kodları sürekli olarak izler ve gelişen tehdit istihbaratı nedeniyle daha önce güvenli olan bileşenler yeni bir açık barındırmaya başladığında bunu bildirir.
Güvenliğe daha stratejik bir odaklanmayı tetikleyen özel bir an oldu mu?
Son 3-4 yılda Endonezya'nın finans sektörü, farklı şekillerde hacker'ların ve saldırıların hedefi haline geldi. O zamandan beri güvenliğe çok daha stratejik ve proaktif bir yaklaşım benimserken; daha iyi süreçlere yatırım yaptık, kurum içi farkındalığı artırdık ve açıkları erken tespit edip olayların önüne geçmemize yardımcı olması için Aikido gibi araçları kullanmaya başladık.
Aikido'yu benimsemeden önce en büyük güvenlik endişeleriniz nelerdi? Çözmek istediğiniz belirli riskler veya boşluklar var mıydı?
Pazardaki artan riskler göz önüne alındığında, acil önceliğimiz altyapı düzeyindeki güvenlik açıklarıyla ilgilenmekti. Temel endişelerimiz arasında yamanmamış sistemler, bilinen açılar ve genel ortam sertleştirmesi yer alıyordu. Altyapımızın güvenli ve gelecekteki saldırılara karşı dirençli olmasını sağlamak için düzenli olarak yazılım yamaları uygulamaya, bilinen sorunları gidermeye ve rutin sızma testleri ile güvenlik açığı değerlendirmeleri yapmaya odaklandık.
Platformunuz büyürken güvenliği ve uyumluluğu sürdürme konusunda hangi zorlukları yaşıyordunuz?
Ölçek büyüttükçe iki temel zorluk ortaya çıktı:
- Öngörülemeyen tehditler: Yeni saldırı türlerini veya ne kadar gelişmiş olacaklarını her zaman öngöremiyorduk.
- Gelişen uyumluluk gereklilikleri: Düzenleyici kurumların beklentileri hızla değişiyor ve sistemlerimizin, geliştirme süreçlerinde darboğaz yaratmadan bu hıza ayak uydurması gerekiyordu.
En büyük denge unsuru, geliştirme hızımızı yavaşlatmadan güçlü bir güvenlik seviyesi korumaktı.
"Güvenlik, sonradan düşünülen bir şey olmaktan çıkıp geliştirme kültürümüzün bir parçası haline geldi."
Aikido'yu uygulamadan önce başka güvenlik araçları veya hizmetleri kullanıyor muydunuz?
Aikido'dan önce Checkmarx ve Snyk dahil olmak üzere birkaç araç denemiştik. Hepsinde bazı dezavantajlar vardı. Bazıları yavaştı, bazılarında eyleme dönüştürülebilir içgörüler eksikti ve bazılarının sunduğu fiyat etiketleri değerlerini yansıtmıyordu. Bu durum bizi geliştirici dostu ve verimli bir şeyler aramaya yönlendirdi ve nihayetinde bizi Aikido ile buluşturdu.
"Checkmarx ve Snyk'i denedik ancak Aikido daha hızlıydı, daha fazla eyleme dönüştürülebilir sonuçlar sunuyordu ve kullanımı daha kolaydı."
Değerlendirme sırasında Aikido’da en çok dikkat çeken husus neydi?
Değerlendirme sürecimizde Aikido hakkında öne çıkan şey, geliştirici deneyimine verdiği güçlü odak oldu. AutoFix özelliği, ekibimizin manuel çaba harcamadan sorunları hızlı bir şekilde çözmesine olanak tanıyan devasa bir avantajdı. Aikido ayrıca açık ve eyleme dönüştürülebilir raporlar sunarak güvenlik açığı önceliklendirmesini ve müdahalesini kolaylaştırıyor. Buna ek olarak, halihazırda kullandığımız araçlarla (Jenkins, Slack ve çeşitli kod editörleri gibi) sorunsuz bir şekilde entegre olması, benimseme sürecini oldukça anlaşılır kıldı. Ek olarak tarama hızı dikkat çekici derecede hızlıydı; bu da güvenceden ödün vermeden geliştirme hızımızı korumamıza yardımcı oldu.
"Bazı sorunlar otomatik olarak çözülüyor, hiçbir insan müdahalesine gerek kalmıyor. Sadece kodu gözden geçirip birleştiriyoruz."
Aikido ekibiyle çalışmak nasıl bir deneyimdi?
Aikido ekibiyle çalışmak harika bir deneyimdi. Sadece hızlı yanıt vermekle kalmıyorlar; aynı zamanda proaktifler, destekleyiciler ve başarımıza gerçekten yatırım yapıyorlar. Her etkileşim, güvenlik konusundaki derin uzmanlıklarını ve büyümemize güvenle yardımcı olma konusundaki samimi bağlılıklarını yansıtıyor. Bu kadar güvenilir ve değerlerimizle uyumlu hissettiren bir iş ortağı bulmak nadir rastlanan bir durumdur.
Aikido'yu mevcut iş akışlarınıza ve geliştirme süreçlerinize entegre etmek ne kadar kolay veya zordu?
Çok kolaydı. Dokümantasyon anlaşılır ve araçta yeni olan geliştiriciler için bile kurulum süreci sorunsuz ilerledi. Aikido, süreçlerimizi sekteye uğratmadan doğrudan boru hatlarımıza (pipeline) entegre oldu. Bu bizim için önemliydi. Daha iyi bir güvenliğe ihtiyacımız vardı ancak bunu üretkenlikten ödün vererek yapamazdık.
En sevdiğiniz özellik veya yetenek hangisi?
Bana göre üç tane var. Kesinlikle API tarama özelliği. Hizmetlerimizin çoğu API tabanlı olduğundan paha biçilmez bir özellik. Yayınladığımız yeni API'lerin baştan itibaren güvenli olmasını sağlamamıza yardımcı oluyor. İkincisi, AutoFix yeteneği gerçek anlamda zaman kazandıran bir özellik. Birçok yaygın güvenlik açığını otomatik olarak çözerek bize önemli ölçüde zaman kazandırdı ve ekibimizin endişelenmeden kod sunmaya daha fazla odaklanmasını sağladı. En hızlı senaryolarda düzeltmeler anında yapılıyor, biz sadece değişikliği inceleyip birleştiriyoruz.
"IDE eklentisi sayesinde, hatalı kod GitHub'a gönderilmeden önce bile yakalayabiliyoruz."
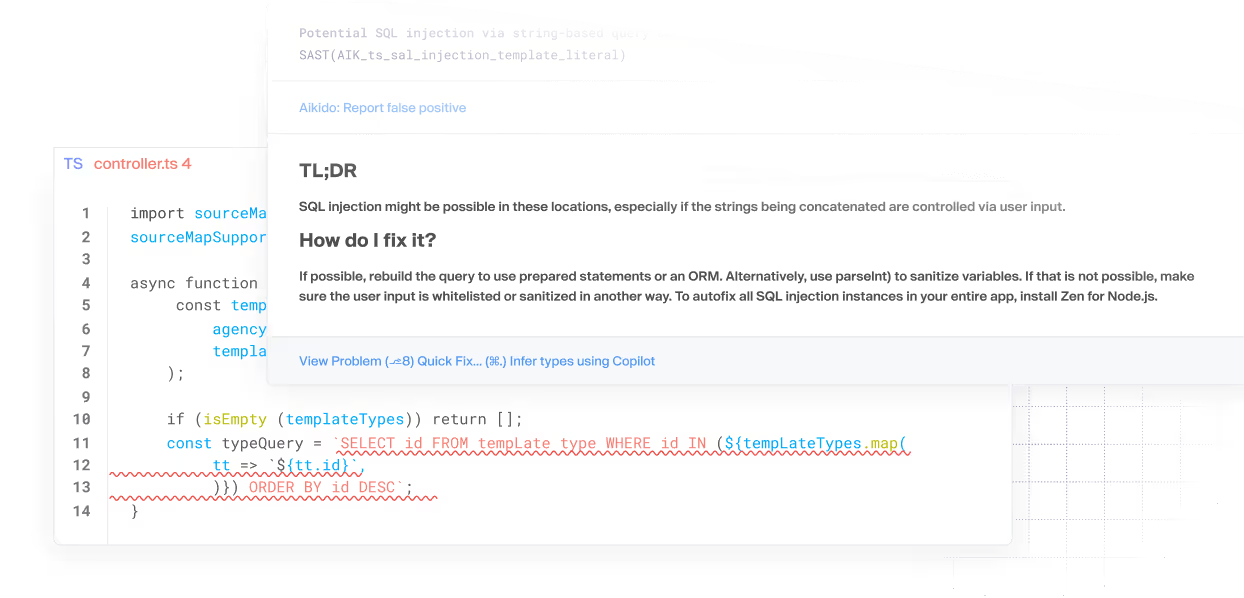
Ayrıca IDE eklentisi, hatalı kodu GitHub'a bile gönderilmeden önce yakalamamıza yardımcı oluyor. Artık her satırı manuel olarak kontrol etmek zorunda değiliz ve bu durum geliştirici verimliliği üzerinde büyük bir etki yarattı.
Aikido, Faspay'in güvenlik ve güvenlik açığı yönetimine yaklaşımını nasıl değiştirdi?
Aikido, Faspay'de güvenlik ve güvenlik açığı yönetimine yaklaşımımızı önemli ölçüde iyileştirdi. Kod tabanımızı koruma konusunda, özellikle koda doğrudan gömülmüş (hardcoded) hassas verilerin tanımlanması ve ortadan kaldırılması söz konusu olduğunda çok daha bilinçliyiz. Ayrıca bağımlılıklarımızı koruma, bunların güncel ve güvenli olmasını sağlama konusunda bizi daha proaktif hale getirdi. Aikido sayesinde güvenlik, sonradan düşünülen bir şey olmaktan çıkıp geliştirme kültürümüzün ayrılmaz bir parçası haline geldi.
Somut bir sonuç gördünüz mü?
Aikido, mevcut kod tabanımızda daha önce tespit edilememiş birçok açığı ortaya çıkarmamıza yardımcı oldu. Tek başına bu bile geçiş yapmaya değdi. Henüz net metriklerimiz yok ama kesinlikle zaman kazandık.
Geliştirme hızında bir artış veya maliyet tasarrufu fark ettiniz mi?
Geliştirme hızı açısından henüz değil, hâlâ eski kodları temizlemeye odaklanmış durumdayız. Maliyet tasarrufunu rakamsal olarak henüz hesaplamamış olsak da Aikido'nun güvenlik yönetimindeki manuel iş yükünü şimdiden azalttığını söyleyebiliriz.
Aikido'nun etkisini tek bir cümleyle özetlemeniz gerekseydi, bu ne olurdu?
Aikido, güvenliği geliştirme sürecimize sorunsuz bir şekilde entegre ederek açıkları erkenden tespit etmemizi sağladı ve ekibimizin daha güvenli ve verimli kod yazmasına olanak tandı.

