Bir bakışta
- Birden fazla güvenlik aracını tek bir birleşik AppSec ve Bulut Güvenliği platformunda birleştirdi
- 95 repo, 31 konteyner kayıt defteri ve 9 bulut ortamında entegre edildi
- Ruby, Python ve konteynerleştirilmiş servisler genelinde çalışan geliştiricileri destekler
- Yazılım tedarik zinciri güvenliğini ve bağımlılık görünürlüğünü güçlendirir
- Dependabot ve Detectify dahil olmak üzere dağınık güvenlik araçlarının yerini aldı
Zorluk
Büyüyen işe alım platformunun arkasındaki şirket olan HeyJobs, mühendislik organizasyonunu büyütürken güvenlik araçları da bu süreçle birlikte organik olarak artmaya başladı. Farklı ekipler; bağımlılıkları izlemek, kodu taramak veya güvenlik uyarıları oluşturmak için farklı sistemlere güveniyordu. Bu araçların her biri sorunun belirli bir kısmını ele alırken, giderek yönetilmesi zorlaşan parçalı bir güvenlik iş akışı yarattılar.
Güvenlik içgörüleri, her biri kendi uyarılarını ve panolarını üreten birden fazla platforma yayılmış durumdaydı. Mühendisler riskleri anlamak, sorunları ilişkilendirmek ve neyin ilgilenilmesi gerektiğine karar vermek için sistemler arasında geçiş yapmak zorunda kalıyordu. Bu durum, güvenlik açığı önceliklendirmesini yavaşlatıyor ve şirketin güvenlik duruşuna ilişkin tutarlı bir genel bakış sürdürmesini zorlaştırıyordu.
HeyJobs'ta CTO olan Boris Diebold, Aikido'ya geçmeden önce ortamın nasıl göründüğünü şu şekilde anlatıyor:
“Her türden farklı ve dağınık aracımız vardı; Dependabot'u, güvenlik uyarıları için ayrı bir aracı ve bazı şirket içi araçları kullanıyorduk”.
Zaman içinde araçların yayılması, ek karmaşıklık ve yük getirdi. Her ürünün kendi yapılandırmasına, iş akışlarına ve uyarı yönetimine ihtiyaç duyması, ekiplerin en önemli güvenlik sorunlarına odaklanmasını zorlaştırdı.
Boris'in açıkladığı gibi:
“Tüm bu farklı araçlarla birlikte bu dağınıklığı yönetmek her zaman zordur.”
Aikido’nun 2026 Güvenlik ve Geliştirmede Yapay Zeka Durumu raporu, güvenlik aracı dağınıklığının daha fazla olayla korelasyon gösterdiğini ortaya koydu.
HeyJobs, sistemleri genelinde güçlü güvenlik kapsamını korurken, güvenlik açıklarının nasıl ortaya çıkarıldığını ve yönetildiğini basitleştirmenin bir yolunu aramaya başladı.
Çözüm: Bağlam sağlamak için oluşturulmuş bir platform
Değerlendirme sürecinde HeyJobs ekibi, Snyk dahil olmak üzere çeşitli uygulama güvenliği araçlarını inceledi. Birçok çözüm, bağımlılık taraması veya altyapı analizi gibi güvenliğin belirli alanlarına yoğun bir şekilde odaklanıyordu. Bu araçlar bireysel alanlarda güçlü yetenekler sunarken, bunları benimsemek genellikle mevcut güvenlik yığınına bir başka ürün daha eklemek anlamına geliyordu.
HeyJobs için amaç, sadece başka bir tarayıcıyı içe aktarmak değil, güvenlik içgörülerinin mühendislere ve liderliğe sunulma biçimini iyileştirmekti. Ekip; geliştirme yığınının genelinden gelen güvenlik açığı sinyallerini birleştirebilecek ve ekiplerin bunları hayata geçirmesini kolaylaştıracak bir şekilde sunabilecek bir platform istiyordu.
Boris'in açıkladığı gibi:
“Tüm sinyalleri tek bir platformda toplamak istedik; böylece başka 10 farklı araçla ve bu sinyalleri yönetmek için bunların üzerinde başka bir araçla uğraşmak zorunda kalmazdık.”
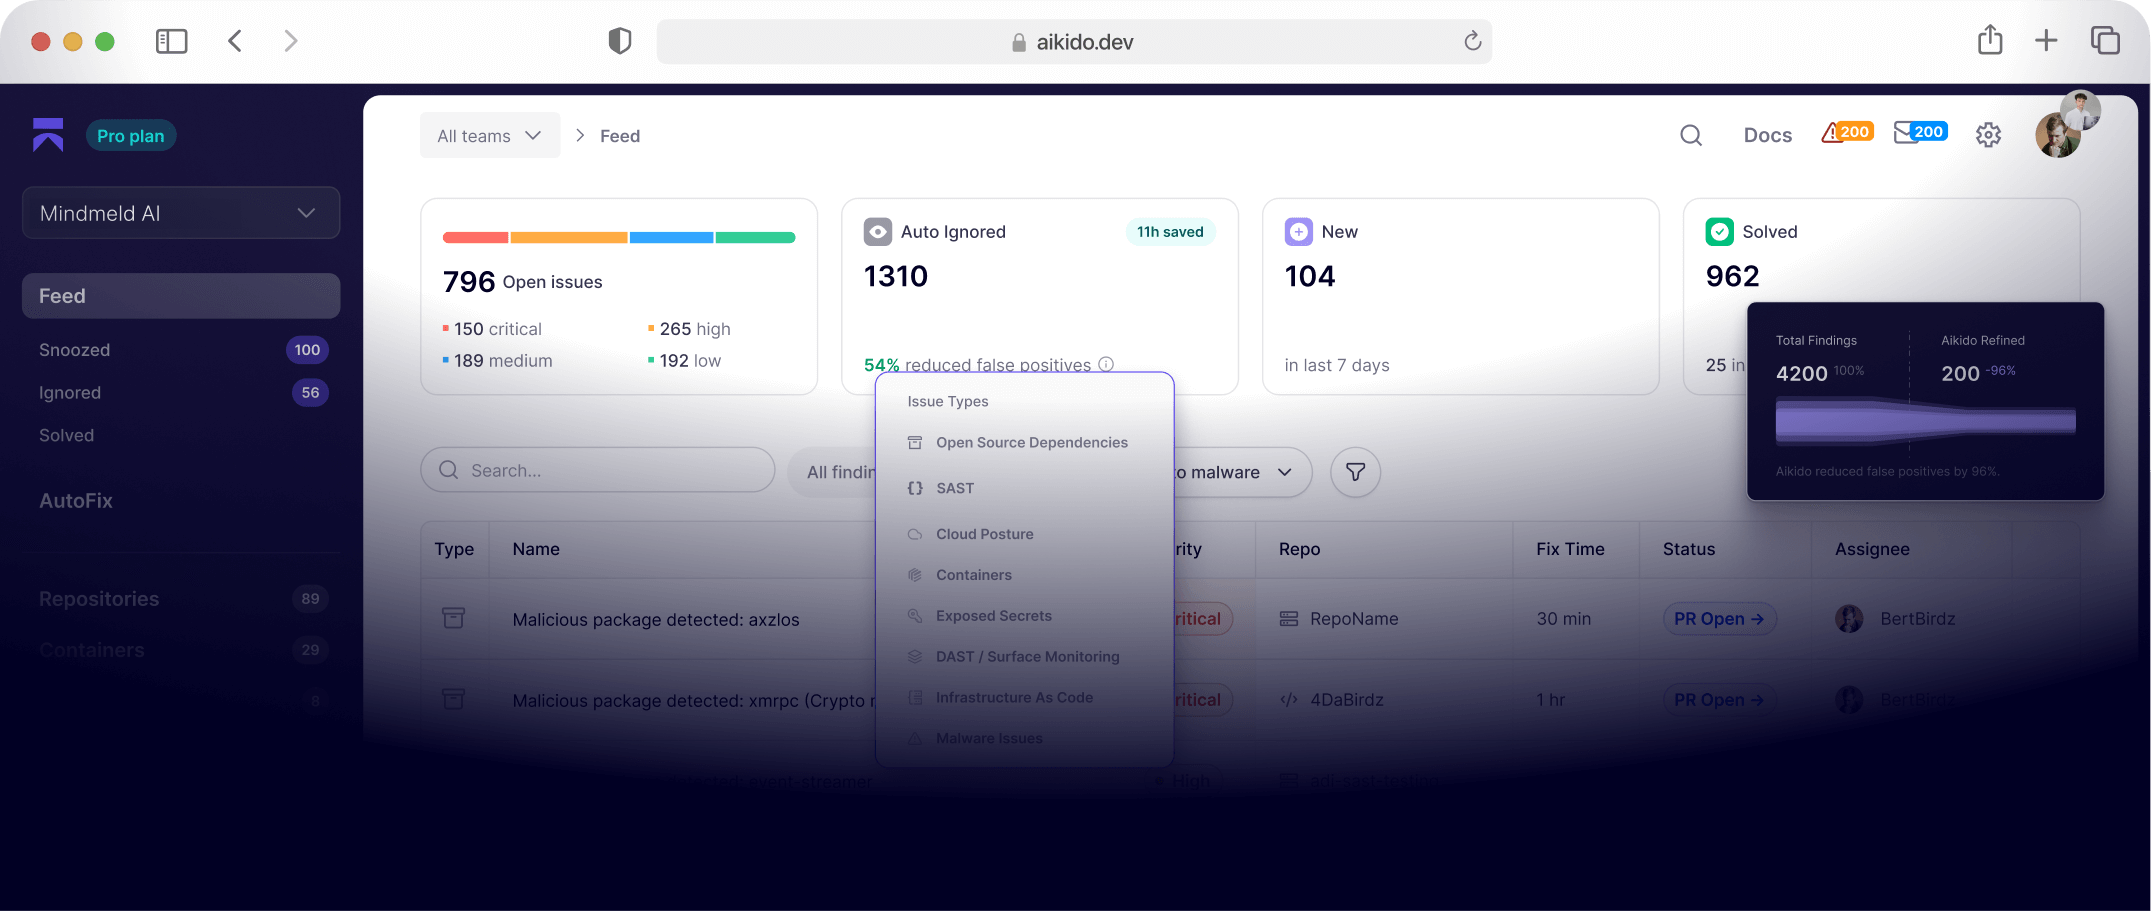
Aikido, bu sinyalleri tek bir ortamda bir araya getirdiği için öne çıktı. Mühendislik organizasyonu, birden fazla panoyu ve uyarı sistemini yönetmek yerine tek bir arayüzden kod, konteyner ve altyapı genelindeki riskleri görüntüleyebildi. Bu, hangi sorunların ilgilenilmesi gerektiğini ve bunların nasıl ele alınması gerektiğini anlamayı önemli ölçüde kolaylaştırdı.
Birleştirilmiş görünüm ayrıca liderliğe organizasyonun güvenlik duruşu hakkında daha net bir genel bakış sağladı. Raporlar ve metrikler, mühendislerin bunları çözmek için gereken teknik detaylara dalmasına izin verirken, güvenlik açıkları hakkında üst düzey bir perspektif sunuyordu.

Uygulama
HeyJobs, Aikido'yu başlangıçta bir kavram kanıtı (PoC) olarak küçük bir dizi repository bağlayarak tanıttı. Amaç, platformun güvenlik içgörülerini ne kadar iyi ortaya çıkarabileceğini ve mevcut mühendislik iş akışlarıyla ne kadar iyi entegre olabileceğini değerlendirmekti.
Platformun değeri kısa sürede anlaşıldı.
Boris, "Aslında başlangıçta bu şekilde yola çıktık. Başlangıçta birkaç repository'yi deneme süresi için bağlayarak oldukça iyi bir başlangıç yaptığımızı, anında faydalar gördüğümüzü söyleyebilirim" dedi.
Başarılı değerlendirmenin ardından HeyJobs, dağıtımı kademeli olarak mühendislik organizasyonuna yaydı. Bugün platform; 95 repository'yi, 31 konteyner kayıt defterini ve dokuz bağlı bulut ortamını izlerken aynı zamanda birden fazla alanı ve API'yi takip ediyor. Doğrudan şirketin GitHub ortamıyla entegre olur ve kritik sorunların hızlı bir şekilde ortaya çıkarılabilmesi için PagerDuty gibi operasyonel araçlara uyarılar iletir.
Aikido'nun düzeltme (remediation) yetenekleri de benimsemede önemli bir rol oynadı.
Bulut Altyapısı ve Güvenliği Takım Lideri Rodrigo Oliveira, bu yeteneğin etkisini vurguluyor:
“Özellikle platformun AutoFix işlevselliği, belirli güvenlik açıklarının otomatik olarak veya geliştiricilerin çok az manuel çabasıyla giderilmesini sağlıyor.”
Aikido; tespiti, önceliklendirmeyi ve düzeltme rehberliğini tek bir platformda birleştirerek HeyJobs'un dağınık uyarılardan daha net ve eyleme dönüştürülebilir bir güvenlik iş akışına geçmesini sağladı.
HeyJobs neden Aikido'yu seçti?
HeyJobs, Aikido'yu şu nedenlerle tercih etti:
- Birden fazla güvenlik sinyalini tek bir birleşik platformda
toplar - Kod, konteynerler ve bulut altyapısı genelinde geniş kapsamlı bir güvenlik koruması
sunar - Net açık önceliklendirmesi ve düzeltme rehberliği
sağlar - Geliştiricilerin manuel çabasını azaltan AutoFix yetenekleri
içerir - Yazılım tedarik zinciri risklerini ve bağımlılık açıklarını yönetmeye yardımcı olur
- Benimsenmeyi artıran sezgisel bir geliştirici deneyimi
sunar
Sonuçlar
Küçültülmüş saldırı yüzeyi
Aikido'yu uygulamanın en önemli sonuçlarından biri, HeyJobs'un sistemlerindeki güvenlik açıklarının olası etkisinin azalması oldu. Depolar, konteynerler ve bulut yapılandırmaları genelindeki sürekli izleme, sorunların daha erken tespit edilmesini ve servisler veya ortamlara yayılmadan önce ele alınmasını sağlar.
Rodrigo Oliveira bu iyileşmeyi pratik terimlerle şöyle açıklıyor:
“Uygulamalarımızın şu anda sahip olduğu etki yarıçapının (blast radius) çok daha küçük olduğunu söyleyebilirim.”
Daha erken görünürlük, ekiplerin güvenlik açıkları ortaya çıktığında daha hızlı yanıt vermesini sağlar ve güvenlik zafiyetlerinin uzun süre fark edilmeden kalma olasılığını azaltır. Bu proaktif yaklaşım, şirketin geliştirme hızını korurken genel güvenlik duruşunu güçlendirmesine yardımcı oldu.
Artan geliştirici farkındalığı
Bir diğer önemli sonuç ise geliştiriciler arasındaki artan güvenlik farkındalığı oldu. Aikido, güvenlik açıklarını net açıklamalar ve düzeltme rehberliği ile sunarak mühendislerin güvenlik sorunlarının etkisini ve bunların nasıl ele alınması gerektiğini anlamalarına yardımcı olur. Bu görünürlük, ekiplerin geliştirme kararlarına yaklaşımını zamanla değiştirmektedir. Zaman içinde geliştiriciler; konteyner yapılandırmaları, bağımlılık sürümleri ve altyapı kurulumları gibi alanlardaki yaygın risklerin daha fazla farkına varmaktadır.
Rodrigo Oliveira bunu günlük geliştirme çalışmalarından pratik bir örnekle açıklıyor:
“Artık kök (root) erişimine sahip bir Docker imajının pek iyi bir fikir olmayabileceği herkes tarafından net bir şekilde anlaşılmış durumda.”
Bunun gibi içgörüler; mühendisleri, geliştirme iş akışlarında sürtüşmeye yol açmadan daha güvenli varsayılanları benimsemeye ve kuruluş genelinde güvenlik uygulamalarını iyileştirmeye teşvik eder.
Net güvenlik açığı önceliklendirmesi
Birçok güvenlik aracı, etkilerini veya nasıl düzeltilmeleri gerektiğini net bir şekilde açıklamadan büyük hacimli uyarılar üretir. Bu durum genellikle mühendislerin, bir sorunun gerçekten önemli olup olmadığını belirlemeden önce onu araştırmak için zaman harcamasına neden olur. Aikido; önem derecesi, olası etkisi ve önerilen düzeltme adımları dahil olmak üzere güvenlik açıkları etrafında ek bağlam sağlayarak bu zorluğun üstesinden gelir. Bu sayede geliştiriciler, hangi sorunların ilgi gerektirdiğini ve bunların nasıl ele alınması gerektiğini hızlı bir şekilde anlayabilir.
Rodrigo Oliveira bunun yarattığı farkı şöyle açıklıyor:
“Bazı araçlarda, bir güvenlik açığının nasıl giderileceğine ve olası etkilerine dair bilgiler eksik olabilir; ancak Aikido sayesinde neyle karşılaşacağımızı biliyoruz.”
Daha net önceliklendirme ve düzeltme rehberliği sayesinde HeyJobs mühendisleri, çabalarını en çok önem arz eden güvenlik açıklarına odaklayabiliyor.
Daha güçlü tedarik zinciri güvenliği
HeyJobs liderlik ekibi için yazılım tedarik zinciri güvenliği, en kritik endişe alanlarından biri olmaya devam ediyor. Modern uygulamalar büyük ölçüde açık kaynaklı bağımlılıklara dayanıyor ve bu bağımlılıklardaki güvenlik açıkları birden fazla servisi hızla etkileyebiliyor. Aikido; bağımlılık ağaçlarını analiz ederek ve hem doğrudan hem de geçişli (transitive) bağımlılıklardaki açıkları tespit ederek bu riskler konusunda daha derin bir görünürlük sağlar. Bu sayede ekip, yeni bildirilen açıkların sistemlerini etkileyip etkilemediğini ve düzeltme işleminin ne kadar acil olması gerektiğini hızla belirleyebilir.
Boris, bu yeteneğin önemini şu şekilde özetliyor:
"Geceleri rahat uyumayı zorlaştıran temel sorunlardan birinin tedarik zinciri yönetim saldırıları olduğunu düşünüyorum."
Bağımlılık açıkları ve tedarik zinciri riskleri konusunda elde edilen gelişmiş görünürlük sayesinde ekip, artık bu tehditlerin tespit edilip hız konusunda güvenle ele alınabileceği konusunda daha büyük bir inanca sahip.

HeyJobs, Aikido kullanımını nasıl genişletiyor?
Zaten kullanıyorsanız
- Aikido Code (SAST, SCA, tedarik zinciri güvenlik açığı tespiti ve dahası)
- Aikido Cloud (CSPM, Konteyner güvenlik taraması ve dahası)
- AutoFix düzeltme yetenekleri
Bir sonraki adımın değerlendirilmesi
Gelişimi destekleyen güvenlik metrikleri
Aikido ayrıca HeyJobs'a, mühendislik organizasyonundaki iyileştirmeleri takip etmeye yardımcı olan anlamlı güvenlik metrikleri sağlar. Bu içgörüler, liderlik ekiplerinin güvenlik açıklarının zaman içinde nasıl evrildiğini izlemesine ve iç güvenlik hedeflerine karşı ilerlemeyi ölçmesine olanak tanır.
Platform tarafından üretilen güvenlik metrikleri düzenli olarak gözden geçirilir ve ekiplerin servislerindeki güvenlik açıklarıyla ne kadar etkili bir şekilde başa çıktığını değerlendirmek için kullanılır. Bu veri odaklı yaklaşım, organizasyonun güvenliği soyut bir hedef yerine ölçülebilir bir mühendislik disiplini olarak ele almasına yardımcı olur.
Nihai karar
HeyJobs için Aikido, güvenlik stratejisinin merkezi bir bileşeni haline geldi. Şirket, güvenlik açığı içgörülerini tek bir platformda toplayarak güvenlik riskleri konusunda daha net bir görüş elde ederken, birden fazla aracın yönetiminden kaynaklanan operasyonel yükü de azalttı.
Geliştiriciler daha net düzeltme rehberliğinden ve AutoFix gibi otomasyon özelliklerinden yararlanırken, liderlik ekibi organizasyonun güvenlik duruşunun kapsamlı bir görünümünü elde eder. Bu kombinasyon, HeyJobs'un proaktif ve iyi yönetilen bir güvenlik programını sürdürürken mühendislik organizasyonunu büyümesine olanak tanır.