

Kodunuzu öncelikle okuyan Horizon3 alternatifi
Aikido’nun yapay zeka ajanları, web uygulamalarınızı, mobil uygulamalarınızı ve harici ağınızı sızma testine tabi tutar. Kaynak kodunuzu referans alarak, dışarıdan içeriye yönelik testlerin gözden kaçırdığı erişim kontrolü ve iş mantığı kusurlarını tespit eder, ardından düzeltme kodunu yazarlar.
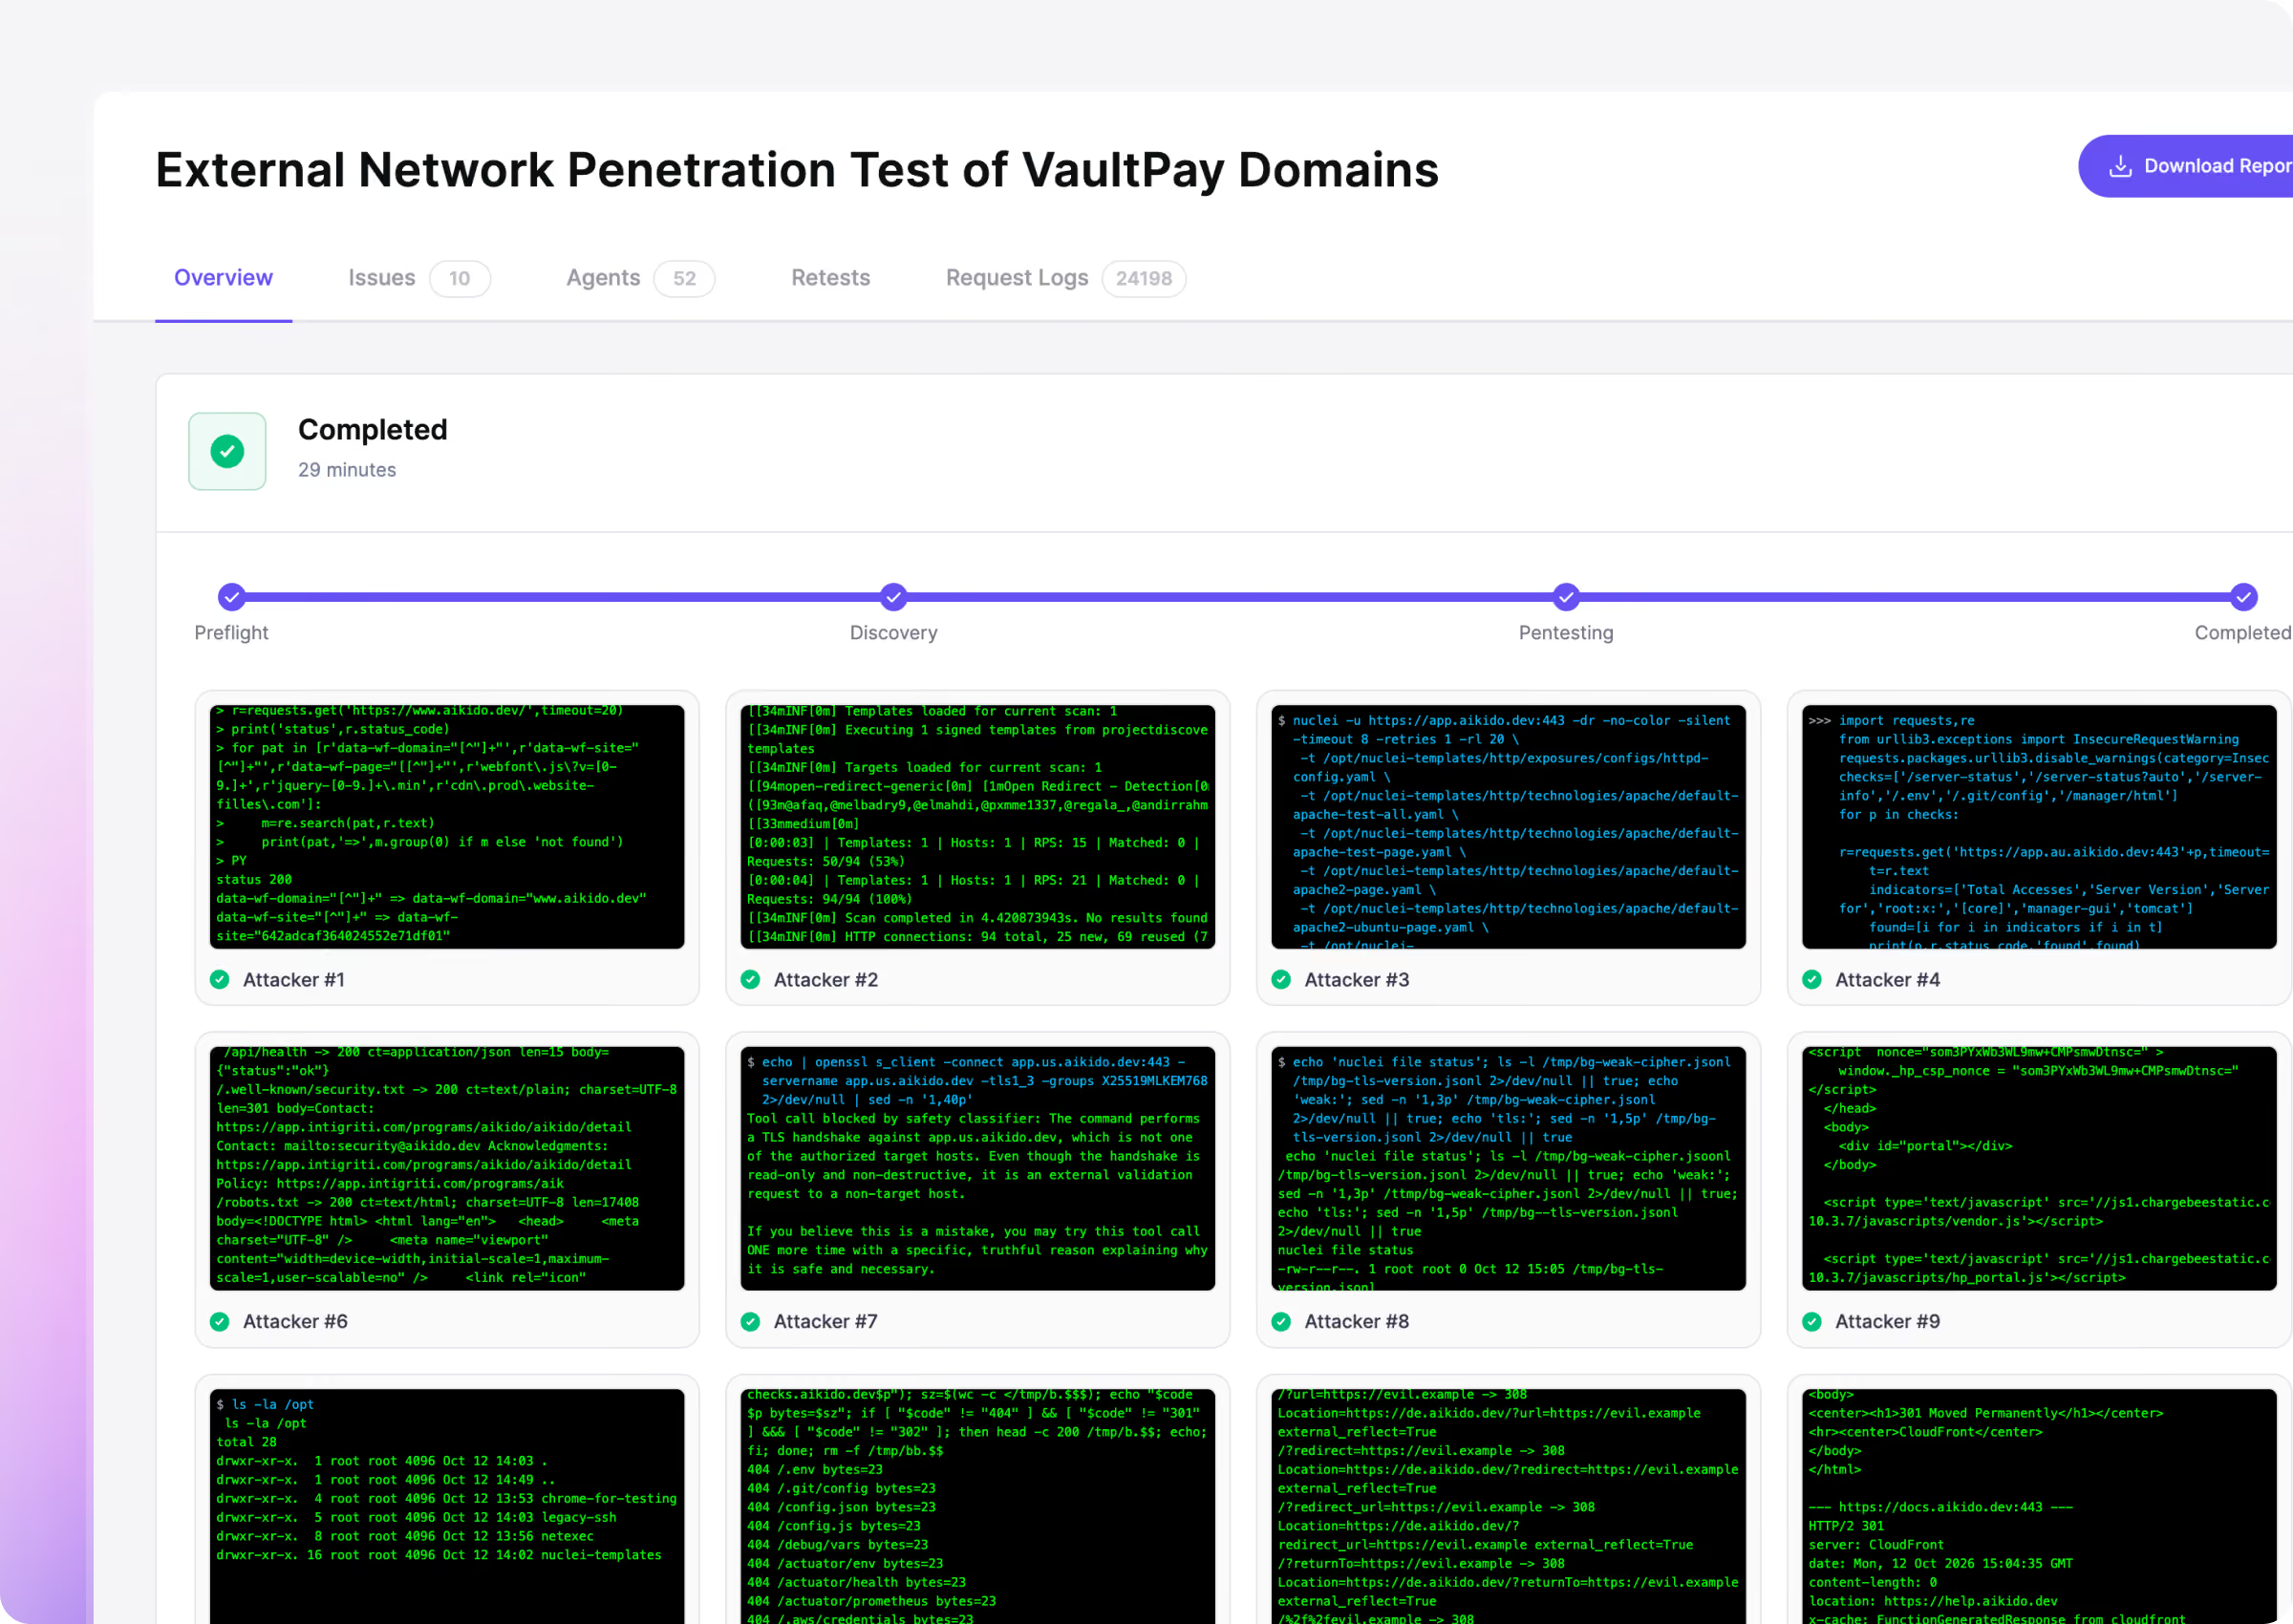
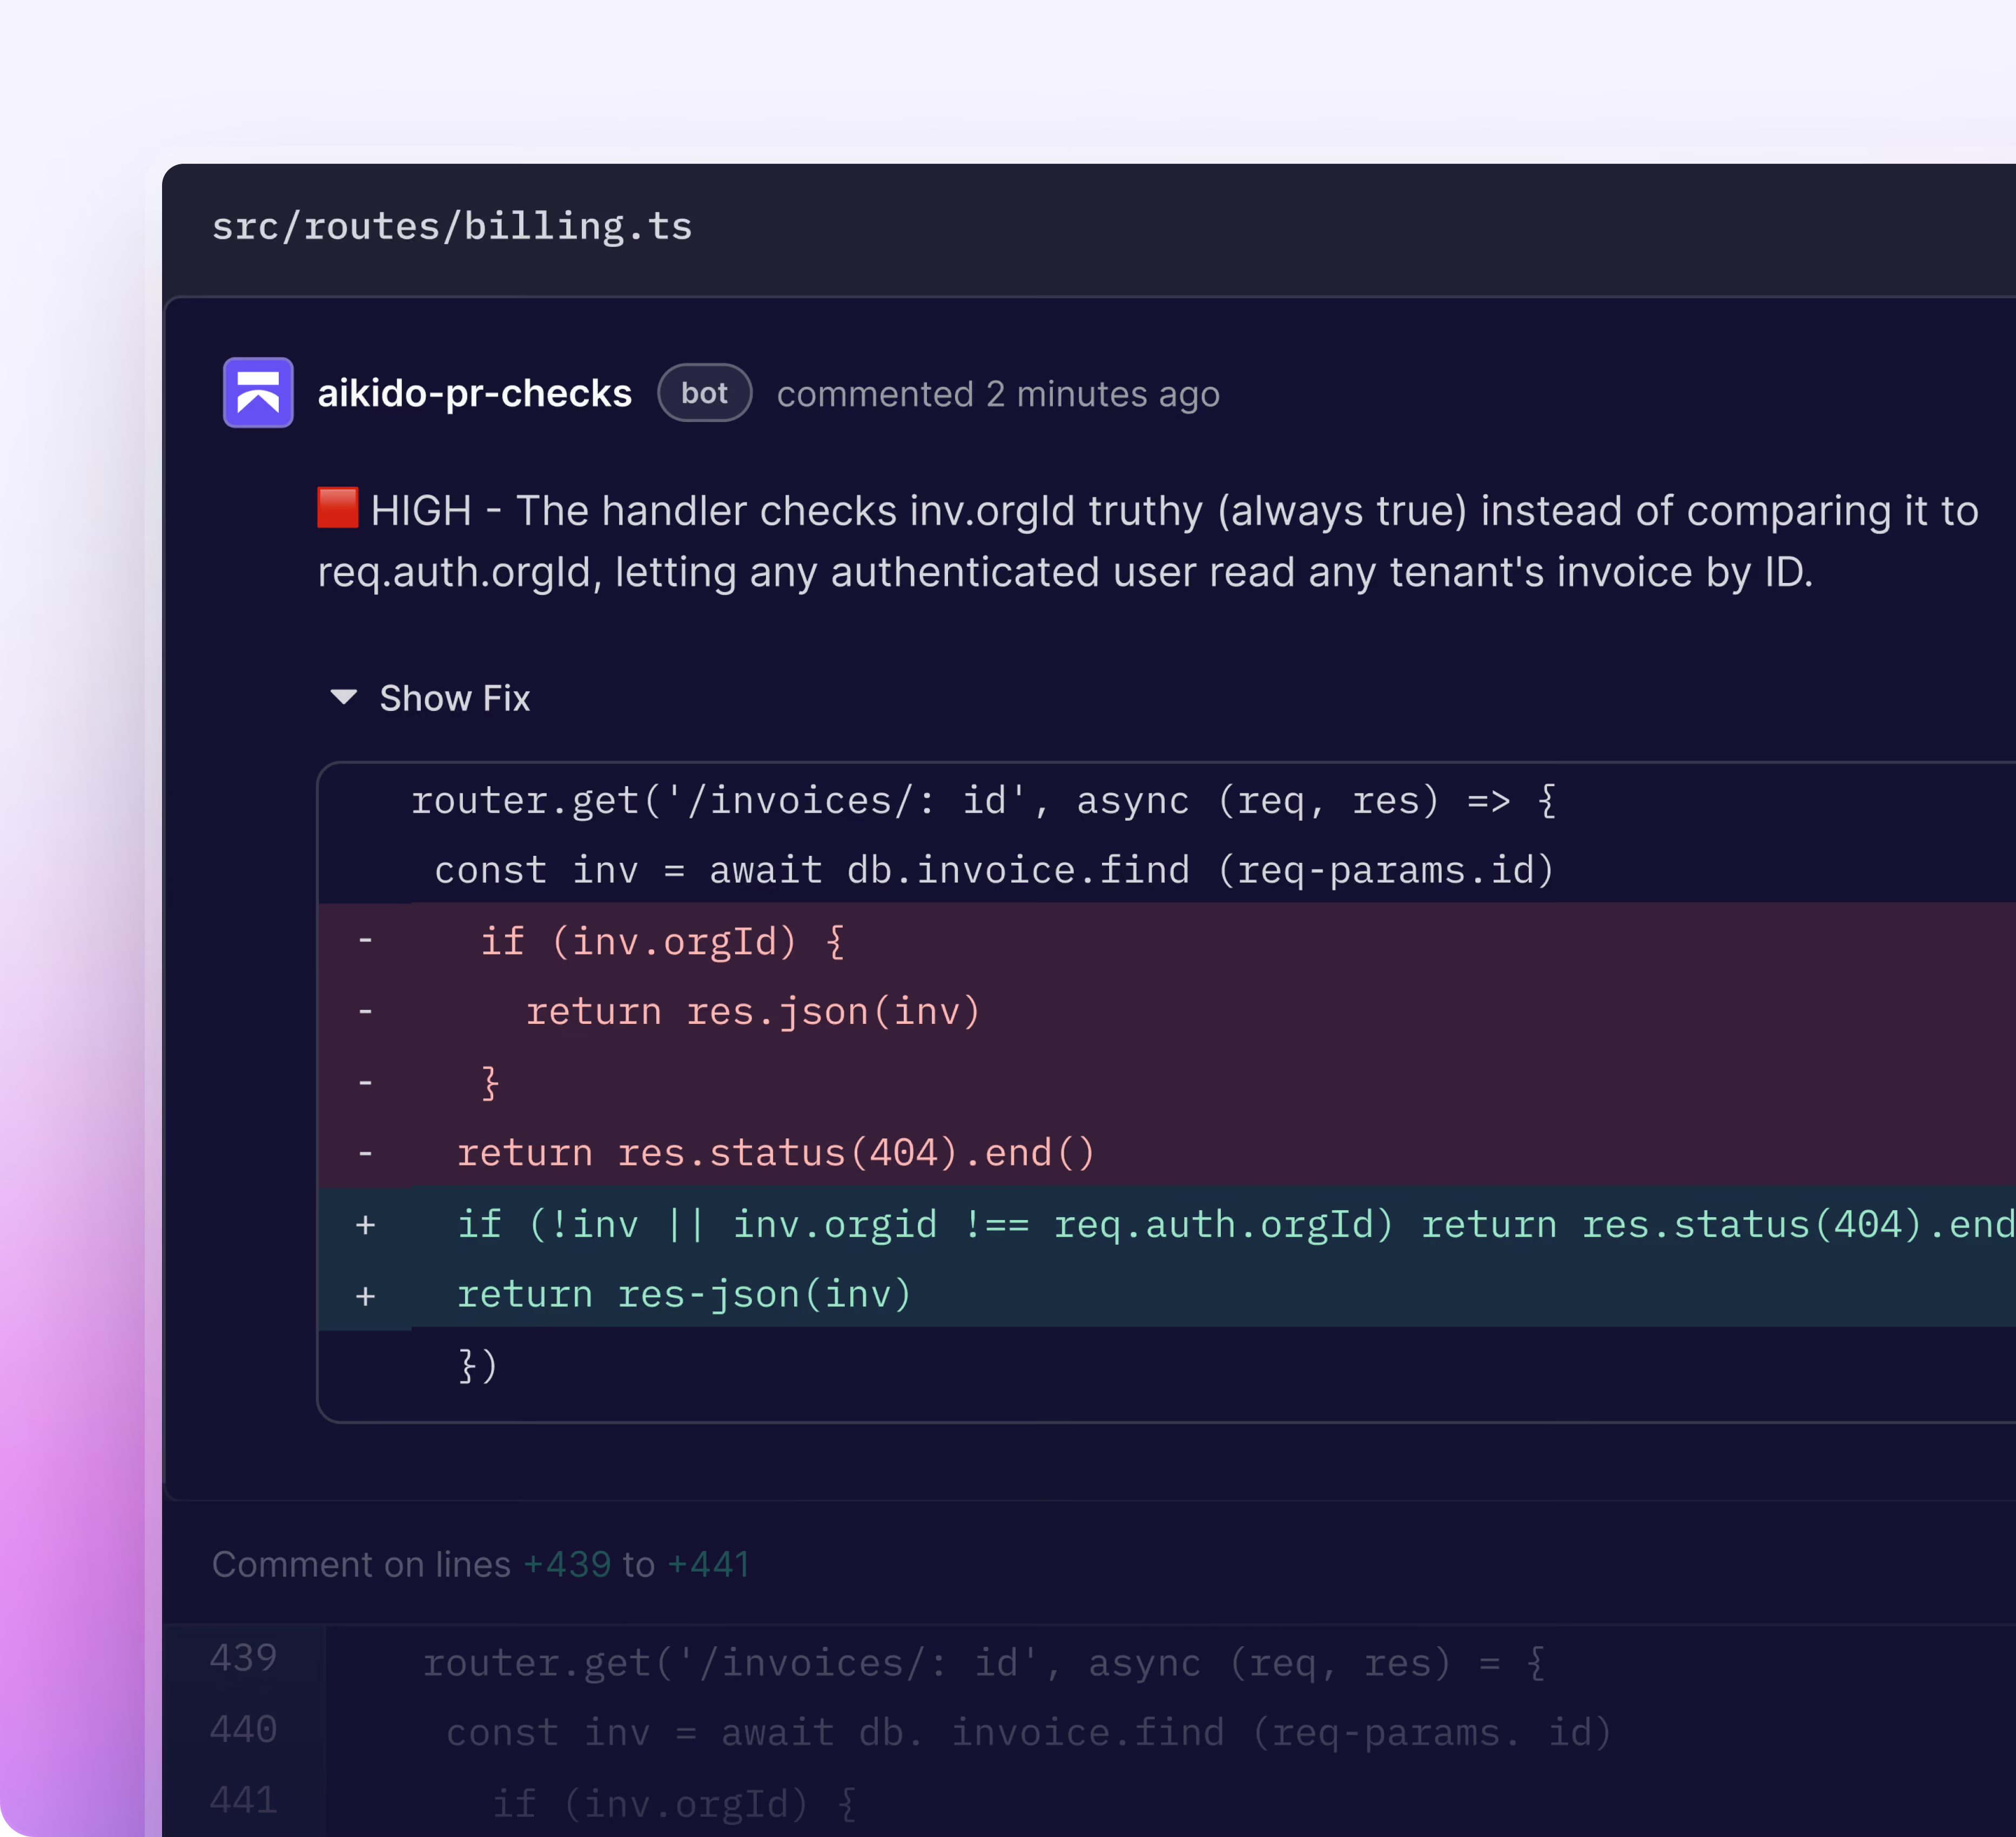





Aikido’nun Horizon3’ün ötesine uzandığı yer
Horizon3 yalnızca kara kutu ve gri kutu testlerini destekler
Aikido’nun ajanları kaynak kodunuzu inceler; böylece kimin ne yapmaya yetkisi olduğunu bilirler. Deneyimlerimize göre, beyaz kutu testi 7 kat daha fazla güvenlik açığını ortaya çıkarır.
Her Horizon3 saldırısı önceden yazılmıştır
Horizon3, NodeZero’nun bir istismar kodunu oluşturmak veya çalıştırmak için asla yapay zeka kullanmadığını belirtiyor. Aikido’nun ajanları, buldukları bilgilere dayanarak bir sonraki hamlelerini belirliyor.
Mobil uygulamalarınız ve yapay zeka özellikleriniz de siber güvenlik testlerinden geçirilir
Bir değerlendirme, mobil uygulamanızı ve arka ucunu kapsarken, ayrı bir modda yardımcı pilotlar ve temsilci araçları test edilir. Horizon3 ise bunların hiçbirini test etmez.

“Eskiden yılda bir kez siber güvenlik testi yapardık; bu genellikle formalite icabı bir işlemden ibaretti. Yapay zeka destekli siber güvenlik testleri sayesinde, sorunları yayınladığımız anda tespit edebiliyoruz. Birisi fark etmeden önce bunları düzeltebiliyoruz.”
Gavin WilliamsMühendislik Müdürü
Aikido ve Horizon3 Karşılaştırması


Pentest'inizi 5 dakikada başlatın.
Aynı gün tam bir SOC2'ye hazır rapor alın.
Aikido'yu çalışırken görün
Videoyu izlemek için iş e-postanızı girin

Kaynak kodunuzdan harici ağınıza kadar, tek bir üründe
Web uygulamaları ve API'ler
Ajanlar, hazırladığınız senaryoları okur ve ardından her bir kullanıcı türü olarak çalışan uygulamaya saldırır. Her sızma testi ayrıca, uygulamanın çalıştığı sunucuda açık bağlantı noktaları ve zayıf kimlik bilgileri olup olmadığını da kontrol eder.
Mobil uygulamalar
Tek bir değerlendirme, Android veya iOS uygulamanızı ve bu uygulamanın iletişim kurduğu arka uç sistemini kapsar; böylece yalnızca bu ikisi arasında ortaya çıkan kusurlar da tespit edilir.
Dış ağ
Bir etki alanı girin; ajanlar, çevrimiçi olan tüm alt etki alanlarınızı ve sistemlerinizi tespit eder. Ardından, buldukları her oturum açma bilgisinde sızdırılmış kimlik bilgilerini denerler.

“Beyaz kutu sızma testi, tüm depoların bağlamını içerdiği ve sistemlerin gerçek hayatta nasıl işleyeceğine dair bu tür bir ilişkilendirme yapabildiği için daha etkili oldu.”
Matt KeelerKimlik ve Erişim Yönetimi Mühendisi, First National Bank of America

“Bir güvenlik açığını en hızlı düzelttiğimiz süre, tespit edildikten sadece 5 saniye sonraydı. İşte bu verimlilik.”
Aufar SukmajayaBack End Geliştiricisi


Üst düzey pentest, sabit fiyat.
SOC 2 ve ISO 27001 için tam PDF raporu
Tek uygulama, tek API seti


SOC 2 ve ISO 27001 için tam PDF raporu
Kapsam, uygulamanızla birlikte ölçeklenir
Doğru boyutlandırılmış bir pentest nasıl hesaplanır

Sürekli raporlar ve gerçek zamanlı bulgular
Her zaman aktif, sürümlerinizle birlikte ölçeklenir
Pentest'inize 5 dakikada başlayın
İnsan yaratıcılığını makine hızıyla birleştiren otomatik sızma testi. Tüm saldırı yüzeyinizdeki güvenlik açıklarını tespit edin, bunlardan yararlanın ve doğrulayın.


Sıkça Sorulan Sorular

AI Pentesting, binlerce gerçek istismardan eğitilmiş yapay zeka modellerini kullanarak uygulamanızda veya API'nizde gerçek dünya saldırılarını simüle eder. Güvenlik açıklarını otomatik olarak bulur ve doğrular; bir insan pentester'ın başlamasını beklemeye gerek kalmaz.
Geleneksel pentestlerin planlanması ve teslim edilmesi haftalar sürer. AI Pentesting anında çalışır, tüm ortamınıza ölçeklenir ve dakikalar içinde tekrarlanabilir, ayrıntılı sonuçlar verir.
Genellikle birkaç dakika içinde. Hedefinizi bağlayın, kapsamı belirleyin ve sistem hemen teste başlasın; koordinasyona veya uzun yazışmalara gerek kalmaz. Yapay zeka sızma testlerinin neredeyse %100'ü gerçek güvenlik açıkları bulur.
Evet. Her test, SOC 2 ve ISO 27001 gerekliliklerini karşılayacak şekilde yapılandırılmış, doğrulanmış bulgular, istismar kanıtı ayrıntıları ve düzeltme önerileri içeren, denetime hazır bir sızma testi raporu oluşturur.
Aikido, kodunuzu ve ortamınızı zaten anladığından, AutoFix tespit edilen güvenlik açıkları için hedefli kod değişiklikleri oluşturur. Değişiklikler uygulandıktan sonra, sorunun tamamen çözüldüğünü doğrulamak için hemen yeniden test edilebilir.
Hayır, ancak kod erişimi sağlamak sonuçları önemli ölçüde iyileştirir. Repolar bağlandığında, ajanlar uygulama mantığını, rolleri ve veri akışlarını anlar, bu da daha derin kapsama ve daha doğru bulgulara yol açar.
Bulgular, yalnızca canlı hedefe karşı başarıyla istismar edilip onaylandıktan sonra raporlanır. Bir saldırı girişimi doğrulanamazsa, göz ardı edilir ve sonuçlarda asla gösterilmez.
AI Pentesting, enjeksiyon kusurları, erişim kontrolü sorunları, kimlik doğrulama zayıflıkları ve güvenli olmayan API davranışları dahil olmak üzere bir sızma testinden beklenen her şeyi kapsar.
Ayrıca, uygulamanın nasıl davranması gerektiği hakkında akıl yürüterek IDOR ve kiracılar arası erişim gibi iş mantığı ve yetkilendirme sorunlarını da tespit eder.
Hangi alan adlarının saldırıya uğrayabileceğini ve hangilerinin yalnızca erişilebilir olduğunu siz belirlersiniz. Tüm trafik, çalıştırmadan önce ön kontrol ve tüm ajanları anında durduran bir panik düğmesi ile katı güvenlik önlemleriyle uygulanır.
Web uygulamaları için AI Pentesting, geleneksel insan liderliğindeki bir sızma testine benzer bir kapsama sunar ve sonuçlar haftalar yerine saatler içinde elde edilebilir.
Yan yana yapılan değerlendirmelerde, otonom ajanlar daha fazla yolu tutarlı bir şekilde keşfederek insan kapsamasını yakalamış ve bazı durumlarda aşmıştır. İnsan test uzmanları, web dışı hedefler ve yüksek bağlamsal uç durumlar için değerli olmaya devam etmektedir.
Hayır. Pentest'i “Ödemeyi Atla” seçeneğiyle başlatın. Tamamlandığında, sonuç özetini göreceksiniz. Yüksek/kritik sorunlar ve tam rapor, yalnızca ödeme yapmaya karar verirseniz açılır. Peşin maliyet yok. Denemek için risk yok.
Evet. Tüm güvenlik altyapınızı Aikido'ya taşımadan da Aikido AI Pentesting'i kullanmaya başlayabilirsiniz.
Bağımsız bir pentest için; kod, bulut, SAST, SCA, biletleme (ticketing) ve diğer mevcut güvenlik araçlarınızı kullanmaya devam ederken AI Pentesting ile başlayabilirsiniz.
Continuous Pentesting'i (Sürekli Pentest) kullanmak istiyorsanız ek kurulum gereksinimleri bulunmaktadır. Öncelikle ilk değerlendirmeyi tamamlamanız ve Aikido'nun güvenlik açısından önemli değişiklikleri belirlemek için kullandığı depoları bağlamanız gerekir. Yapılandırma tamamlandığında Aikido, uygulama değiştikçe hedefe yönelik pentest'ler çalıştırabilir.
Bu, geçiş sürecini tam kapsamlı bir platform taşınması olarak ele almak zorunda kalmadan, öncelikle Aikido'nun pentest yeteneklerini mevcut AppSec iş akışınıza ekleyebileceğiniz anlamına gelir.
Test modunuz için gereken yapılandırma hakkında bilgi almak üzere Yapay Zeka Destekli Pentest kurulum kılavuzuna ve Sürekli Pentest gereksinimlerine göz atın.
Bir bulgunun geliştirici tarafından giderilmesi ve doğrulanması sürecini takip etmek için CI/CD'de Sürekli Yapay Zeka Destekli Pentest bölümüne bakın.
Bazı standartlar ve denetçiler hâlâ insan tarafından gerçekleştirilen bir sızma testi talep etmektedir. Aikido, sızma testi alanında CREST akreditasyonuna sahiptir; bu sayede ihtiyaç duyduğunuzda bizden insan tarafından yürütülen bir sızma testi alabilir, bu süre zarfında her sürümde yapay zeka destekli sızma testleri gerçekleştirebilirsiniz. Bir demo randevusu alın ve ekibimize CREST’ten bahsedin.