

Uygulamalarınızı Mythos’a karşı koruyun
Claude Mythos gibi öncü modellerin ortaya çıkması, saldırganların yazılımınızın yayınlanmasından birkaç saat sonra kod tabanınızdaki güvenlik açıklarını bulup bunlardan yararlanmasına olanak tanıyor. Güvenlik açıklarını yayınlanmadan önce tespit etmek için Aikido’ya ihtiyacınız var.
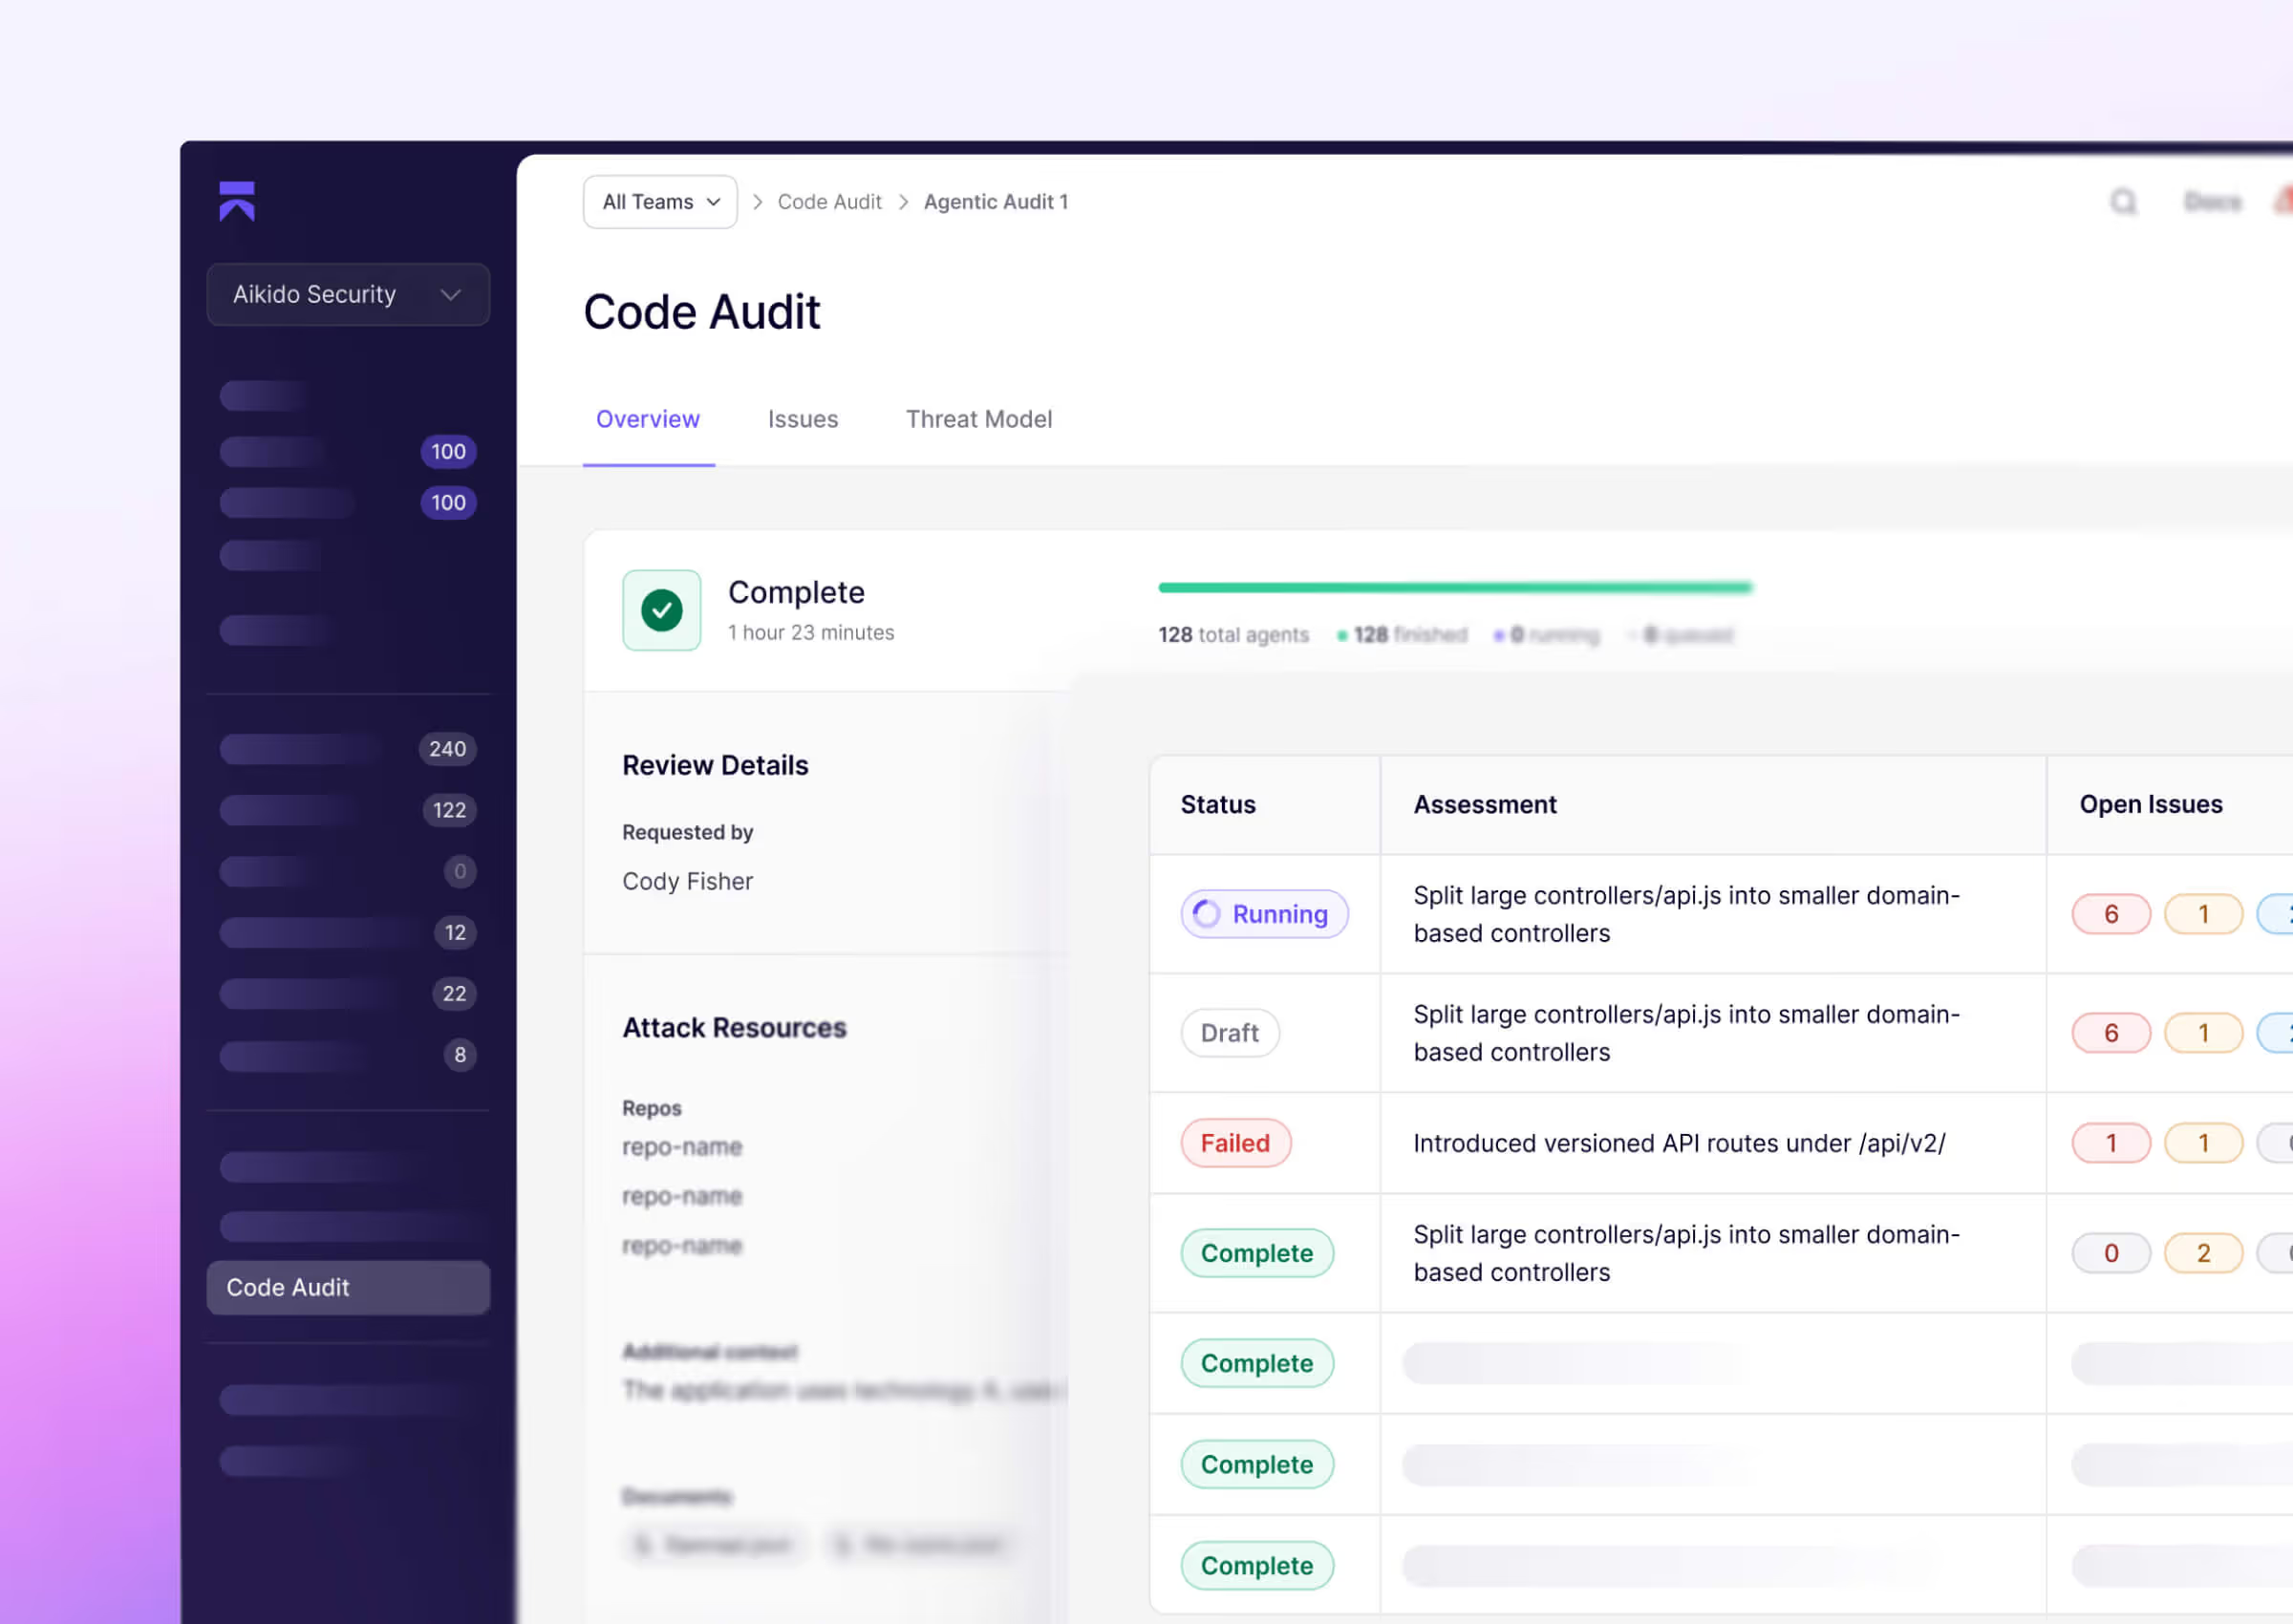





Büyük Dil Modelleri (LLM'ler), güvenlik açığı ile bu açığı istismar eden kodların ortaya çıkması arasındaki süreyi kısaltıyor
Claude Mythos gibi araçlar, ciddi bir saldırıyı gerçekleştirmek için gereken beceri ve hızı değiştirir.
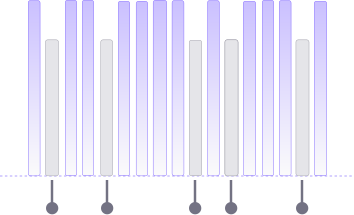
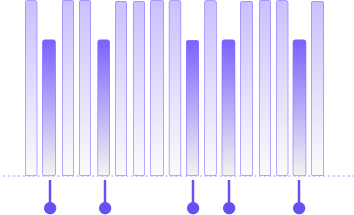
Uygulama güvenliği, iki dünya arasında bir geçiş sürecindedir
Bir yandan, işini yapan ancak mantıksal akıl yürütme yeteneğinden yoksun geleneksel otomatik tarayıcılar varken, diğer yandan uygulamanızı sınırlarına kadar zorlayan otonom ajanlar bulunmaktadır.
Otomatik tarayıcılar.
Yüzeysel, ucuz, dar kapsamlı içerik.
Deterministik tarayıcılar kod tabanınız üzerinde çalışır. OWASP’ın sık karşılaşılan güvenlik açıklarını tespit ederler. Her bir bulgu, hâlâ değerlendirilmesi gereken bir adaydır.

Otonom ajanlar.
Derin, doğrulanmış, sürekli.
Kod denetim aracıları, kod tabanlarınızı kapsamlı bir şekilde inceleyerek, sürümü yayınlamadan önce gelişmiş mantık hatalarını tespit eder.
Mythos'a hazır olmak için pratik bir CTO güvenlik kontrol listesi
Saldırı odaklı uygulama güvenliği alanında altın standart
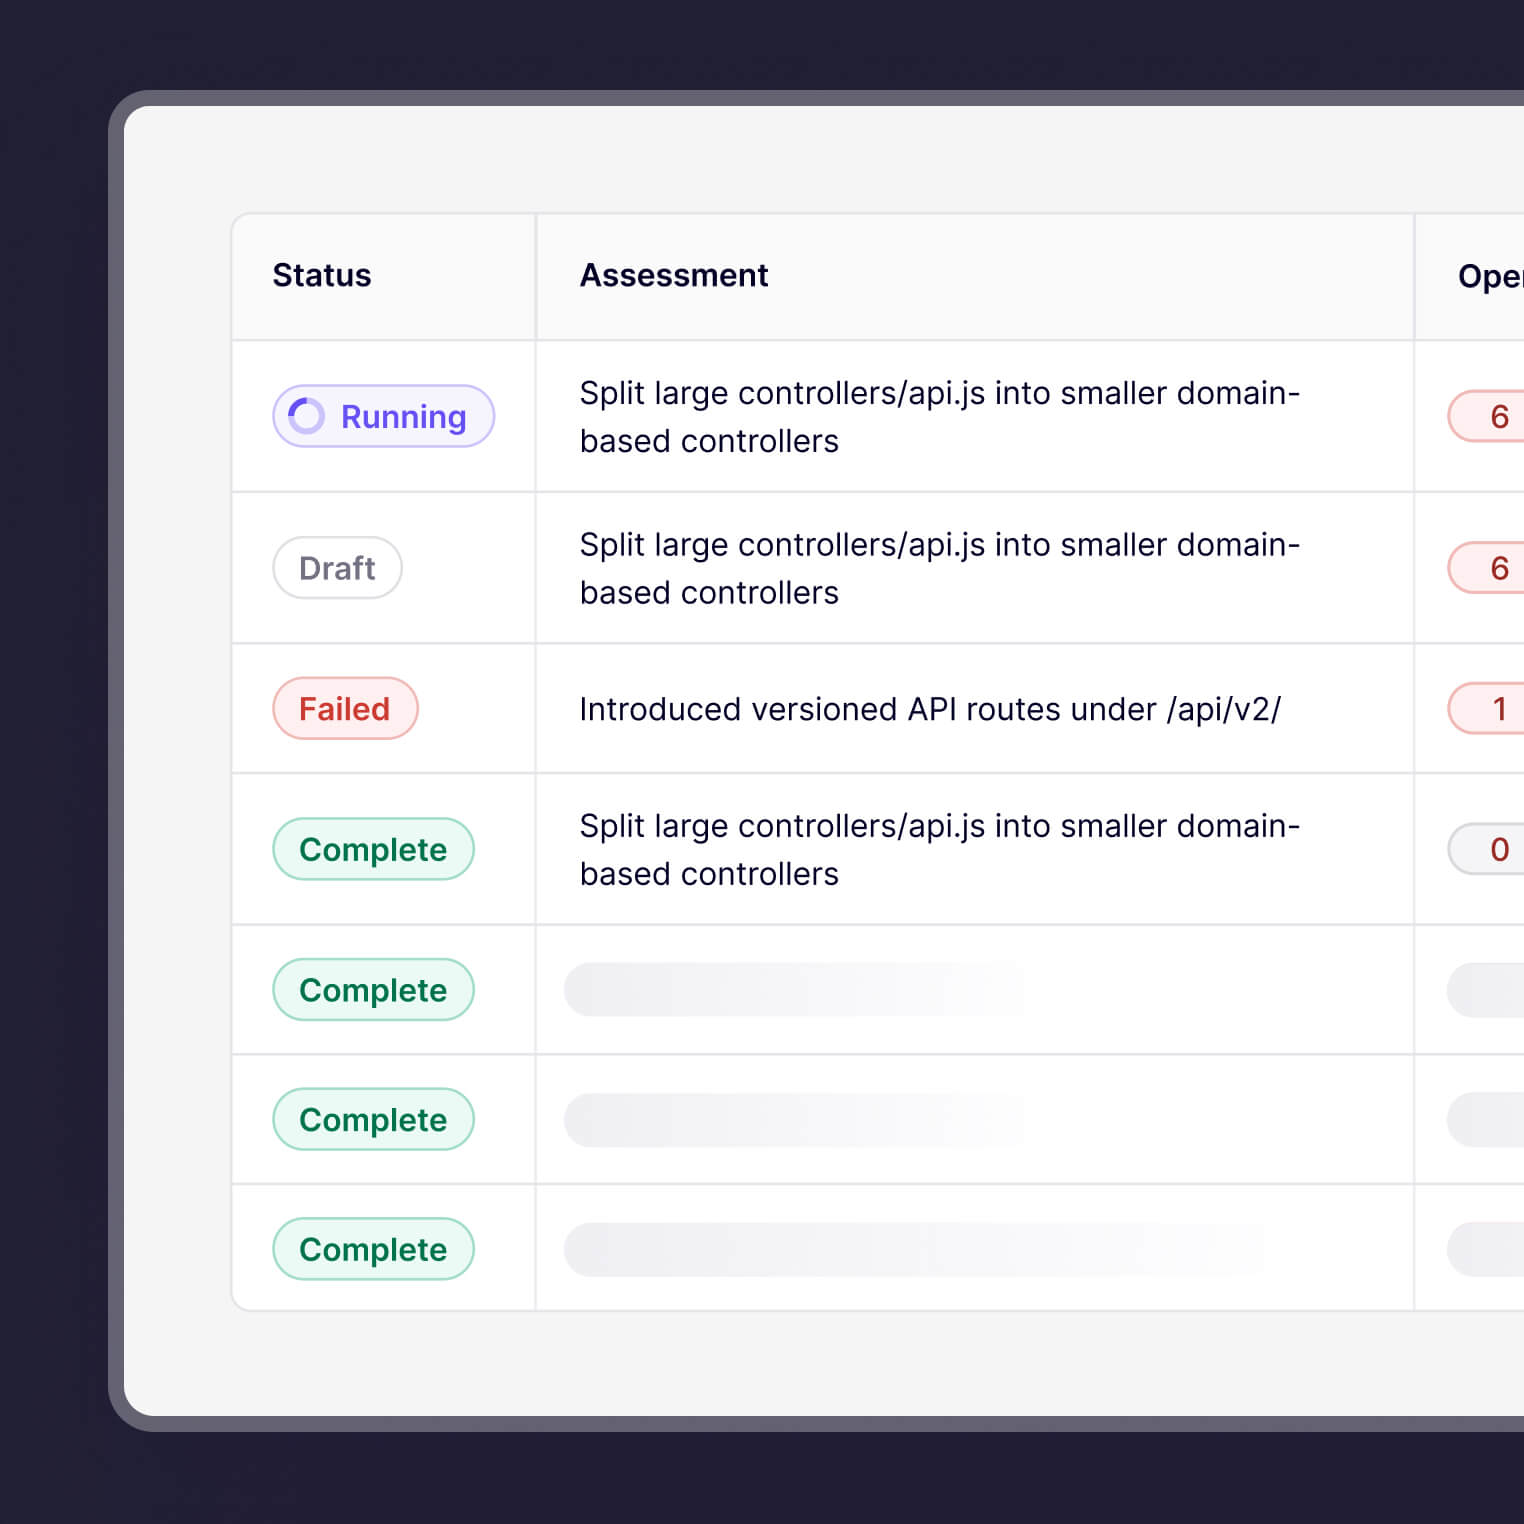
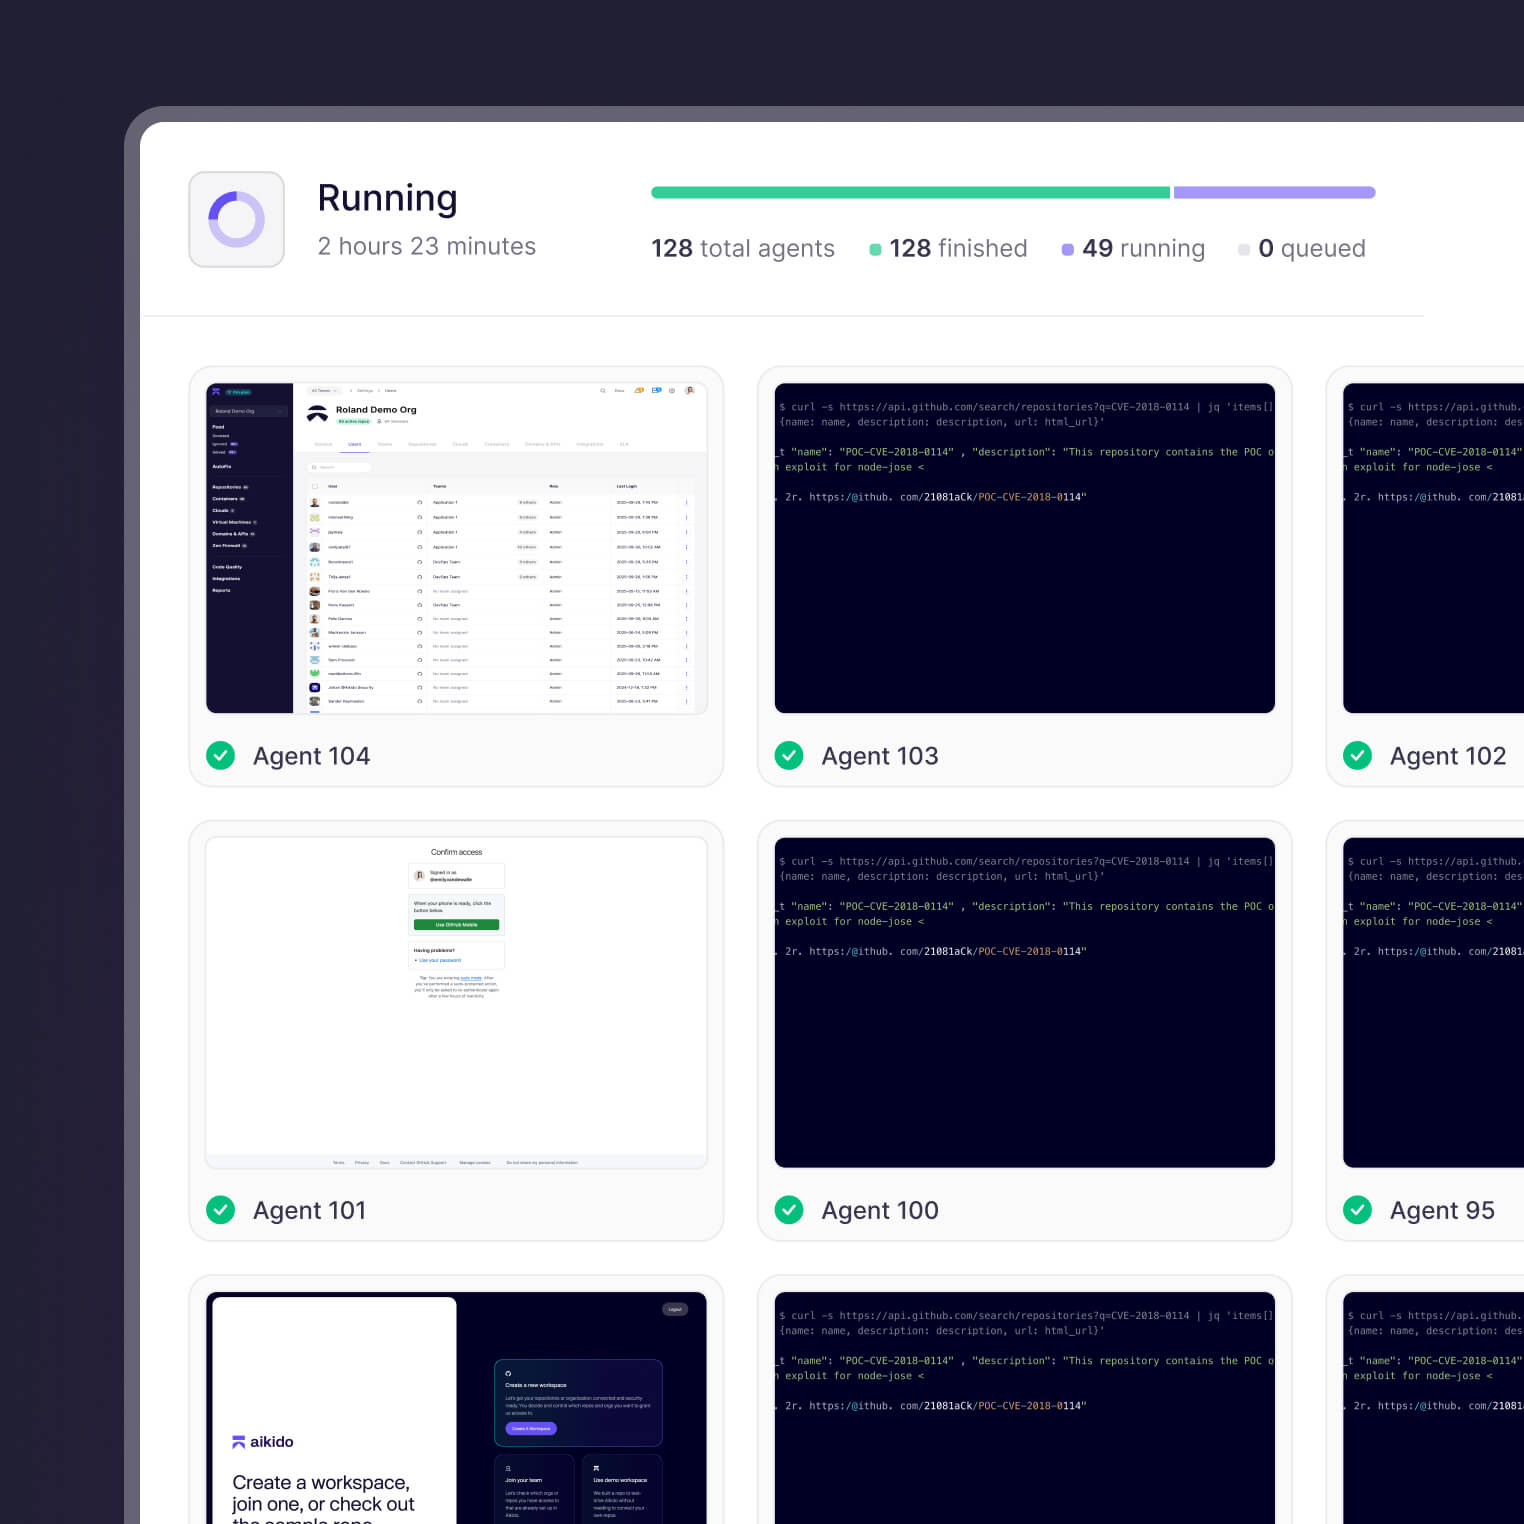
Yüzlerce ajan aracılığıyla canlı uygulamanızın her yönünü sızma testi ile kontrol edin.
Makine hızında insanlardan daha iyi performans gösteren otonom yapay zeka ajanları. Etki alanları, kimlik doğrulaması yapılmış kullanıcılar ve tarama yoluyla keşfedilen uç noktalar dahil olmak üzere gerçek trafik kullanarak gerçek istismar edilebilirliği doğrulayın.
Uygulamanızı Mythos’a karşı koruyun
Bir depoyu bağlayarak, akıl yürütme ajanlarının kod tabanınızda neler bulduğunu keşfedin.
Ya da yüzlerce yapay zeka ajanının canlı uygulamanıza saldırmasına izin verin.



İki farklı soru.
İki farklı araç.
“Bu kod, piyasaya sürülmeden önce istismar edilebilir mi?”
"Şu anda çalışan uygulamamdan biri kötüye yararlanabilir mi?"
Claude Mythos Hakkında Sık Sorulan Sorular

- Yapay zeka her iki tarafın da hızını ve yeteneklerini artırır, ancak bu durum saldırganlara otomatik olarak avantaj sağlamaz.
- Savunma tarafı, sistemin tüm bağlamına (kod, çalışma zamanı davranışı, sınırlar) sahip olduğu için hâlâ en büyük avantaja sahiptir; buna karşın saldırganlar sınırlı bir görüş açısıyla hareket ederler.
- Tüm yeni modelleri sürekli olarak değerlendiriyor ve karşılaştırıyoruz. Daha güçlü modeller, değer kattıkları iş akışlarımıza entegre ediliyor; ancak hiçbir model her konuda en iyi değildir.
- Değer, sadece model seçiminden değil, orkestrasyon ve donanımdan kaynaklanmaktadır.
- Algılama, yaygınlaşacak; ancak darboğaz sadece başka bir yere kayacak.
- Bulguların artmasıyla birlikte karmaşa da artar. Başarılı olacak platformlar, işleri gerçekten hayata geçirenler olacaktır — geliştiricilerin işlerini yavaşlatmadan, gerçek sistemlerdeki sorunları doğrulayan, önceliklendiren ve en çoğunu çözen platformlar
- Evet, bu özellikle tarayıcılar ve işletim sistemleri gibi karmaşık sistemlerin analizinde gerçek bir ilerleme anlamına geliyor; ancak bu, alanı tamamen yeniden şekillendirmek yerine, öncelikle keşiflerin ölçeğini değiştiriyor.
- En önemli değişiklik, güvenlik açığı sayısındaki artış, yayınlanan CVE’lerin sayısı ve keşiften istismara kadar geçen sürenin kısalmasıdır. Bununla birlikte, uygun donanımlarla çalışan yapay zeka tabanlı SAST araçları halihazırda son derece etkilidir ve geleneksel SAST’ın sonuçlarının 10 katına varan verim sağlamaktadır.
- İlle de öyle değil. Sıkı denetime tabi tutulan
curlKod tabanı Mythos tarafından analiz edildi; modelin başlangıçta beş adet “doğrulanmış” güvenlik açığı tespit ettiği iddia edildi. - Uzmanlar tarafından yapılan incelemenin ardından, bu liste sadece bir adet düşük önem derecesine sahip güvenlik açığı, bir adet standart hata ve üç adet yanlış pozitif olarak daraltıldı.
- AISLE ve ZeroPath gibi diğer yapay zeka araçları, daha önce
curlBundan önce, mevcut AI SAST’ın halihazırda oldukça rekabetçi olduğunu ortaya koymuştur.
- Tek bir büyük modeli tüm kod tabanında çalıştırmak hem yavaş hem de mali açıdan çok pahalıdır.
- 10.000 çalışanı olan bir şirket için, Claude’un kendi tahminine göre, Mythos AI token’larını yerel olarak çalıştırmanın maliyeti yıllık yaklaşık 52 milyon dolar olacaktır.
- Ayrıca, tek bir modele güvenmek en iyi sonuçları vermez; zira farklı modeller, farklı görevler için kendine özgü bir şekilde uygundur.
- Destekleyici altyapısı olmayan bir ham model, aslında sadece bir araştırma aracıdır.
- Bunu işlevsel hale getirmek için, doğru beyaz kutu bağlamını sağlayacak bir “bağlantı sistemi” (böylece yapay zeka ne yapması gerektiğini bilir) ve teknolojinin gelişmesiyle birlikte platformun farklı modelleri devreye alabilmesini sağlayacak bir “destek yapısı” gereklidir.
- Ayrıca, iş yükü, keşif, doğrulama, istismar edilebilirlik ve düzeltme olmak üzere ayrı uygulama aşamalarına bölünmelidir.
- Algılama yetenekleri yaygınlaşıp daha geniş platformlara entegre oldukça, elde edilen bulguların ve gereksiz bilgilerin hacmi de hızla artacaktır.
- En önemli darboğaz, sadece sorunları tespit etmekten , üretim ortamlarında bu sorunları doğrulamak, önceliklendirmek ve gidermeye doğru kalıcı olarak kayacaktır. Başarılı olacak güvenlik araçları, yürütme katmanına odaklanan ve geliştiricilerin düzeltmeleri sorunsuz ve engelsiz bir şekilde devreye almalarına yardımcı olan araçlar olacaktır.
- "Mythos-Ready" olmak, belirli bir zamana yönelik taramaları terk edip sürekli uygulama testlerine geçmeyi gerektirir
- Kuruluşlar, mikro hizmetlerine ilişkin net bir görünürlük elde ederek ve yama uygulama döngülerini daha sık hale getirerek, CVE’lerin ve bağımlılık güncellemelerinin yoğun akışına hazırlıklı olmalıdır
- Buradaki amaç, bir güvenlik açığının tespit edilmesinden düzeltmenin uygulamaya konulmasına kadar geçen süreyi önemli ölçüde kısaltan otomatik iş akışları oluşturmaktır.
- https://www.aikido.dev/blog/mythos-ready-checklist'a göz atın
- Hayır, ancak pazar, sürekli yürütme imkanı sunan araçlara doğru kayacaktır. Geleneksel, yapay zeka içermeyen SAST çözümlerinin önemi azalırken, SCA ve sürekli kod denetimi için yapay zeka destekli çözümlerin önemi artacaktır.
- Yapay zeka kullanan platformlar, GPT 5.5 gibi mevcut modellerden yararlanarak bugün Mythos’un sunduğu türden sonuçlar sunabilir ve daha güçlü modeller piyasaya çıktıkça bunları sorunsuz bir şekilde entegre etmek için gerekli altyapıya sahiptir.