

Derlemenizi (build) bozmayan pull request'ler
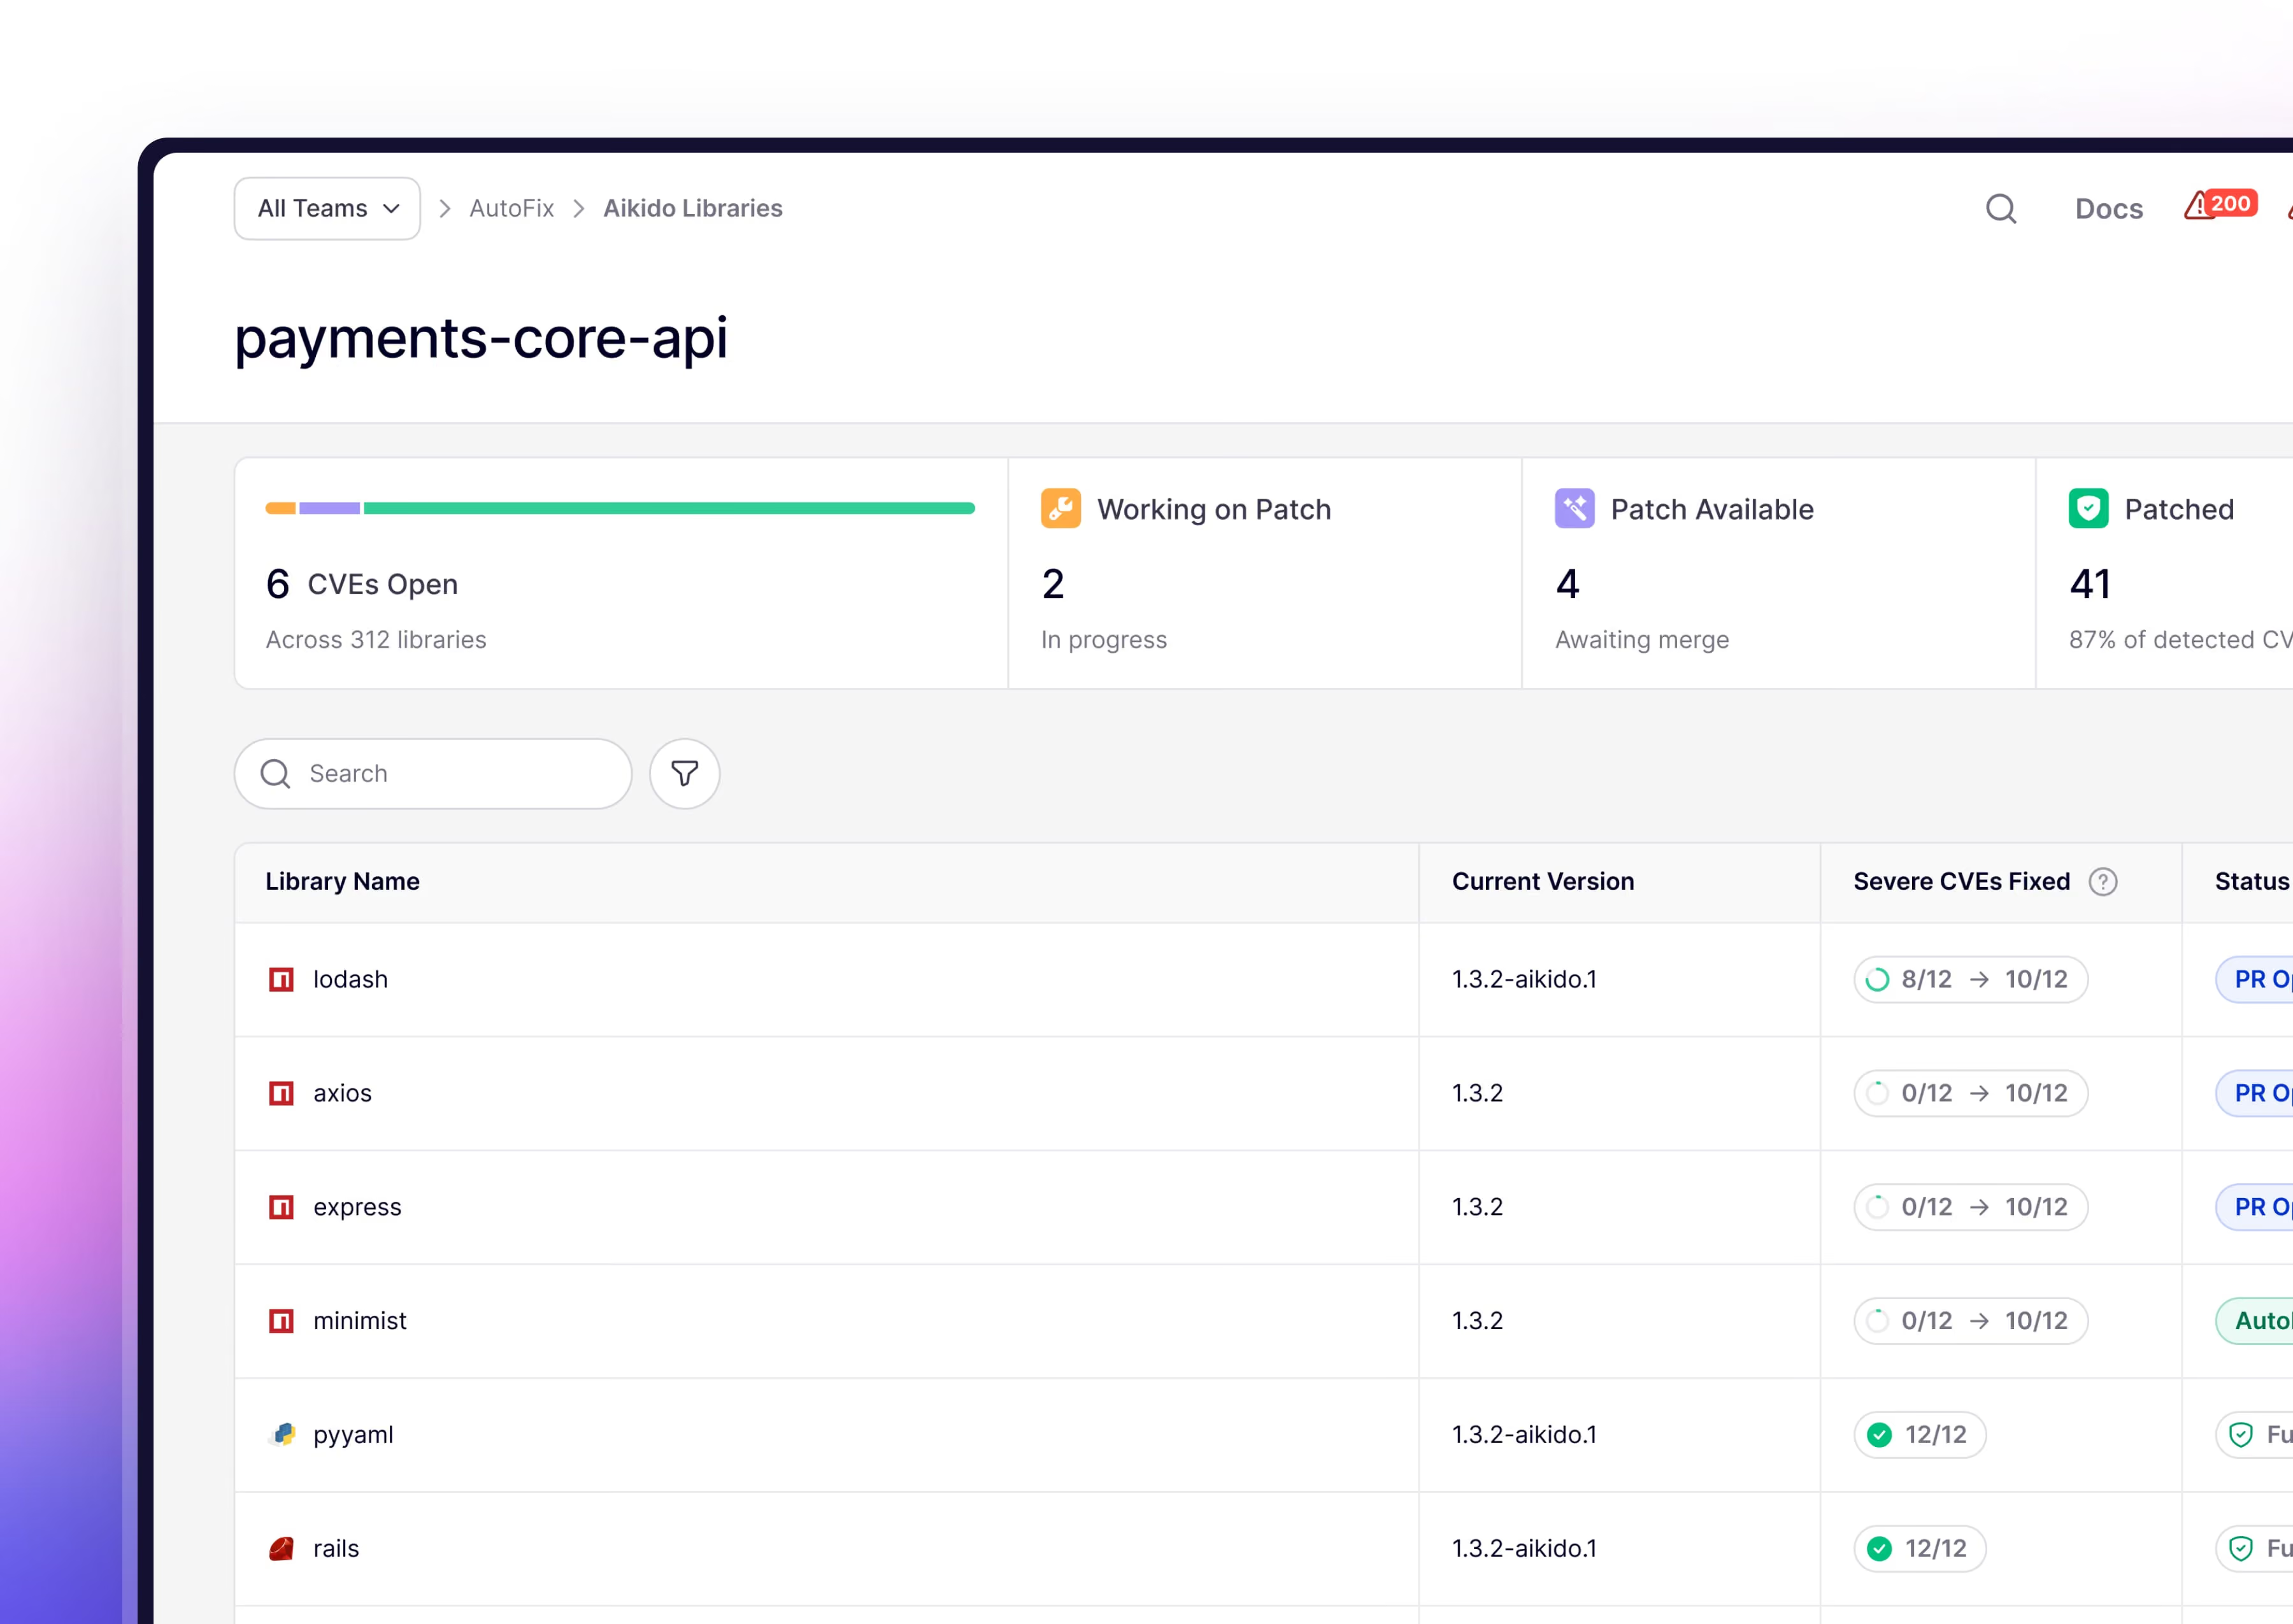
Dependabot sizi kırılmalar dahil bir sonraki düzeltilmiş sürüme yükseltir. Aikido Libraries ise CVE'leri halihazırda kullandığınız sürüm üzerinde yamalar, böylece PR her zaman güvenle birleştirilebilir.





Yamalanmış bir bağımlılık, güvenli bir uygulama demek değildir.
Tek bir CVE'yi kapatmak yazılımınızın güvenli olduğu anlamına gelmez. Aikido, koddan buluta ve çalışma zamanına kadar tüm SDLC'nizi güvence altına alır.
Kodunuzdaki açıkları bulun
Açıkları üretime alınmadan önce giderin
Bağımlılıklarınızı güven altına alın
Tedarik zinciri açıklarını istismar edilmeden önce kapatın
Bulutu ve çalışma ortamını koruyun
Yanlış yapılandırmaları bir ihlale yol açmadan önce düzeltin
Neyin istismar edilebilir olduğunu kanıtlayın
Saldırganlardan önce, gerçekten neyin istismar edilebilir olduğunu bilin
Aikido ve Dependabot Karşılaştırması


Dependabot sizi kodun kırılması (breaking changes) veya güvenlik açıklarından biriyle baş başa kalmak arasında seçim yapmaya zorlar.
Sürüm yükseltmeye zorlar
Dependabot, CVE'yi çözen en küçük sürüm artışını sunar ancak bu, olası breaking change'ler dahil olmak üzere yine de bir sürüm artışıdır.
Yalnızca düzeltmeden fazlasını sunar
Dependabot'un PR'ları, olası breaking change'ler dahil olmak üzere geliştiricinin sürümünü sunar
Geri kalanı taranmaz
Dependabot, yüklediğiniz paketlerde durur. Kendi kodunuz, gizli anahtarlarınız (secrets), konteynerleriniz ve bulut yapılandırmanız taranmaz, bu nedenle her biri için ayrı bir araç gerekir.
Aikido Libraries, sürüm artırmaktan daha fazlasını yapar
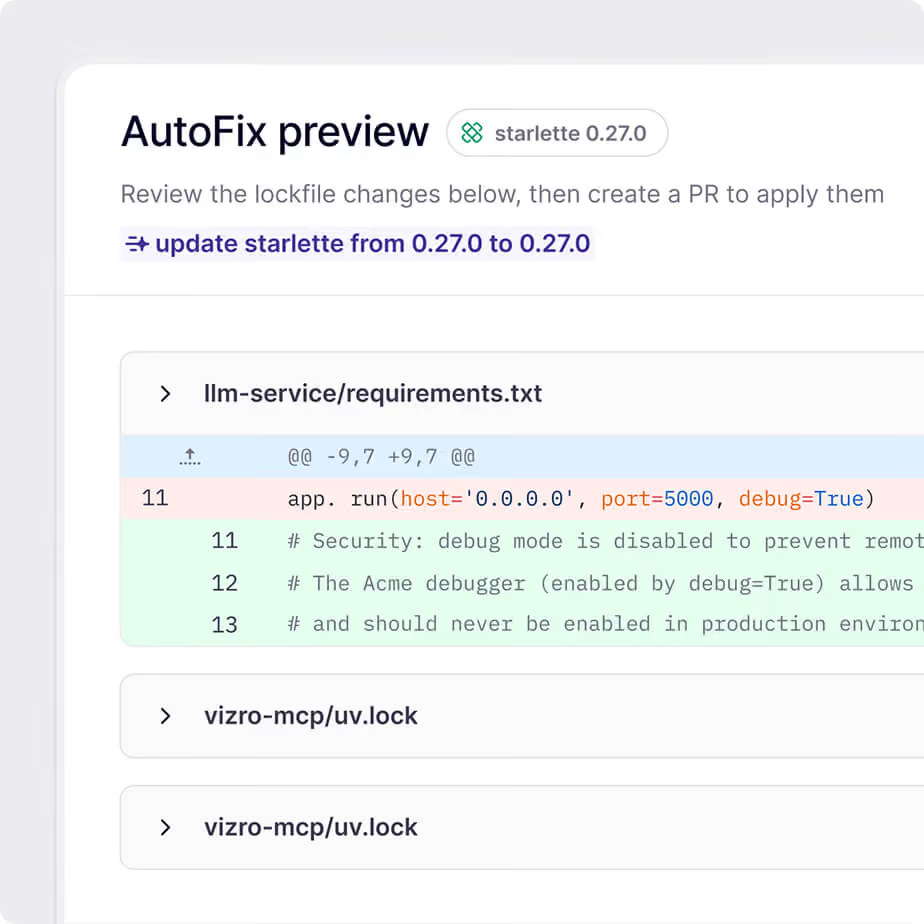
Aynı paket, aynı sürüm dizesi, aynı API
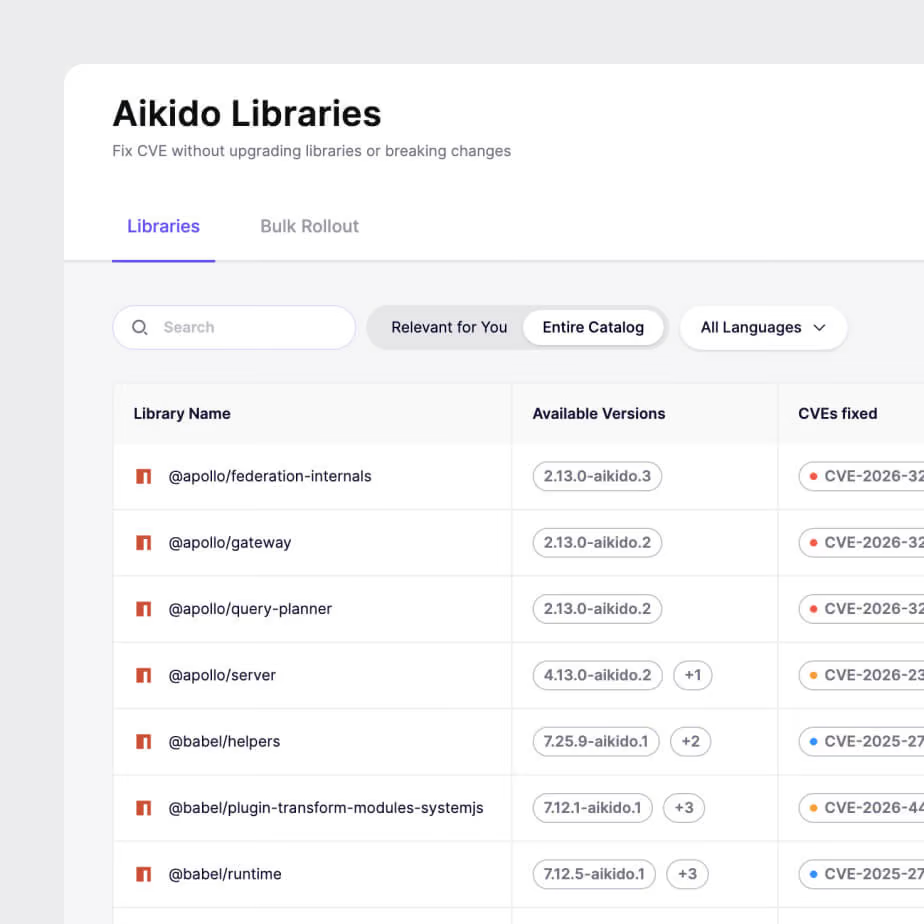
Aikido, CVE düzeltmesini tam olarak sabitlediğiniz (pinned) sürüme backport eder. Yama, +aikido son ekiyle belirtilir (npm için tire işareti kullanılır; böylece multer 1.4.5-lts.1, 1.4.5-lts.1-aikido.1 haline gelir)
Aynı sürüm dizesi
Aynı ortak (public) API
Yeniden yazılacak kod yok
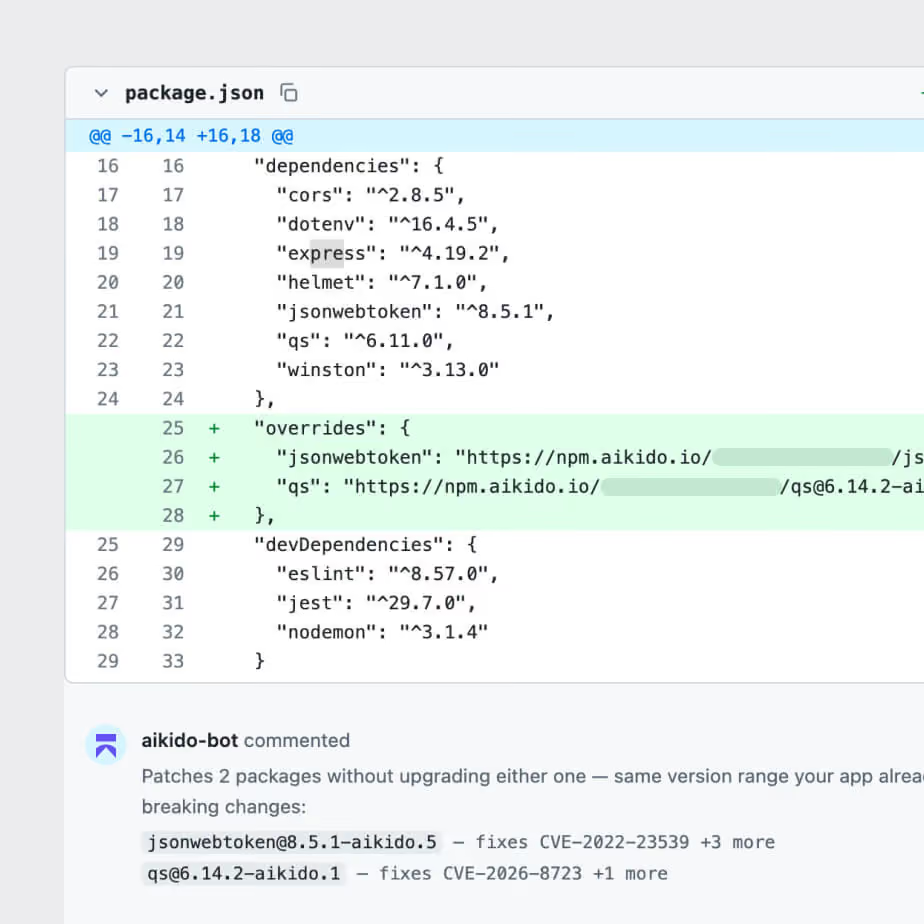
Her güvenlik bildirimi için ayrı bir PR yerine günde tek bir PR
Bir kez ayarlayın. Aikido, etkinleştirildikten sonra keşfedilen CVE'ler dahil olmak üzere, korunan kümenizdeki savunmasız her paketi otomatik olarak yamalı sürümüne sabitler.
Kesintisiz koruma
Aynı bağımlılığı tekrar değerlendirme derdi yok
Yeni keşfedilen CVE'leri kapsar
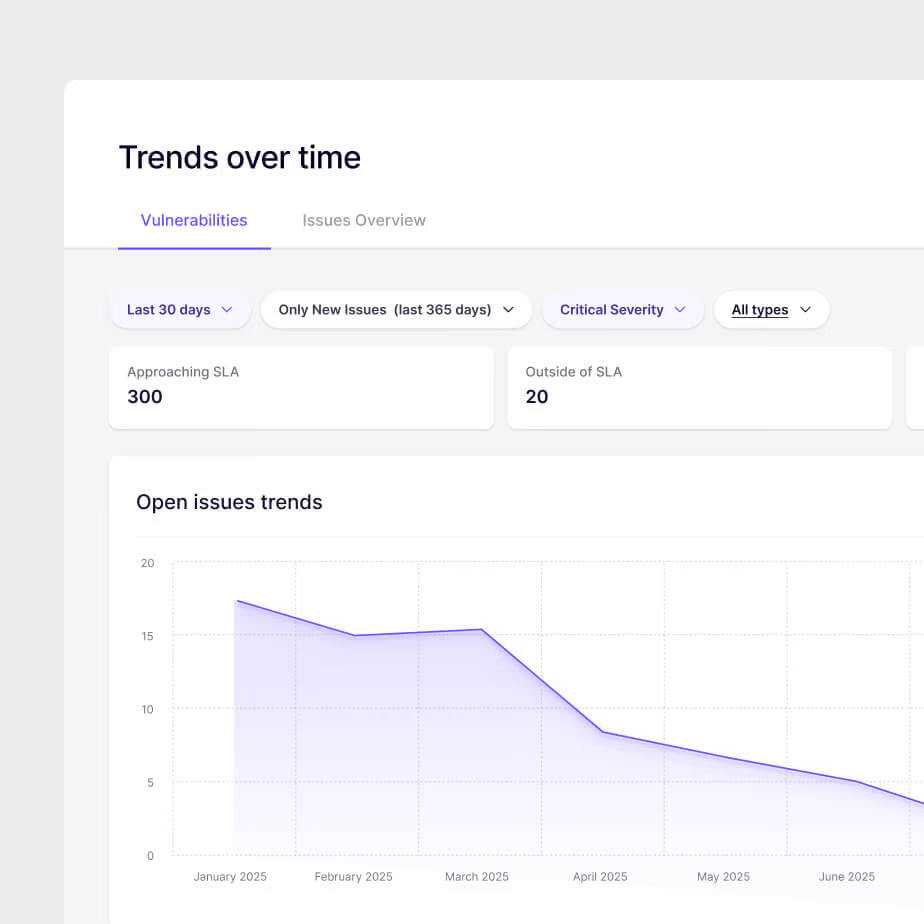
Yalnızca bugünün alarmını değil, tüm biriken işleri temizler
Güvenli sürüme sahip her bağımlılık aynı şekilde ve aynı rutinde düzeltilir. Ekipler her sprint'te aynı CVE tartışmasını yeniden açmaktan kurtulur.
Korunan tüm kümenizde geçerlidir
Mühendislik süresini ürün yol haritası çalışmalarına ayırır
Çoktan kapattığınız CVE'ler için mükerrer bilet oluşturulmaz

“Aikido, mühendislerimizin CVE temizliğiyle uğraşmadan en iyi yaptıkları iş olan gelişmiş savunma sistemleri inşa etmeye geri dönmelerini sağladı. Bu, projeler kazanmamıza, güven inşa etmemize ve programın ilerisinde kalmamıza yardımcı oldu.”
Sam StentonDevOps ve Platform Başkanı, SiXworks

“Bir güvenlik açığını en hızlı düzelttiğimiz süre, tespit edildikten sadece 5 saniye sonraydı. İşte bu verimlilik.”
Aufar SukmajayaBack End Geliştiricisi



Ekiplerin Dependabot yerine Aikido'yu tercih etme nedenleri
Zorunlu yükseltme yok
API yüzeyinize veya test paketinize dokunmadan CVE'yi yamalayın
Tüm SDLC boyunca güvenlik
Yalnızca bağımlılık grafiğinde değil; kodda, bağımlılıklarda, bulutta ve çalışma zamanında açıkları yakalayın.
Neyin istismar edilebilir olduğunu kanıtlayın
Hangi açıkların gerçekten erişilebilir olduğunu doğrulayın, böylece ekipler teorik olanlarla değil, önem arz edenlerle ilgilenir.
Düzeltmenizi birleştirin. Migrasyonu atlayın.
Aikido, yalnızca yükseltmeye razı olduklarınızdaki değil, hâlihazırda çalıştırdığınız bağımlılıklardaki açıkları da giderir.