Aikido
Aikido ve Jit Karşılaştırması

1 Numaralı Jit Alternatifi

Kodunuzu, bulutunuzu ve çalışma zamanınızı tek bir merkezi sistemde güvence altına alın.
Güvenlik açıklarını otomatik olarak hızla bulun ve düzeltin.

Verileriniz paylaşılmaz · Salt okunur erişim · Kredi kartı gerekmez
Otomatik düzeltmeler sekmesine sahip kontrol paneli

Karşılaştırma

Aikido, Jit ile nasıl karşılaştırılır?

Aikido, şeffaf ve sabit ücretler sunar; kullanım için gizli masraflar barındırmaz.

$3.840/yıl

Basic Plan

Bilgi

%59 tasarruf edin

Onay işareti
Statik Kod Analizi (SAST)
Onay işareti
Çoklu Dosya Analizi
Onay işareti
VS Code Eklentisi
Onay işareti
SAST AI Autofix
Onay işareti
Kod Olarak Altyapı Taraması (IaC)
Onay işareti
Gizli Bilgi Tespiti
Onay işareti
Yüzey İzleme (DAST)
Onay işareti
API Taraması
Onay işareti
SBOM Oluşturma
Onay işareti
Bulut Duruş Yönetimi (CSPM)
Onay işareti
Açık Kaynak Bağımlılık Taraması (SCA)
Onay işareti
Monorepo Bölme
Onay işareti
Container İmaj Tarama
Onay işareti
VM Taraması
Onay işareti
Erişilebilirlik analizi
Onay işareti
Gürültü Azaltma
Onay işareti
Özel CVE Veritabanı
Onay işareti
Uygulama içi güvenlik duvarı
9.167/yıl
9.167/yıl
9.167/yıl

Team Planı

Bilgi
Onay işareti
Statik Kod Analizi (SAST)
Kızıl Haç
Çoklu Dosya Analizi
Kızıl Haç
VS Code Eklentisi
Kızıl Haç
SAST AI Autofix
Onay işareti
Kod Olarak Altyapı Taraması (IaC)
Onay işareti
Gizli Bilgi Tespiti
Bilgi
Yüzey İzleme (DAST)
Onay işareti
API Taraması
Onay işareti
SBOM Oluşturma
soluk onay işareti
Bulut Durum Yönetimi (CSPM) - Temel
soluk onay işareti
Yazılım Bileşeni Analizi / SCA (Sınırlı Diller)
Kızıl Haç
Monorepo Bölme
Onay işareti
Container İmaj Tarama
Kızıl Haç
VM Taraması
Kızıl Haç
Erişilebilirlik analizi
Onay işareti
Gürültü Azaltma
Kızıl Haç
Özel CVE Veritabanı
Kızıl Haç
Uygulama içi güvenlik duvarı

Yazılımınızı Güvence Altına Almak İçin Tek Bir Birleşik Platform

Koddandan buluta, oradan da çalışma zamanına kadar Aikido, modern yazılım güvenliğinin her katmanını kapsar.
İhtiyacınız olan modülle başlayın, büyüdükçe platformun tamamını kullanıma açın.

Kodunuzu, bulutunuzu ve konteynerlerinizi bağlayın

Hangi araç yığınında olduğunuz önemli değil. Aikido, en popüler yığınlarla bağlantı kurar ve sürekli olarak sorunları tarar.

İlgili güvenlik ve kod kalitesi uyarıları alın

Yüzlerce uyarıyı elemek zorunda kalmayın. Sadece birkaçı gerçekten önemlidir. Aikido, bildirimleri otomatik olarak önceliklendirir.

Özellikler

Güvenlik Araçlarının Gerçekten Yapmasını İstediğiniz Her Şey

Statik Kod Analizi

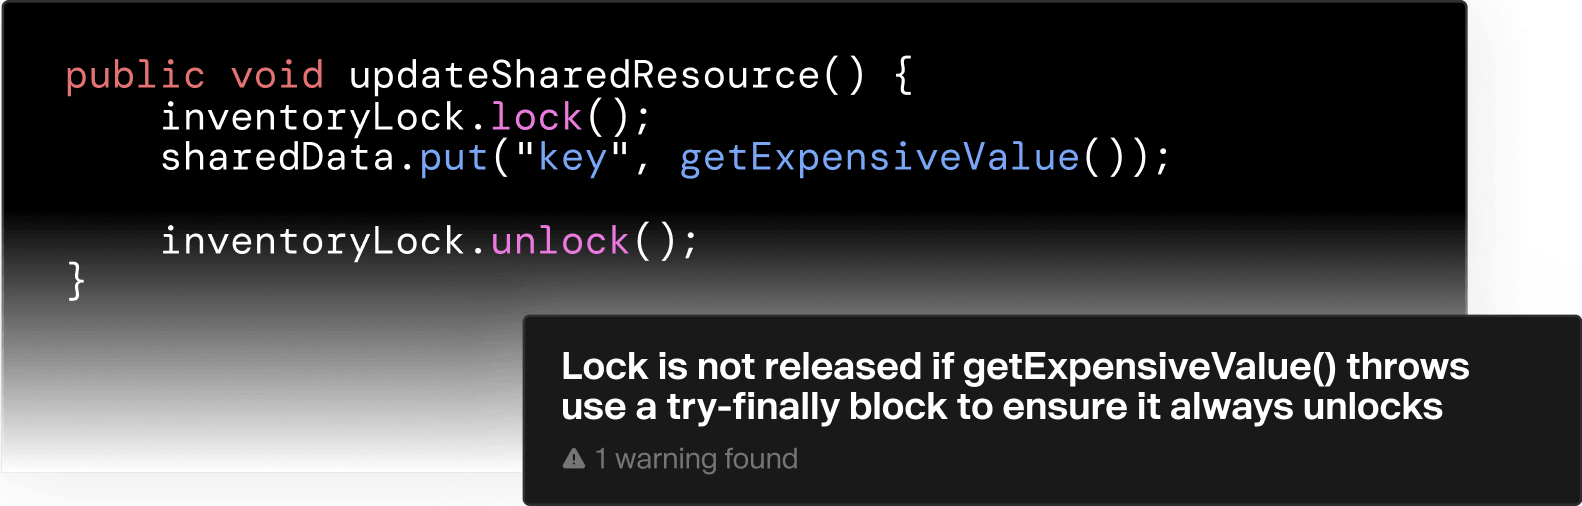
Kaynak kodunuzu SQL enjeksiyonu, XSS, buffer taşmaları ve diğer güvenlik riskleri gibi güvenlik açıkları açısından tarar. Popüler CVE veritabanlarına karşı kontrol eder. Kutudan çıktığı gibi çalışır ve tüm başlıca dilleri destekler.

Aikido ile gerçek tehditlere odaklanın.

DAST ve API Güvenliği.

Uygulamanızı ve API'lerinizi SQL enjeksiyonu, XSS ve CSRF gibi güvenlik açıklarını bulmak için izleyin; hem yüzeyde hem de kimliği doğrulanmış DAST aracılığıyla. Gerçek dünya saldırılarını simüle edin ve her API uç noktasını yaygın güvenlik tehditlerine karşı tarayın. Nuclei tabanlı tarayıcımız, kendi barındırdığınız uygulamalarınızı yaygın güvenlik açıkları açısından kontrol eder.

Yazılım Bileşimi Analizi

Kütüphaneler, framework'ler ve bağımlılıklar gibi üçüncü taraf bileşenleri güvenlik açıkları açısından analiz edin. Aikido, erişilebilirlik analizi yapar, hatalı pozitifleri filtrelemek için önceliklendirir ve net düzeltme önerileri sunar. Güvenlik açıklarını tek tıklamayla Auto-fix edin.

Konteyner Güvenliği.

Konteyner işletim sisteminizi güvenlik sorunları olan paketler için tarayın.

  • Konteynerlerinizin herhangi bir güvenlik açığı (CVE'ler gibi) olup olmadığını kontrol eder.
  • Konteyner veri hassasiyetine göre güvenlik açıklarını vurgular.
  • Konteyner imajlarınızı önceden güçlendirilmiş temel imajlarla AutoFix edin.
Sanal Makine Taraması

Kod Olarak Altyapı (IaC)

Terraform, CloudFormation ve Kubernetes Helm chart'larını yanlış yapılandırmalar için tarar.

  • Altyapınızı saldırılara açık bırakan sorunları tespit edin.
  • Güvenlik açıklarını varsayılan dala commit edilmeden önce belirleyin.
  • CI/CD Pipeline'ına entegre.
CI CD Entegrasyonu

Bulut duruş yönetimi

Başlıca bulut sağlayıcıları genelindeki bulut altyapısı risklerini tespit edin.

  • Sanal Makineleri (AWS EC2 örnekleri) güvenlik açıkları için tarar.
  • Bulutunuzu yanlış yapılandırmalar ve aşırı yetkili kullanıcı rolleri/erişimleri için tarayın.
  • SOC2, ISO27001, CIS ve NIS2 için güvenlik politikalarını ve uyumluluk kontrollerini otomatikleştirin.

Kötü amaçlı yazılım tespiti

npm ekosistemi, açık yapısı nedeniyle kötü amaçlı paketlerin yayınlanmasına karşı hassastır. Aikido, JavaScript dosyaları veya npm paketleri içine yerleştirilebilecek kötü amaçlı kodları tanımlar. (Arka kapılar, truva atları, keylogger'lar, XSS, kripto madenciliği betikleri ve daha fazlası için tarama yapar.)

Aikido kötü amaçlı yazılım tespiti

Runtime'da Koruma

Sıfırıncı gün güvenlik açıklarını engelleyin. Aikido'nun Zen'i, uygulamanız çalışırken tehditleri algılar ve veritabanınıza ulaşmadan önce saldırıları gerçek zamanlı olarak durdurur. Kullanıcıları, botları, ülkeleri engelleyin ve IP rotalarını kısıtlayın.

Kaliteli Kod Güvenli Kod'dur

Güvenlik açıklarını ve kalite sorunlarını tek bir yerde yakalayın. Aikido, daha güvenli ve akıllı kodları hızlı bir şekilde yayınlamanıza yardımcı olur.

Neden Jit Alternatifleri Aramalısınız?

aşağı ok

Jit.io her şeyi aynı anda yapmaya çalışıyor ve sorunun bir kısmı da bu. Geliştiriciler; dik bir öğrenme eğrisinden, karmaşık arayüzden ve projeler büyüdüğünde yaşanan yavaş performanstan bahsediyor. Fiyatlandırma modeli de kafa karıştırıcı ("katkıda bulunan" tam olarak ne anlama geliyor?). Bu karmaşıklık, ekipleri daha sade ve hızlı seçeneklere yönlendiriyor.

Geliştiriciler Neden Jit Yerine Aikido'yu Seçiyor?

aşağı ok

Sadeleştirilmiş UX:

Aikido'nun arayüzü, sonsuz sekme veya kontrol paneli olmadan yalnızca önemli olanı gösterir.

Daha hızlı sonuçlar:

Jit büyük projelerde yavaşlayabilir. Aikido ise varsayılan olarak hızlıdır.

Mantıklı fiyatlandırma:

Katkıda bulunan kişi başına karmaşa değil, proje başına fiyat.

Tak-çalıştır:

Aikido kutudan çıktığı gibi çalışır; ek bir oryantasyon seansına gerek yoktur.

Tek platform, sıfır gürültü:

Her şey tek bir yerde, bilgi kirliliği olmadan.

“Snyk'te gürültü azaltma yoktu; daha çok 'her şey burada, iyi şanslar' gibiydi. Aikido ile önceliklendirme (triaging) sadece... yapılıyor.”
Christian Schmidt
Güvenlik ve BT Başkan Yardımcısı
Sadece 45 dakikada, Aikido ile 150'den fazla geliştiriciyi sisteme dahil ettik.
Marc Lehr
Müşteri İlişkileri ve Dijital Platform Başkanı
“Sağlık teknolojisinde uyumluluk farklıdır; sadece bir kutuyu işaretlemekten ibaret değil. Müşteri verilerini koruma sorumluluğumuzu ne kadar ciddiye aldığımızı yansıtır.”
Jon Dodkins
Platform Başkanı, Birdie
“Çözüm hızı inanılmaz. Sorunları bir dakikadan kısa sürede giderdik. Aikido pull request'i oluşturur, testler geçer ve işlem tamamlanır.”
Said Barati
Teknoloji Lideri
"Aikido, mevcut araçlarımızla tam olarak çözemediğimiz güvenlik kör noktalarını yakalamamıza yardımcı oluyor. Sadece SCA (Yazılım Bileşeni Analizi) ötesinde, bizim için ezber bozan bir gelişme oldu."
Nicolai Brogaard
SAST & SCA Hizmet Yöneticisi

Şimdi güvenliğinizi sağlayın

Kodunuzu, bulutunuzu ve çalışma zamanınızı tek bir merkezi sistemde güvenceye alın.
Güvenlik açıklarını otomatik olarak hızla bulun ve düzeltin.

Kredi kartı gerekmez | Tarama sonuçları 32 saniyede.
SSS

Sıkça Sorulan Sorular

20 bin dolar harcamazsam destek alabilecek miyim?

Evet. Snyk'ın aksine Aikido, sözleşme tutarınız ne olursa olsun gerçek destek sunar. Kademeli saçmalıklar yok.

Neden Snyk yerine Aikido'yu seçmeliyim?

Aikido'nun kullanımı daha kolaydır, daha az yanlış pozitif üretir, SDLC'nin daha büyük bir kısmını kapsar ve sizi büyüme oranınıza göre cezalandırmayan şeffaf bir fiyatlandırma modeline sahiptir.

Aikido'nun fiyatlandırması Snyk ile nasıl karşılaştırılır?

Aikido sabit ve şeffaf bir ücret talep eder. Snyk fiyatlandırması geliştirici sayısına, ek özelliklere (CI/CD gibi) göre agresif bir şekilde artar ve genellikle destek için 20 bin dolar ve üzeri harcama gerektirir.

Depomu bağlamak istemiyorum. Test hesabıyla deneyebilir miyim?

Elbette! Git hesabınızla kaydolurken, hiçbir depoya erişim vermeyin ve bunun yerine demo deposunu seçin!

Aikido, Snyk'tan daha iyi bir kapsam sunuyor mu?

Evet. Aikido varsayılan olarak DAST, API taraması, CSPM ve kötü amaçlı yazılım taraması içerir; oysa Snyk genellikle ayrı araçlar gerektirir veya tam kapsamdan uzaktır.

Aikido yanlış pozitifleri nasıl ele alıyor?

Aikido, yanlış pozitifleri yaklaşık %85 oranında azaltmak için gelişmiş filtreleme ve erişilebilirlik analizi kullanır, böylece geliştiriciler gürültüyü elemekle daha az zaman harcar.

Snyk'tan Aikido'ya geçmek zor mu?

Hayır. Geçiş yapan ekipler genellikle bir gün içinde sistemi çalışır duruma getirir. Değiştir-ve-yerleştir (rip-and-replace) iş akışlarını destekliyoruz ve Visma ile Birdie gibi şirketlerde Snyk'ın yerini çoktan aldık.

Aikido büyük ekipler için uygun mu?

Evet. Aikido, büyük organizasyonlarda sorunsuz bir şekilde ölçeklenir ve geliştirme ile güvenlik maliyetlerini düşürmek için araçları tek bir yerde konsolide eder.

Özyinelemeli (recursive) taramalar veya açık kaynak bağımlılıkları için ekstra ücret alıyor musunuz?

Hayır. Aikido, geçişli bağımlılıkları taramak için sizi küçük meblağlarla uğraştırmaz.

Geliştiriciler neden Snyk'tan Aikido'ya geçiyor?

Snyk kullanıcıları hantal kullanıcı deneyimi, yüksek maliyetler, çok fazla gürültü ve sınırlı kapsamdan şikayetçi. Aikido tüm bunları çözer.

Aikido'yu hem Snyk'ın hem de StackHawk veya Invicti gibi diğer araçların yerine kullanabilir miyim?

Evet. Aikido; SAST, SCA, DAST, API güvenliği ve daha fazlasından çoğu ekibin ihtiyaç duyduğu alanı kapsar ve araç kalabalığını azaltır.