

Rebl Ventures topluluğu üyelerine Aikido’da %20’ye varan indirim
Aikido ile geliştiricilerin oluşturduğu, dağıttığı ve çalıştırdığı her şeyi güvence altına alın.





Yazılımınızı Güvence Altına Almak İçin Tek Bir Birleşik Platform
Aikido, koddan buluta ve çalışma zamanına kadar modern yazılım güvenliğinin her katmanını kapsar. İhtiyacınız olan modülle başlayın, büyüdükçe platformun tamamını kullanmaya başlayın.
Bir girişim şirketinin ihtiyaç duyduğu tüm güvenlik araçları
Bağımlılıklar, SAST, gizli bilgiler, konteynerler, kod olarak altyapı, bulut güvenliği durumu, DAST, paketlerdeki kötü amaçlı yazılımlar ve yapay zeka destekli sızma testleri.
Birkaç dakika içinde tamamen kurulur
Reponuzu bağlayın ve dakikalar içinde ilk taramanızı başlatın. Yalnızca önemli sonuçları görüntüleyin ve tek bir tıklamayla düzeltin.
SOC 2 ve ISO 27001 uyumluluğu artık daha kolay
İlk büyük müşteriniz sizden bunları bekleyecektir. Aikido, SOC 2, ISO 27001, GDPR ve NIS2 kapsamında teknik kontrolleri gerçekleştirir, kanıtları oluşturur ve bunları doğrudan Vanta veya Drata ile senkronize eder.
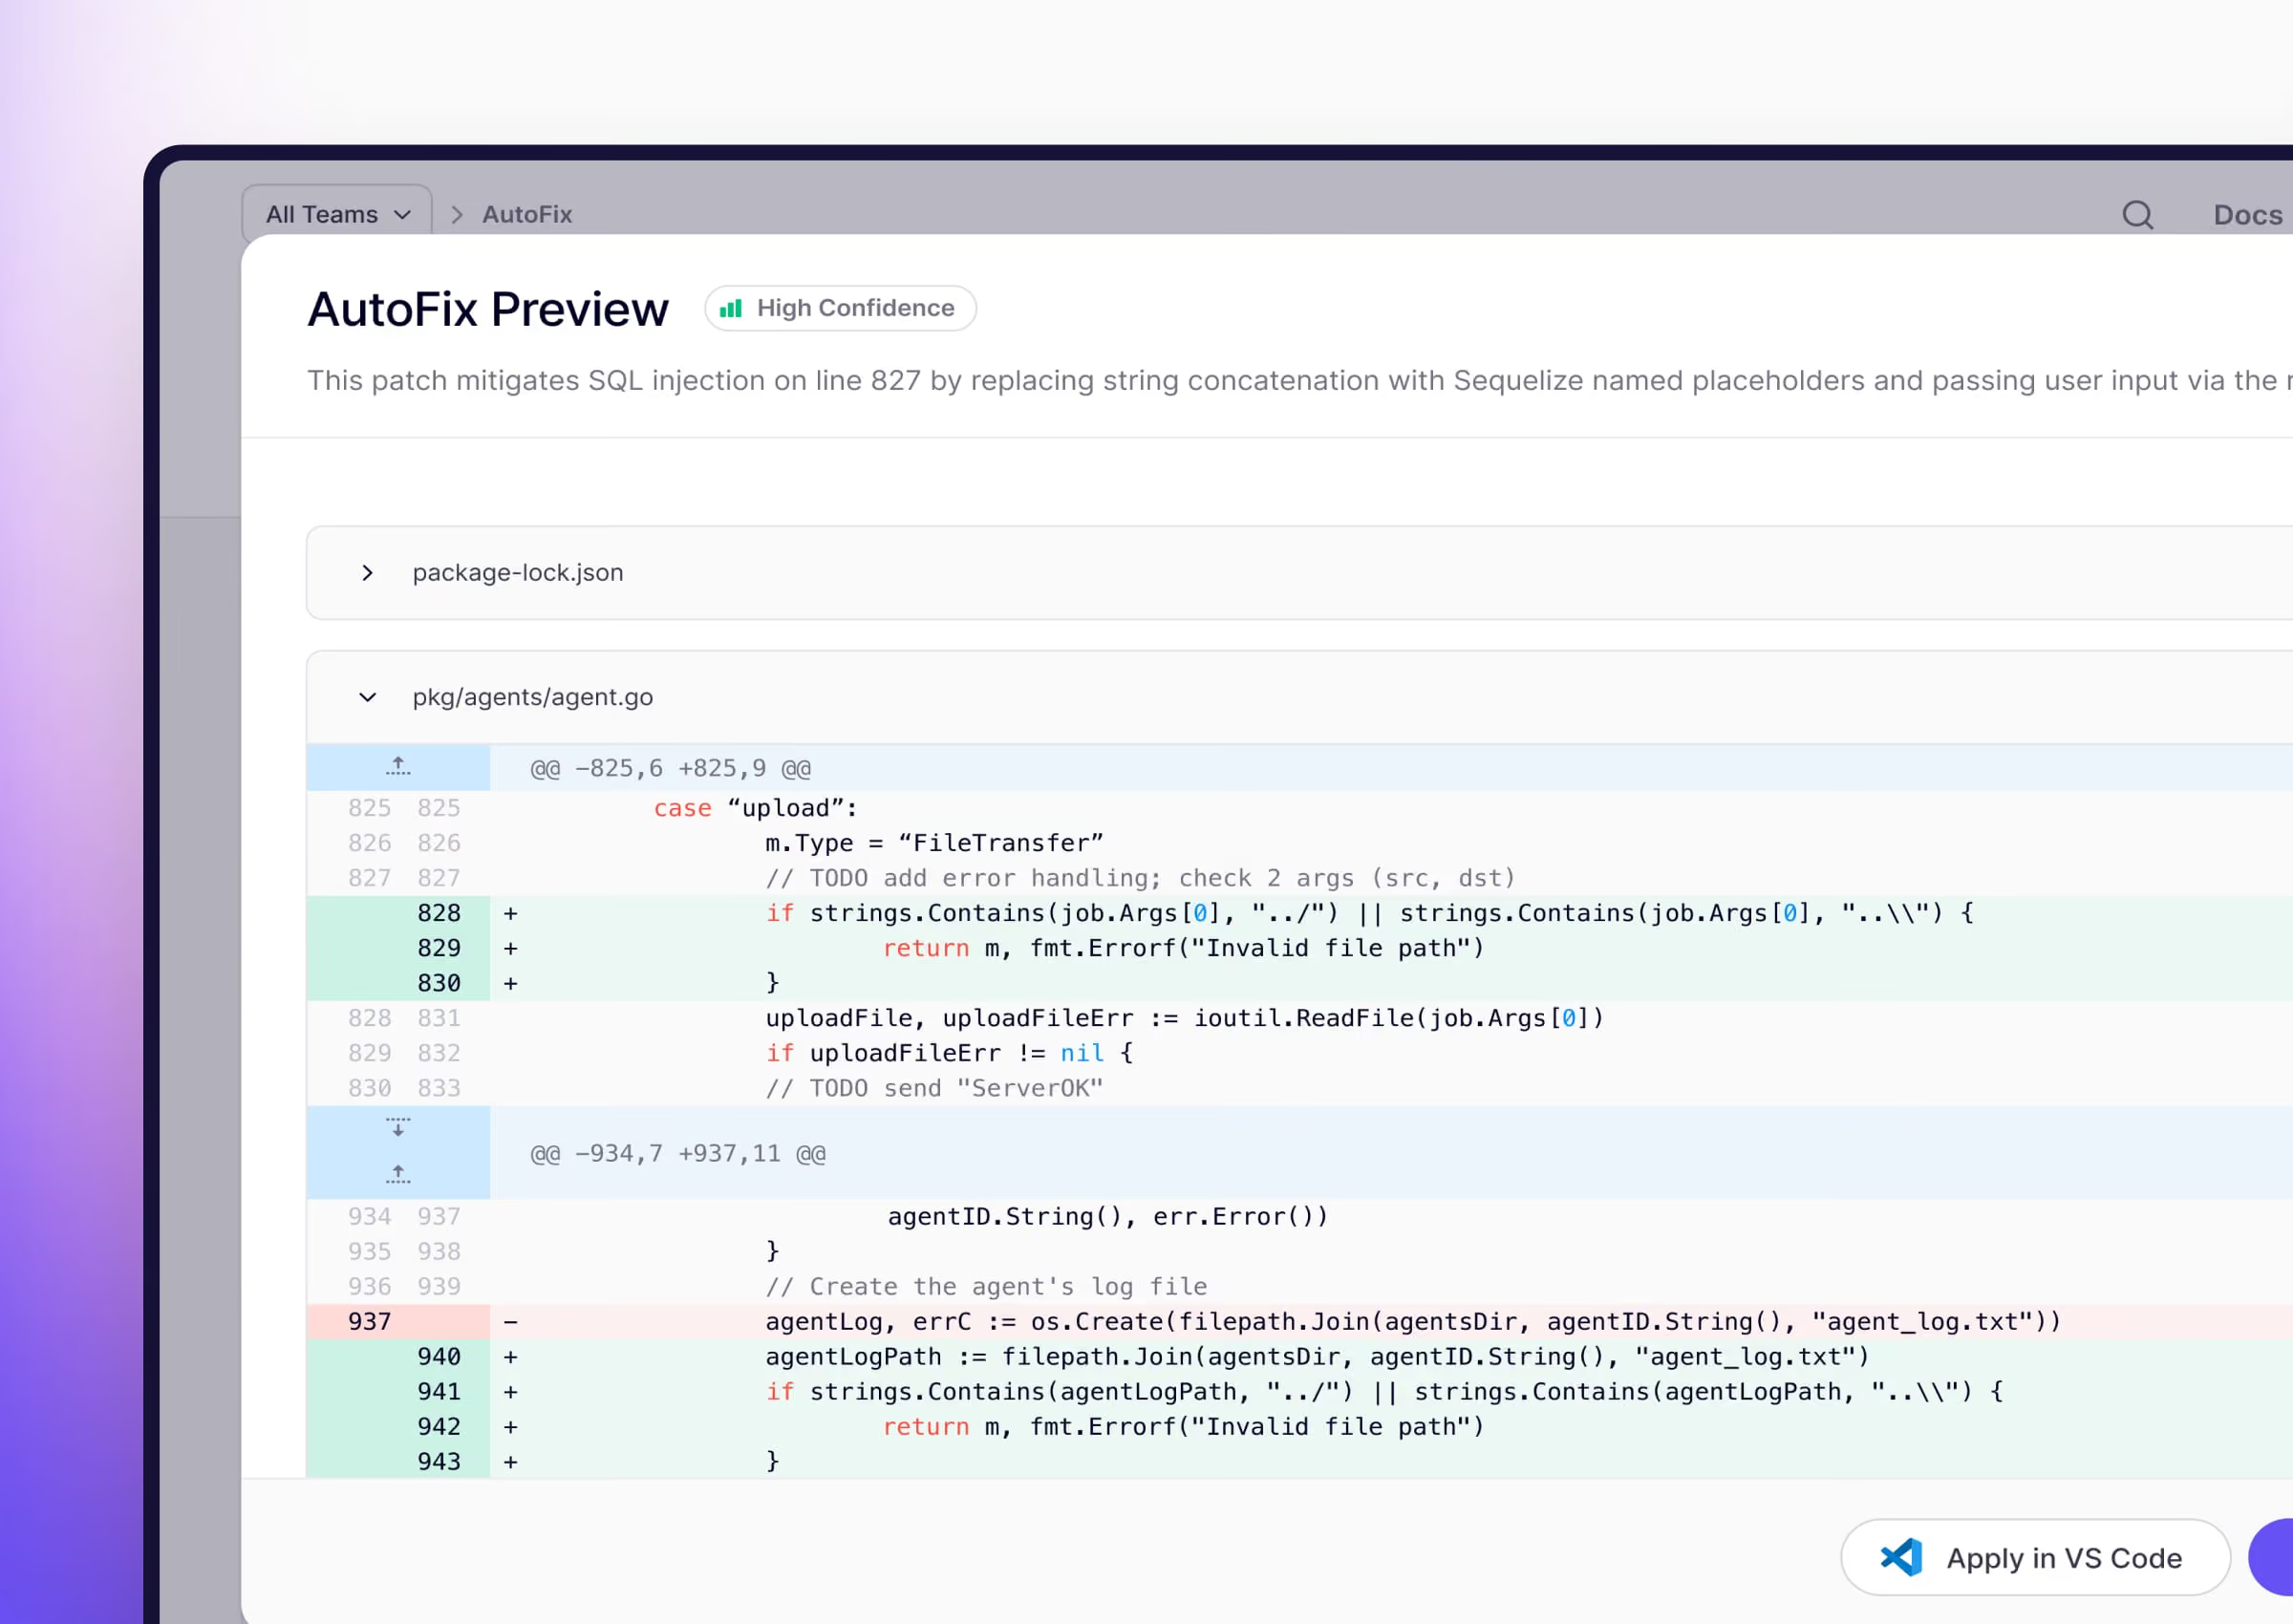
Koddan canlı ortama,tek bir güvenlik sistemi.
Güvenli kodu test ortamından üretim ortamına aktarın.
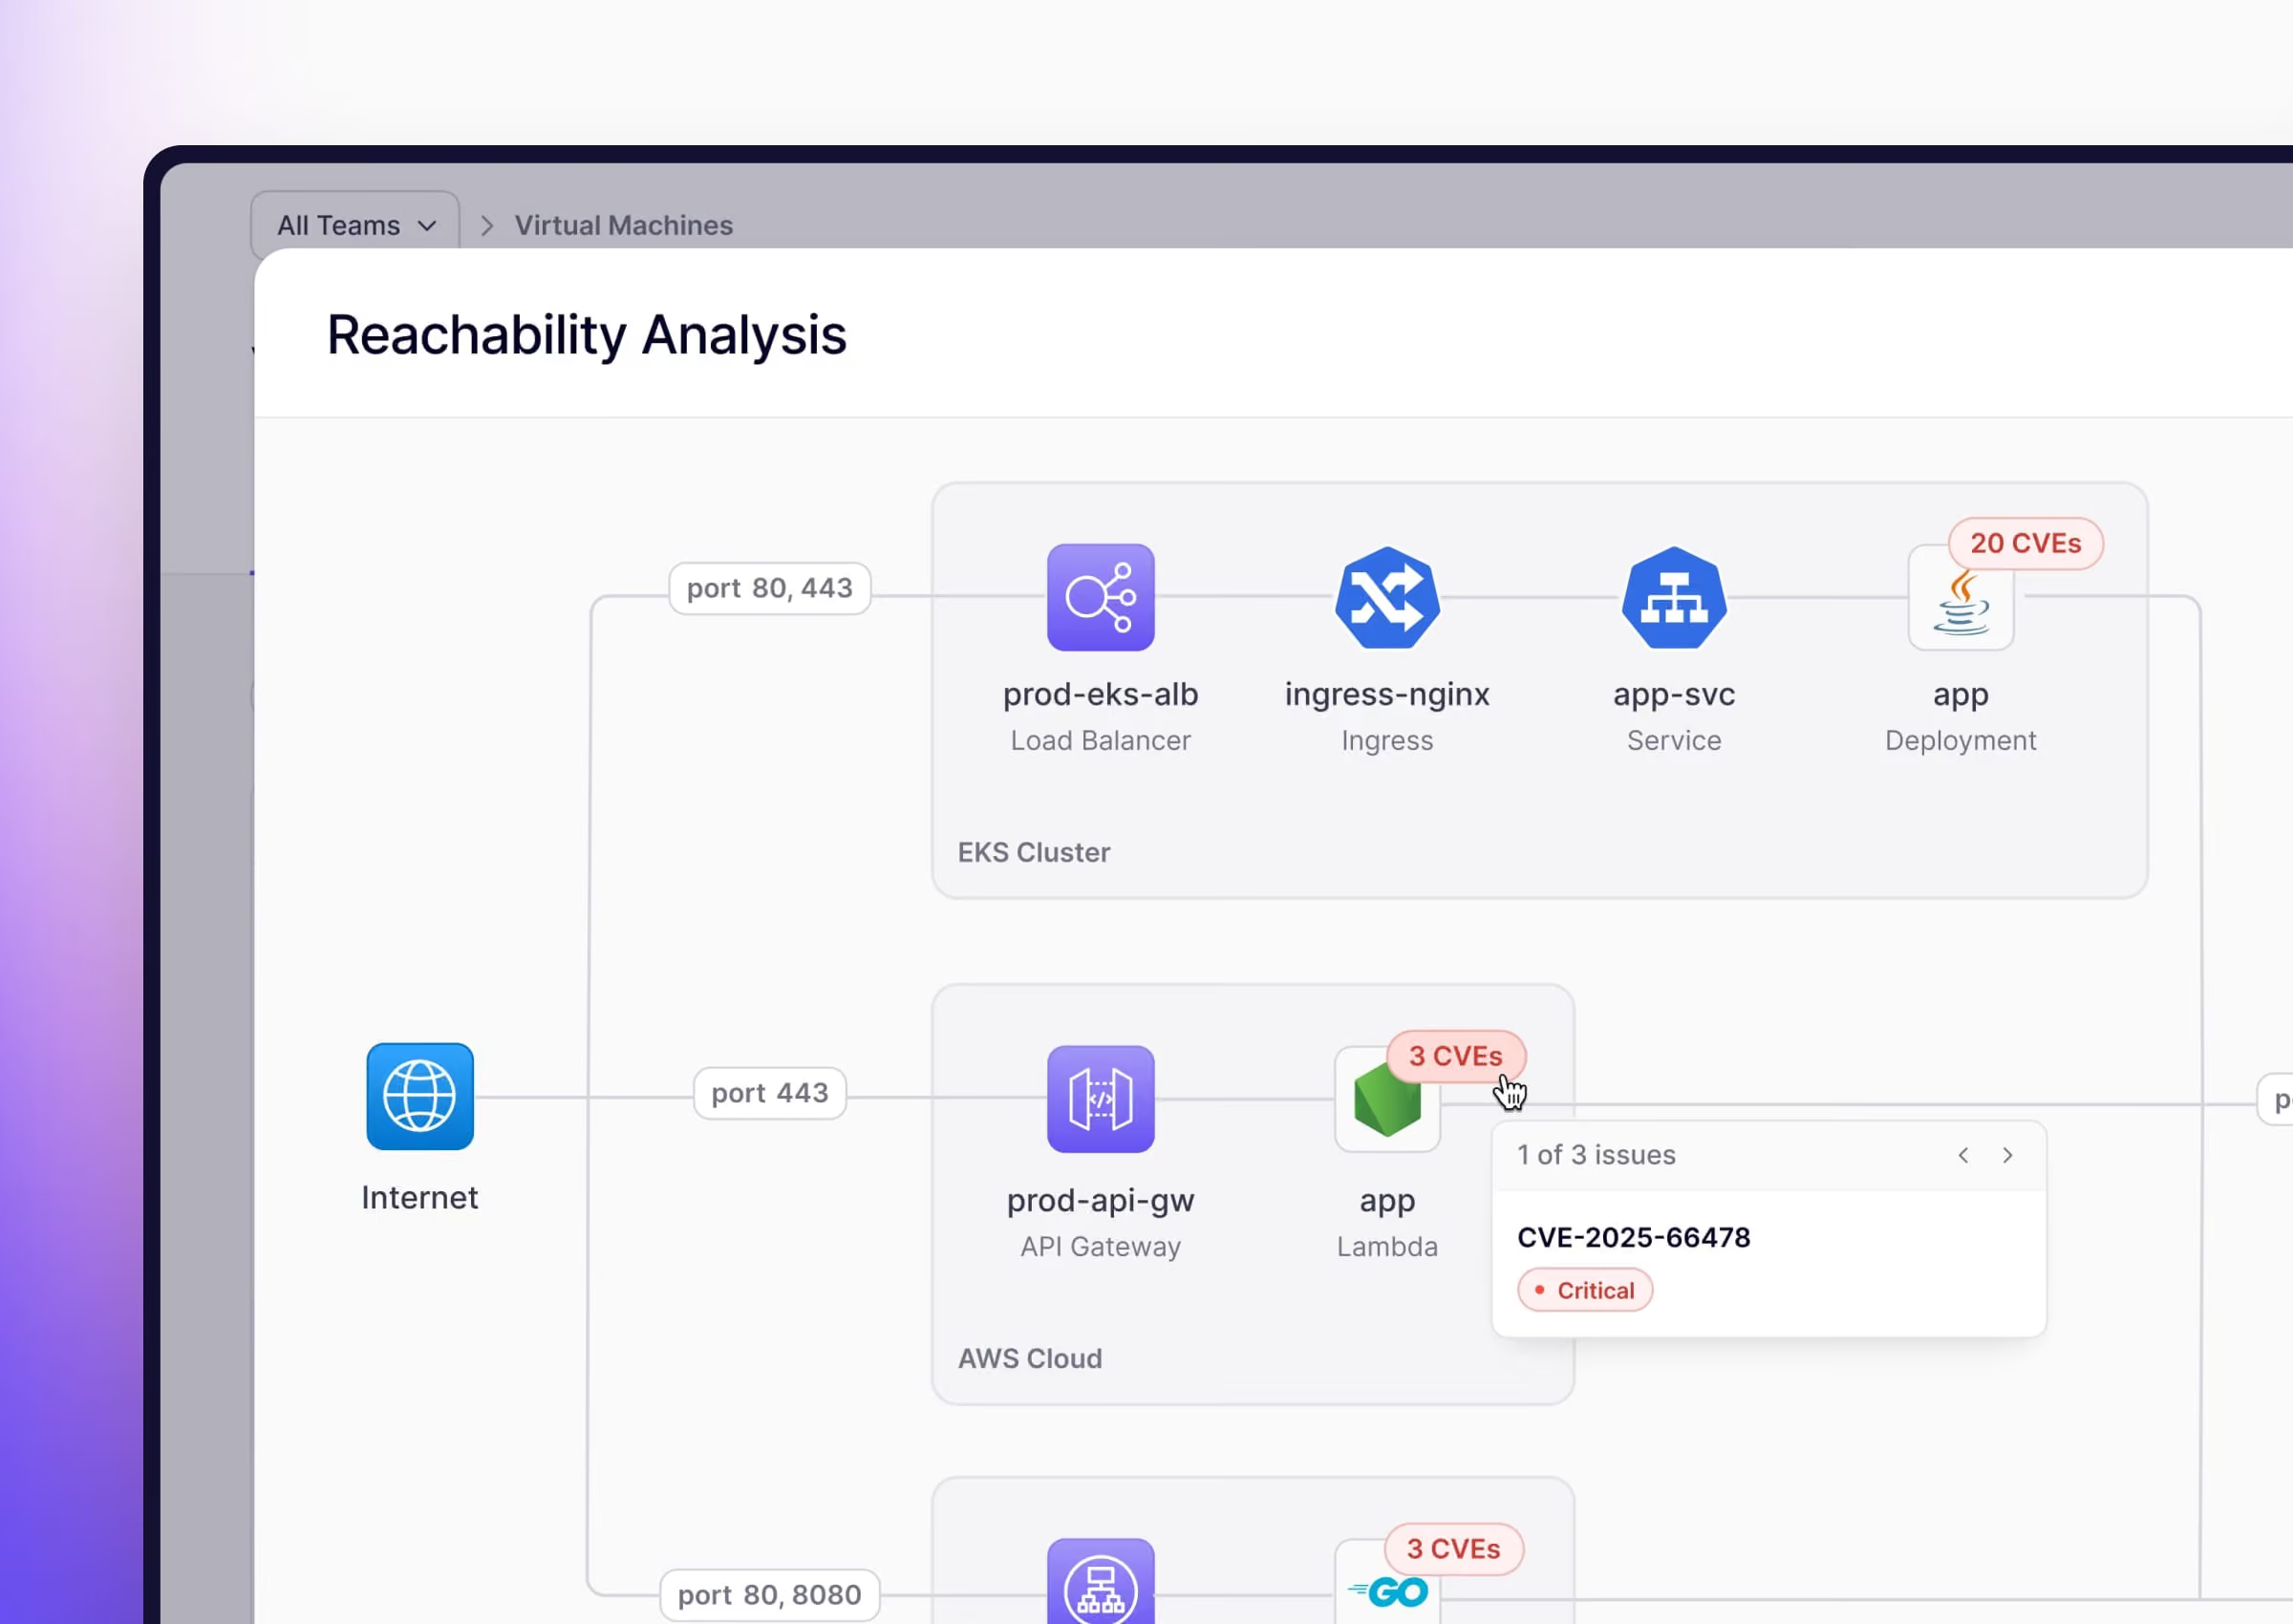
Gerçek zamanlı görünürlük sayesinde bulutunuzu güvence altına alın.
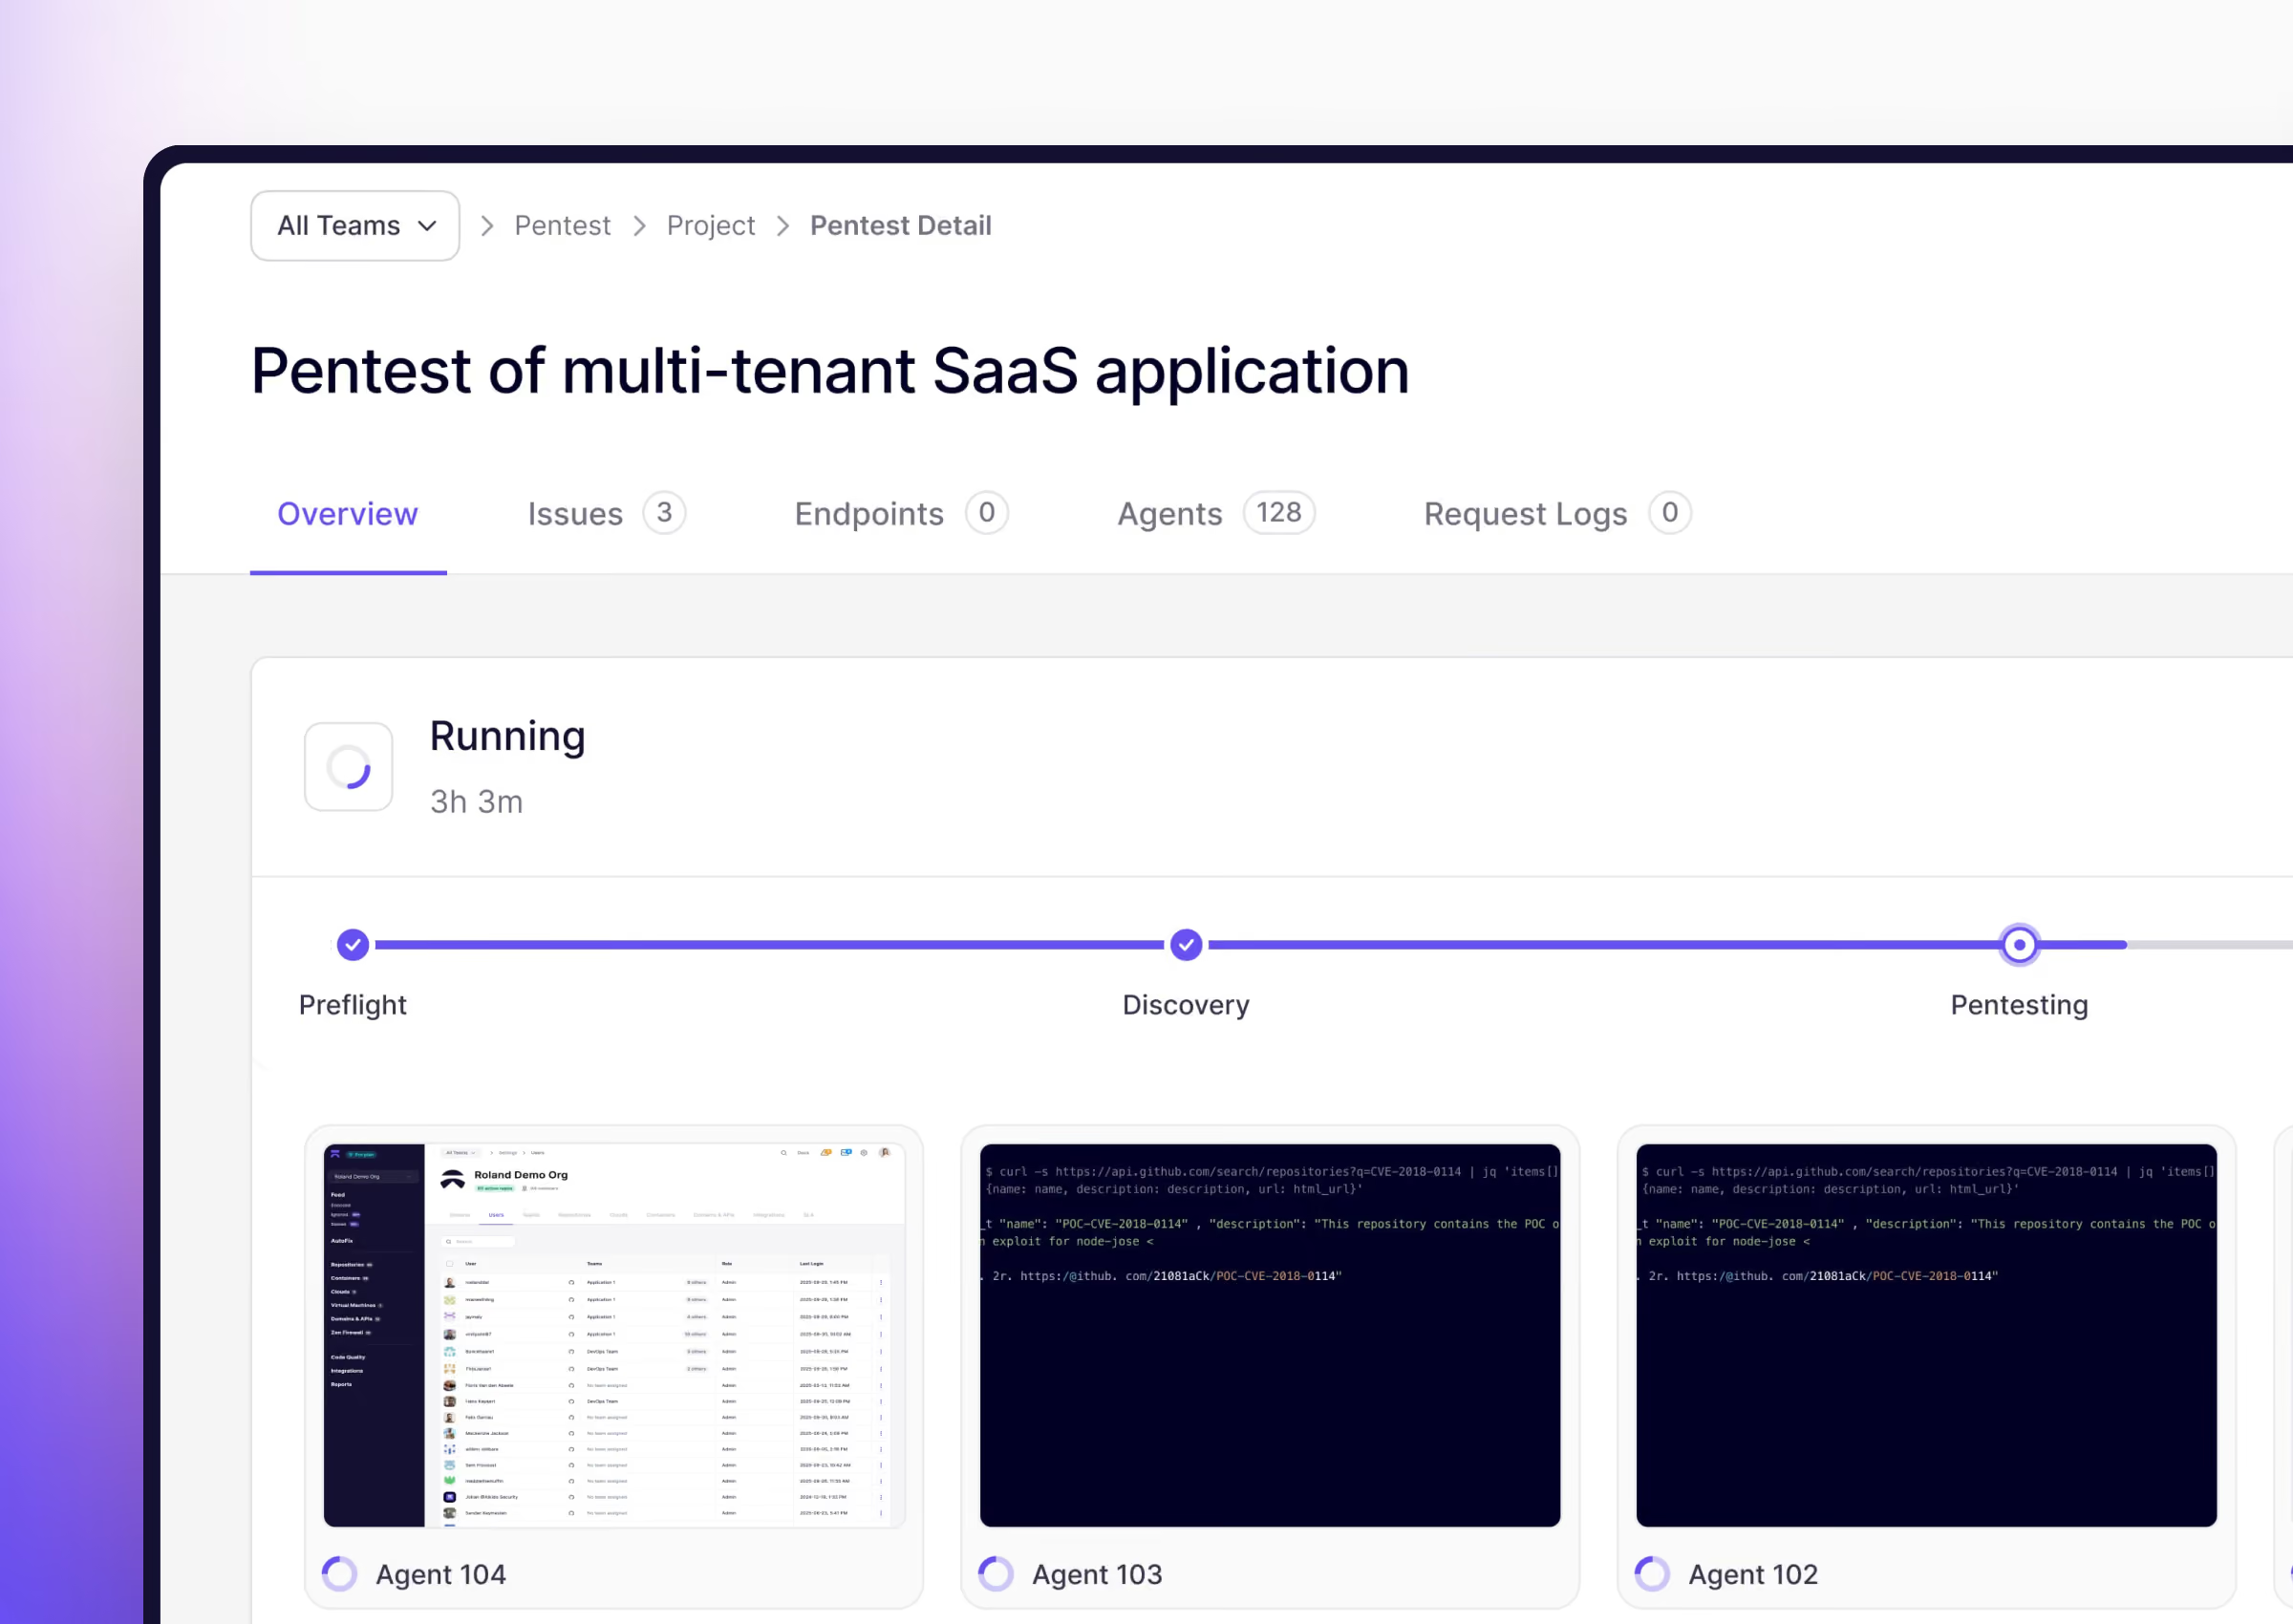
Ne denli sömürülebilir olduğunu kanıtlayın. Gerçekten riskli olanları düzeltin.
Uyumluluk kapsamı
Aikido; ISO 27001:2022, SOC 2 Tip 2, PCI, HIPAA ve DORA için teknik kontrolleri denetler ve bunlara dair kanıtlar üretir.
Teknik kontrollerin otomatize edilmesi, uyumluluğa ulaşma yolunda büyük bir adımdır.
ISO 27001:2022

ISO 27001, özellikle FinTech şirketleri için önemlidir. Bu küresel olarak tanınan standart, hassas şirket bilgilerini yönetmek için sistematik bir yaklaşıma sahip olmanızı, bu bilgilerin gizliliğini, bütünlüğünü ve erişilebilirliğini sağlamanızı garanti eder. Aikido, çeşitli ISO 27001:2022 teknik kontrollerini otomatikleştirir.
DORA

Dijital Operasyonel Direnç Yasası (DORA), finansal kurumların BT ile ilgili risklere karşı savunmalarını güçlendirmelerini gerektiren bir AB düzenlemesidir. Aikido, güvenlik açıklarının tespitini ve giderilmesini otomatikleştirerek, DORA düzenlemesinin gerektirdiği şekilde sürekli izleme, olay raporlama ve üçüncü taraf risklerinin yönetimini sağlayarak DORA uyumluluğuna yardımcı olur.
PCI

Ödeme Kartı Endüstrisi Veri Güvenliği Standardı (PCI DSS), finansal işlemler sırasında ve sonrasında kart sahibi verilerini korumak için tasarlanmış bir dizi güvenlik standardı gerektirir. Kredi kartı bilgilerini işleyen her kuruluş, kart sahibi verilerinin güvenli bir şekilde işlenmesini, depolanmasını ve iletilmesini sağlamak için bu standartlara uymalıdır. Aikido, birçok teknik kontrolü otomatikleştirir.
OWASP Top 10

OWASP Top 10, web uygulaması güvenlik pratiklerini Open Web Application Security Project (OWASP) tarafından belirlenen en kritik güvenlik riskleriyle uyumlu hale getirir. OWASP Top 10, enjeksiyon açıkları, bozuk kimlik doğrulama ve siteler arası komut çalıştırma (XSS) gibi yaygın güvenlik açıklarının geniş çapta tanınan bir listesidir ve uyumluluk sağlamak, web uygulamalarını yaygın tehditlerden korumak için bu güvenlik açıklarını ele almayı gerektirir.
Pentest Raporları
Aikido Pentest, doğrulama işlemini tamamladığında; yönetici özeti ile geliştirici odaklı, eyleme dönüştürülebilir bulguları birleştiren ayrıntılı bir rapor sunar. Bu rapor, güvenlik, mühendislik ve uyumluluk ekiplerinin derhal harekete geçebilmesi için tasarlanmıştır. Ayrıca Pentest Raporları bölümünden denetçiler, yönetim veya dış taraflar için özelleştirilmiş rapor türleri dışarı aktarabilirsiniz.
SLA İçgörüleri ve Sorunları
SLA İçgörüleri, kuruluşunuzun düzeltme hedeflerini (MTTR - Ortalama Düzeltme Süresi) ne kadar iyi karşıladığına dair görünürlük sağlar. Yanıt süresine, geciken sorunlara ve önem derecelerine göre genel düzeltme performansına odaklanır. Bu rapor, güvenlik sorunlarının tanımladığınız süreler içinde çözülüp çözülmediğini anlamanıza yardımcı olur.
GDPR
Genel Veri Koruma Yönetmeliği (GDPR), kuruluşların AB'deki kişisel verileri nasıl topladığını ve işlediğini düzenleyen AB yasasıdır. Diğer gerekliliklerin yanı sıra, bu verileri uygun teknik ve organizasyonel önlemlerle korumanızı şart koşar. Aikido, sızdırılan parolalar/gizli veriler veya yanlış yapılandırılmış bulut depolama alanları gibi kişisel verileri tehlikeye atabilecek güvenlik sorunlarını işaretleyerek teknik tarafta yardımcı olur.
UK Cyber Essentials
Cyber Essentials, Ulusal Siber Güvenlik Merkezi (NCSC) tarafından denetlenen, İngiltere hükümeti destekli bir sertifikadır. Güvenlik duvarları, güvenli yapılandırma, güvenlik güncellemesi yönetimi, kullanıcı erişim kontrolü ve kötü amaçlı yazılım koruması olmak üzere beş teknik kontrol etrafında oluşturulmuş ortak internet saldırılarına karşı bir koruma tabanı belirler. Bazı İngiltere hükümeti sözleşmeleri bunu zorunlu kılar. Aikido; bilinen güvenlik açıklarına sahip eski paketler gibi bu kontrolleri etkileyen kod ve bulut sorunlarını işaretler, böylece başvurunuzdan önce bunları düzeltebilirsiniz.
SOC 2 Tip 2

SOC 2, hizmet sağlayıcılarınızın verilerinizi kuruluşunuzun çıkarlarını ve müşterilerinin gizliliğini korumak için güvenli bir şekilde yönetmesini sağlayan bir prosedürdür. SOC2'ye uyum sağlayarak veri koruma taahhüdünüzü gösterin. Aikido, tüm teknik kontrolleri otomatikleştirerek uyumluluk sürecini çok daha kolay hale getirir.
HIPAA

Sağlık Sigortası Taşınabilirlik ve Sorumluluk Yasası (HIPAA), sağlık sektöründeki hassas hasta bilgilerinin korunması için ulusal standartlar belirler. Sağlık verilerinin gizliliği ve güvenliği için güvenceler zorunlu kılar, sağlık hizmeti sağlayıcılarının, sigortacıların ve iş ortaklarının hasta bilgilerini yetkisiz erişim ve ihlallerden korumak için önlemler uygulamasını sağlar.
NIS2

Ağ ve Bilgi Güvenliği Direktifi (NIS2), kritik altyapı sektörlerinin siber güvenliğini iyileştirmeyi amaçlayan bir Avrupa Birliği düzenlemesidir. Daha geniş bir endüstri yelpazesi siber güvenlik kurallarına uymalı ve siber tehditlere karşı korunmak için AB ülkeleri arasındaki işbirliğini geliştirir. Sağlık, enerji ve ulaşım gibi sektörlerdeki kuruluşlar bu standartları karşılamalıdır.
CIS

Center for Internet Security (CIS), sistemleri, ağları ve uygulamaları güvence altına almak için belirli yönergeler sunarak kuruluşların siber güvenlik savunmalarını geliştirmelerine yardımcı olmak amacıyla en iyi uygulamaları ve güvenlik kıyaslamalarını belirler. CIS uyumluluğunu sağlamak, güvenlik risklerini azaltmaya yardımcı olur ve siber tehditlere karşı standartlaştırılmış bir koruma düzeyi sağlar. Aikido, bağlı bulutlarınız ve kod depolarınıza göre CIS Kontrolleri v8 uyumluluk ilerlemesini raporlar.
NIST
NIST 800-53, ABD Ulusal Standartlar ve Teknoloji Enstitüsü'nün güvenlik ve gizlilik kontrolleri kataloğudur. ABD federal bilgi sistemleri için zorunludur ve birçok hükümet yüklenicisi ile düzenlemeye tabi şirket bunu kontrol temeli olarak kullanır. Aikido, güvenlik bulgularınızı NIST 800-53 kontrol ailesine göre gruplandırarak en çok hangi alanların çalışmaya ihtiyaç duyduğunu görmenizi sağlar.
HITRUST
HITRUST Ortak Güvenlik Çerçevesi (CSF), HIPAA ve ISO 27001 gibi standartlardaki gereksinimleri tek bir kontrol setinde birleştiren sertifikalandırılabilir bir çerçevedir. Hastanelerin ve sigortacıların hasta verilerini paylaşmadan önce genellikle tedarikçilerden HITRUST sertifikası istediği ABD sağlık sektöründe yaygındır. Aikido, otomatik olarak kontrol edebildiği HITRUST teknik kontrolleri hakkında raporlama yaparak değerlendiricinizin isteyeceği kanıtlar konusunda size avantaj sağlar.
ENS
Esquema Nacional de Seguridad (ENS), İspanya'nın Ulusal Güvenlik Çerçevesidir. İspanyol kamu sektörü organları ve bunlara IT hizmetleri sağlayan şirketler bununla uyumlu olmak zorundadır. ENS, güvenlik önlemlerini her sistemin ne kadar kritik olduğuna göre ölçeklendirir. Aikido, değerlendirmenizden önce kurulumunuzun hangi ENS teknik önlemlerini zaten karşıladığını ve hangilerinin geliştirilmesi gerektiğini gösterir.
Aikido | Rebl Ventures’ın size özel teklifinden yararlanın
İlk yıl için %20’ye varan indirimler sunuyoruz.